

Celdas de ejecución gobernadas para agentes de IA.
El arnés de gobernanza de código abierto para agentes de IA.


Coloca políticas exigibles, aprobaciones humanas, ejecución aislada, presupuestos y evidencia firmada alrededor de cualquier agente de IA. Runeward funciona con un agente o framework multiagente existente en lugar de requerir un nuevo modelo o pila de orquestación.
Requisitos previos: un motor Docker/Podman en ejecución y el binario runeward.
runeward quickstart
El comando crea .runeward/quickstart.toml, verifica la política, el runtime, la imagen y la ruta de
estado, ejecuta un comando permitido, demuestra que un comando destructivo se deniega antes de su
ejecución y verifica el registro de auditoría firmado. Nunca sobrescribe una política existente a
menos que se pase --force.
doctor y la preparación del panel también resuelven las fuentes de secretos requeridas. Un Charter
que hace referencia a un valor env:// no establecido no se presenta como listo para lanzar.
runeward doctor quickstart                     # explica los problemas de configuración de forma segura
runeward --config-dir .runeward serve          # panel + API REST gobernada
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # verificación independiente de política/auditoría
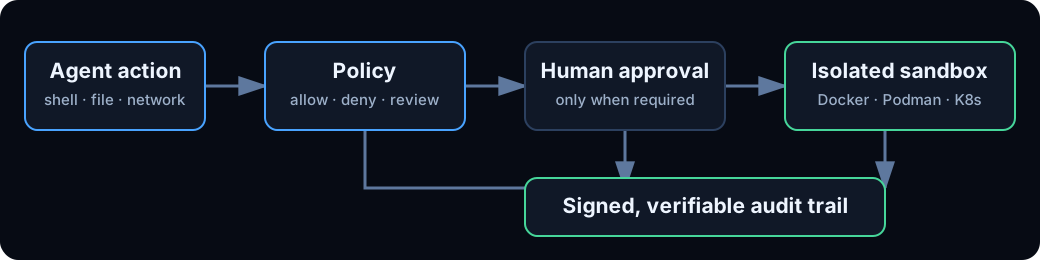
Cada acción gobernada sigue una única ruta:
solicitud del agente → política → aprobación humana cuando se requiere → límites → sandbox → evento de auditoría firmado
La documentación y la interfaz usan primero términos familiares. Las rutas de API y los campos de archivo existentes conservan los nombres temáticos originales por compatibilidad.
Consulta la convención completa de nomenclatura y redacción.
Elige el paquete que se ajuste a cómo usas Runeward:
Para el uso local normal, instala la CLI con Homebrew. Para una integración de agentes, instala también el SDK de su lenguaje. Los paquetes de pip y npm se conectan a una API de Runeward en ejecución; no sustituyen a la CLI/runtime.
Los sandboxes locales requieren un motor Docker, OrbStack o Podman en ejecución.
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Requiere Python 3.9 o superior. El cliente base no tiene dependencias de runtime de terceros.
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Requiere Node.js 18 o superior.
npm install @runeward/sdk
npm ls @runeward/sdk
Consulta Adapters para las opciones de instalación de LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK y LangChain.js.
El instalador firmado para macOS/Linux requiere
cosign para poder fallar de forma
segura mientras verifica el manifiesto de sumas de comprobación. Los binarios de Windows están
disponibles en Releases.
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
Para compilar la rama main actual, usa Go 1.26.6:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
Expón herramientas gobernadas a un IDE o agente compatible con MCP:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
O coloca una CLI de agente dentro de un sandbox y ejecuta uno o varios workers gobernados:
runeward cohort --agent claude --model sonnet build "Build a tested API"
Se incluyen adaptadores para LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK y LangChain.js. Consulta Adapters y grupos de agentes.
El panel también tiene un TTY de Live chat de solo lectura para cada Citadel. Los arneses de
agentes publican turnos de user, assistant, tool y system con
runeward_publish_conversation (o los equivalentes de REST, Python y TypeScript), y los compañeros
de equipo autorizados pueden seguir la conversación redactada sin acceso de entrada al terminal.
Runeward no puede inferir texto de chat privado de la interfaz que el cliente del agente no publique;
conecta la llamada de publicación al callback de turno del arnés. El publicador debe conectarse al
mismo plano de control de runeward serve que el panel (a través de /mcp, REST o un SDK).
Runeward es la frontera de aplicación alrededor de un agente, no el componente que decide cómo razona el agente. Enruta las llamadas a herramientas de un agente padre y de cada subagente delegado a través de Runeward para darles fronteras explícitas de política, aprobación, aislamiento, presupuesto y evidencia.
Los conceptos existentes conservan su significado: un Cohort es un grupo de workers pares que comparten un tablero de tareas; no se está renombrando a "subagentes". El orquestador sigue decidiendo cuándo delegar, mientras que Runeward registra el linaje de padre/ejecución/proveedor e impide que un Citadel hijo amplíe el inquilino o el Charter de su padre. Cada agente participante puede recibir su propio Citadel y Chronicle. Consulta Agent harnessing.
Las políticas admiten reglas glob integradas, CEL, OPA/Rego y paquetes OCI firmados. Pruébalas en CI, parte de un andamiaje revisado o deriva propuestas exactas a partir de evidencia de producción verificada:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn nunca edita una política automáticamente. Primero verifica la evidencia, omite las
acciones redactadas, produce coincidencias exactas y requiere que una persona las revise y amplíe.
--allow-insecure-http reconozca
explícitamente que un proxy inverso de confianza termina TLS.RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1 después de revisar el
modelo de seguridad. Los Charters con capacidad de navegador declaran
capabilities = ["browser"]; el panel entonces expone acciones gobernadas de texto renderizado y
capturas de pantalla, y sus resultados de política/egreso.RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1, Charter [ide], objetivos de Dockerfile.ide
ide / ide-agents, ejemplos ide-demo / / / .
Limitaciones: no hay política por pulsación de tecla; no hay GUIs de Cursor/Claude Desktop/Codex en
celda; no hay GitHub Copilot de primera clase en code-server. Consulta
y el .Las contribuciones son bienvenidas; consulta CONTRIBUTING.md. Con licencia Apache 2.0.
| Aspecto | Solo contenedor | Runeward |
|---|
| Llamadas a herramientas | Ejecuta lo que el proceso solicita | Comprueba primero cada acción de shell, código, archivo, red y navegador |
| Acciones de riesgo | Específicas de la aplicación | allow, deny o require-approval con una decisión atribuida |
| Red | Normalmente abierta salvo configuración aparte | Política de nombres de host con denegación por defecto; aplicación estricta de L3 en Kubernetes |
| Límites | CPU/memoria | Presupuestos de tiempo de reloj, ejecución, egreso, tokens, coste y bucles de reintento |
| Auditoría | Registros del runtime | Eventos de solo anexado, encadenados por hash y firmados con Ed25519 |
| Transferencia | Registros y carpetas ad hoc | Tar del espacio de trabajo, instantáneas de recuperación y JSON de evidencia firmada portátil |
| Identidad del agente | Un proceso opaco | Inquilino, actor, ejecución padre, proveedor, modelo y linaje de ejecución duradero |
| Interfaces | Específicas del runtime | CLI, REST, MCP, panel web, CRDs de Kubernetes y adaptadores SDK locales |
| Término en lenguaje llano | Nombre de Runeward | Superficie existente |
|---|
| Sandbox | Citadel | /v1/citadels, Kubernetes Citadel |
| Archivo/perfil de política | Charter | /v1/charters, perfil *.toml |
| Aprobaciones | Conclave | /v1/conclave |
| Registro de auditoría firmado | Chronicle | /v1/chronicle, [chronicle] |
| Controles de red | Perimeter | /perimeter, [network] |
| Presupuestos y límites | Rationing | [rationing] |
| Grupo/flota de agentes | Cohort | /v1/cohorts, [cohort] |
| Instalar con | Qué instala | Comando |
|---|
| Homebrew | CLI de Runeward para macOS o Linux | brew install Runewardd/tap/runeward |
| PyPI | Cliente de Python y adaptadores de frameworks de agentes | python -m pip install runeward |
| npm | Cliente de TypeScript y herramientas de frameworks de agentes | npm install @runeward/sdk |
ide-claudeide-codexide-cursor
