
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Johnny-You-Are-Fired — Artefactos para la publicación de USENIX. | Kitploit

Herramientas/GitHubGitHub/rub-nds/johnny-you-are-fired
Análisis de VulnerabilidadesPhishingCriptografíaIngeniería SocialPapers e InvestigaciónSeguridad de Correo Electrónico
GitHubrub-nds/johnny-you-are-fired

Johnny-You-Are-Fired

Artefactos para la publicación de USENIX.

Ver Repositorio
561486hace 6 añosRevisado por Kitploit
Compartir

Johnny-You-Are-Fired

Artefactos para la publicación USENIX | Artículo completo aquí
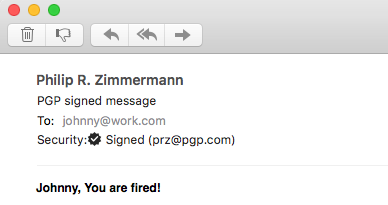
Firma PGP falsificada de Phil Zimmermann

Resumen

OpenPGP y S/MIME son los dos estándares principales para cifrar y firmar digitalmente correos electrónicos. Se supone que las firmas digitales garantizan la autenticidad e integridad de los mensajes. En este trabajo mostramos ataques prácticos de falsificación contra varias implementaciones de verificación de firmas de correo electrónico OpenPGP y S/MIME en cinco clases de ataque: (1) Analizamos casos límite en el formato contenedor de S/MIME. (2) Explotamos la señalización en banda en la API de GnuPG, la implementación de OpenPGP más utilizada. (3) Aplicamos ataques de envoltura MIME que abusan del manejo por parte de los clientes de correo de mensajes parcialmente firmados. (4) Analizamos debilidades en la vinculación de los mensajes firmados con la identidad del remitente. (5) Probamos sistemáticamente los clientes de correo electrónico para ataques de redressing de la interfaz de usuario.

Nuestros ataques permiten la suplantación de firmas digitales para mensajes arbitrarios en 14 de los 20 clientes de correo electrónico con capacidad OpenPGP probados y en 15 de los 22 clientes de correo electrónico que admiten firmas S/MIME. Si bien los ataques no apuntan a los primitivos criptográficos subyacentes de las firmas digitales, plantean dudas sobre la seguridad real de las aplicaciones de correo electrónico OpenPGP y S/MIME. Finalmente, proponemos estrategias de mitigación para contrarrestar estos ataques.

Clases de ataque

  1. Ataques CMS. La Sintaxis de Mensajes Criptográficos (CMS) es un estándar versátil para mensajes firmados y cifrados dentro de la infraestructura de clave pública X.509. Encontramos fallos en el manejo de correos electrónicos con estructuras de datos contradictorias o inusuales.

  2. Ataques a la API de GPG. GnuPG es la implementación de OpenPGP más utilizada, pero solo ofrece una interfaz de línea de comandos muy restringida para validar firmas. Esta interfaz era vulnerable a ataques de inyección.

  3. Ataques MIME. El cuerpo de un correo electrónico es conceptualmente un árbol MIME, pero normalmente el árbol tiene solo una hoja que está firmada. Construimos árboles MIME no estándar que engañan a los clientes para que muestren un texto sin firmar mientras verifican una firma no relacionada en otra parte.

  4. Ataques de identidad. El objetivo de esta clase de ataque es mostrar una firma válida de la identidad (ID) de un interlocutor de confianza ubicada en la cabecera del correo, aunque el correo manipulado está realmente firmado por el atacante.

  5. Ataques de interfaz de usuario. Los clientes de correo electrónico indican una firma válida mostrando algunos indicadores de seguridad en la interfaz de usuario (UI), por ejemplo, una carta con un sello. Sin embargo, varios clientes permiten imitar elementos importantes de la interfaz de usuario mediante HTML, CSS y otro contenido incrustado.

Evaluación de clientes de correo electrónico con capacidad OpenPGP

Evaluación de clientes de correo electrónico con capacidad OpenPGP

Evaluación de clientes de correo electrónico que admiten S/MIME

Evaluación de clientes de correo electrónico que admiten S/MIME

Prensa y reacciones

2019/4/30

  • Bundesamt für Sicherheit in der Informationstechnik: Forscher finden Schwachstellen in E-Mail-Signaturprüfung
  • golem.de: Mailprogramme fallen auf falsche Signaturen herein (Hanno Böck)
  • gpg4win.org: Detecting spoofed email signatures
  • Lista de correo del grupo de trabajo OpenPGP: Hilo de discusión
  • TheHackerNews: Over Dozen Popular Email Clients Found Vulnerable to Signature Spoofing Attacks

2019/05/01

  • heise online: S/MIME und PGP: E-Mail-Signaturprüfung lässt sich austricksen (Fabian A. Scherschel)
  • The Daily Swig: More than half of popular email clients are vulnerable to signature spoofing (John Leyden)
  • TechNadu: Popular Email Clients Are Vulnerable to Signature Spoofing Attacks (Bill Toulas)
  • security.nl: Onderzoekers vinden lek in controle van e-mailhandtekeningen
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






