

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Get-AppLockerEventlog — Este es un repositorio para obtener el registro de eventos de Applocker analizando el registro de eventos de Windows. | Kitploit
Herramientas/GitHubGitHub/romaissaadjailia/get-applockereventlog
Análisis ForenseInteligencia de AmenazasRespuesta a IncidentesAnálisis de Registros
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

Este es un repositorio para obtener el registro de eventos de Applocker analizando el registro de eventos de Windows.

Ver Repositorio
Compartir
29330hace 4 añosRevisado por Kitploit

Get-AppLockerEventlog

DESCRIPCIÓN

Este script analizará todos los canales de eventos del registro de win-event para extraer todos los registros relacionados con AppLocker. El script recopilará toda la información importante relativa a los eventos con fines forenses o de caza de amenazas, o incluso para solucionar problemas. Estos son los registros que obtenemos de win-event:

  • EXE y DLL,
  • MSI y Script,
  • Implementación de aplicaciones empaquetadas,
  • Ejecución de aplicaciones empaquetadas.

La salida:

  • El resultado se mostrará en la pantalla
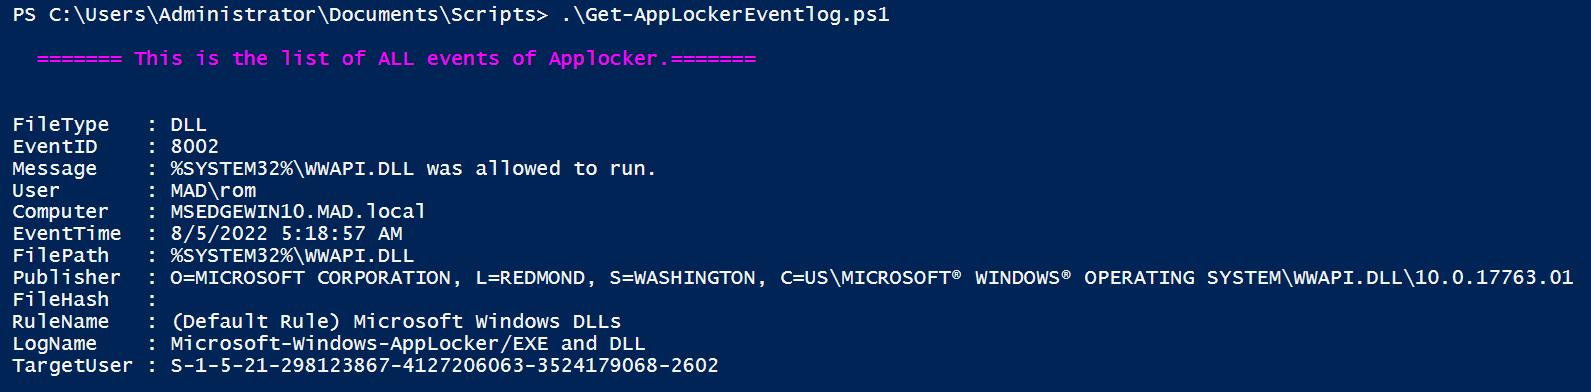
    all

  • Y el resultado se guardará en un archivo csv: AppLocker-log.csv
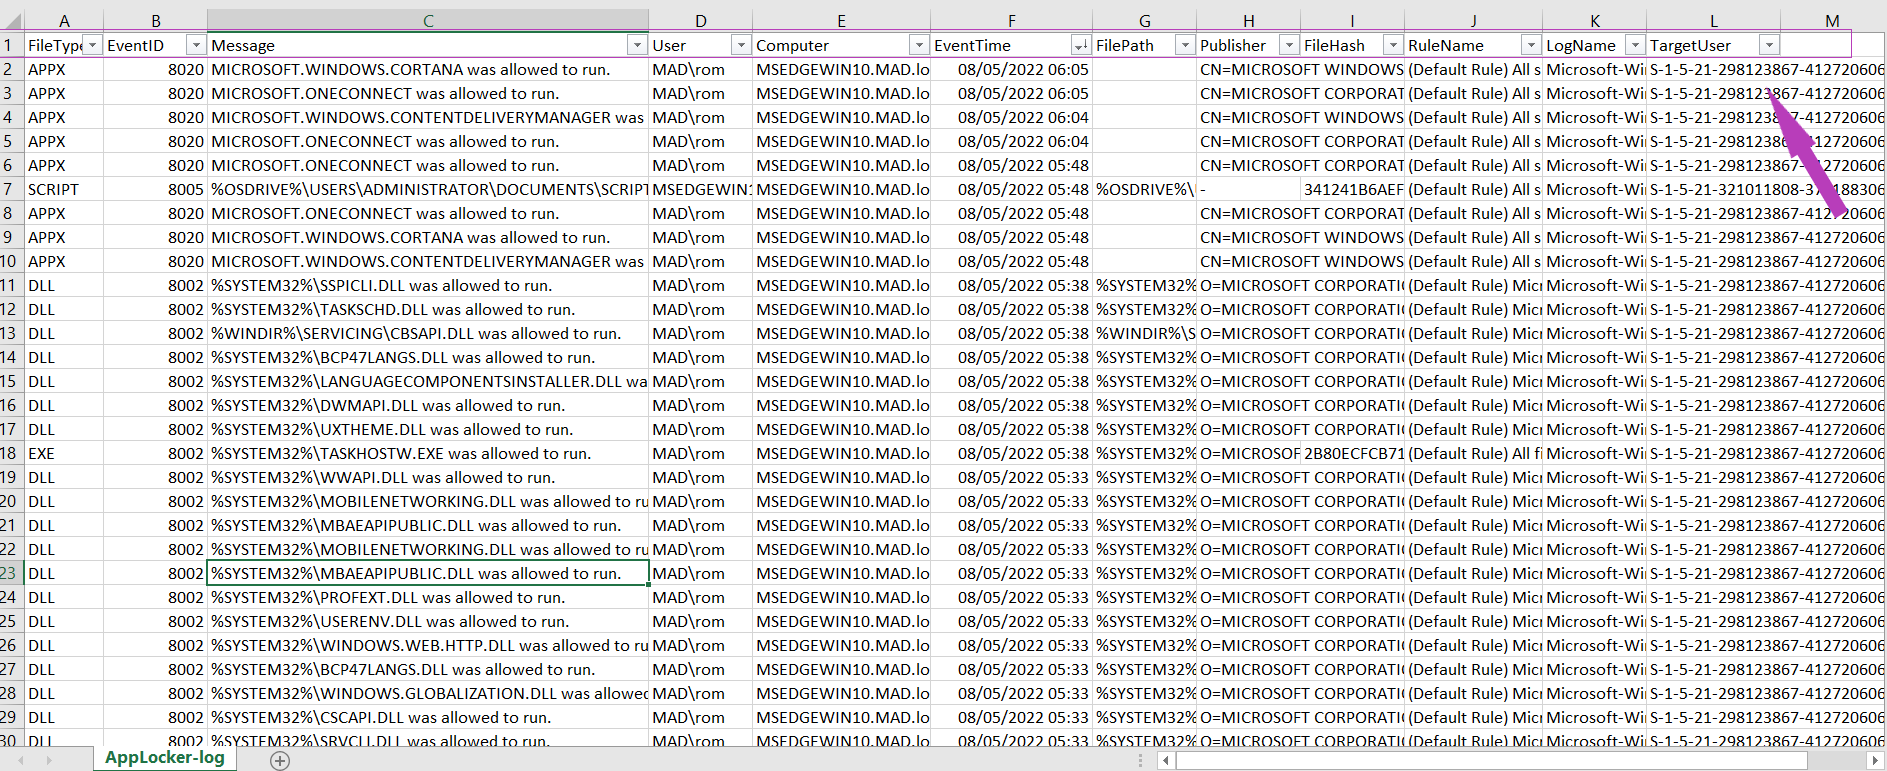
csv

La información jugosa y útil que obtendrá con este script es:

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package
  • RuleName,
  • LogName,
  • TargetUser.

PARÁMETROS

HunType

Este parámetro especifica el tipo de eventos que le interesan, hay 04 valores para este parámetro:

1. All

Esto obtiene todos los eventos de AppLocker que son interesantes para la caza de amenazas, forense o incluso la resolución de problemas. Este es el valor predeterminado.

.\Get-AppLockerEventlog.ps1 -HunType All
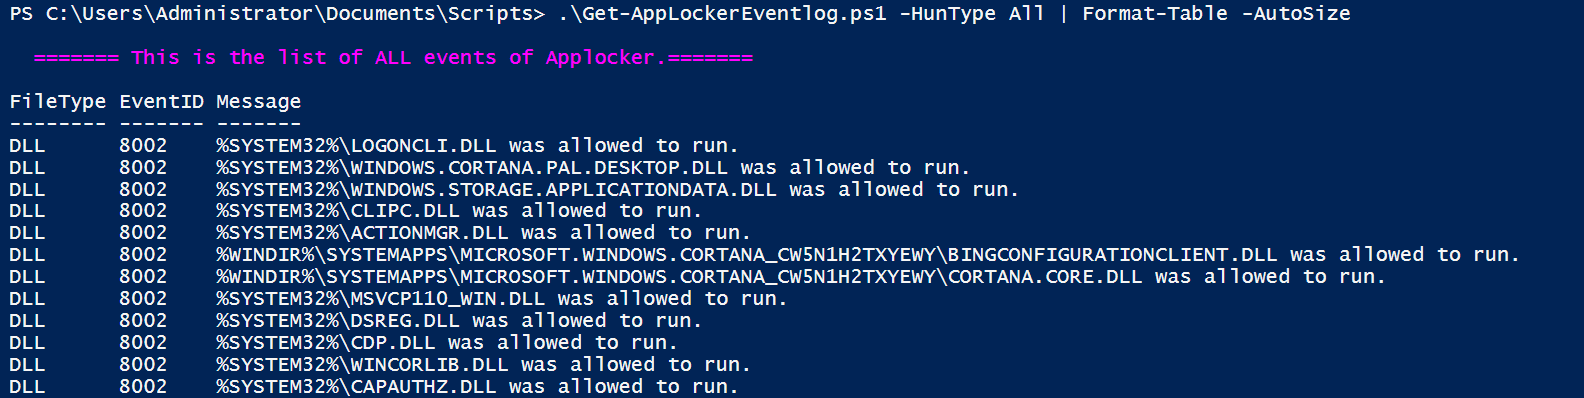
all

2. Block

Esto obtiene todos los eventos que son desencadenados por la acción de bloquear una aplicación por AppLocker, este tipo es crítico para la caza de amenazas o forense, y viene con alta prioridad, ya que indica intentos maliciosos, o podría ser un buen indicador de actividad maliciosa previa para evadir mecanismos defensivos.

.\Get-AppLockerEventlog.ps1 -HunType Block |Format-Table -AutoSize
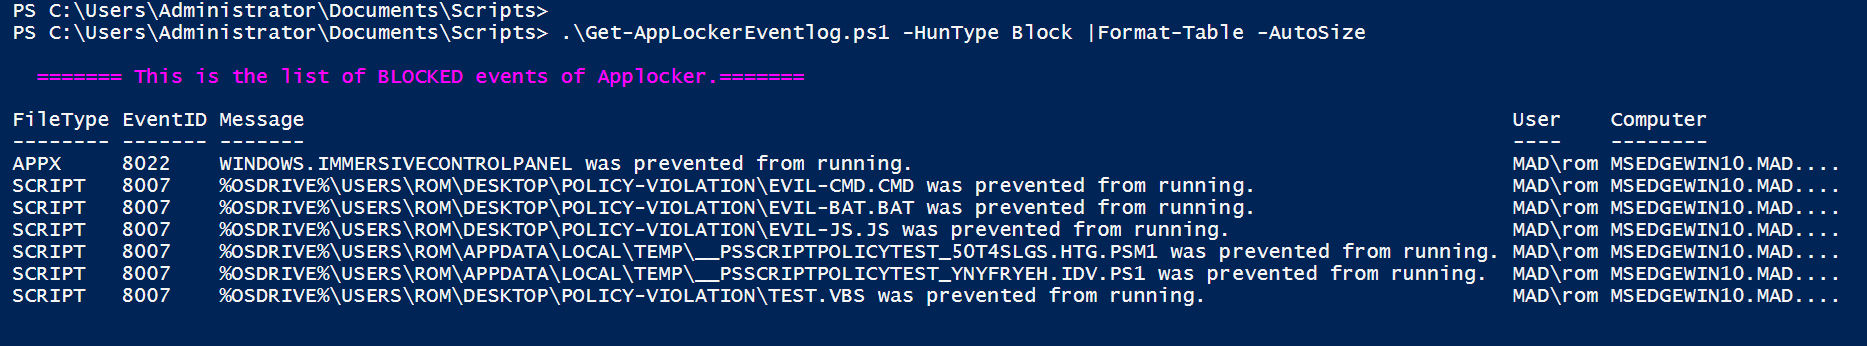
Block

3. Allow

Esto obtiene todos los eventos que son desencadenados por la acción de permitir una aplicación por AppLocker. Para la caza de amenazas o forense, incluso las aplicaciones permitidas deben ser monitoreadas, para detectar cualquier posible omisión o error de configuración.

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
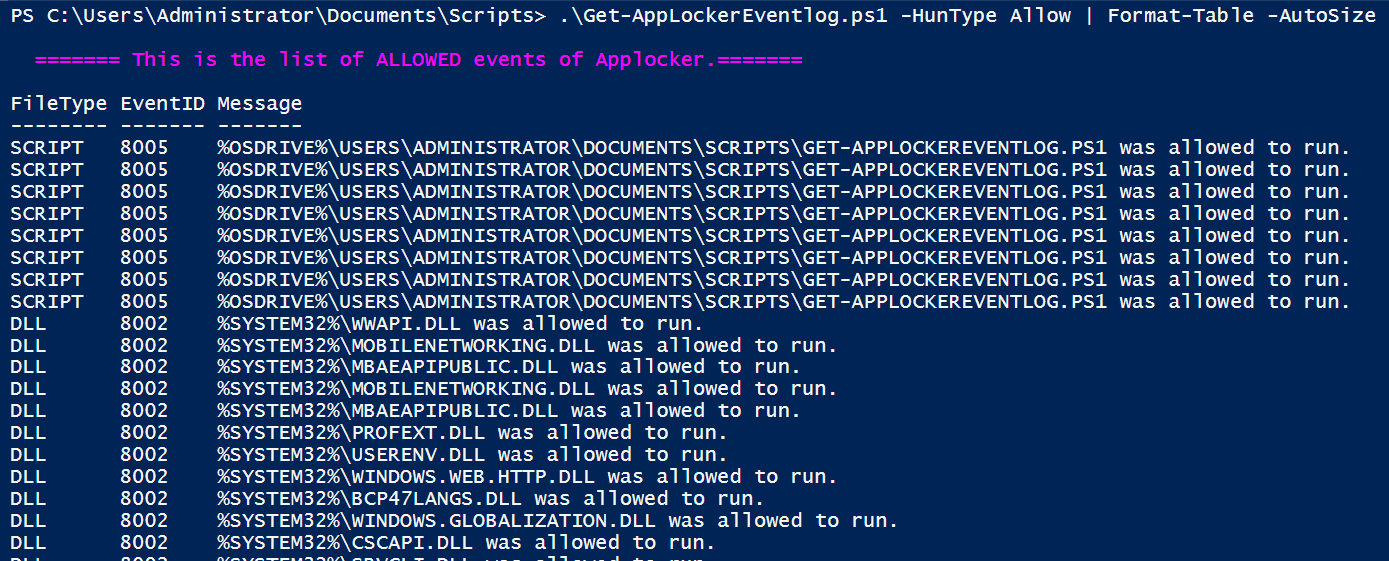
Allow

4. Audit

Esto obtiene todos los eventos generados cuando AppLocker bloquearía la aplicación si el modo de aplicación forzosa estuviera habilitado (modo Auditoría). Para la caza de amenazas o forense, esto podría indicar cualquier error de configuración, negligencia del administrador para cambiar el modo, o incluso una acción maliciosa que ocurrió en la fase de auditoría (fase de ajuste).

 .\Get-AppLockerEventlog.ps1 -HunType Audit
 

Recursos

Para entender mejor AppLocker :

  • Diving in AppLocker for Blue Team — Part 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

Contribuciones

Este proyecto agradece contribuciones y sugerencias.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





