Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/rodhnin/argus-wp-watcher
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónMala ConfiguraciónAprendizaje y EducaciónCrawlerSeguridad de IA
GitHubrodhnin/argus-wp-watcher

argus-wp-watcher

Escáner de seguridad de WordPress con análisis impulsado por IA, marco de cumplimiento ético y generación de informes profesionales.

18141hace 6 mesesAún no revisado
Ver Repositorio
Compartir
Argus — Escáner de Seguridad de WordPress

Version Python License Docker LangChain Ethical


Escáner ético de vulnerabilidades de WordPress — correlación de CVE en tiempo real, mapeo OWASP, análisis potenciado por IA y pruebas basadas en consentimiento.


Inicio rápido  ·  Documentación  ·  Docker  ·  Características de IA  ·  Estrella en GitHub

Argus — Ojos en el sitio. Prueba en el registro.

En acción

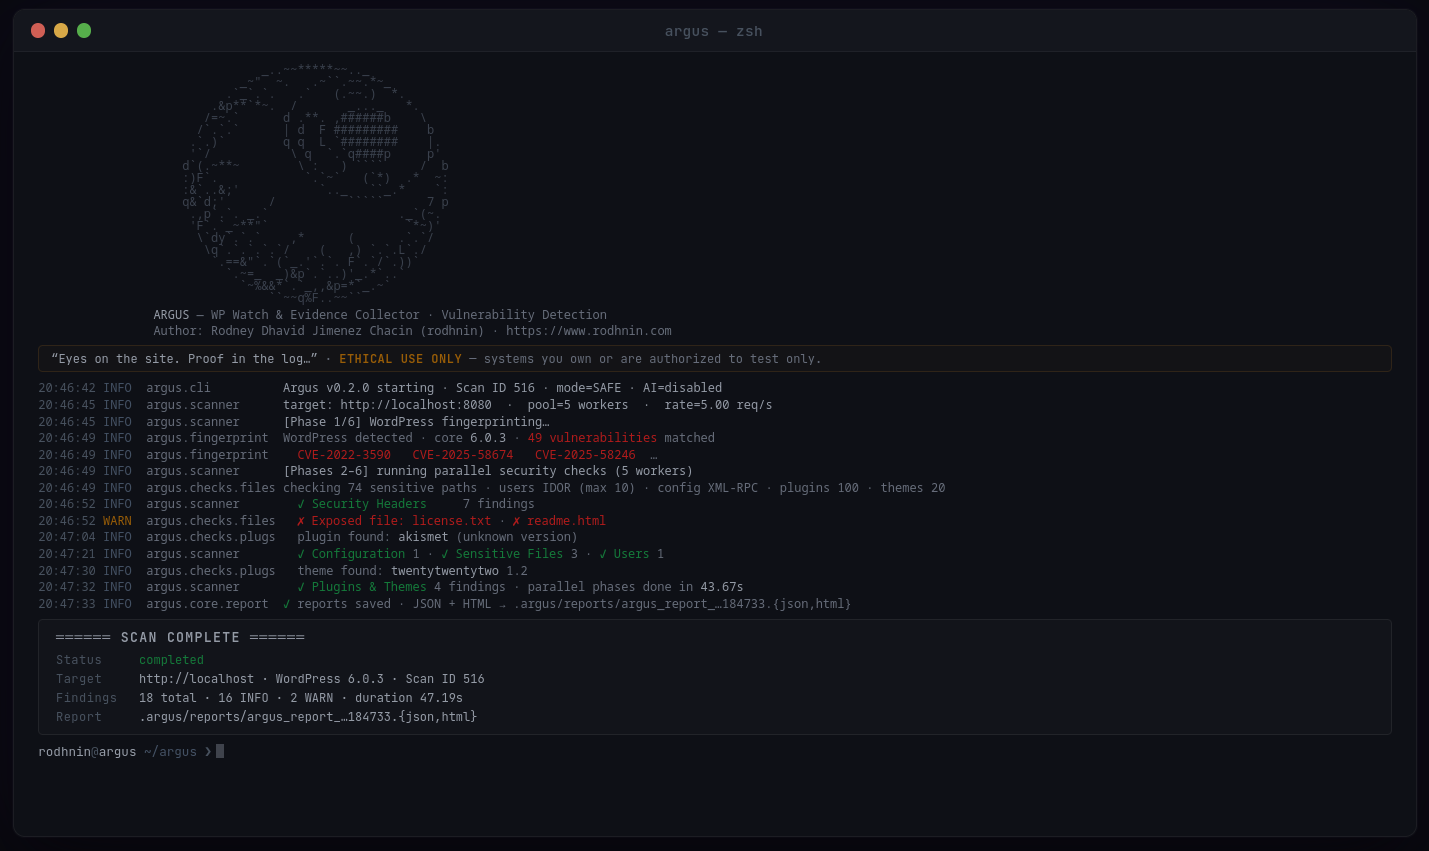
Escaneo de Argus — salida real contra WordPress 6.0.3
Escaneo en vivo · WordPress 6.0.3 · 49 CVEs detectados · 18 hallazgos · 47s

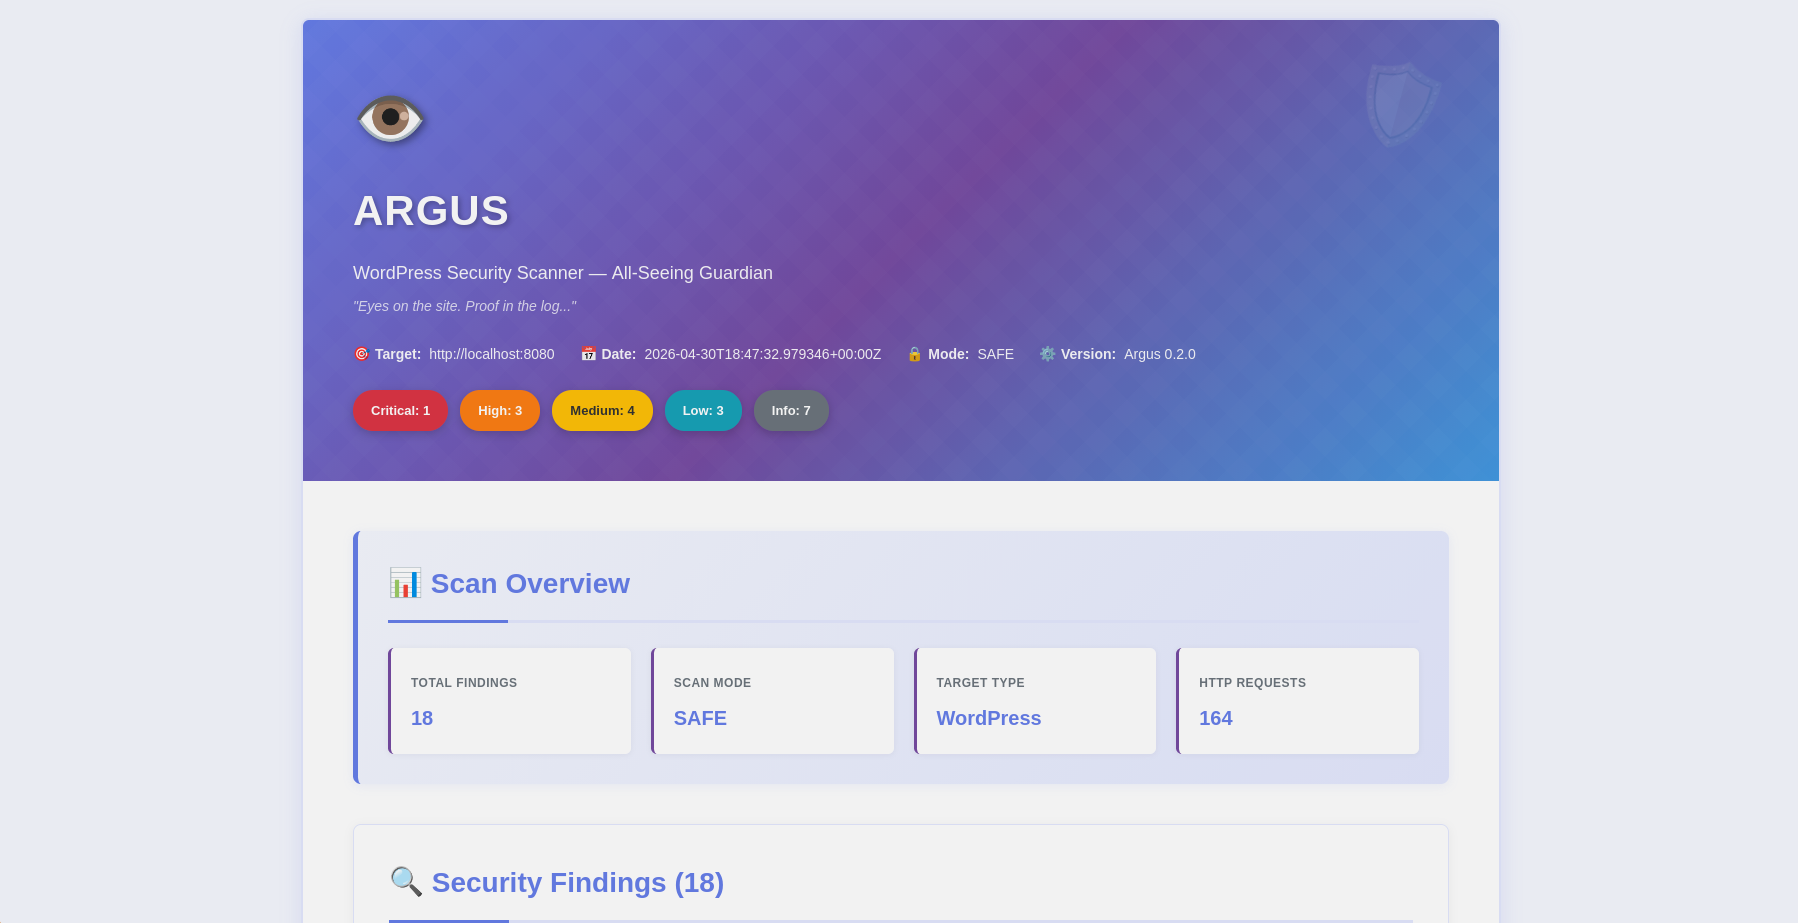
Informe HTML de Argus — resumen del escaneo
Resumen del escaneo · desglose de gravedad
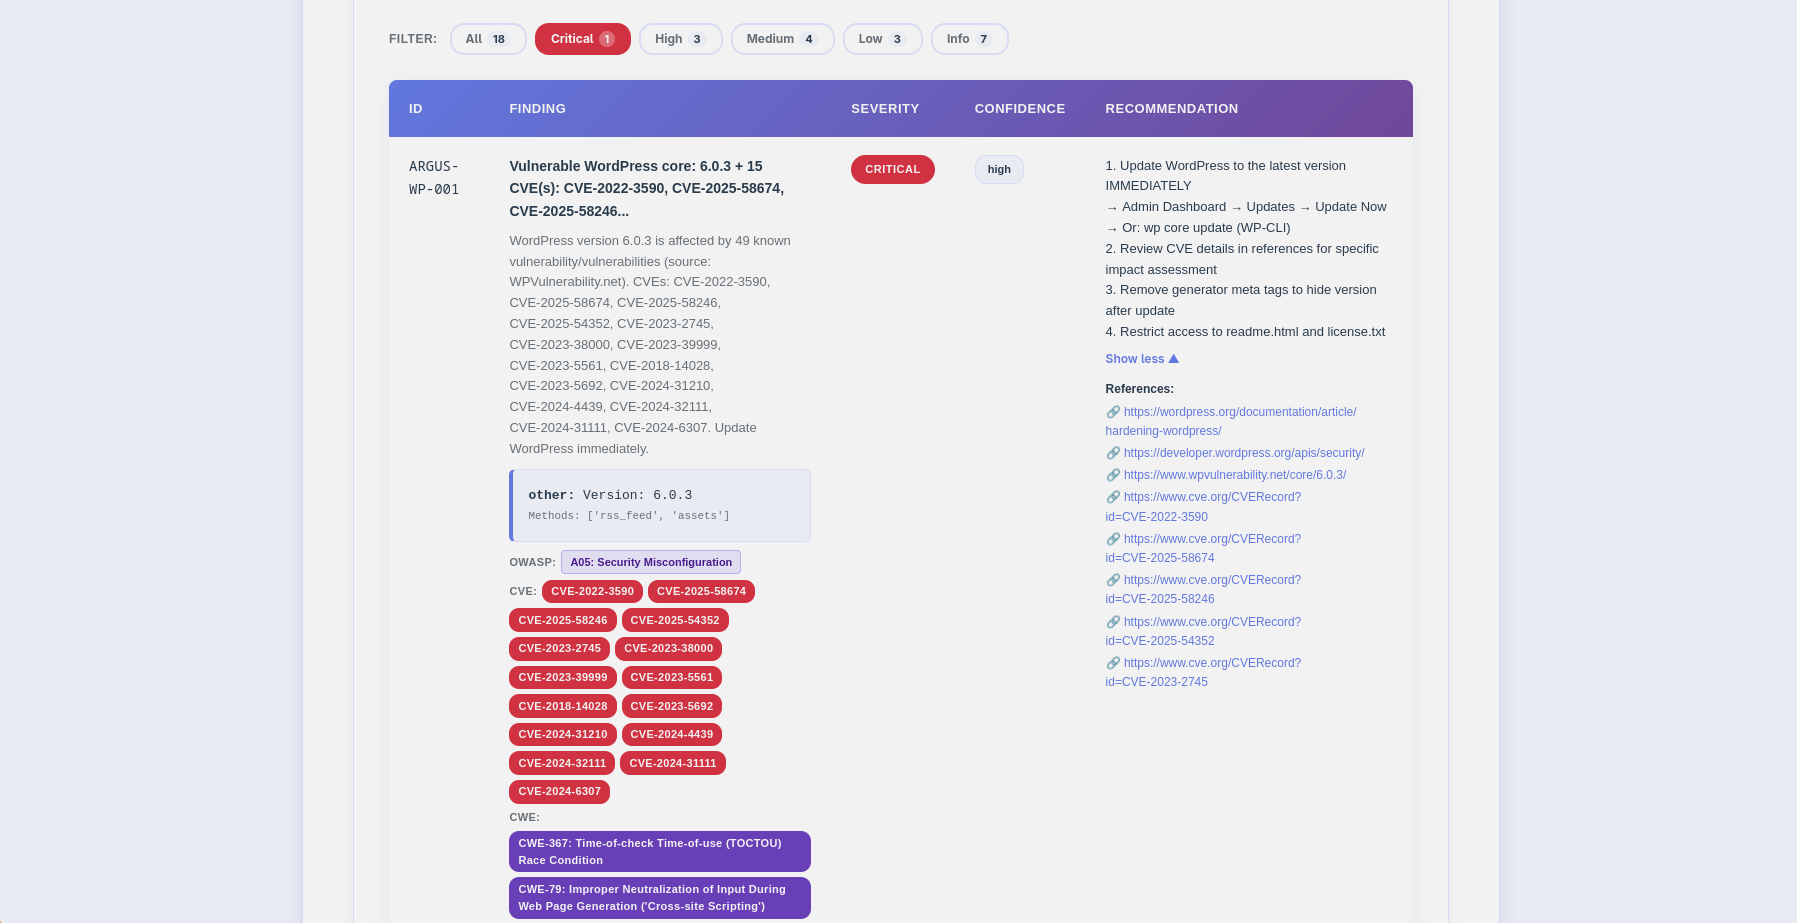
Informe HTML de Argus — hallazgos de seguridad
Hallazgos · badges CVE/OWASP · barra de filtros

🎯 ¿Qué es Argus?

Argus es un escáner de seguridad de WordPress listo para producción que pone la ética primero. Diseñado para probadores de penetración, investigadores de seguridad y administradores de WordPress, combina el escaneo tradicional de vulnerabilidades con análisis de IA de vanguardia para ofrecer información práctica.

¿Por qué Argus?

  • 🔒 Ético por diseño: El sistema de tokens de consentimiento previene el escaneo no autorizado
  • 🔍 Datos CVE reales: Correlación en vivo con WPVulnerability.net + puntuaciones CVSS de NVD (ambos gratuitos, sin clave)
  • 🗂️ Mapeo OWASP: Cada hallazgo mapeado al OWASP Top 10 2021
  • 📈 Diff de escaneos: --diff last compara escaneos para rastrear el progreso de la remediación
  • 🤖 IA potenciada: GPT-4, Claude u Ollama local — con streaming, modo agente y comparación multi-LLM
  • 📊 Informes profesionales: HTML enriquecido con badges CVE/CWE/OWASP/CVSS + JSON legible por máquina
  • 🚀 Rápido y eficiente: Escaneo concurrente con limitación de velocidad inteligente
  • 💾 Seguimiento persistente: Base de datos SQLite para historial de escaneos
  • 🐳 Listo para Docker: Escaneo contenerizado + laboratorio de pruebas vulnerable incluido

Qué escanea

Categoría de verificaciónModo seguroAgresivoDetalles
Detección de WordPress✅✅Huella digital de versión mediante metaetiquetas, readme, RSS, assets
Plugins y Temas100 plugins447 pluginsDetección de versión (4 métodos) + correlación CVE/CVSS en tiempo real
Archivos sensibles74 rutas437 rutaswp-config backups, .env, SQL dumps, .git, debug logs, PHP tools
Enumeración de usuarios3 métodos6 métodosAuthor IDOR, REST API, HTML parsing + oEmbed, login error, XML-RPC
Cabeceras de seguridad✅✅HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy
Malas configuraciones✅✅XML-RPC, debug mode, directory listing, file editor
Seguridad de inicio de sesión❌✅2FA, CAPTCHA, brute-force protection, open registration, password policy
Rastreo web❌✅robots.txt, sitemap.xml, HTML comments, link discovery (depth 1)

✨ Características

🛡️ Escaneo de seguridad principal```bash

One command, comprehensive analysis

python -m argus --target https://example.com --html

- **Huella Digital Multimétodo**: Detecta WordPress 4.x-6.x con cero falsos positivos
- **Correlación de CVE en Tiempo Real**: Verifica cada plugin, tema y versión del núcleo detectado contra WPVulnerability.net (gratuito, sin clave API)
- **Puntuación CVSS**: Obtiene puntuaciones de NVD para cada CVE (crítico ≥9.0, alto ≥7.0, medio ≥4.0)
- **Detección de Última Versión**: La API de WordPress.org muestra la versión estable actual junto con la versión detectada
- **OWASP Top 10 2021**: Cada hallazgo mapeado a su categoría OWASP (A01–A10)
- **Escaneo Concurrente**: Grupo de hilos + limitación de tasa para escaneos rápidos y respetuosos
- **Detección Inteligente**: Aborto temprano para sitios que no son WordPress (rechazo 99% más rápido)
- **Recopilación de Evidencias**: Respuestas HTTP, cabeceras y contenidos de archivos preservados

### 📈 Informes de Diferencias de Escaneo (v0.2.0)

Seguimiento del progreso de remediación entre escaneos:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42

La sección de diferencias muestra:

  • Hallazgos nuevos (aparecidos desde el último escaneo) — en rojo
  • Hallazgos corregidos (remediados desde el último escaneo) — en verde con tachado
  • Hallazgos persistentes (presentes en ambos escaneos) — colapsados por defecto
  • Advertencia de discrepancia de modo al comparar escaneos seguros vs agresivos

🤖 Análisis impulsado por IA

Elija su proveedor de IA según sus necesidades:

ProveedorIdeal paraVelocidadCosto/escaneoPrivacidad
OpenAI gpt-4o-mini (predeterminado)Mejor relación calidad-precio⚡ ~40s💰 ~$0.006🔒 Estándar
OpenAI gpt-4oCalidad de producción⚡ ~40s💰 ~$0.05🔒 Estándar
Anthropic claude-3-5-haikuEnfocado en privacidad⚡ ~55s💰 ~$0.02🔒 Mejorada
Ollama (Local)Privacidad total🐢 ~28min💰 Gratis🔐 100% fuera de línea

Modos de análisis:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →