
 revoltsecurities/shodanx
ShodanX es una herramienta para recopilar información de objetivos usando shodan dorks⚡.


Características | Instalación | Uso | Configuración posterior a la instalación


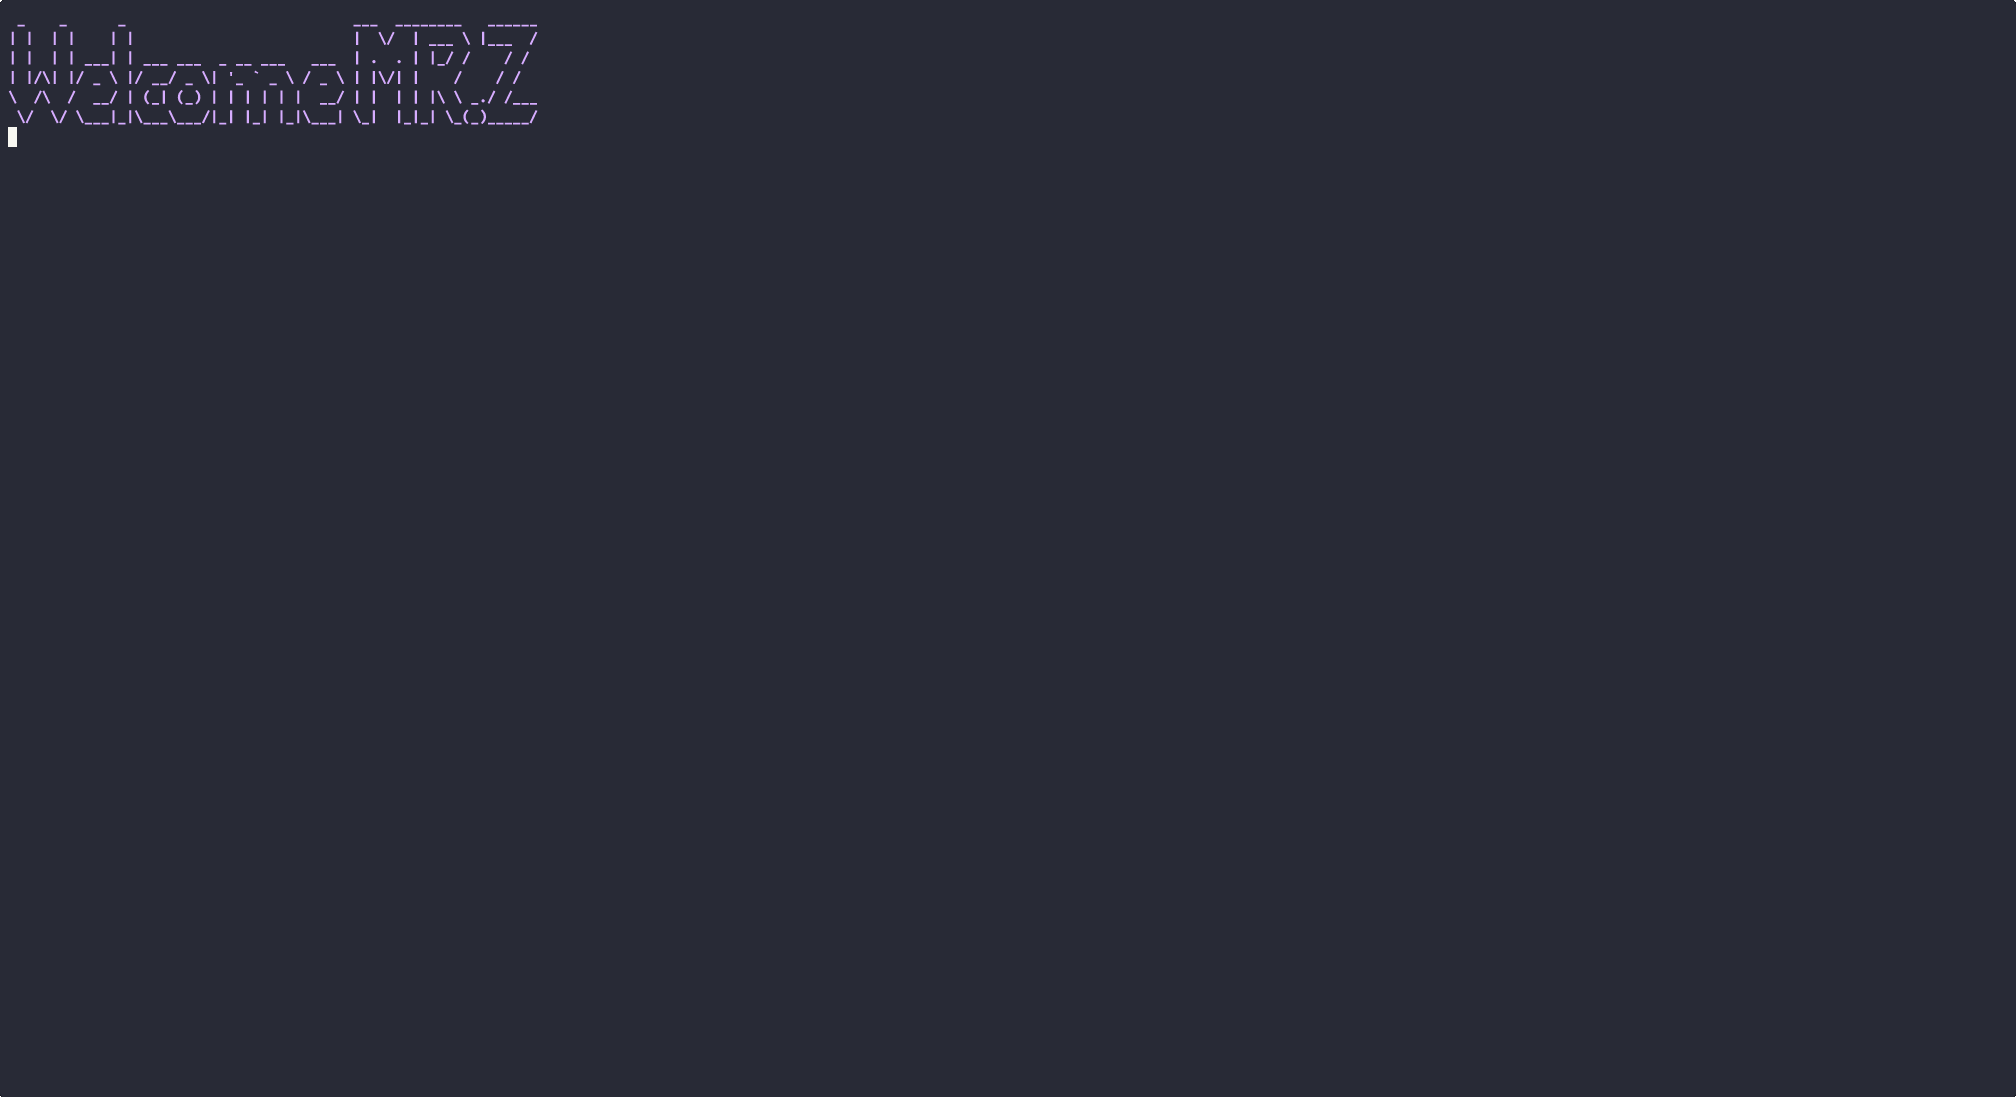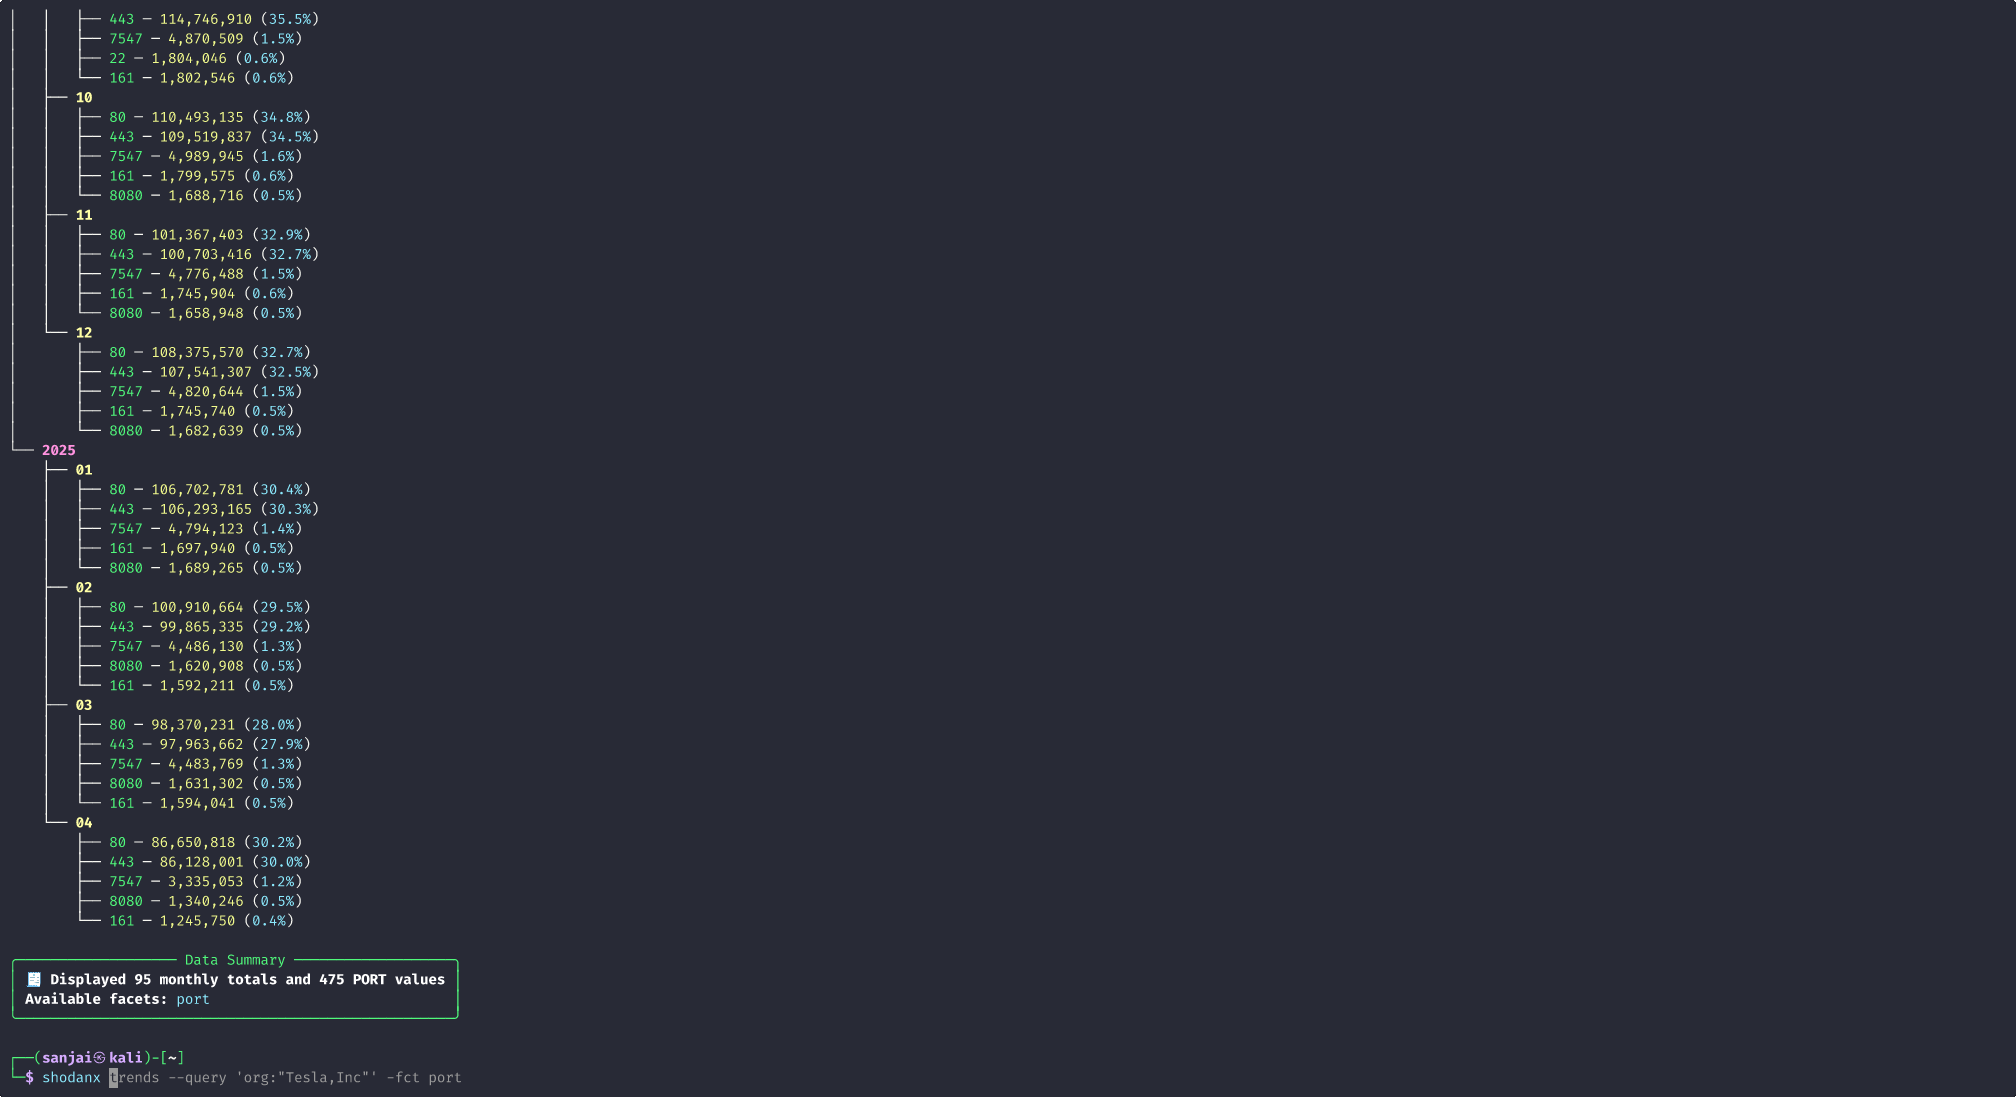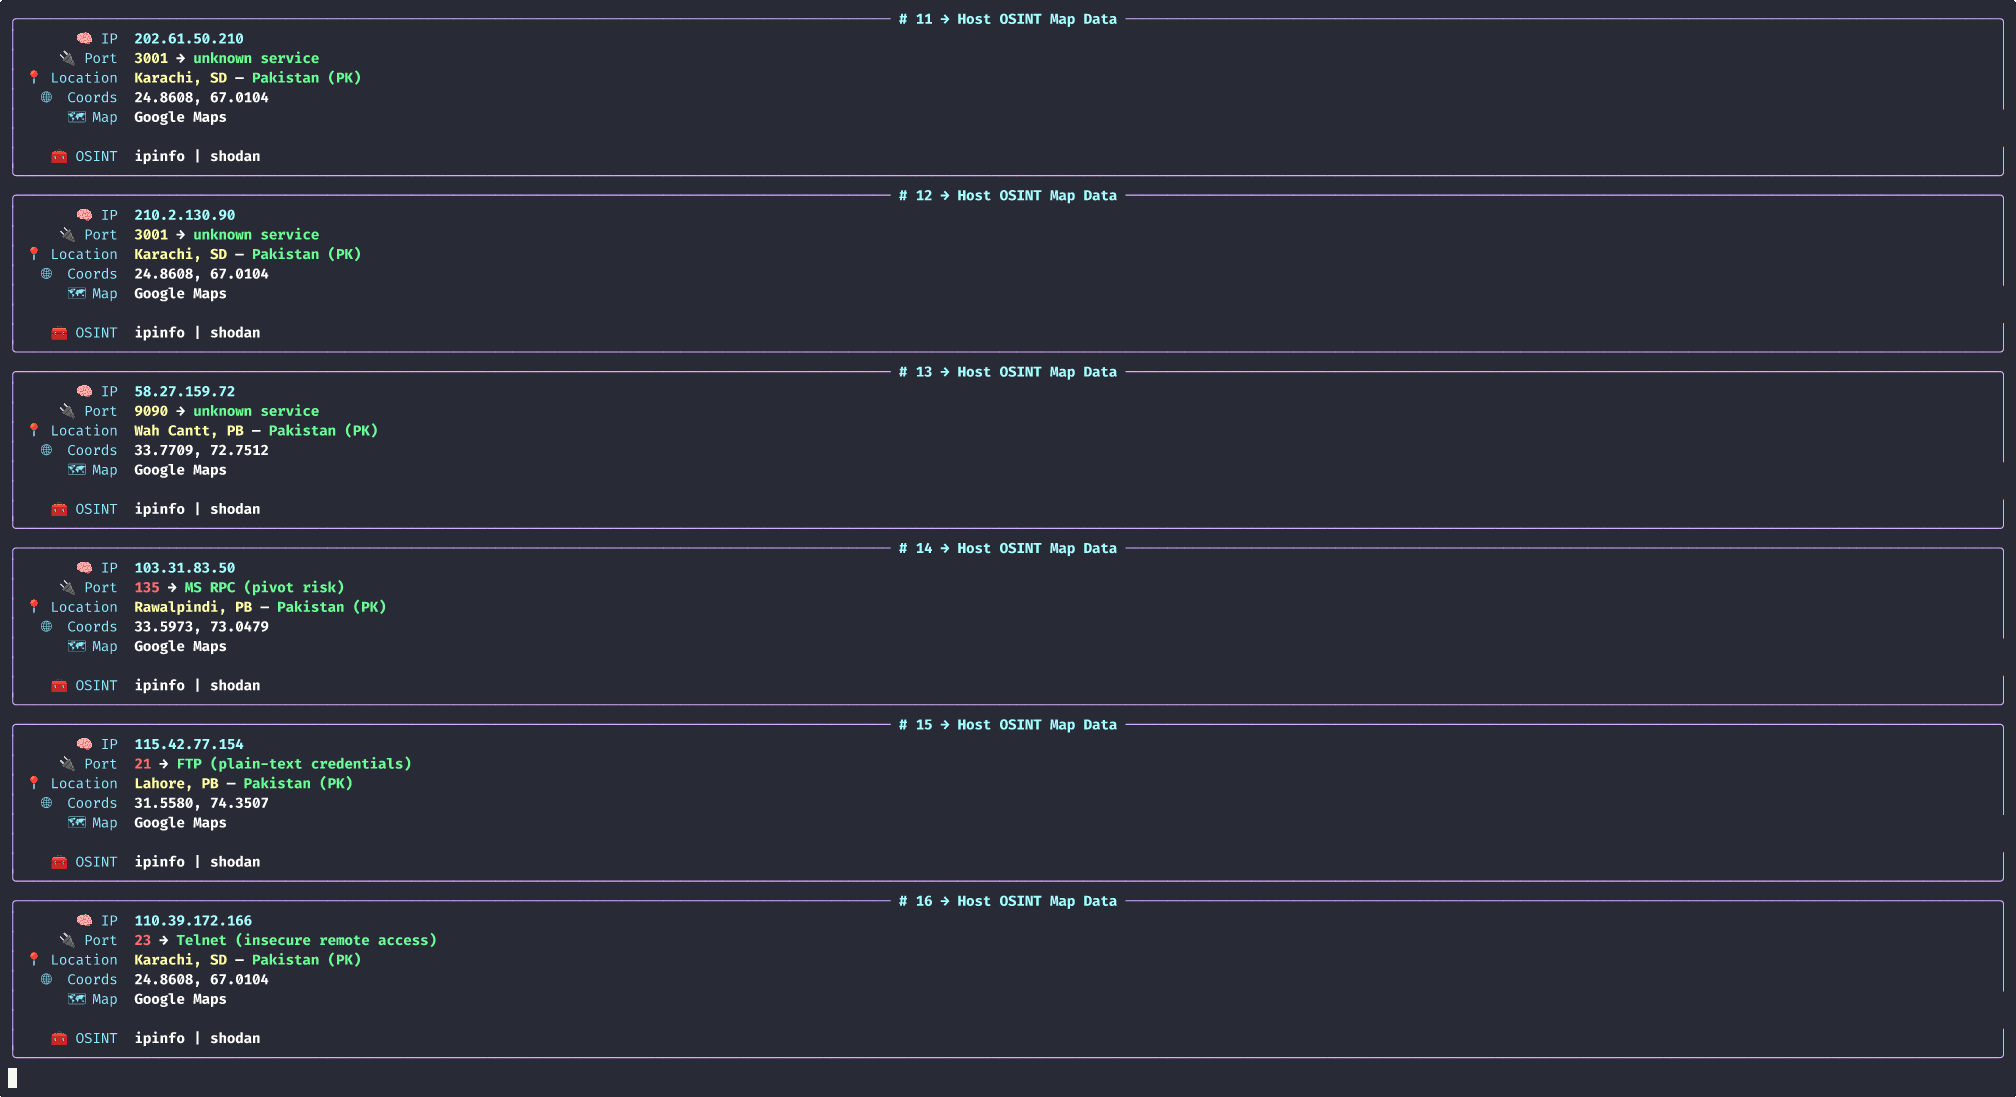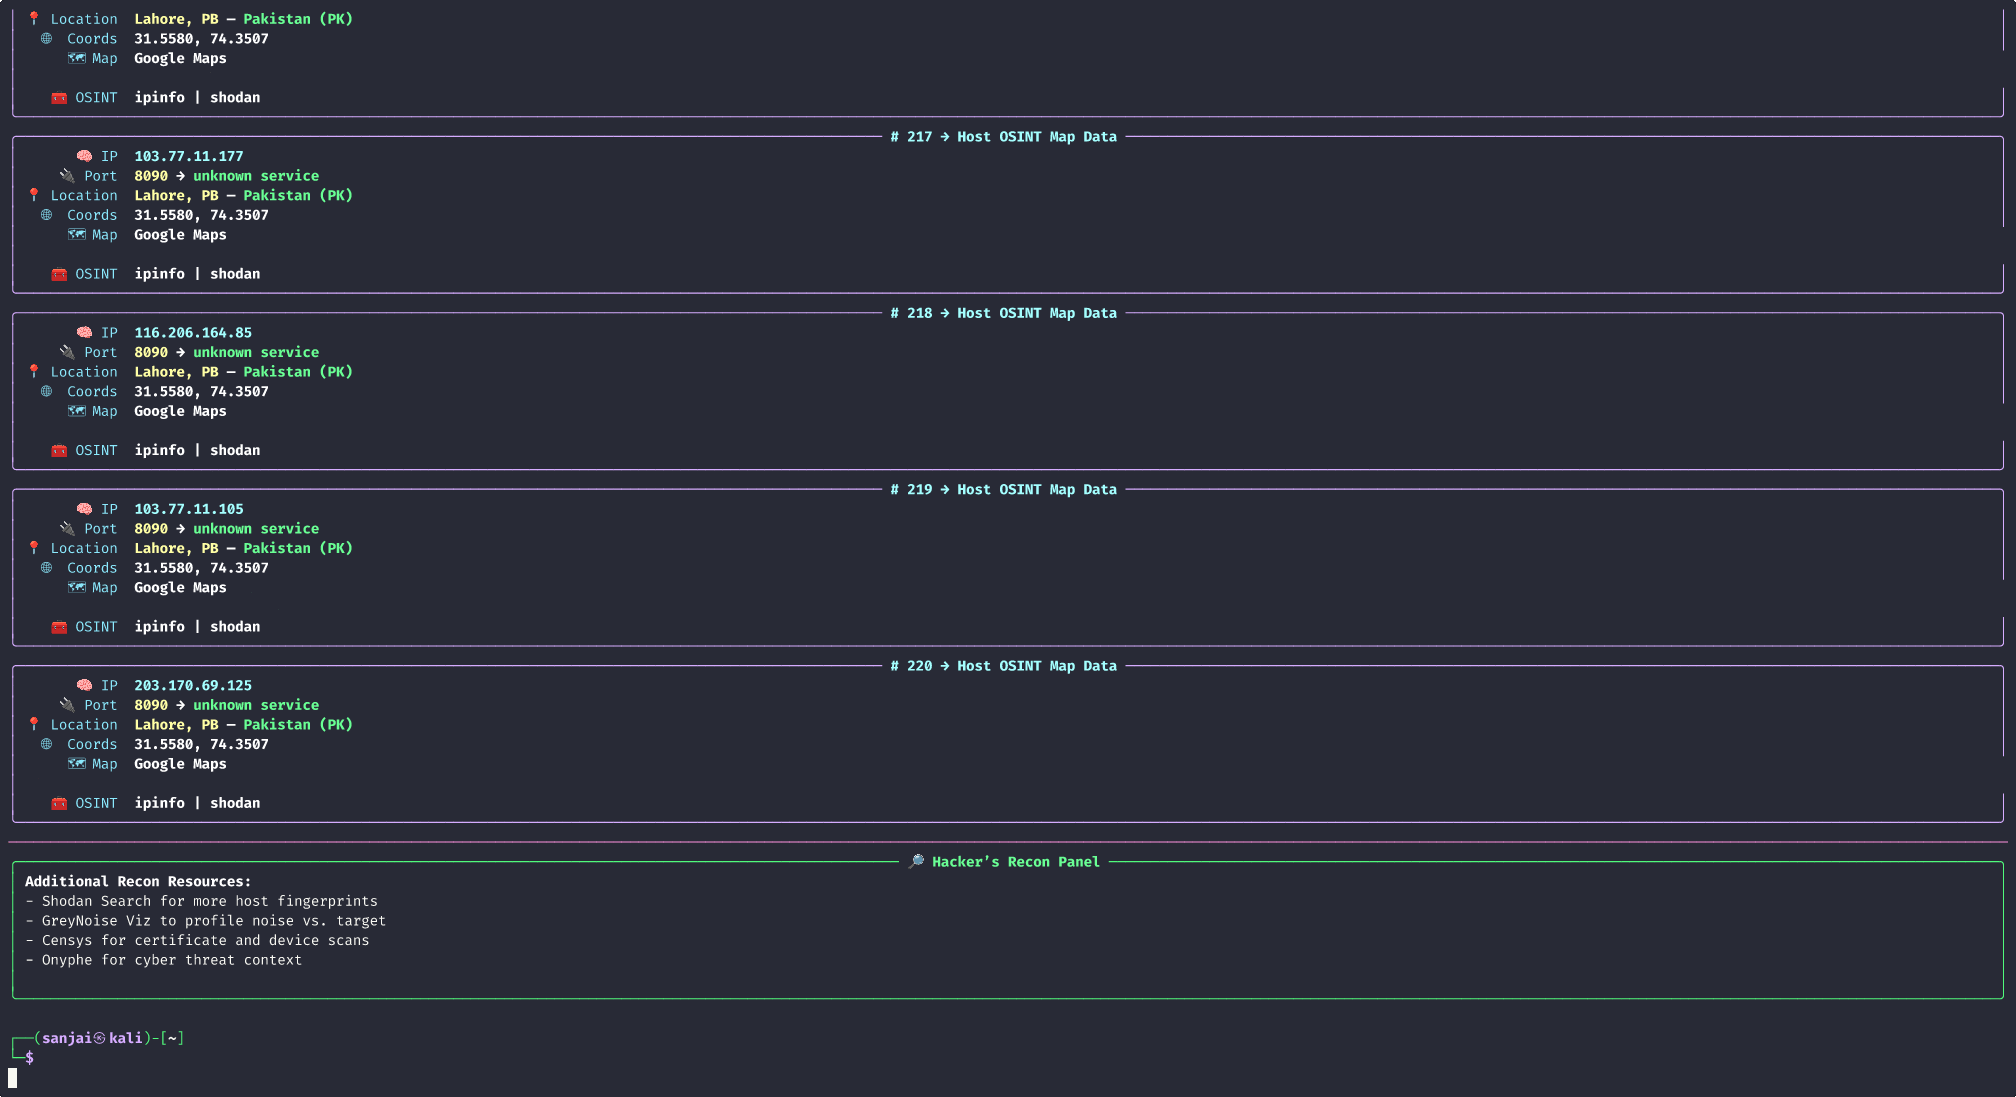
🔐 shodanx auth – Configura y almacena tu clave API de Shodan de forma segura.🔓 shodanx login – Valida tu nivel de acceso y el estado de tu clave API.🏢 shodanx org – Realiza escaneos a nivel de organización usando las potentes facetas de Shodan.🌐 shodanx domain – Enumera metadatos relacionados con dominios, puertos abiertos y exposiciones de hosts.📡 shodanx subdomain – Descubre subdominios pasivos a través de la inteligencia DNS de Shodan.🔒 shodanx ssl – Rastrea certificados SSL reutilizados o caducados mediante búsquedas por huella digital.🎯 shodanx custom – Ejecuta dorks avanzados de Shodan y consultas con filtros personalizados.📦 shodanx internetdb – Usa el ligero InternetDB de Shodan para un análisis rápido de IPs/dominios.🗺️ shodanx map – Visualiza la distribución geográfica de servicios y puertos expuestos.🧬 shodanx cvedb – Mapea hosts a vulnerabilidades conocidas usando la base de datos CVE.🏭 shodanx entitydb – Explora tecnologías, software y proveedores en sistemas expuestos.🌍 shodanx exposuredb – Identifica activos expuestos públicamente y fugas de datos por país.🖼️ shodanx faviconmap – Rastrea sistemas mediante favicons únicos para descubrimiento lateral.📈 shodanx trends – Analiza tendencias de exposición a lo largo del tiempo (requiere acceso Enterprise).shodanx se puede instalar fácilmente usando pip
pip install git+https://github.com/RevoltSecurities/ShodanX --break-system-packages
✅ Asegúrate de tener Python 3.13 o una versión más reciente instalada.
shodanx -h
   _____    __                __                   _  __
  / ___/   / /_   ____   ____/ /  ____ _   ____   | |/ /
  \__ \   / __ \ / __ \ / __  /  / __ `/  / __ \  |   /
 ___/ /  / / / // /_/ // /_/ /  / /_/ /  / / / / /   |
/____/  /_/ /_/ \____/ \__,_/   \__,_/  /_/ /_/ /_/|_|


                     - RevoltSecurities

╭───────────────────────╮
│                       │
│    SHODANX ⚡ HELP    │
│                       │
╰───────────────────────╯
DESCRIPTION

ShodanX is a terminal-powered recon and OSINT tool built on top of the Shodan Services.
It empowers ethical hackers and red teamers to identify exposed infrastructure,
search CVEs, map attack surfaces, and run internet-wide queries in real time.

MODES (shodanx <mode>)

┏━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┓
┃ Mode       ┃ Description                                                      ┃
┡━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┩
│ auth       │ Configure and save your Shodan API key for authenticated access. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ login      │ Verify your ShodanX access level and API key validity.           │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ org        │ Perform organization-wide scans using Shodan facets.             │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ domain     │ Enumerate metadata, ports, and host exposure for a domain.       │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ subdomain  │ Discover passive subdomains using Shodan’s DNS data.             │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ ssl        │ Search by SSL fingerprint to track reused/expired certs.         │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ custom     │ Execute advanced queries using Shodan filters and dorks.         │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ internetdb │ Lightweight analysis of IPs/domains via Shodan InternetDB API.   │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ map        │ Visualize geo-distribution of exposed services and ports.        │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ cvedb      │ Identify vulnerable systems via Shodan’s CVE database.           │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ entitydb   │ Explore technologies/vendors via Shodan’s EntityDB.              │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ exposuredb │ Discover globally exposed assets and leaks by country.           │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ faviconmap │ Find systems using specific favicons via Shodan FaviconMap.      │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ trends     │ View historical exposure trends (Shodan Enterprise required).    │
└────────────┴──────────────────────────────────────────────────────────────────┘
FLAGS
┏━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┓
┃ Flag       ┃ Description                      ┃
┡━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┩
│ -h, --help │ Show this help message and exit. │
└────────────┴──────────────────────────────────┘
USAGE
shodanx <mode>

DETAILS
 shodanx auth        → Configure and save your Shodan API key for authenticated access.
 shodanx login       → Verify your ShodanX access level and API key validity.
 shodanx org         → Perform organization-wide scans using Shodan facets.
 shodanx domain      → Enumerate metadata, ports, and host exposure for a domain.
 shodanx subdomain   → Discover passive subdomains using Shodan’s DNS data.
 shodanx ssl         → Search by SSL fingerprint to track reused/expired certs.
 shodanx custom      → Execute advanced queries using Shodan filters and dorks.
 shodanx internetdb  → Lightweight analysis of IPs/domains via Shodan InternetDB API.
 shodanx map         → Visualize geo-distribution of exposed services and ports.
 shodanx cvedb       → Identify vulnerable systems via Shodan’s CVE database.
 shodanx entitydb    → Explore technologies/vendors via Shodan’s EntityDB.
 shodanx exposuredb  → Discover globally exposed assets and leaks by country.
 shodanx faviconmap  → Find systems using specific favicons via Shodan FaviconMap.
 shodanx trends      → View historical exposure trends (Shodan Enterprise required).







