

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Redeye — Plataforma colaborativa de gestión de datos de pentest para organizar servidores, usuarios, vulnerabilidades, vectores de ataque y archivos con acceso a API y visualización de gráficos. | Kitploit
Herramientas/GitHubGitHub/redeye-framework/redeye
Frameworks de Pruebas de PenetraciónAnálisis de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónUtilidades y Frameworks
GitHubredeye-framework/redeye

Redeye

Plataforma colaborativa de gestión de datos de pentest para organizar servidores, usuarios, vulnerabilidades, vectores de ataque y archivos con acceso a API y visualización de gráficos.

Ver Repositorio
4734580hace 3 añosRevisado por Kitploit
Compartir

Redeye

Este proyecto fue creado por pentesters para pentesters. Redeye es una herramienta diseñada para ayudarte a gestionar tus datos durante una operación de pentest de la manera más eficiente y organizada.

Tabla de contenido

  • Redeye
    • Tabla de contenido
    • Los Desarrolladores
    • Resumen
    • Instalación
      • Docker
      • Fuente
      • General
    • Agradecimientos Especiales
    • Créditos

Los Desarrolladores

Daniel Arad - @dandan_arad && Elad Pticha - @elad_pt

Resumen

El panel de Servidores mostrará todos los servidores añadidos e información básica sobre ellos, como: usuario propietario, puerto abierto y si ha sido comprometido (pwned).

servers

Después de entrar al servidor, aparecerá un panel de edición. Podemos añadir nuevos usuarios encontrados en el servidor, vulnerabilidades encontradas y agregar datos y archivos relevantes.

edit-server

El panel de Usuarios contiene todos los usuarios encontrados de todos los servidores. Los usuarios se clasifican por nivel de permisos y tipo. Esos detalles se pueden cambiar al pasar el cursor sobre el nombre de usuario.

Users

El panel de Archivos mostrará todos los archivos del pentest actual. Un miembro del equipo puede subir y descargar esos archivos.
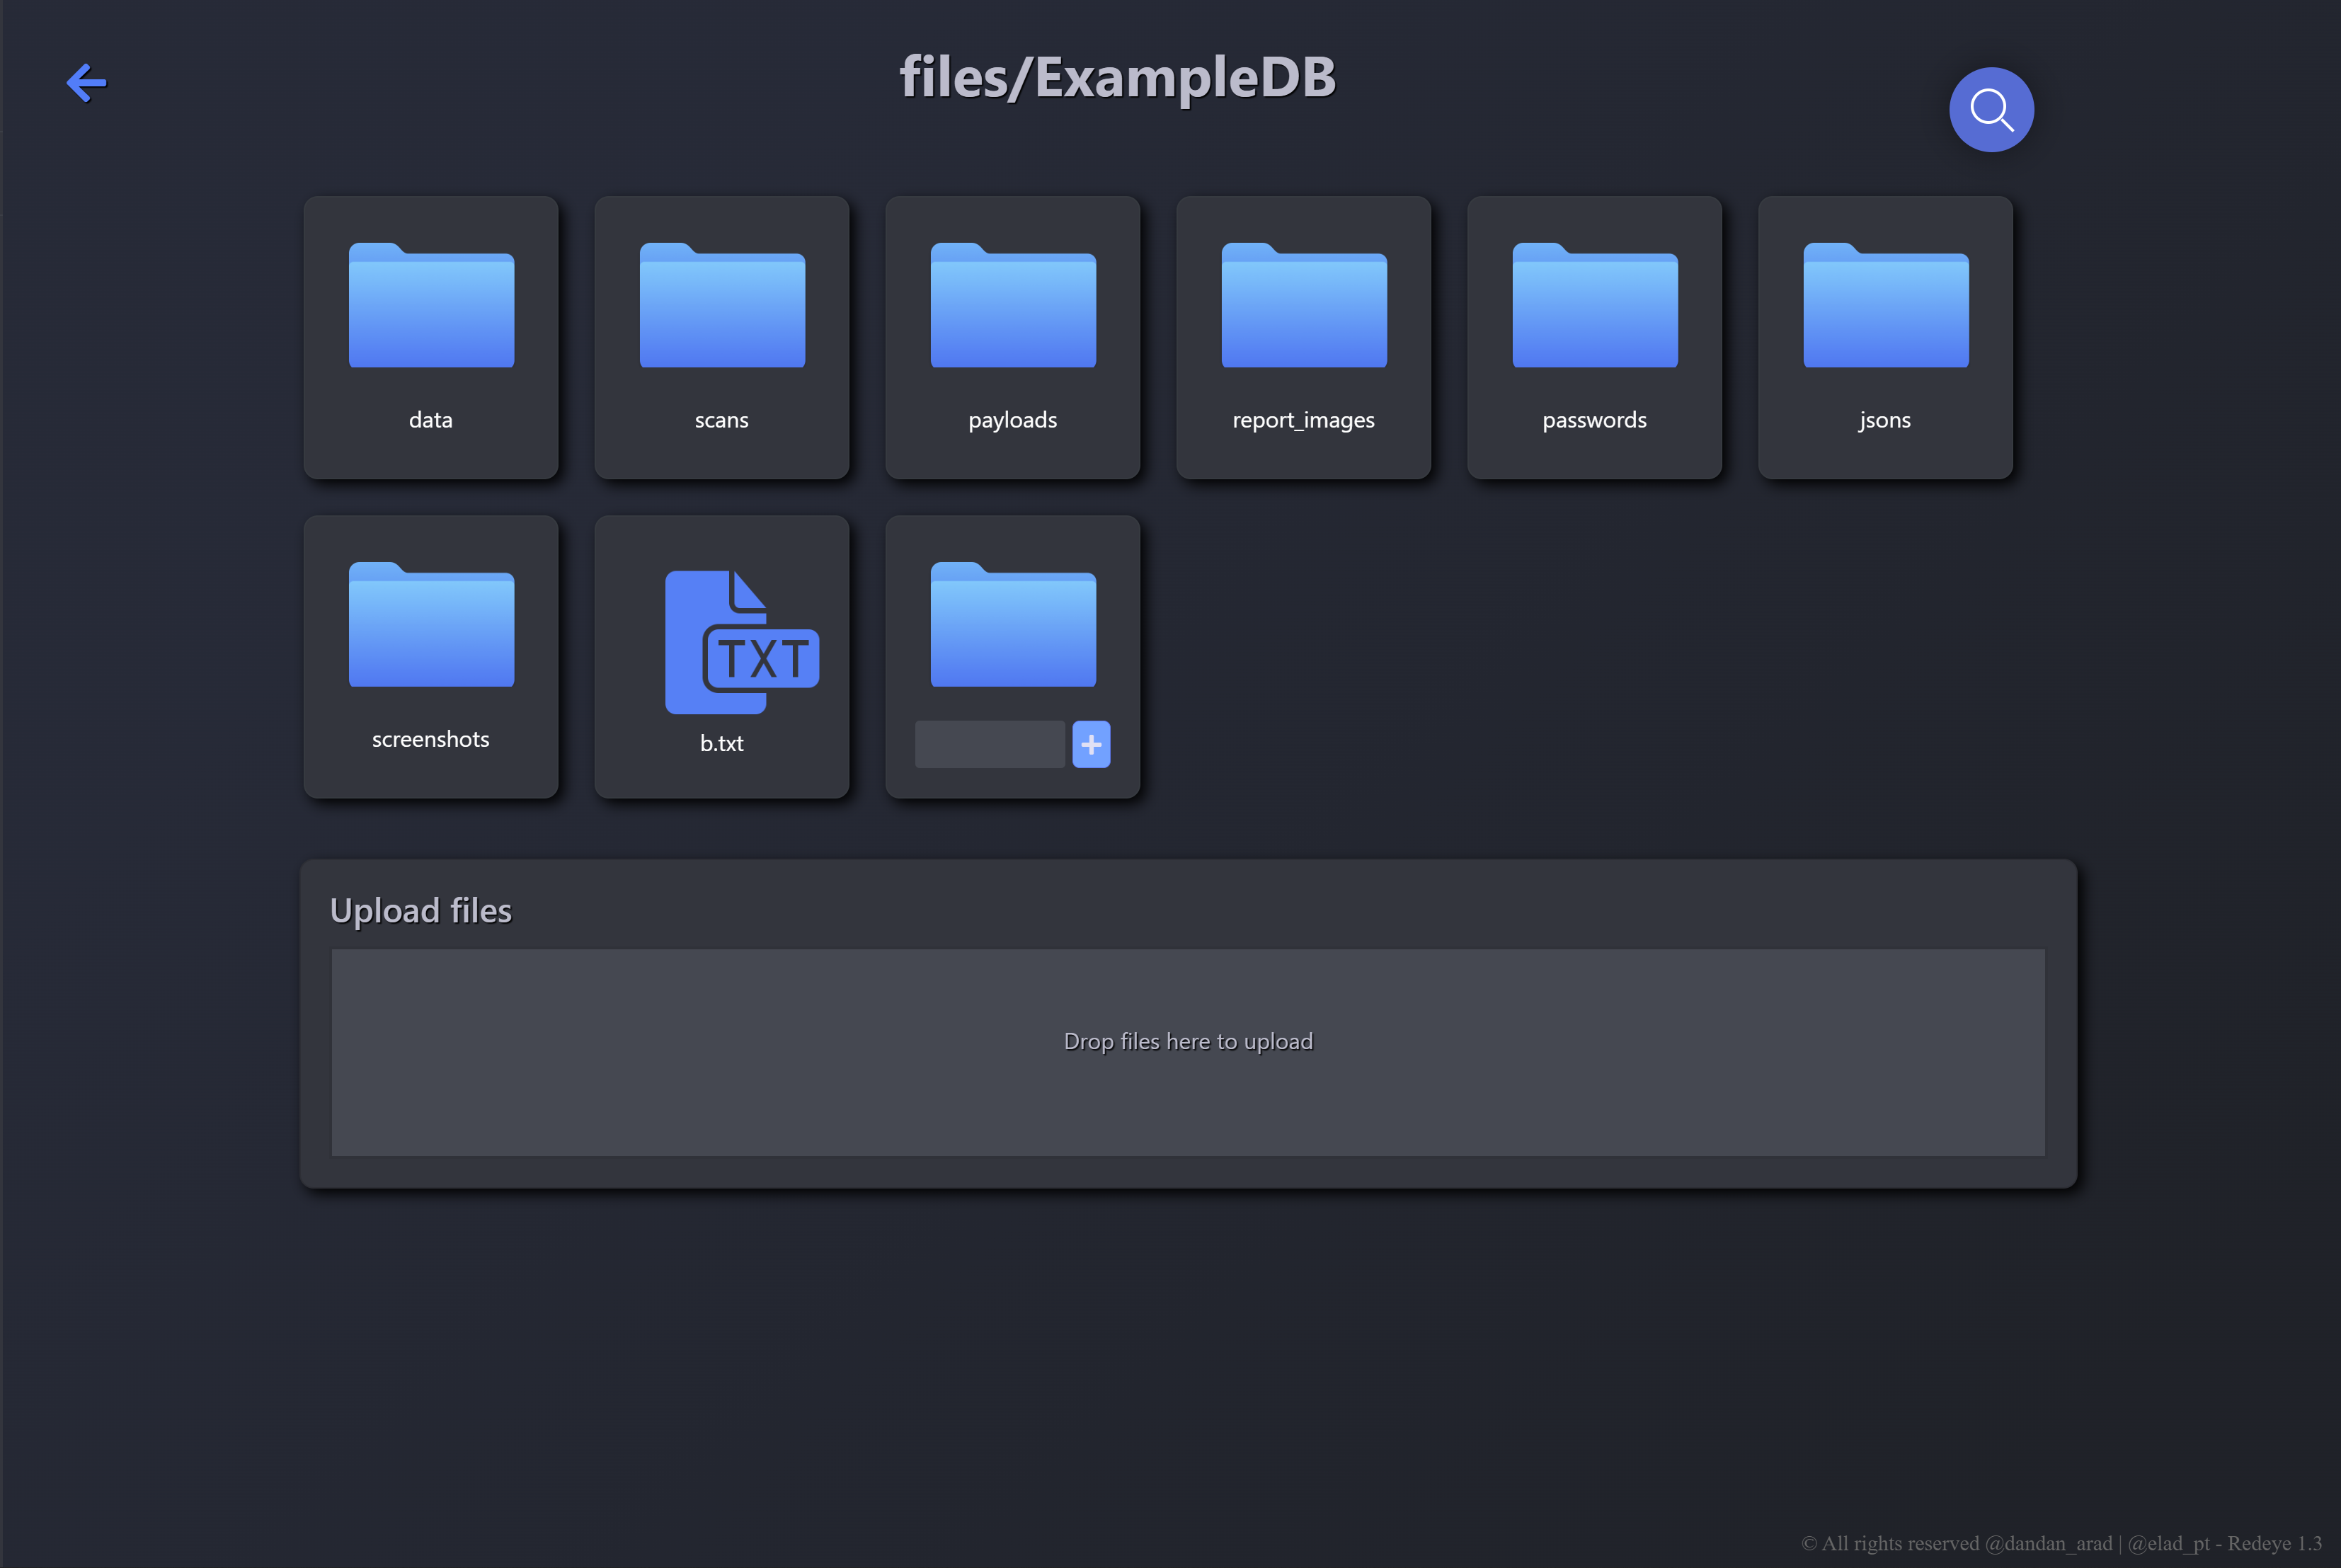
Files

El panel de Vectores de Ataque mostrará todos los vectores de ataque encontrados con gráficos de Gravedad/Plausibilidad/Riesgo.
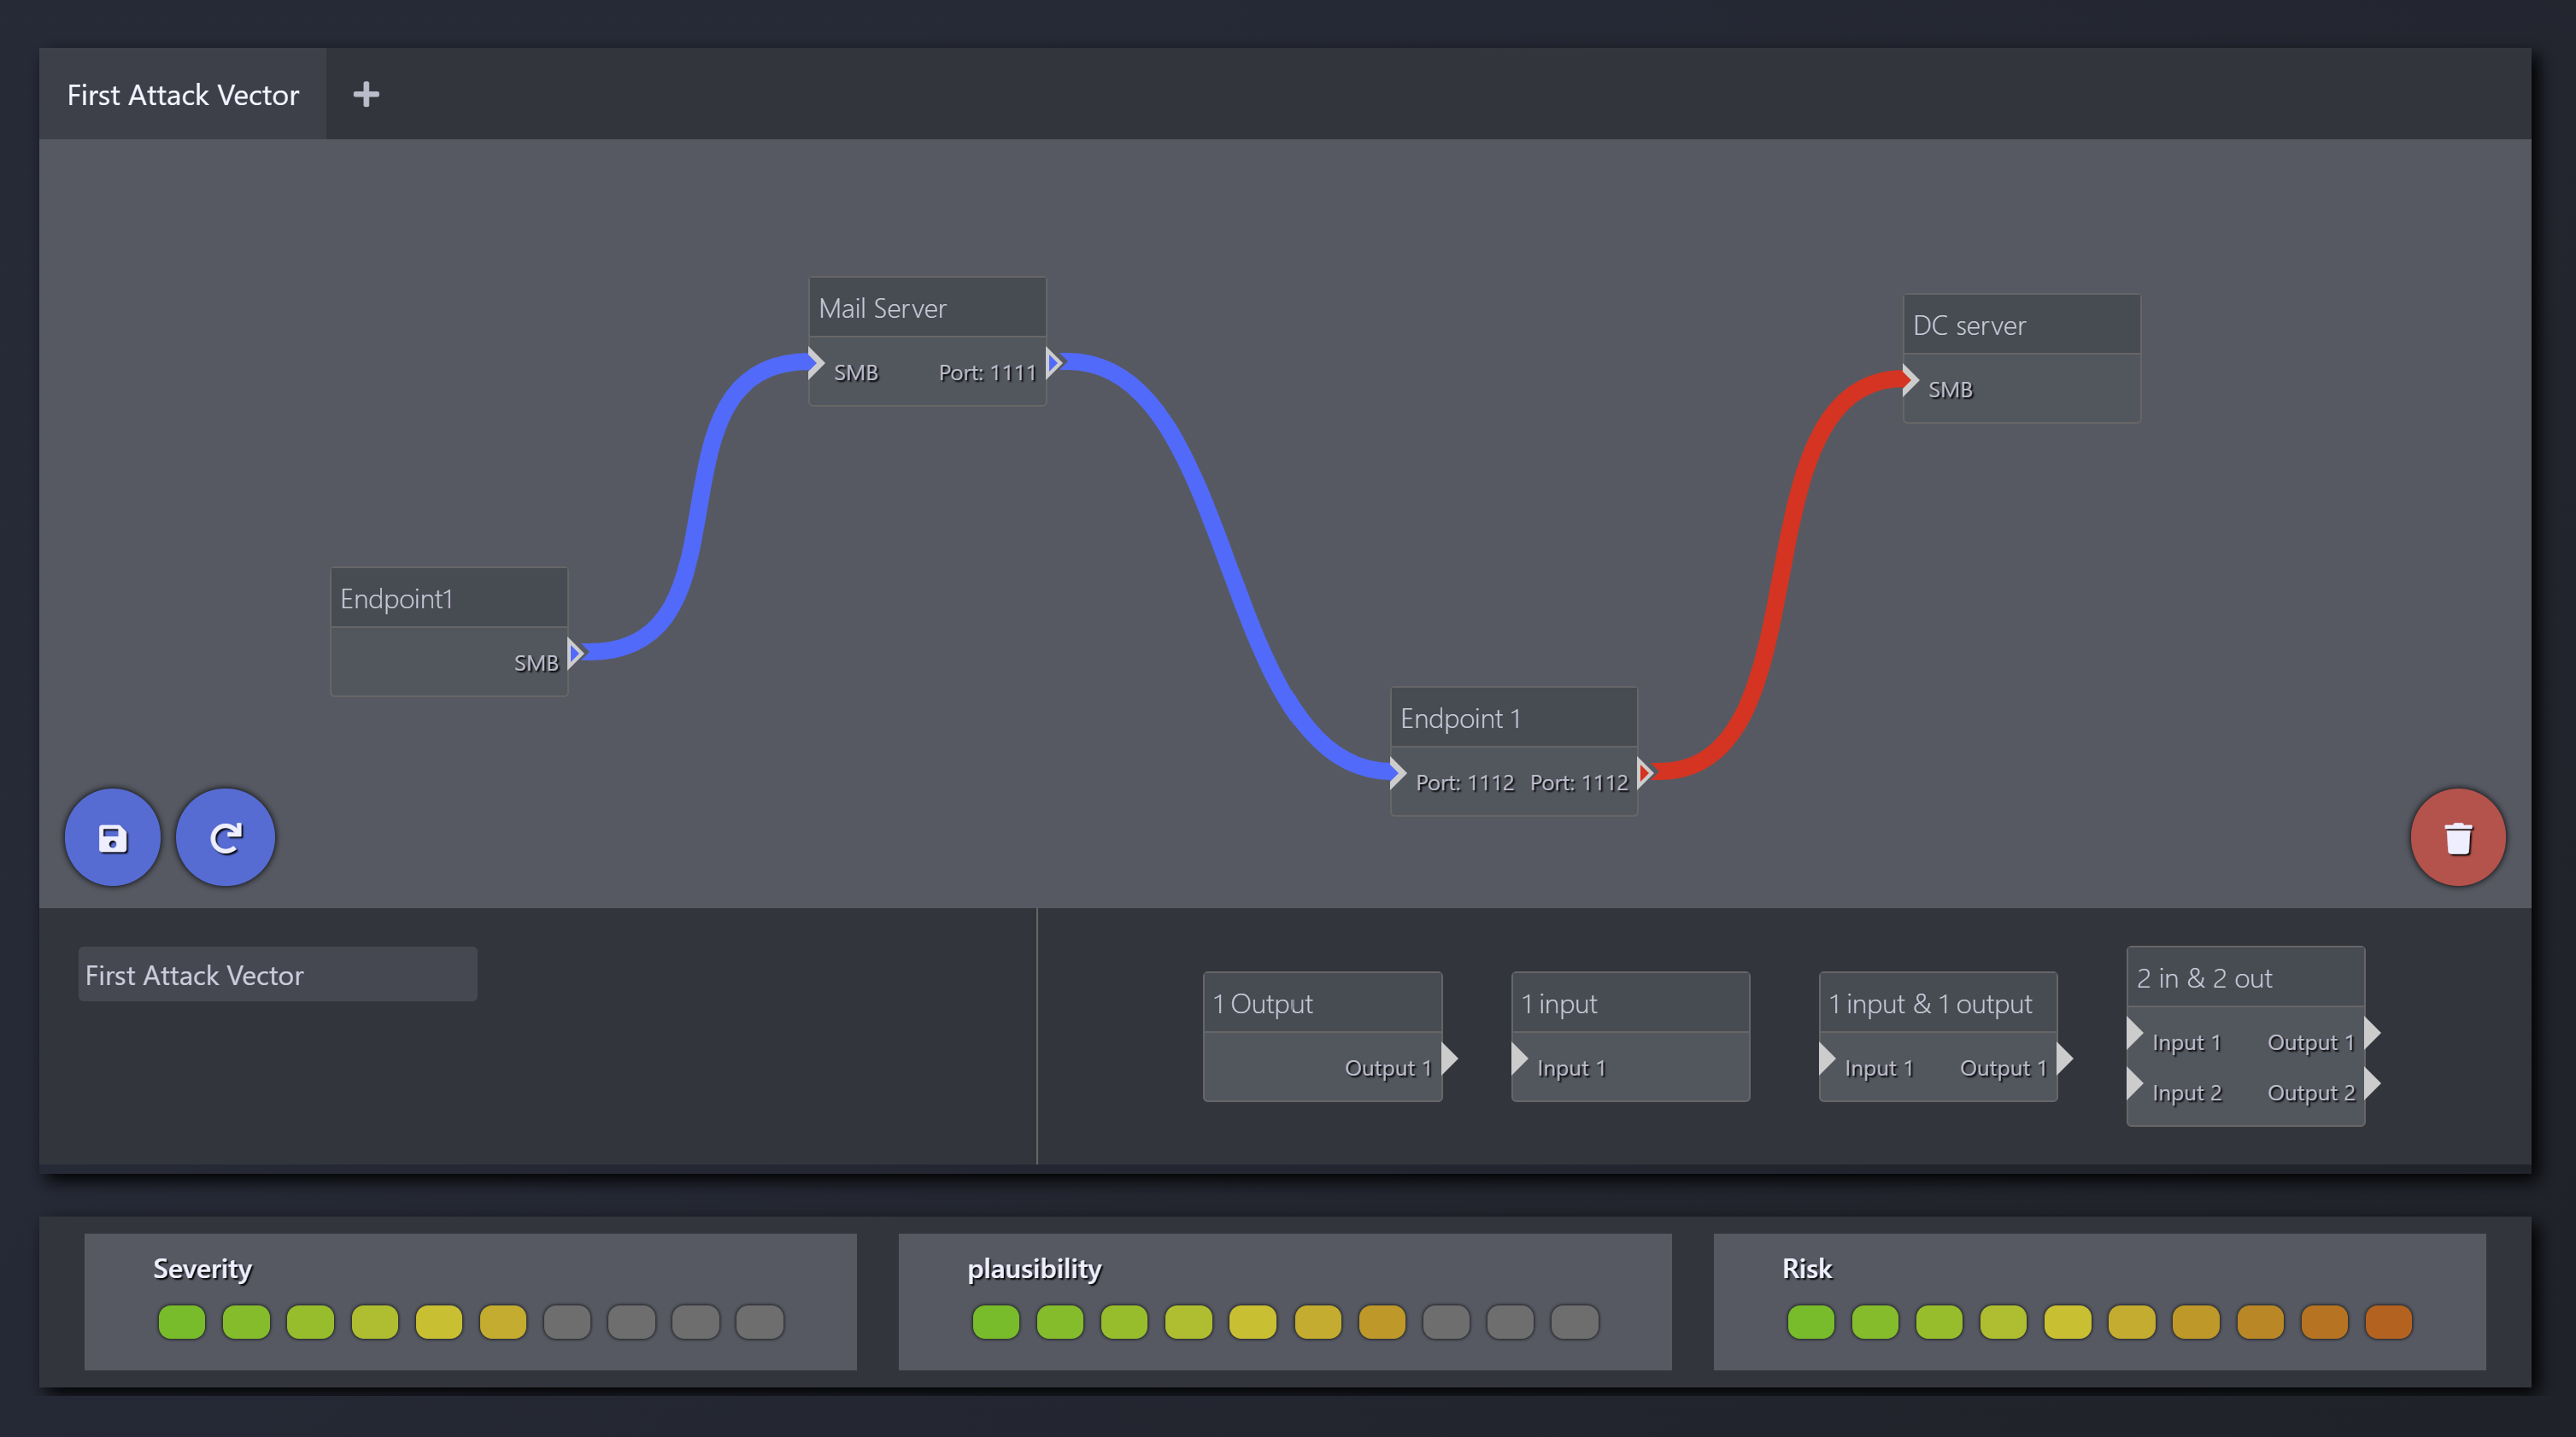
AttackVector

El panel de Pre-Informe contendrá todas las capturas de pantalla del pentest actual.
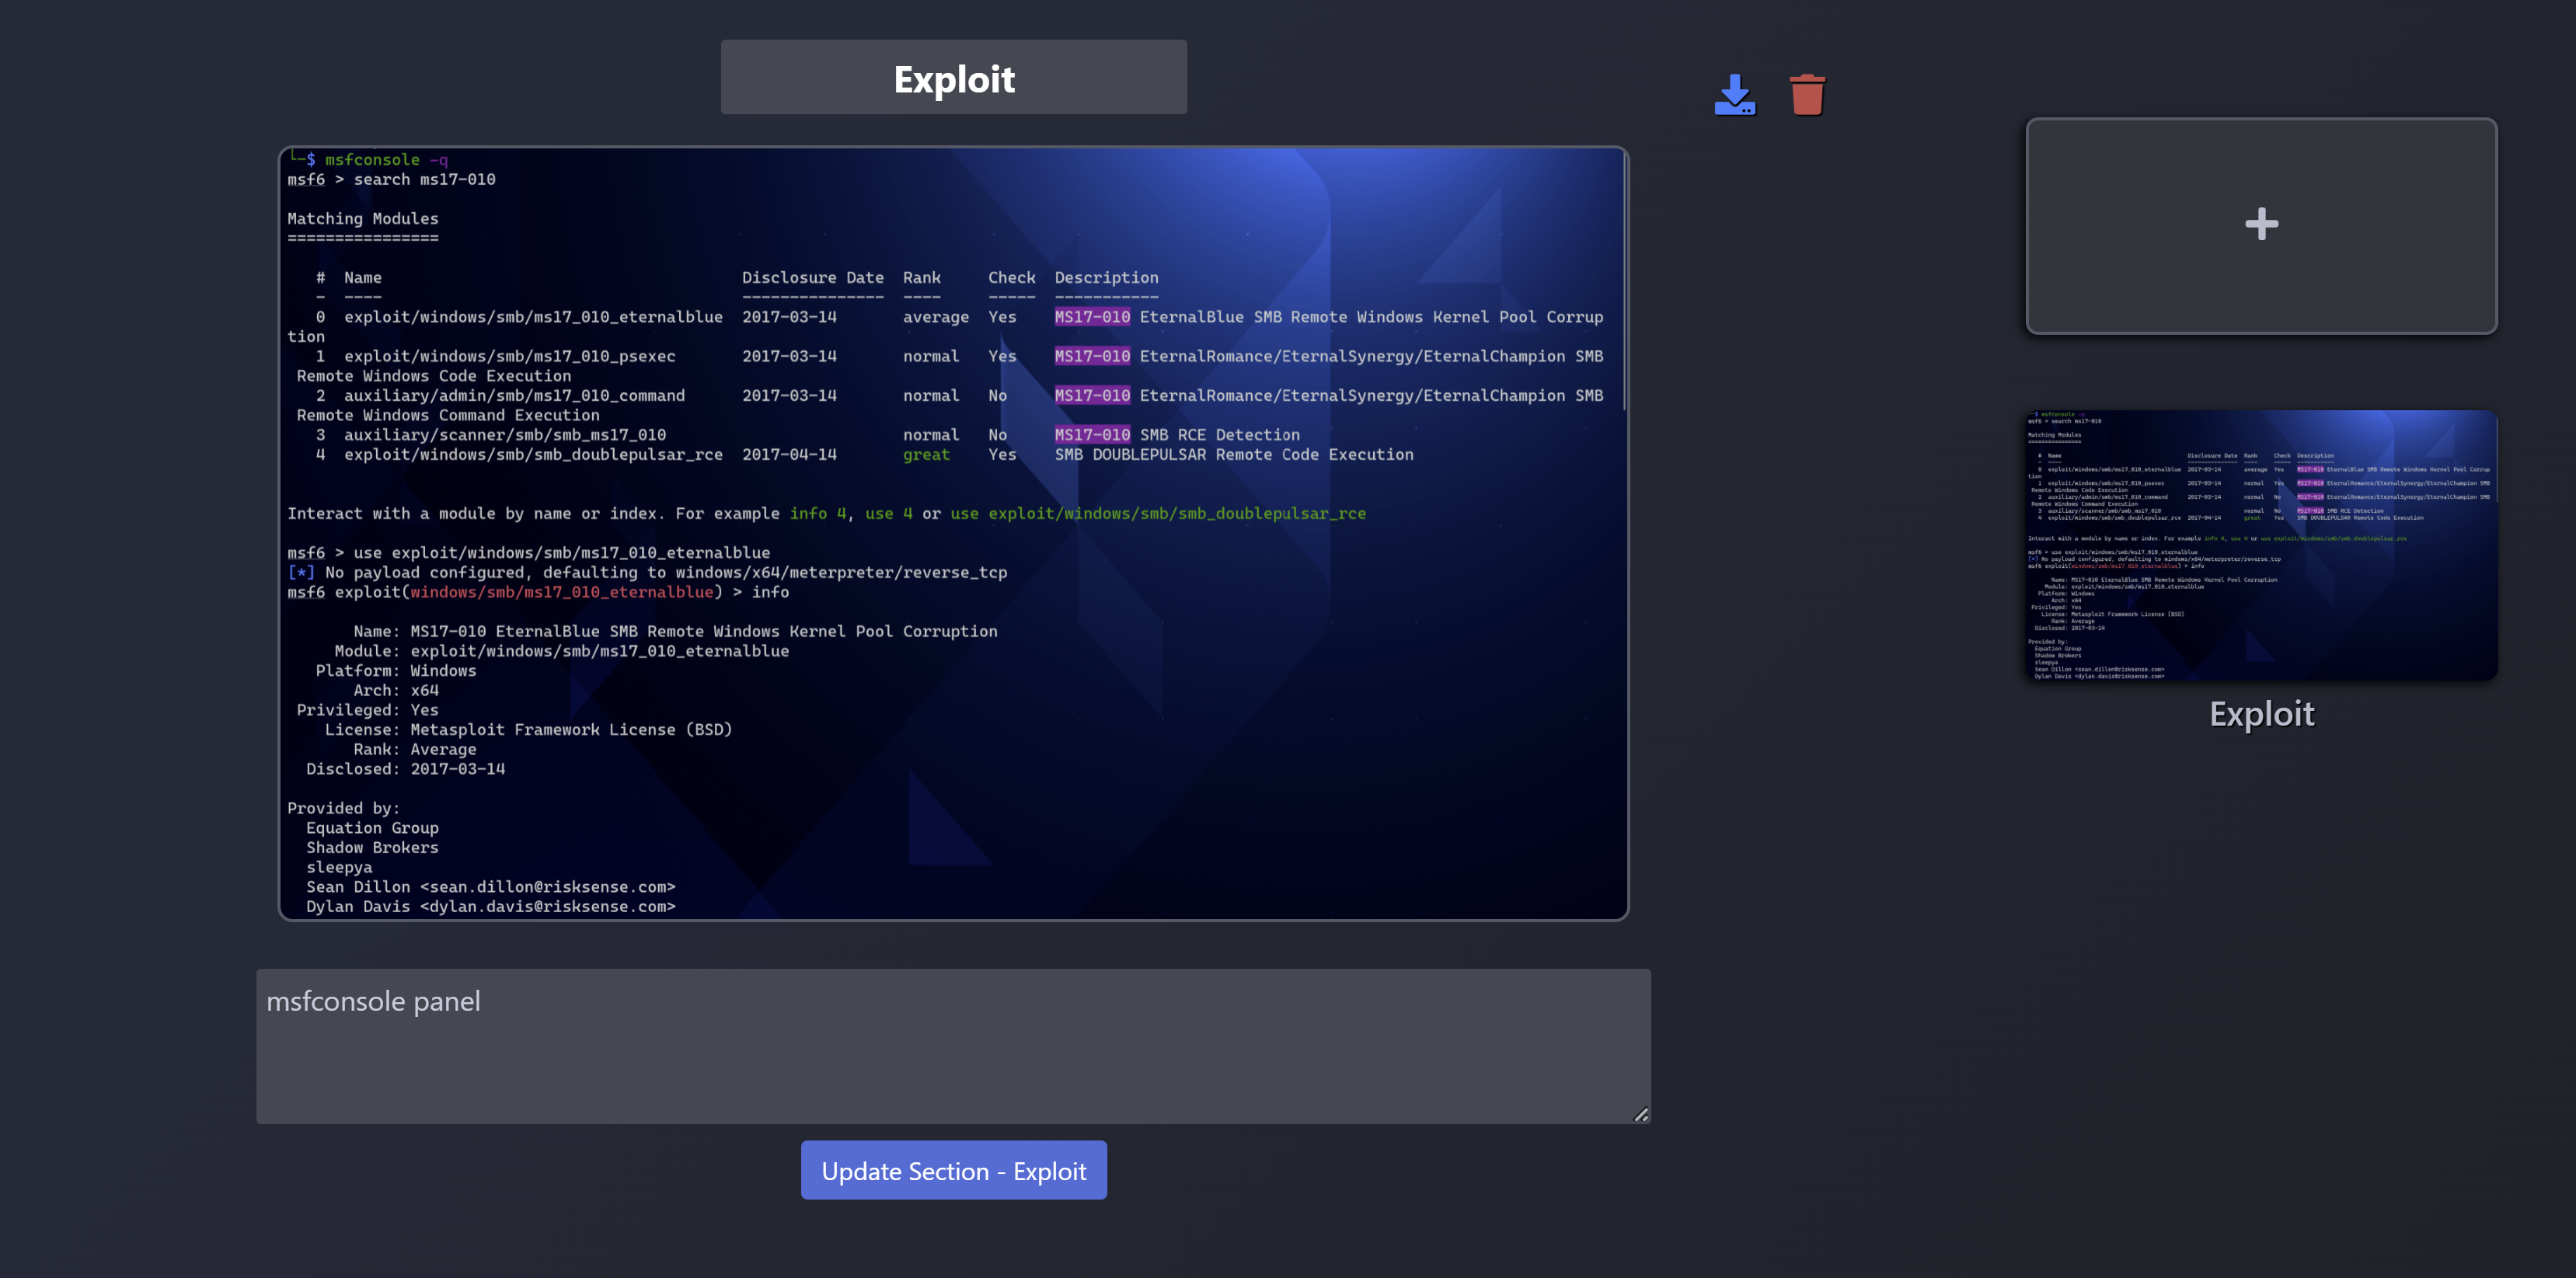
Pre-Report

El panel de Grafo contendrá todos los Usuarios y Servidores y la relación entre ellos.
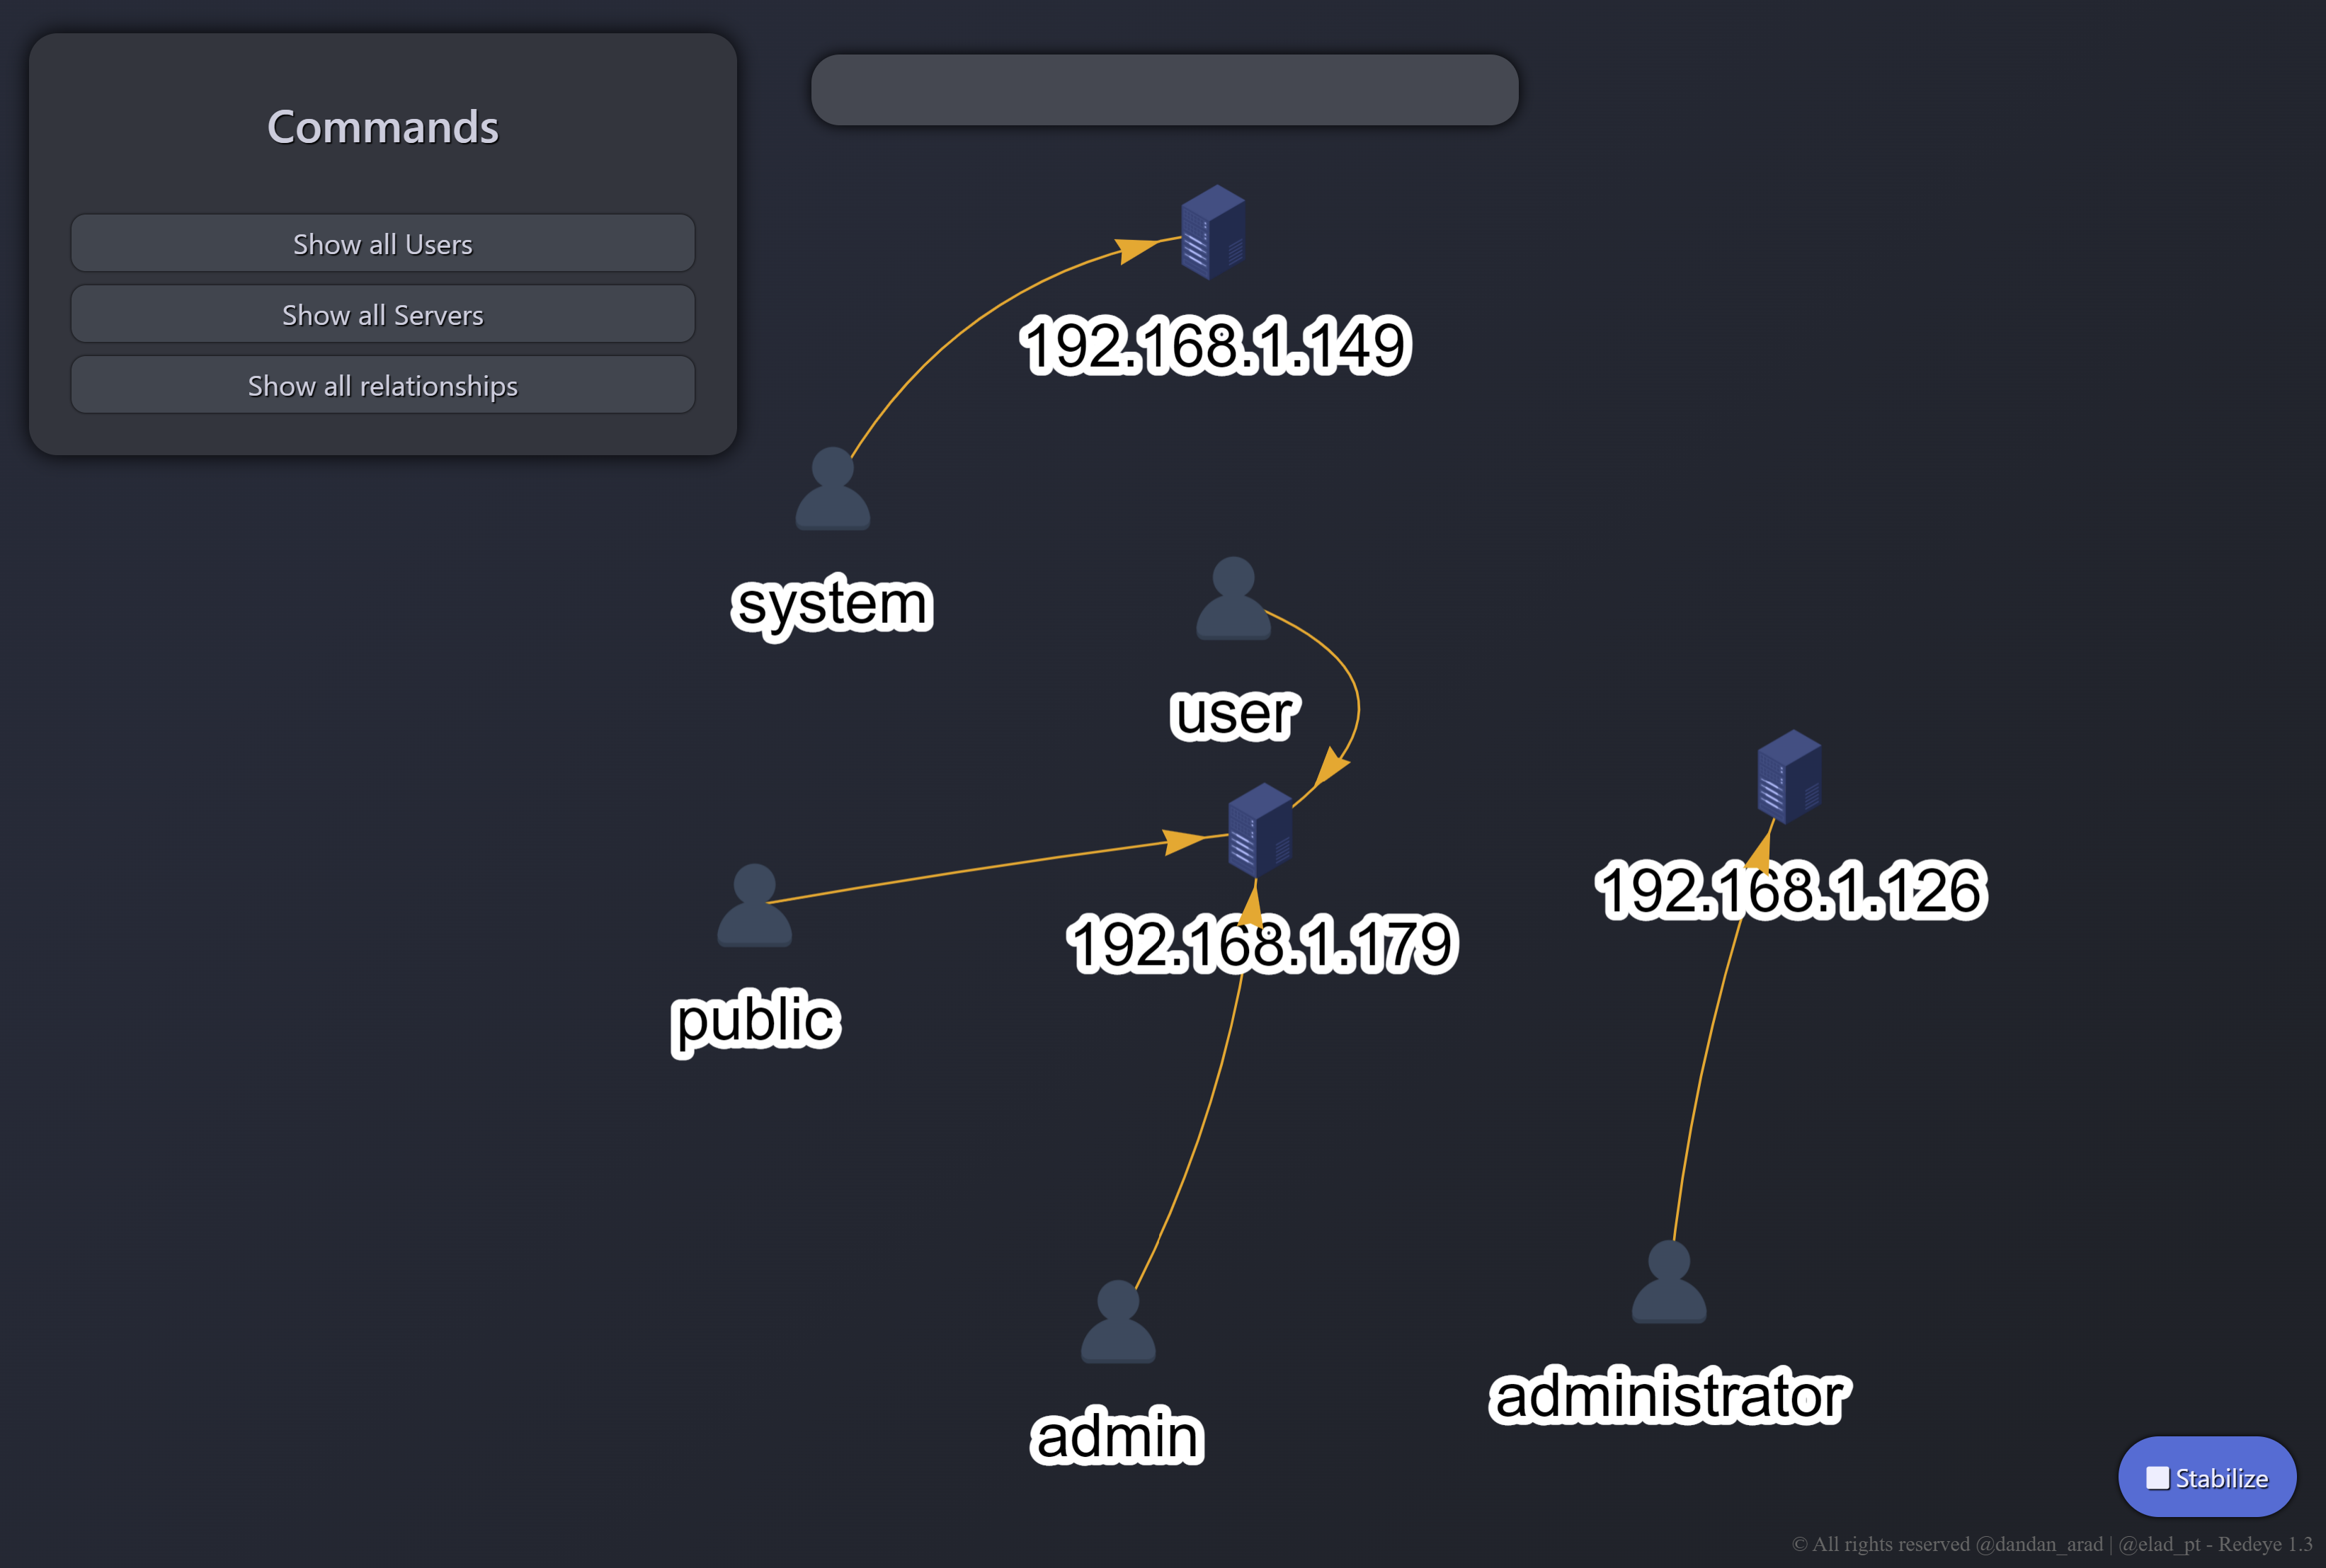
Graph

Las API permiten a los usuarios recuperar datos fácilmente realizando solicitudes API simples.

imagen
curl redeye.local:8443/api/servers --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/users --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/exploits --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq

Instalación

Docker

Obtener del registro de contenedores de GitHub.

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
docker-compose up -d

Iniciar/Detener el contenedor

sudo docker-compose start/stop

Guardar/Cargar Redeye

docker save ghcr.io/redeye-framework/redeye:latest neo4j:4.4.9 > Redeye.tar
docker load < Redeye.tar

Registro de contenedores de GitHub: https://github.com/redeye-framework/Redeye/pkgs/container/redeye

Fuente

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
sudo apt install python3.8-venv
python3 -m venv RedeyeVirtualEnv
source RedeyeVirtualEnv/bin/activate
pip3 install -r requirements.txt
python3 RedDB/db.py
python3 redeye.py --safe

General

Redeye escuchará en: http://0.0.0.0:8443
Credenciales por defecto:

  • usuario: redeye
  • contraseña: redeye

Neo4j escuchará en: http://0.0.0.0:7474
Credenciales por defecto:

  • usuario: neo4j
  • contraseña: redeye

Agradecimientos Especiales

  • Yoav Danino por el apoyo mental y las pruebas beta.

Créditos

  • Barra lateral

    • https://github.com/azouaoui-med/pro-sidebar-template
    • https://bootsnipp.com/snippets/Q0dAX
  • diagrama de flujo

    • https://www.jqueryscript.net/chart-graph/Drag-drop-Flow-Chart-Plugin-With-jQuery-jQuery-UI-flowchart-js.html
  • download.js

    • http://danml.com/download.html
  • dropzone

    • http://www.dropzonejs.com
  • Imágenes e Iconos

    • https://www.iconfinder.com
      • licensed by - https://creativecommons.org/licenses/by/4.0
    • http://www.freepik.com
  • Registros

    • https://codepen.io/jo_Geek/pen/NLoGZZ
      • licensed by - https://blog.codepen.io/documentation/terms-of-service/

Si posee algún Código/Archivo en Redeye que no esté bajo la Licencia MIT, contáctenos en: [email protected]

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





