
 pushkarup/cve-2023-23397
Este script explota CVE-2023-23397, una vulnerabilidad Zero-Day en Microsoft Outlook, permitiendo la generación de correos electrónicos maliciosos para fines de prueba y educativos.

Microsoft ha solucionado recientemente un conjunto de vulnerabilidades de seguridad críticas, incluyendo este exploit de día cero: CVE-2023-23397. El Sistema de Puntuación de Vulnerabilidades Comunes (CVSS) asignó una puntuación de 9.8 a este exploit.
Se ha identificado una vulnerabilidad significativa de elevación de privilegios (EoP) en Microsoft Outlook. Esta falla puede tener graves consecuencias, ya que permite a los atacantes explotar un atributo de la Interfaz de Programación de Aplicaciones de Mensajería Extendida (MAPI) que contiene una ruta de Convención de Nomenclatura Universal (UNC) en un mensaje malicioso. Cuando la víctima abre el mensaje, la vulnerabilidad se activa, redirigiéndola a un recurso compartido de Bloque de Mensajes del Servidor (SMB) controlado por el atacante en el puerto TCP 445.
No se requiere ninguna acción del usuario para explotar esta vulnerabilidad crítica. Al conectarse al servidor SMB del atacante, el mensaje de negociación del Administrador de Red de Nueva Tecnología (NTLM) de la víctima se envía automáticamente. El atacante puede aprovechar esto para autenticarse en otros sistemas que admitan la autenticación NTLM. Cabe destacar que los servicios en línea como Microsoft 365 no se ven afectados, ya que no admiten la autenticación NTLM.
NTLM (Administrador de Red de Nueva Tecnología): NTLM es un hash utilizado para la autenticación. Obtener el hash NTLM permite el movimiento lateral dentro de la red comprometida, lo que representa un riesgo de seguridad significativo.
MAPI (Interfaz de Programación de Aplicaciones de Mensajería): MAPI proporciona a los desarrolladores funciones para crear aplicaciones habilitadas para correo, ofreciendo control sobre el sistema de correo en el equipo cliente, incluida la creación de correos, la gestión de buzones y más.
UNC (Convención de Nomenclatura Universal): UNC es un sistema de nomenclatura en Windows que identifica recursos de red. Una ruta UNC consta de dobles barras invertidas (\) seguidas del nombre del equipo o la dirección IP que aloja el recurso.
La vulnerabilidad CVE-2023-23397 afecta a todas las versiones compatibles actualmente de Microsoft Outlook para Windows, excluyendo Outlook para Android, iOS o macOS. Microsoft recomienda la aplicación inmediata de parches para mitigar posibles ataques.
Alternativamente, si la aplicación inmediata de parches no es factible, Microsoft sugiere agregar usuarios al grupo Usuarios Protegidos en Active Directory y bloquear el tráfico SMB saliente en el puerto TCP 445. Estas medidas buscan minimizar el impacto de CVE-2023-23397.
CERT-UA ha informado a Microsoft sobre esta vulnerabilidad de día cero, revelando una explotación activa por parte de actores de amenazas asociados con los servicios de inteligencia rusos. Durante el último año, estos actores han atacado organizaciones gubernamentales, militares, energéticas y de transporte utilizando esta vulnerabilidad.
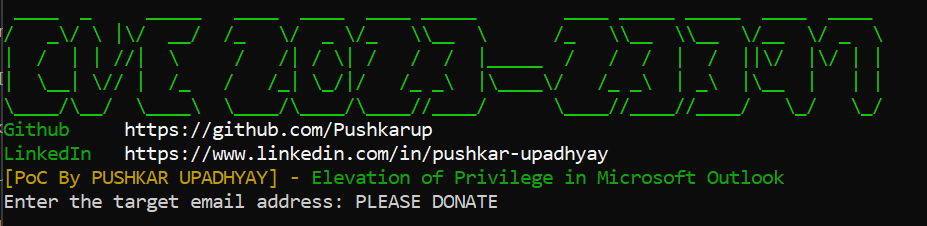
Este script explota CVE-2023-23397, una vulnerabilidad en Microsoft Outlook, permitiendo la generación de correos electrónicos maliciosos con fines de prueba y educativos.
Clonar el repositorio:
git clone https://github.com/Pushkarup/CVE-2023-23397.git
cd CVE-2023-23397
Instalar dependencias:
pip install pywin32

o

pip install -r requirements.txt
Ejecutar el script:
python Exploit.py
Siga las instrucciones en pantalla para ingresar el correo electrónico objetivo, la IP del atacante y elegir la acción.
save: Guardar el correo malicioso como un archivo .msg.send: Enviar el correo malicioso.Este proyecto está bajo la Licencia MIT - consulte el archivo LICENSE para más detalles.
Este script está destinado únicamente para fines educativos y de prueba. Úselo de manera responsable y solo en sistemas para los que tenga permiso explícito de prueba.
Si desea contribuir a este proyecto, por favor abra un issue o cree un pull request.






