provos/ironcurtain
Un runtime* seguro para agentes de IA autónomos. Política a partir de constituciones en inglés sencillo. (*https://ironcurtain.dev)



Un runtime seguro* para agentes de IA autónomos, donde la política de seguridad se deriva de una constitución legible por humanos.
*Cuando alguien escribe "seguro", deberías ser inmediatamente escéptico. ¿Qué entendemos por seguro?
[!WARNING] Prototipo de investigación. IronCurtain es un proyecto de investigación en fase temprana que explora cómo hacer que los agentes de IA sean lo suficientemente seguros como para ser genuinamente útiles. Las APIs, los formatos de configuración y la arquitectura pueden cambiar. Las contribuciones y los comentarios son bienvenidos.
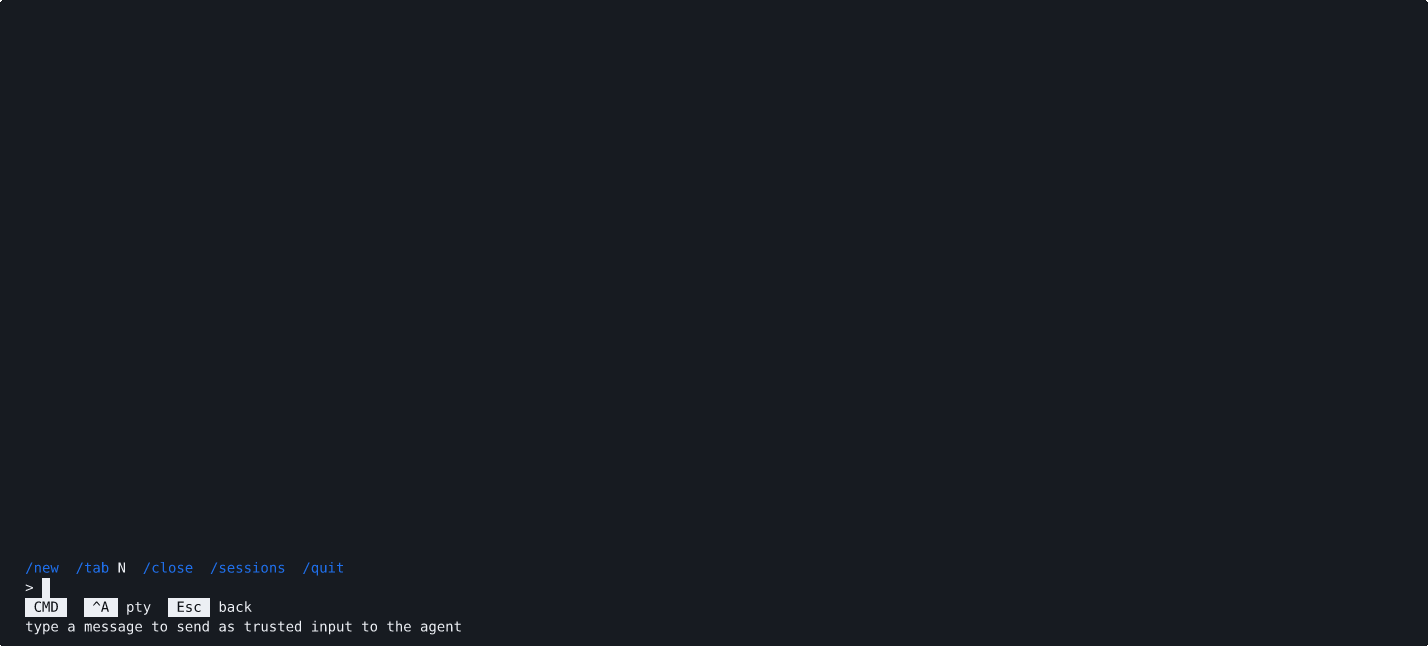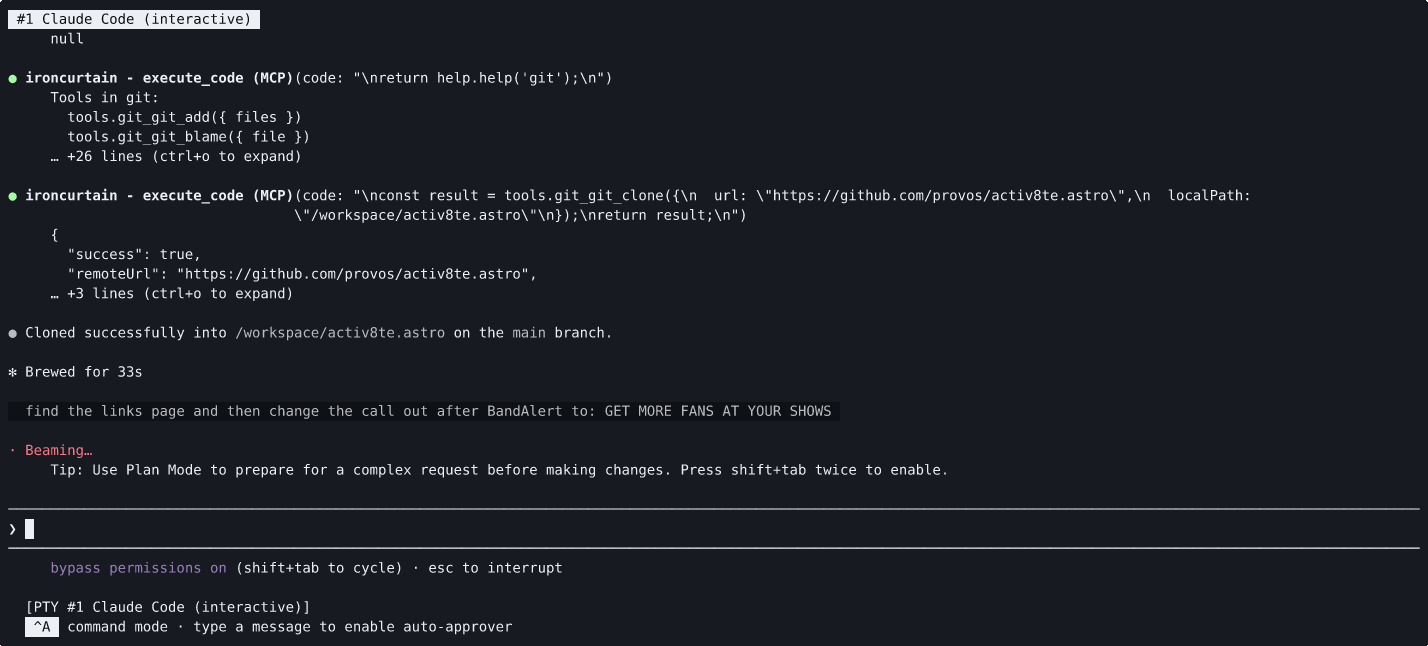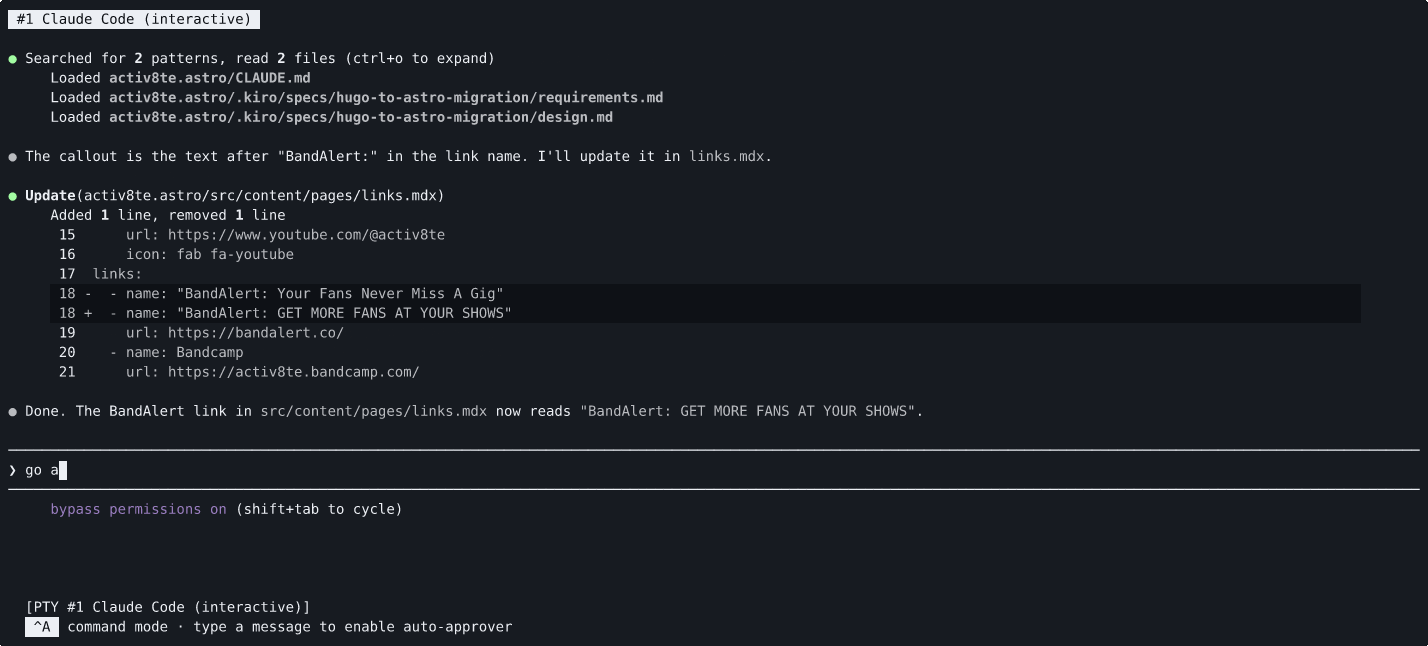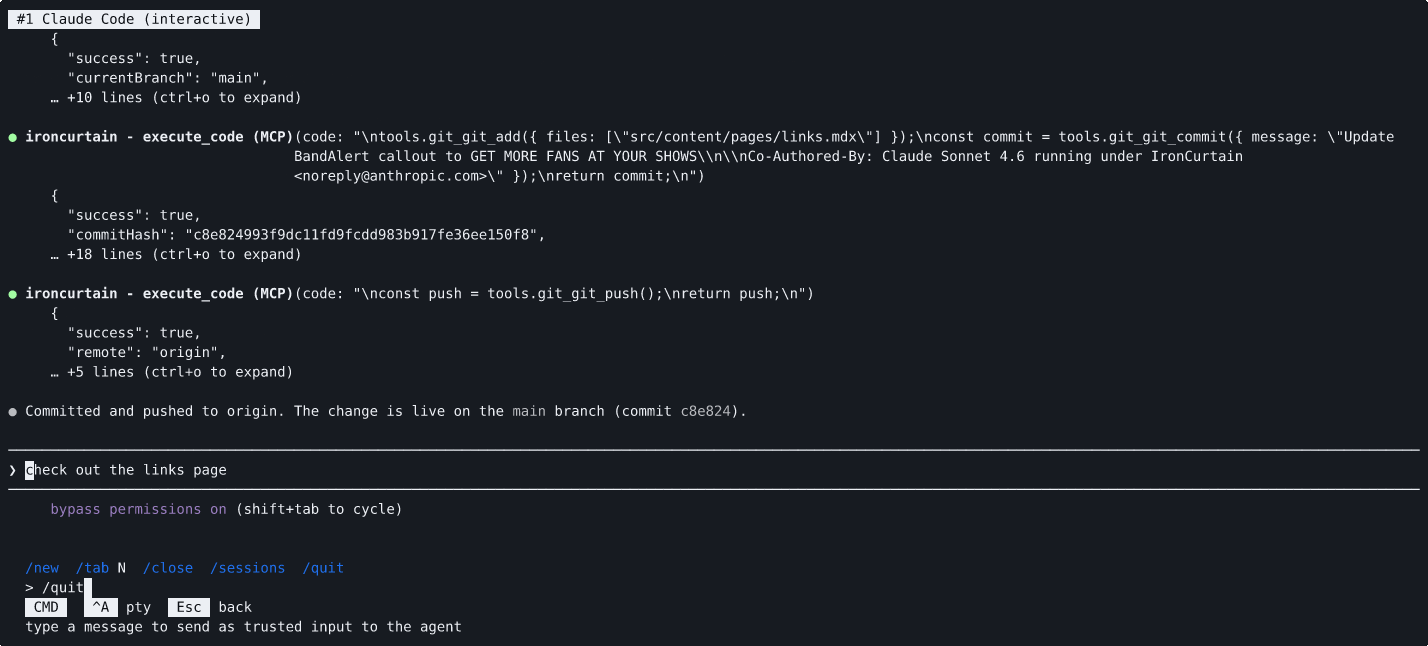
Se le pide al agente que clone un repositorio y suba los cambios. Tanto git_clone como git_push son escalados por el motor de políticas, pero el auto-aprobador los aprueba automáticamente — la entrada de confianza del usuario desde el modo comando (Ctrl-A) proporcionó una intención clara, por lo que no se necesitó /approve manual.
Los agentes de IA autónomos pueden gestionar archivos, ejecutar comandos git, enviar mensajes e interactuar con APIs en tu nombre. Pero los frameworks de agentes actuales le otorgan al agente los mismos privilegios que el usuario, como acceso completo al sistema de archivos, a las credenciales y a la red. Los investigadores de seguridad llaman a esto autoridad ambiental, y significa que una sola inyección de prompt o una deriva multiturno puede provocar que un agente elimine archivos, exfiltre datos o suba código malicioso.
La respuesta habitual es restringir a los agentes a un sandbox estrecho (limitando su utilidad) o pedir al usuario que apruebe cada acción (limitando su autonomía). Ninguna de las dos es satisfactoria.
IronCurtain toma un camino diferente: expresa tu intención de seguridad en inglés sencillo y deja que el sistema se encargue de la aplicación.
Escribes una constitución, que es un documento breve que describe lo que tu agente puede y no puede hacer. IronCurtain compila esto en una política de seguridad determinista usando un pipeline de LLM, valida las reglas compiladas contra escenarios de prueba generados y luego aplica la política en tiempo de ejecución en cada llamada a herramientas. El resultado es un agente que puede trabajar de forma autónoma dentro de los límites que defines en lenguaje natural.
Las ideas clave:
IronCurtain admite dos modos de sesión con diferentes modelos de confianza:
Agente integrado (Modo Código) — el propio agente LLM de IronCurtain escribe fragmentos de TypeScript que se ejecutan en un sandbox de V8. IronCurtain controla el agente, el sandbox y el motor de políticas. Cada llamada a herramientas sale del sandbox como una solicitud MCP estructurada, pasa por el motor de políticas (permitir / denegar / escalar) y solo entonces llega al servidor MCP real.
Modo de agente Docker — Un agente externo (Claude Code, Goose, Codex) se ejecuta dentro de un contenedor sin acceso directo a la red pública. IronCurtain media los efectos externos: las llamadas a la API del LLM pasan por un proxy MITM que termina TLS (lista de hosts permitidos, intercambio de clave falsa por real), las llamadas a herramientas MCP pasan por el mismo motor de políticas, y las instalaciones de paquetes compatibles pasan por proxies de paquetes con validación.
El Docker anidado opcional proporciona a las sesiones de desarrollador un daemon privado y efímero sin exponer el socket de Docker del host. Los perfiles implementados cubren Apple Container y Docker Desktop en macOS, y WSL2 con Docker Desktop en amd64. Sus modos offline, images y packages separan el uso local de imágenes, las descargas públicas de imágenes mediadas y las compilaciones de paquetes compatibles. El motor nativo de Linux no está admitido para el anidamiento; consulte la referencia de configuración para conocer los requisitos previos y las limitaciones.
En ambos modos, el agente es no confiable. La seguridad no depende de que el modelo siga instrucciones — se aplica en el límite.
Consulte SANDBOXING.md para ver la arquitectura completa con diagramas, el análisis de confianza capa por capa y las notas sobre la plataforma macOS.
isolated-vm precompilados. Node 25 no es compatible ni está probado.container funciona como backend alternativo (VM por contenedor; se usa automáticamente cuando sus servicios están en ejecución — consulte containerRuntime en ironcurtain config)Como herramienta CLI global (usuarios finales):
npm install -g @provos/ironcurtain
Desde el código fuente (desarrollo):
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
1. Establece tu clave de API:
export ANTHROPIC_API_KEY=sk-ant-...
También puedes colocar las claves en un archivo .env en la raíz del proyecto (cargado automáticamente mediante dotenv), o añadirlas a ~/.ironcurtain/config.json mediante ironcurtain config. Las variables de entorno tienen prioridad sobre los valores del archivo de configuración. Compatibles: ANTHROPIC_API_KEY, GOOGLE_GENERATIVE_AI_API_KEY, OPENAI_API_KEY.
2. Ejecuta el asistente de primer inicio (ejecútalo explícitamente antes de usar la ruta mux recomendada; también se ejecuta automáticamente en el primer ironcurtain start que no sea mux):
ironcurtain setup
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.