
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
batchOverflow — Una corrección para el error batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536 | Kitploit
Herramientas/GitHubGitHub/phzietsman/batchoverflow
Análisis EstáticoAnálisis de VulnerabilidadesAnálisis de CódigoAprendizaje y Educación
GitHubphzietsman/batchoverflow

batchOverflow

Una corrección para el error batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536

Ver Repositorio
32hace 8 añosAún no revisado
Compartir

batchOverflow

Build Status

Una corrección para el batchOverflow bug encontrado por el equipo de PeckShield.

una corrección

El contrato original solo realizaba una verificación para asegurarse de que el remitente tuviera suficiente whatever para pagar la cantidad total (valor de entrada x número de direcciones). Si ocurría un desbordamiento, esta cantidad podría ser cero, lo que permitiría que la prueba en la línea 12 pasara.
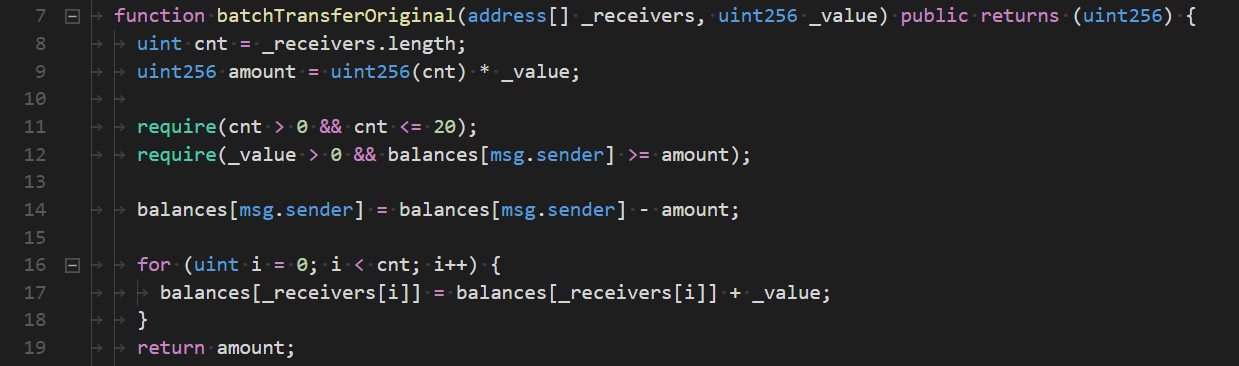
execute

Una posible corrección es agregar otra prueba para verificar si el saldo del remitente menos la cantidad es menor que su saldo actual. Si ocurría un desbordamiento, los saldos serían iguales, lo que haría que la transacción fuera inválida. Sin embargo, esto aún no solucionaría el problema. Si el atacante tiene un saldo pequeño, digamos 10 whatever, podría manipular _value para que se desborde a una cantidad menor que el saldo actual que posee y así pasar este control.

Una mejor corrección sería simplemente verificar si la cantidad total transferida es mayor o igual que _value. Si ocurría un desbordamiento, esta prueba no pasaría. Para que un atacante supere este control, necesitaría un mínimo de ese número mágico / 20, que sigue siendo una cantidad muy grande y probablemente imposible de obtener sin explotar otro bug.

probarlo

Asegúrate de tener truffle instalado y ejecuta el comando truffle test desde la raíz de tu proyecto. Debería verse algo así.
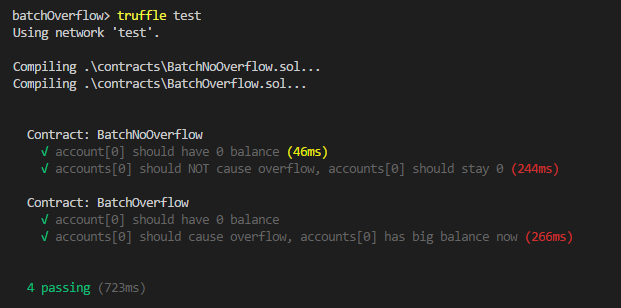

execute

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





