

Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
subzy — Comprobador de vulnerabilidades de toma de control de subdominios | Kitploit

Herramientas/GitHubGitHub/pentestpad/subzy
ReconocimientoEscáneres de VulnerabilidadesSeguridad WebPruebas de PenetraciónMala Configuración
GitHubpentestpad/subzy

subzy

Comprobador de vulnerabilidades de toma de control de subdominios

Ver Repositorio
1.6k20333hace 2 añosRevisado por Kitploit
Compartir
Sitio web

Subzy

Herramienta de subdomain takeover que funciona comparando las huellas de respuesta de can-i-take-over-xyz

follow on Twitter

Subzy subdomain takeover

Instalación

go install -v github.com/PentestPad/subzy@latest

Si $GOBIN y $GOPATH están configurados correctamente, ejecute el programa como:

$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.

Si obtiene un error exec format error: ./subzy, necesita instalar Golang para su sistema operativo y compilar el programa ejecutando go build -o subzy main.go, lo que generará un nuevo archivo binario subzy.

Opciones

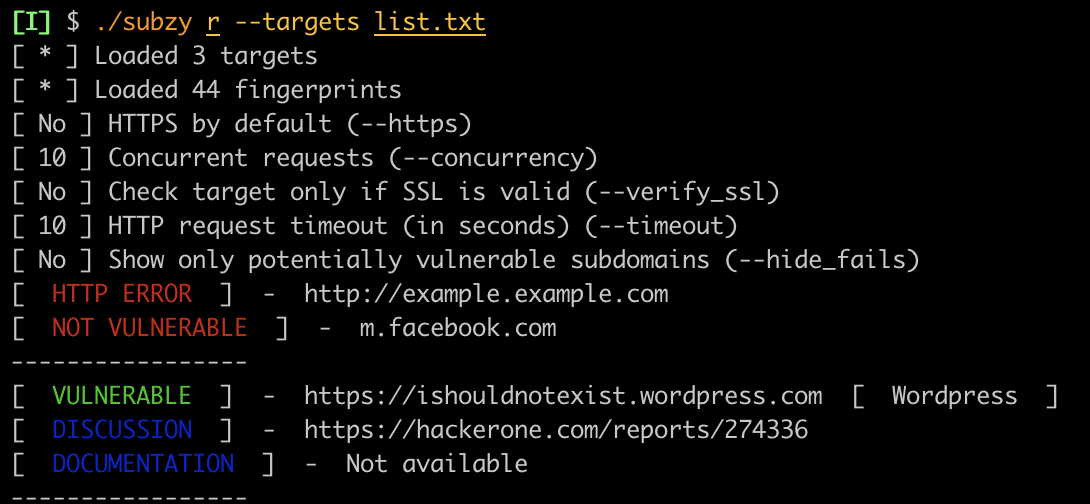
La única bandera requerida para el subcomando run (versión corta r) es --target o --targets

--target (string) - Establece uno o varios subdominios objetivo (separados por comas)
--targets (string) - Nombre o ruta de archivo con la lista de subdominios
--concurrency (integer) - Número de comprobaciones concurrentes (por defecto 10)
--hide_fails (boolean) - Oculta las comprobaciones fallidas y los subdominios no vulnerables (por defecto false)
--https (boolean) - Usa HTTPS por defecto si el protocolo no está definido en el subdominio objetivo (por defecto false)
--timeout (integer) - Tiempo de espera (timeout) de la petición HTTP en segundos (por defecto 10)
--verify_ssl (boolean) - Si se establece en true, no comprobará sitios con SSL no válido

Uso

El subdominio objetivo puede tener el protocolo definido; si no, se usará http:// por defecto si --https no está establecido explícitamente en true.

  • Lista de subdominios

    • ./subzy run --targets list.txt
  • Uno o varios objetivos

    • ./subzy run --target test.google.com
    • ./subzy run --target test.google.com,https://test.yahoo.com

Alias de comandos

Cada subcomando de subzy tiene su propia versión corta. Ejecutar subzy version o subzy v es lo mismo.


  • run - r
  • update - u
  • version - v
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




