

Una potente aplicación web para probar qué tan bien protege tu Cortafuegos de Aplicaciones Web (WAF) contra vectores de ataque comunes.
→ waf-checker.com ←

Características
Pruebas de seguridad
- 19+ categorías de ataque listas para usar: Inyección SQL, XSS, Path Traversal, Inyección de Comandos, SSRF, Inyección NoSQL, LFI, Inyección LDAP, XXE, SSTI, CRLF y más
- 9 categorías avanzadas de evasión con variaciones de codificación, contrabando de protocolo y payloads específicos de frameworks
- 344+ payloads cargados dinámicamente desde PAPAMICA/waf-payloads
- Pruebas de falsos positivos para verificar que el tráfico legítimo no sea bloqueado
- Pruebas de métodos HTTP a través de GET, POST, PUT y DELETE
Detección y evasión de WAF
- Detección automática de WAF — identifica Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP y más de 15 WAFs
- Técnicas avanzadas de evasión — doble codificación, unicode, mayúsculas/minúsculas mezcladas, ofuscación de comentarios
- Generación de evasión específica para WAF — estrategias adaptadas por WAF detectado
- Pruebas de manipulación HTTP — verb tampering, contaminación de parámetros, confusión de tipo de contenido, contrabando de solicitudes
Reconocimiento completo

- Huella digital de tecnologías — detección de CMS (WordPress, Drupal, Joomla, Shopify…), frameworks, servidores web, CDN/WAF, herramientas de análisis y más de 25 librerías JavaScript
- Análisis DNS — registros A, AAAA, CNAME, MX, NS, TXT, SOA con detección de infraestructura
- WHOIS y geolocalización IP — ISP, organización, ASN, ubicación, DNS inverso (PTR)
- Descubrimiento de subdominios — mediante registros de transparencia de certificados (crt.sh) y fuerza bruta DNS
- Búsqueda inversa de IP — descubre todos los dominios alojados en la misma IP (detección de hosting compartido)
- Detalles del certificado SSL/TLS — emisor, validez, nombres alternativos del sujeto (SANs), número de serie
- Análisis profundo de CMS — temas de WordPress, plugins con versiones; módulos de Drupal
- Sondeo de rutas — robots.txt, sitemap.xml, security.txt, rutas de administración comunes
- Análisis de cookies — banderas Secure, HttpOnly, SameSite
- Extracción de metadatos Open Graph y sociales
- Descubrimiento de feeds RSS/Atom y direcciones de correo electrónico
- Exportar resultados como JSON, informe HTML o captura de pantalla (PNG)
Auditoría de encabezados de seguridad
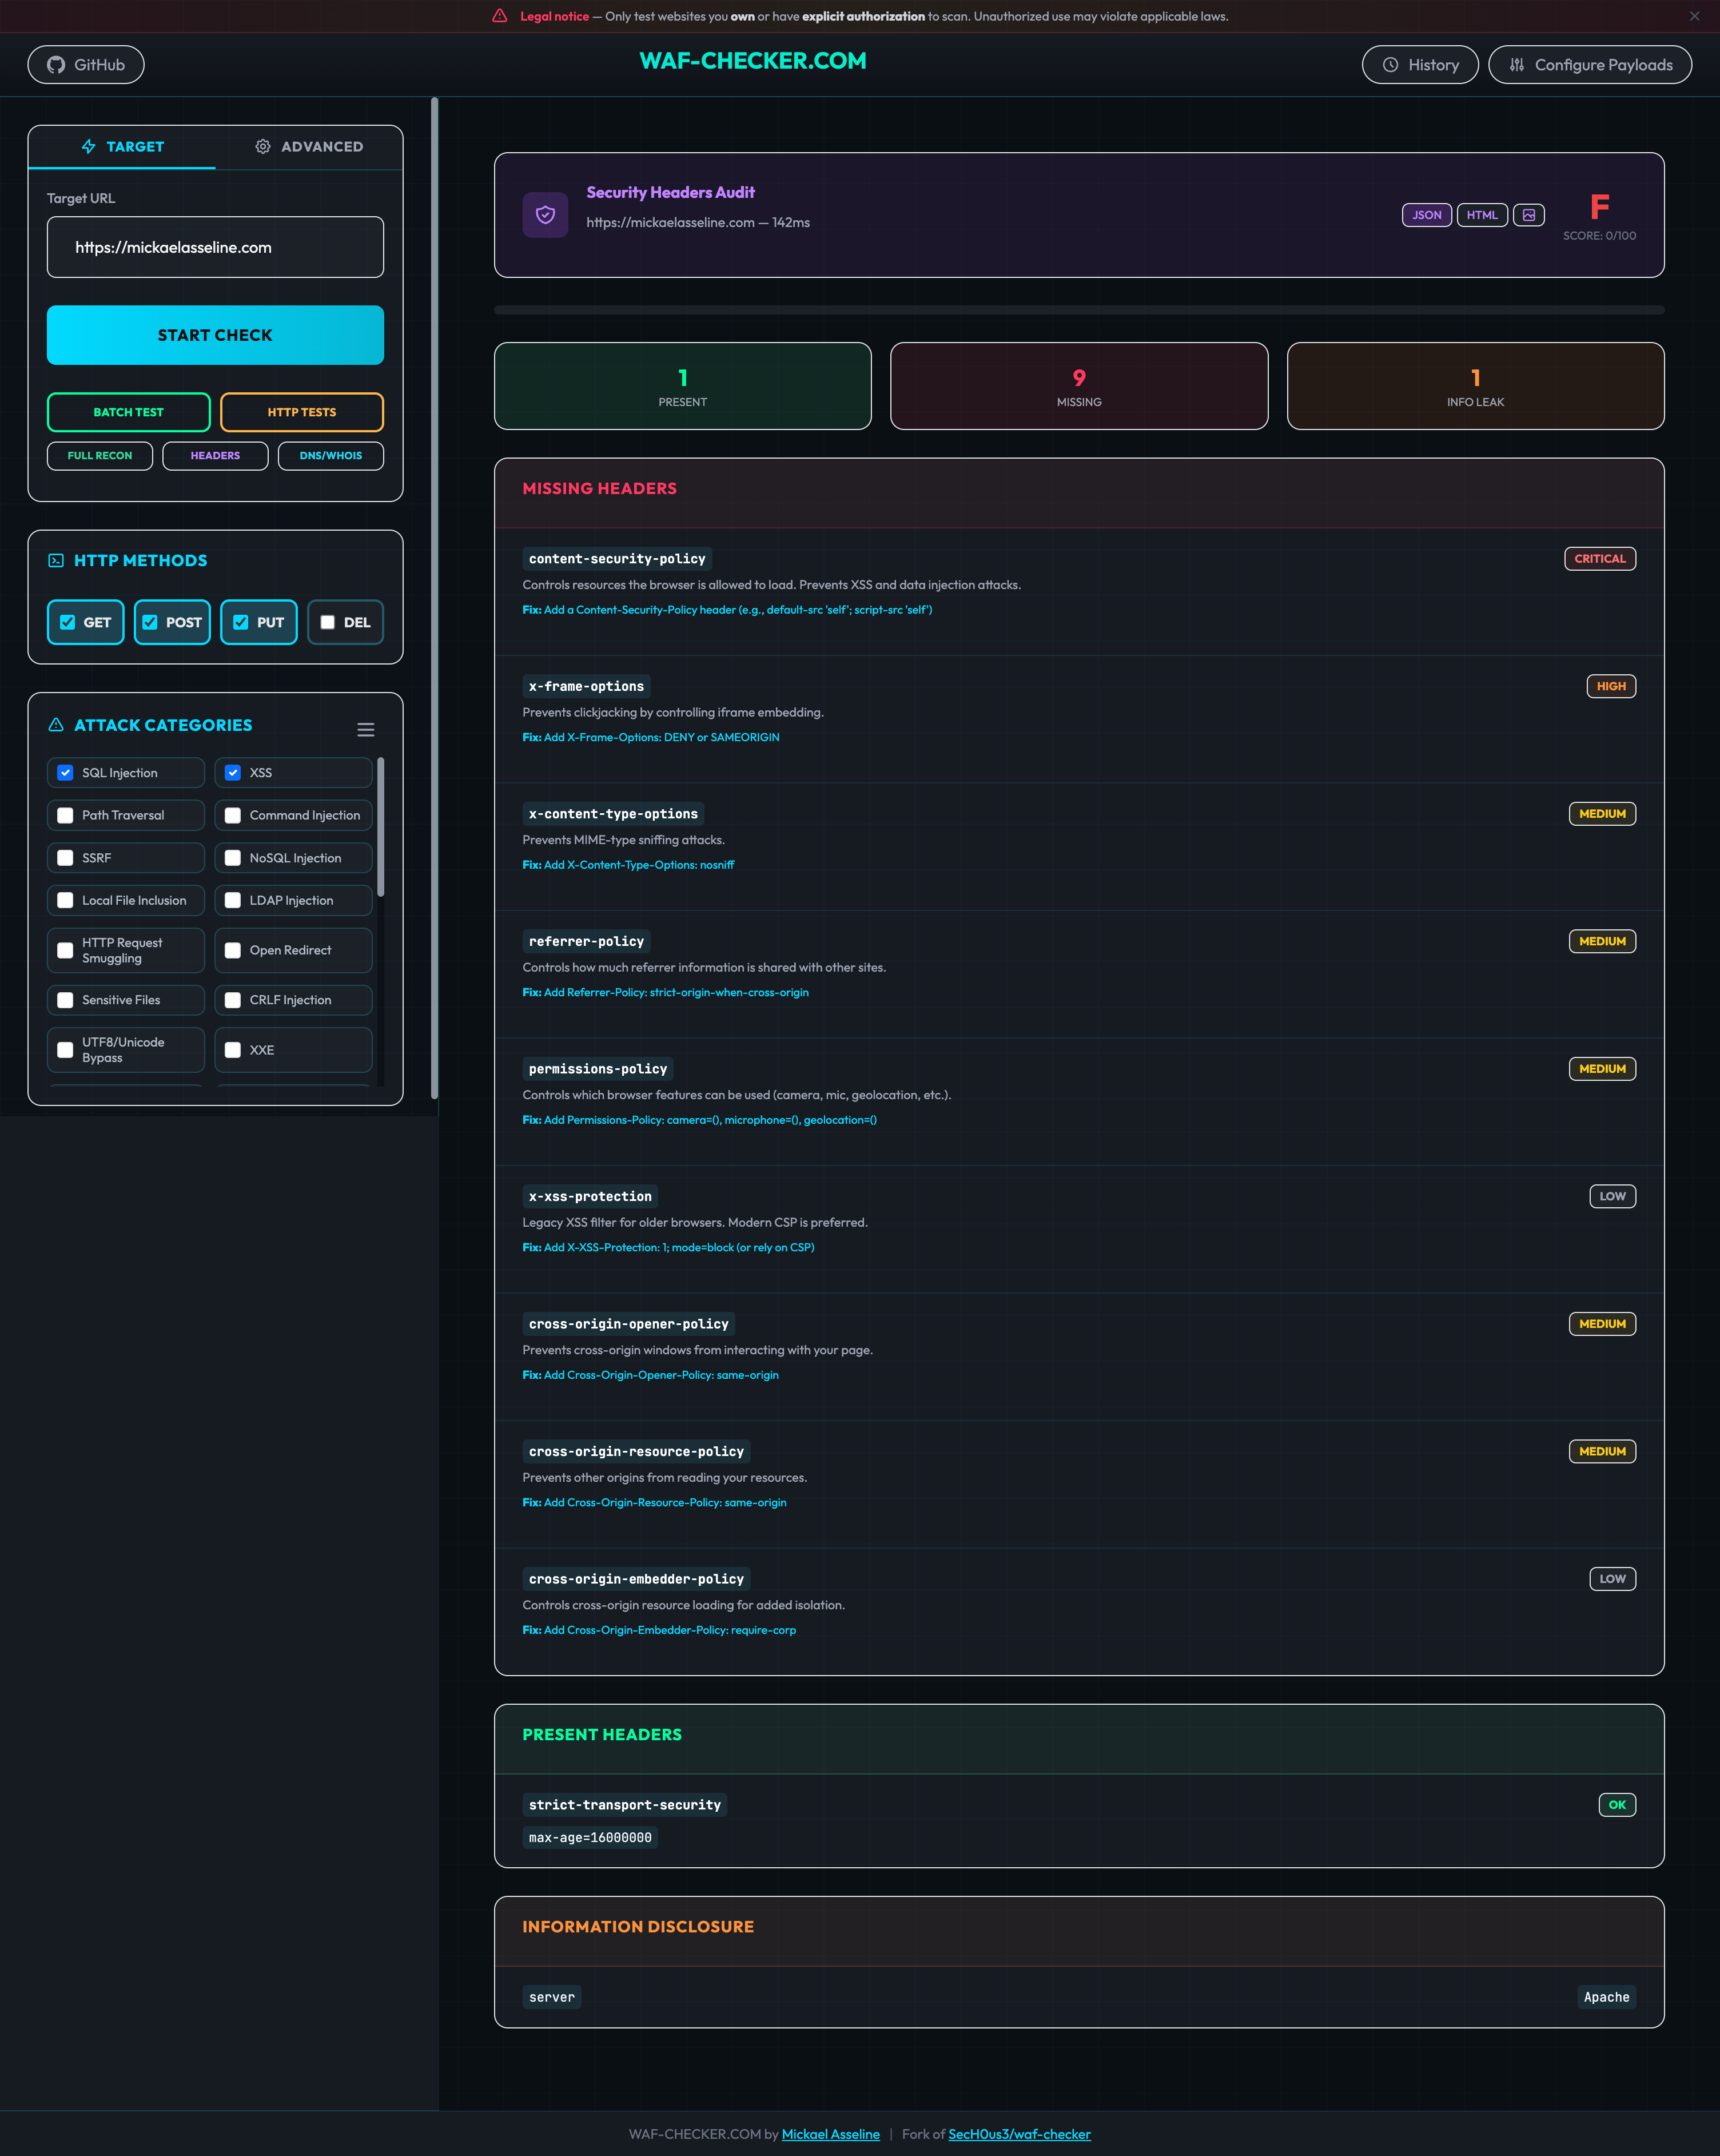
- Puntuación por calificación (A+ a F) de los encabezados de seguridad HTTP
- Análisis detallado de CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Detección de divulgación de información — versión del servidor, encabezados powered-by, encabezados de depuración
- Recomendaciones prácticas para cada encabezado faltante o mal configurado
- Exportar resultados como JSON, informe HTML o captura de pantalla (PNG)
Prueba de velocidad

- Puntuación de rendimiento (0–100) con conteo de problemas y estado
- Puntuaciones tipo Lighthouse (estimadas localmente) — Rendimiento, Accesibilidad, Buenas Prácticas, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI con retroalimentación codificada por colores
- Desglose de tiempos — consulta DNS, TTFB, descarga, tiempo total de carga
- Desglose de tamaño — peso total de la página y por tipo (HTML, JavaScript, imágenes, fuentes)
- Consejos de optimización y sugerencias de penalización/mejora
- Exportar resultados como JSON, informe HTML o captura de pantalla (PNG)
Inteligencia DNS / WHOIS
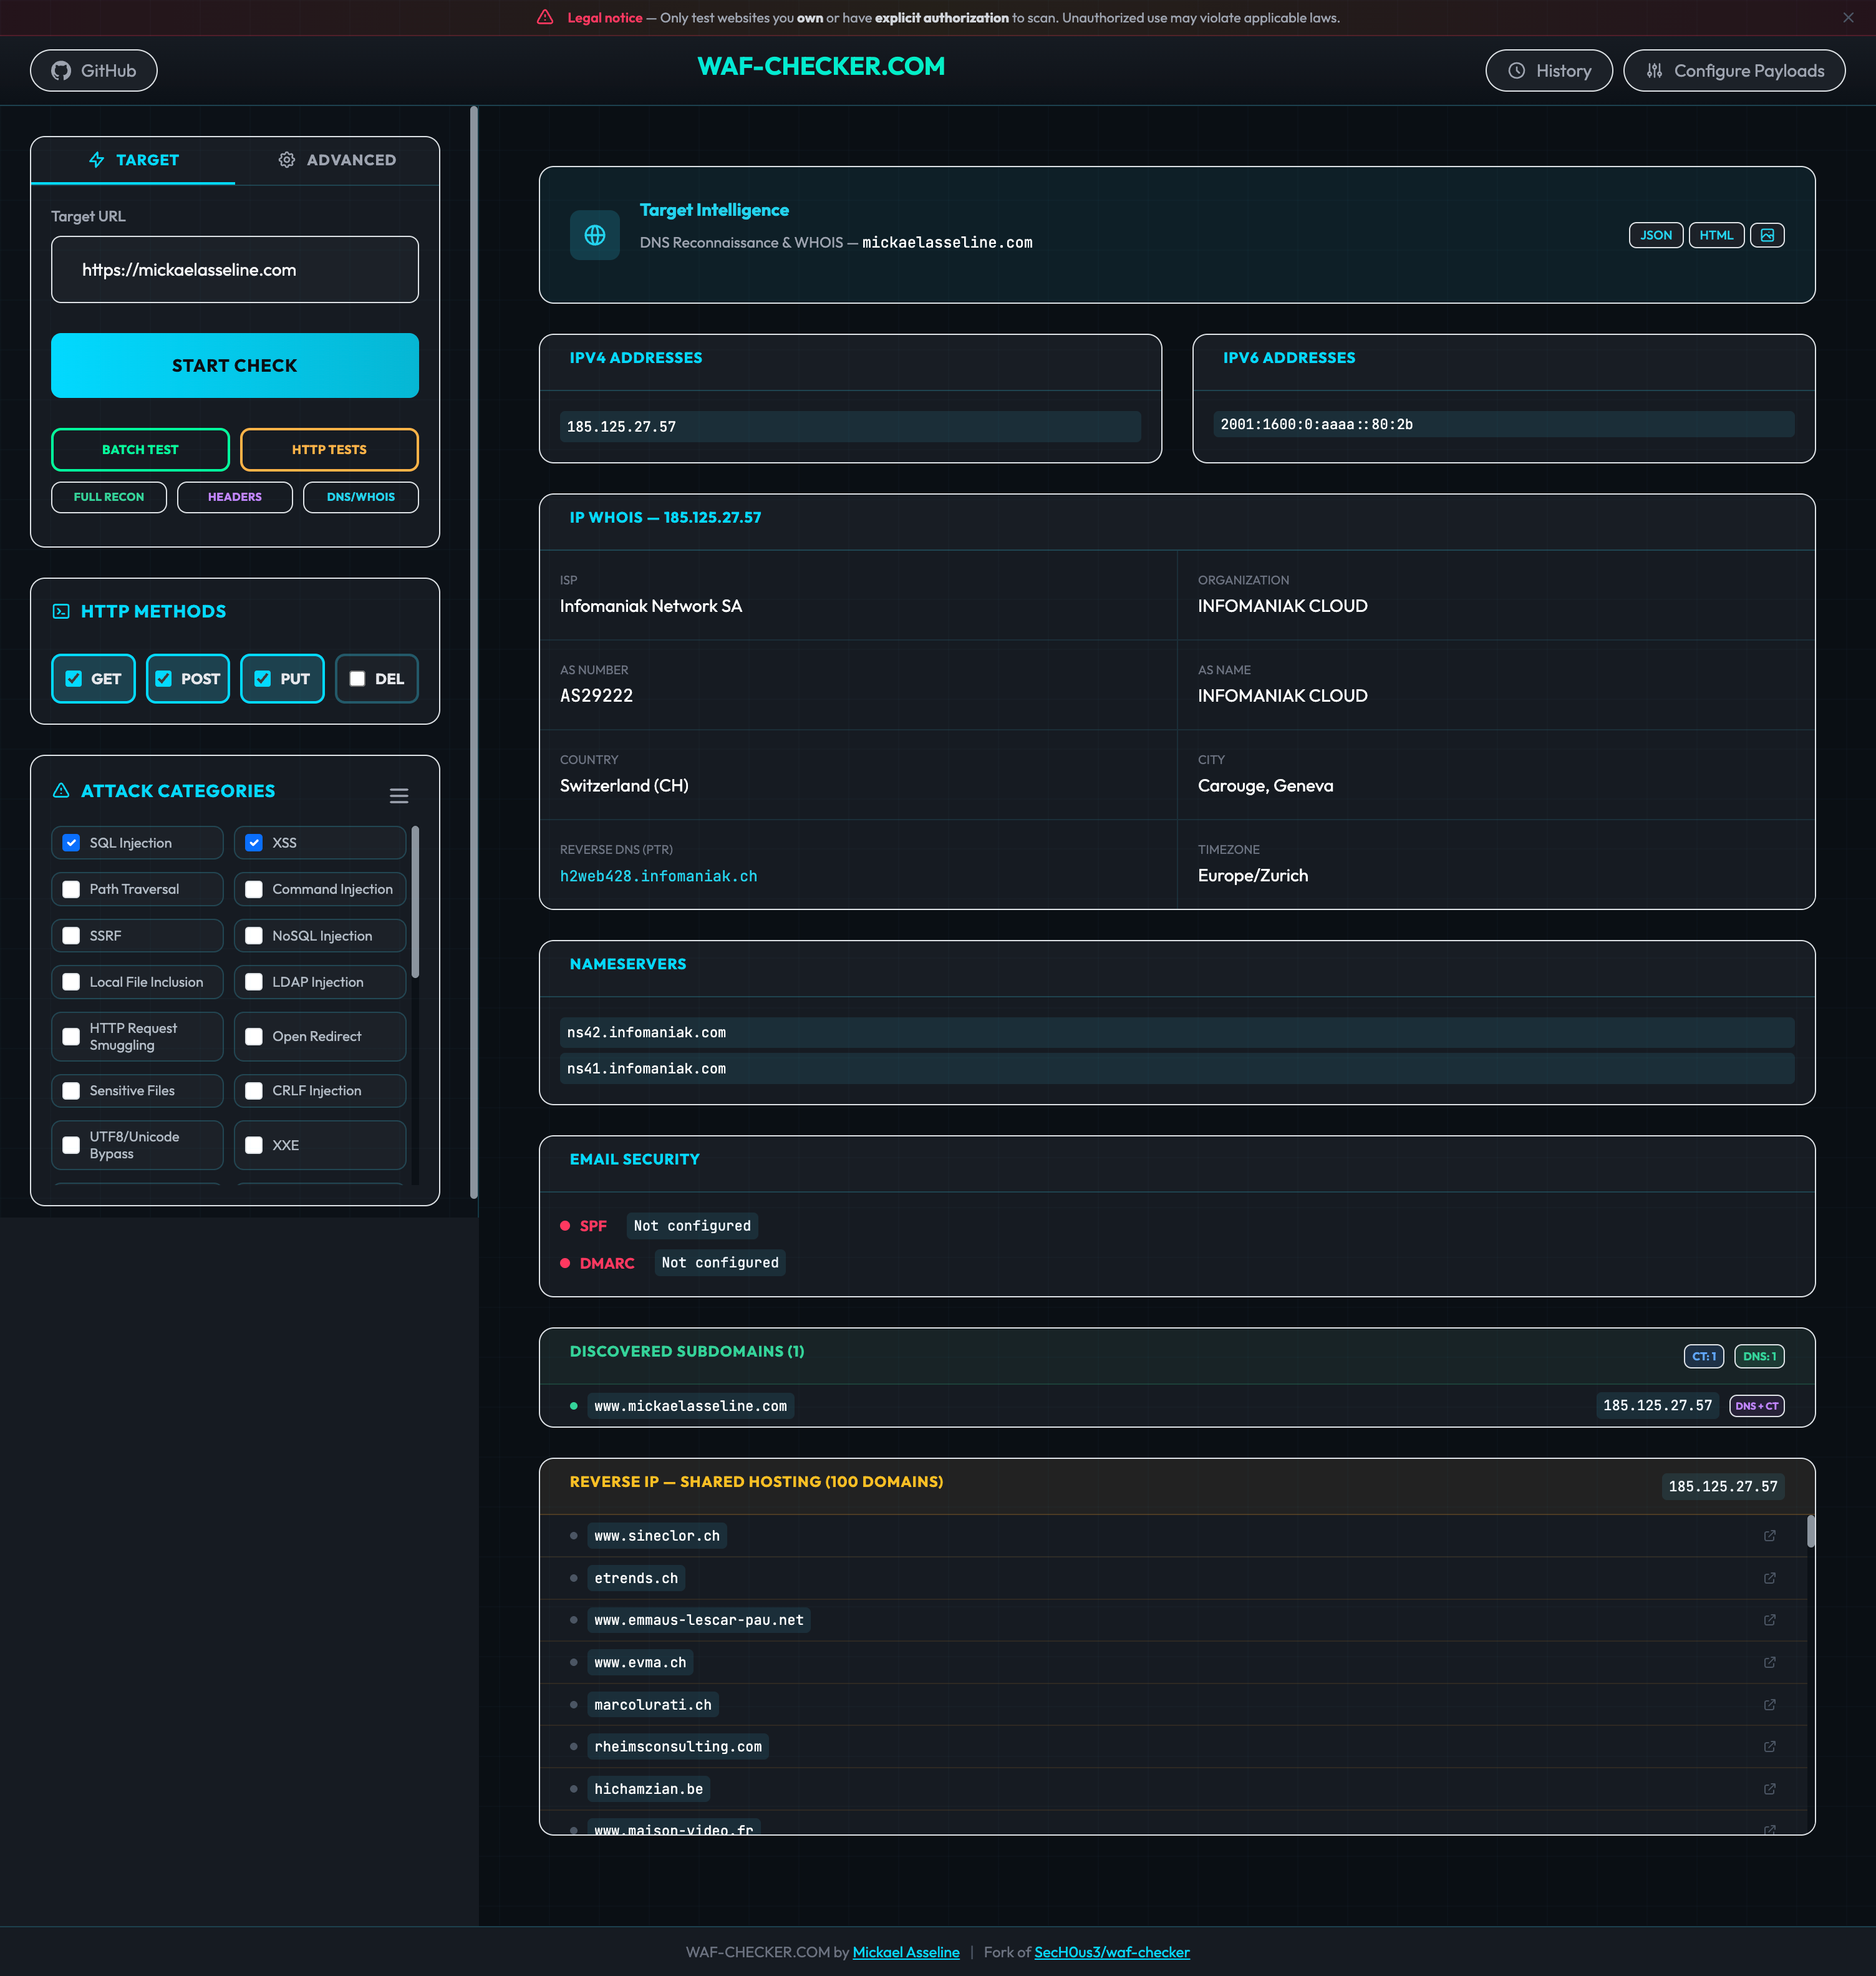
- Resolución DNS completa — registros A, AAAA, CNAME, MX, NS, TXT
- Datos WHOIS con geolocalización IP, ISP, ASN y DNS inverso
- Auditoría de seguridad de correo electrónico — validación SPF y DMARC
- Enumeración de subdominios — Transparencia de certificados + fuerza bruta DNS
- Búsqueda inversa de IP — todos los dominios que comparten la misma dirección IP
- Detección de infraestructura — proveedores de CDN, correo y DNS a partir de patrones de registros
- Exportar resultados como JSON, informe HTML o captura de pantalla (PNG)
Auditoría SEO

- Puntuación SEO general (0–100) con verificaciones aprobadas / total
- Puntuación por categoría — Meta Tags, Técnico, Indexabilidad, Contenido, Rendimiento, Social, Enlaces, URL, Accesibilidad
- Verificación de meta etiquetas — título, descripción, viewport, canónica, idioma, charset, favicon, DOCTYPE, robots
- Análisis de sitemap y robots.txt, descubrimiento de páginas, datos estructurados (JSON-LD)
- Análisis de contenido — recuento de palabras, legibilidad, densidad de palabras clave, relación texto/HTML
- Auditoría de enlaces — internos/externos, nofollow, anclas vacías
- Verificaciones de accesibilidad — lang, skip nav, puntos de referencia ARIA, etiquetas de formularios
- Exportar resultados como JSON, informe HTML o captura de pantalla (PNG)
Resultados en tiempo real
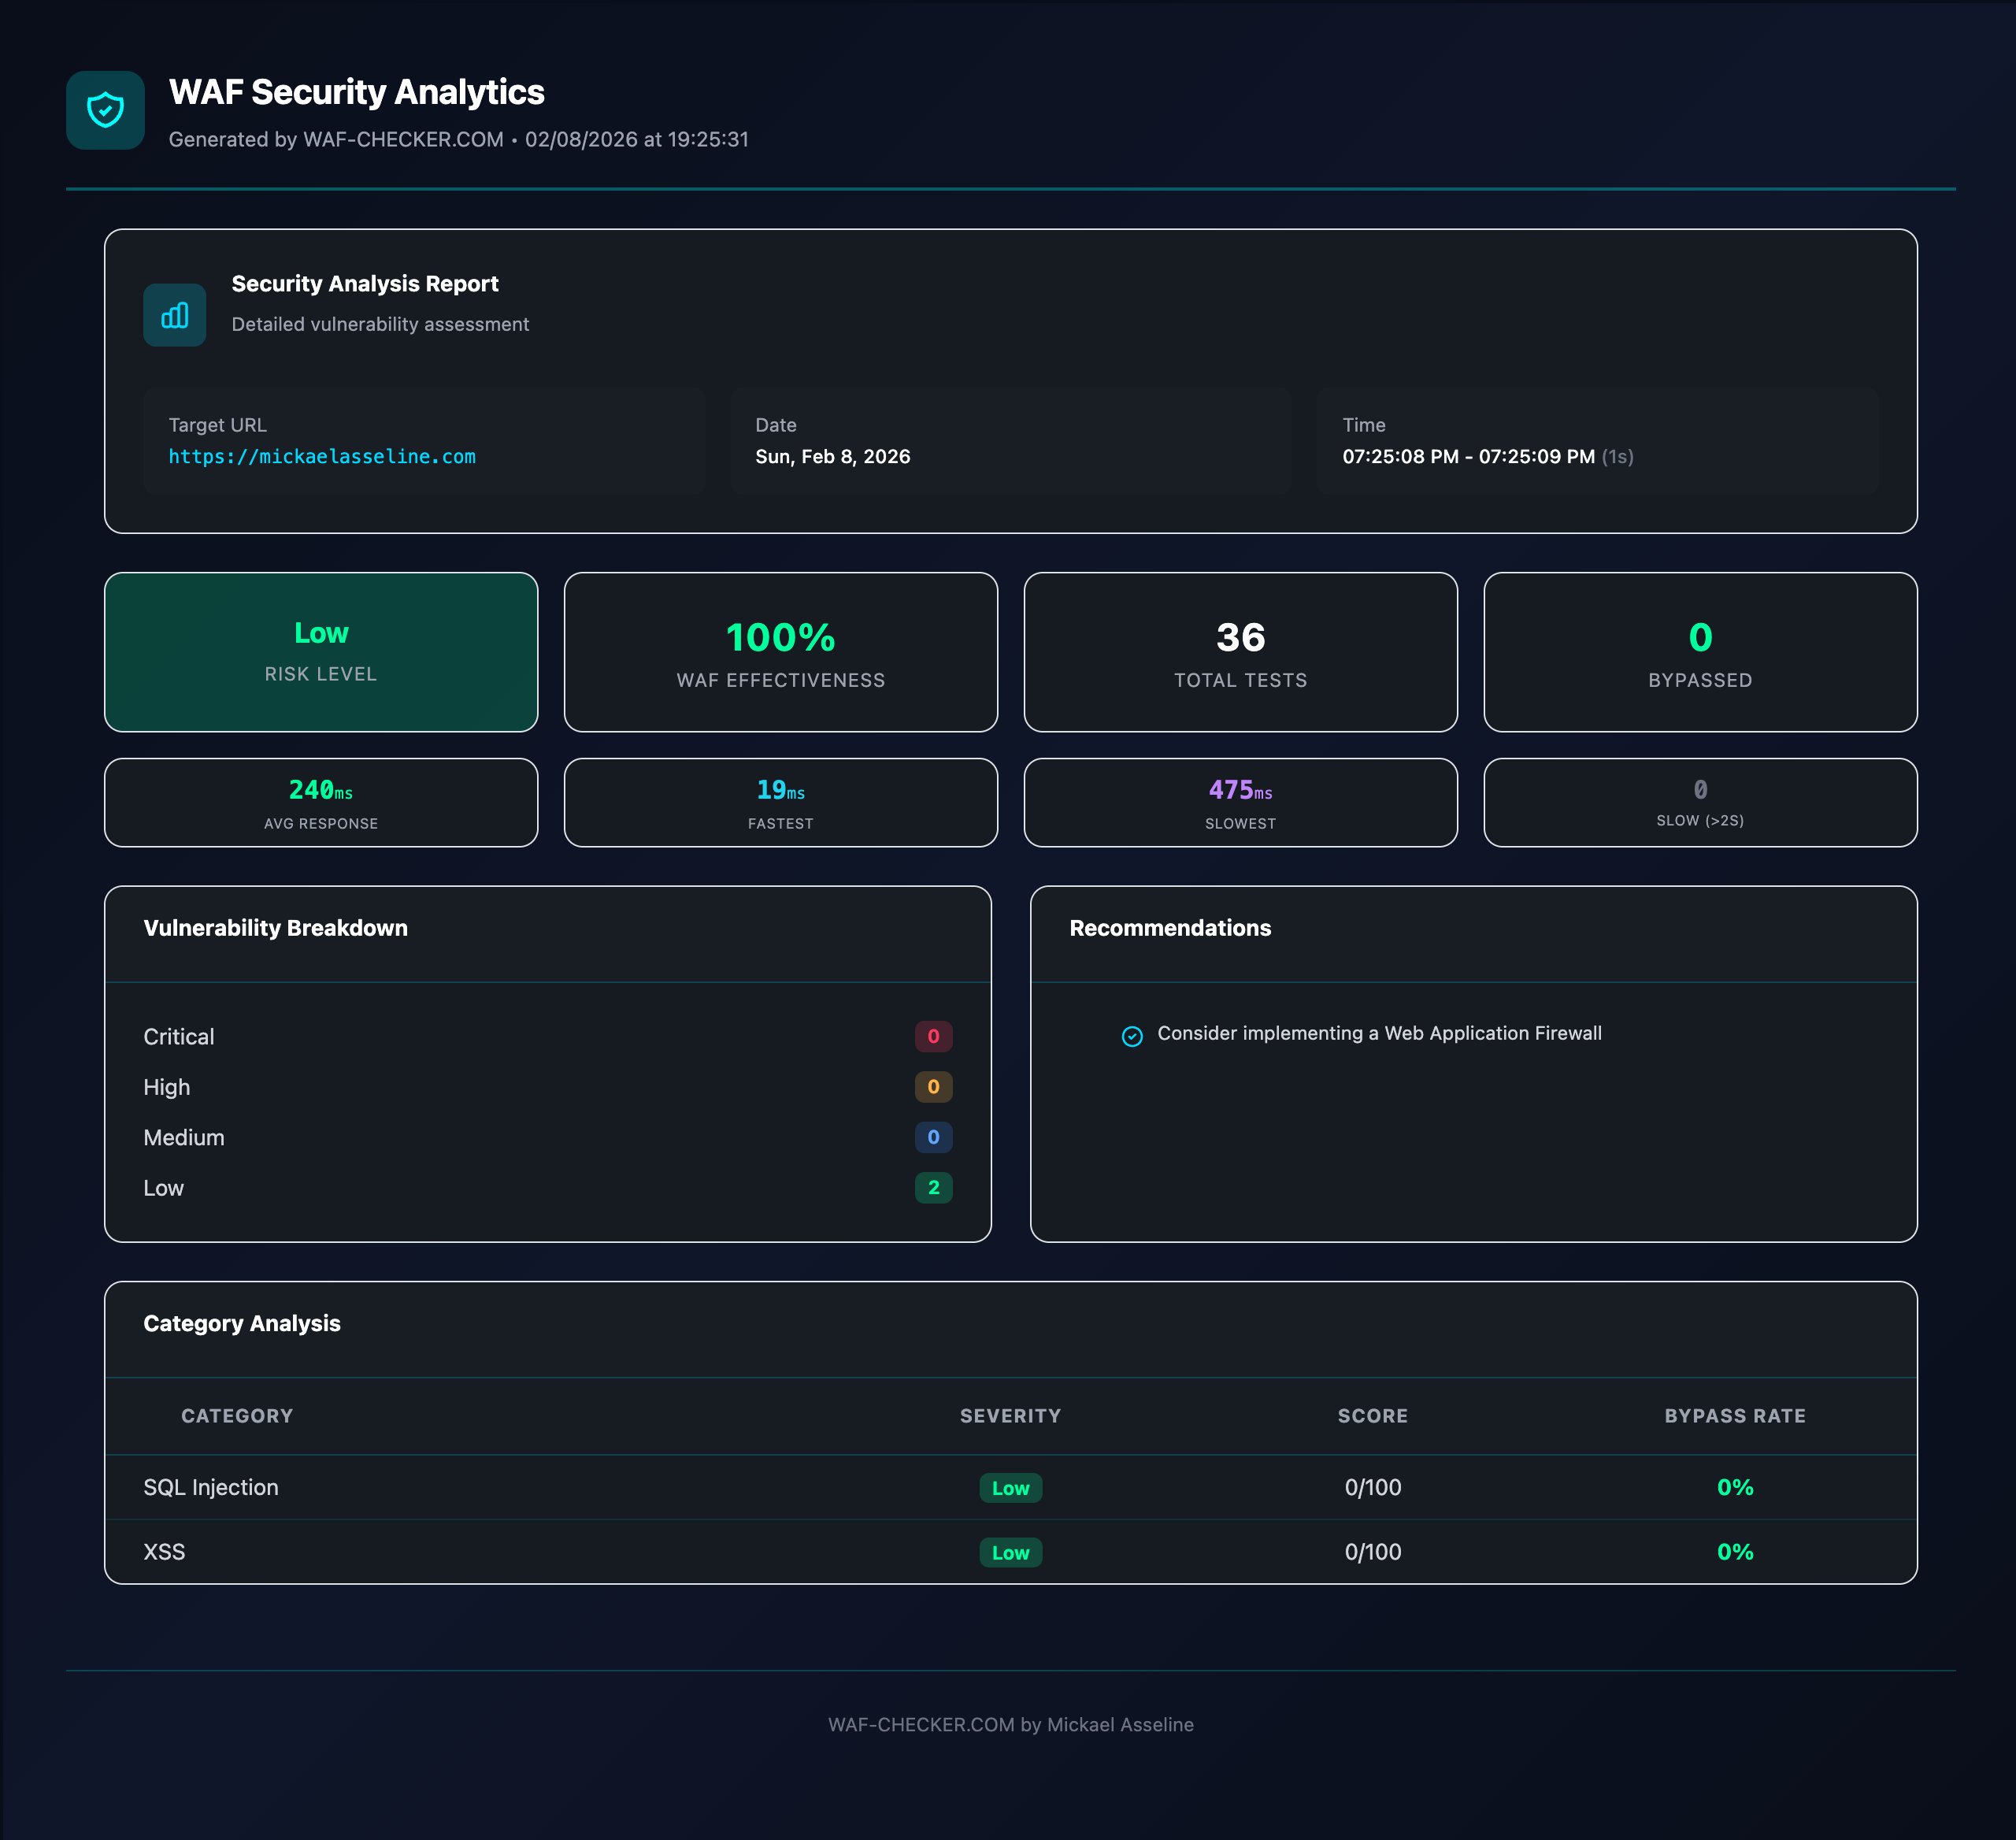
- Resultados en streaming mediante Eventos Enviados por el Servidor (SSE) — ve los resultados a medida que llegan
- Códigos de estado codificados por colores:
403 verde — WAF bloqueó el ataque (protegido)200 rojo — payload pasó (vulnerable)3xx naranja — redirección (requiere investigación)4xx amarillo — otro error de cliente
- Resultados filtrables por código de estado con barras de resumen en tiempo real
Referencia de estados HTTP

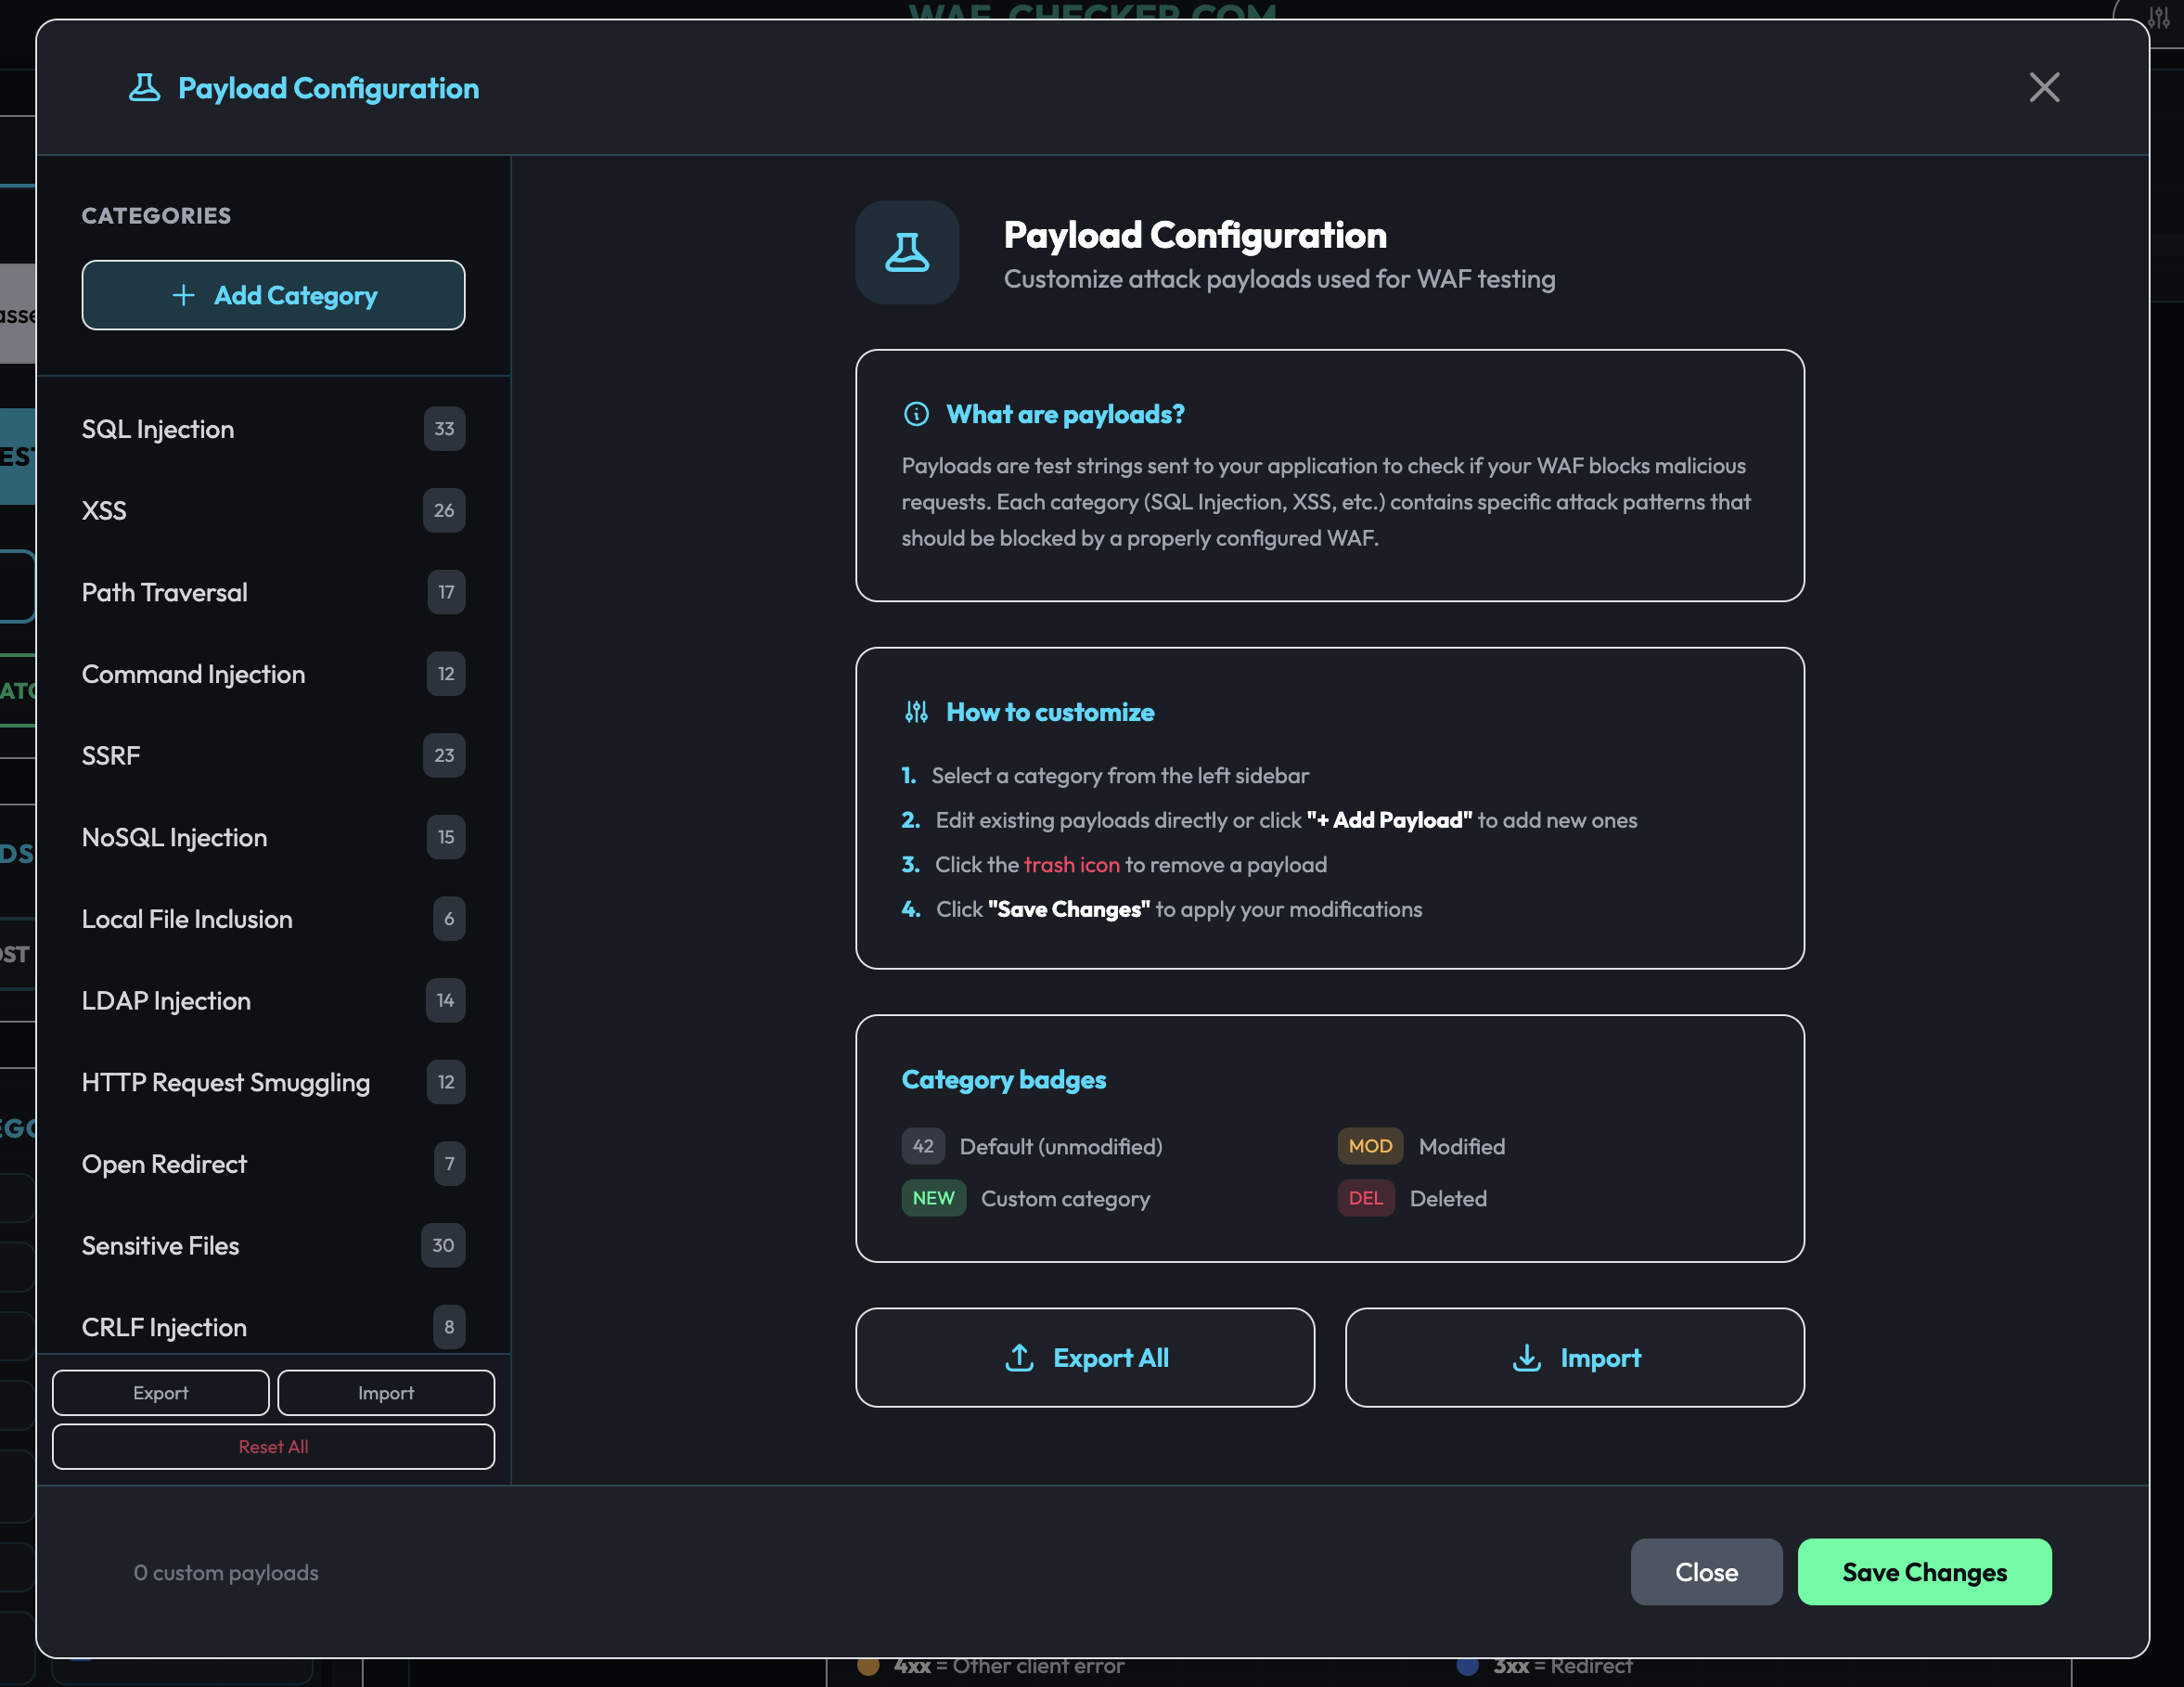
Configuración de payloads
Gestión de payloads completamente personalizable a través del panel de configuración integrado:



 papamica/waf-checker
