
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vulnerable-Web-Application — Proyecto de Aplicación Web Vulnerable OWASP https://github.com/hummingbirdscyber | Kitploit

Herramientas/GitHubGitHub/owasp/vulnerable-web-application
Explotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubowasp/vulnerable-web-application

Vulnerable-Web-Application

Proyecto de Aplicación Web Vulnerable OWASP https://github.com/hummingbirdscyber

Ver Repositorio
Sitio web
42252457hace 7 añosRevisado por Kitploit
Compartir

Vulnerable Web Application

VulnWeb

Qué es Vulnerable-Web-Application

Vulnerable-Web-Application es un sitio web preparado para personas interesadas en la penetración web y que quieran obtener información sobre este tema o trabajar en ello. De hecho, el sitio web es bastante sencillo de instalar y usar.

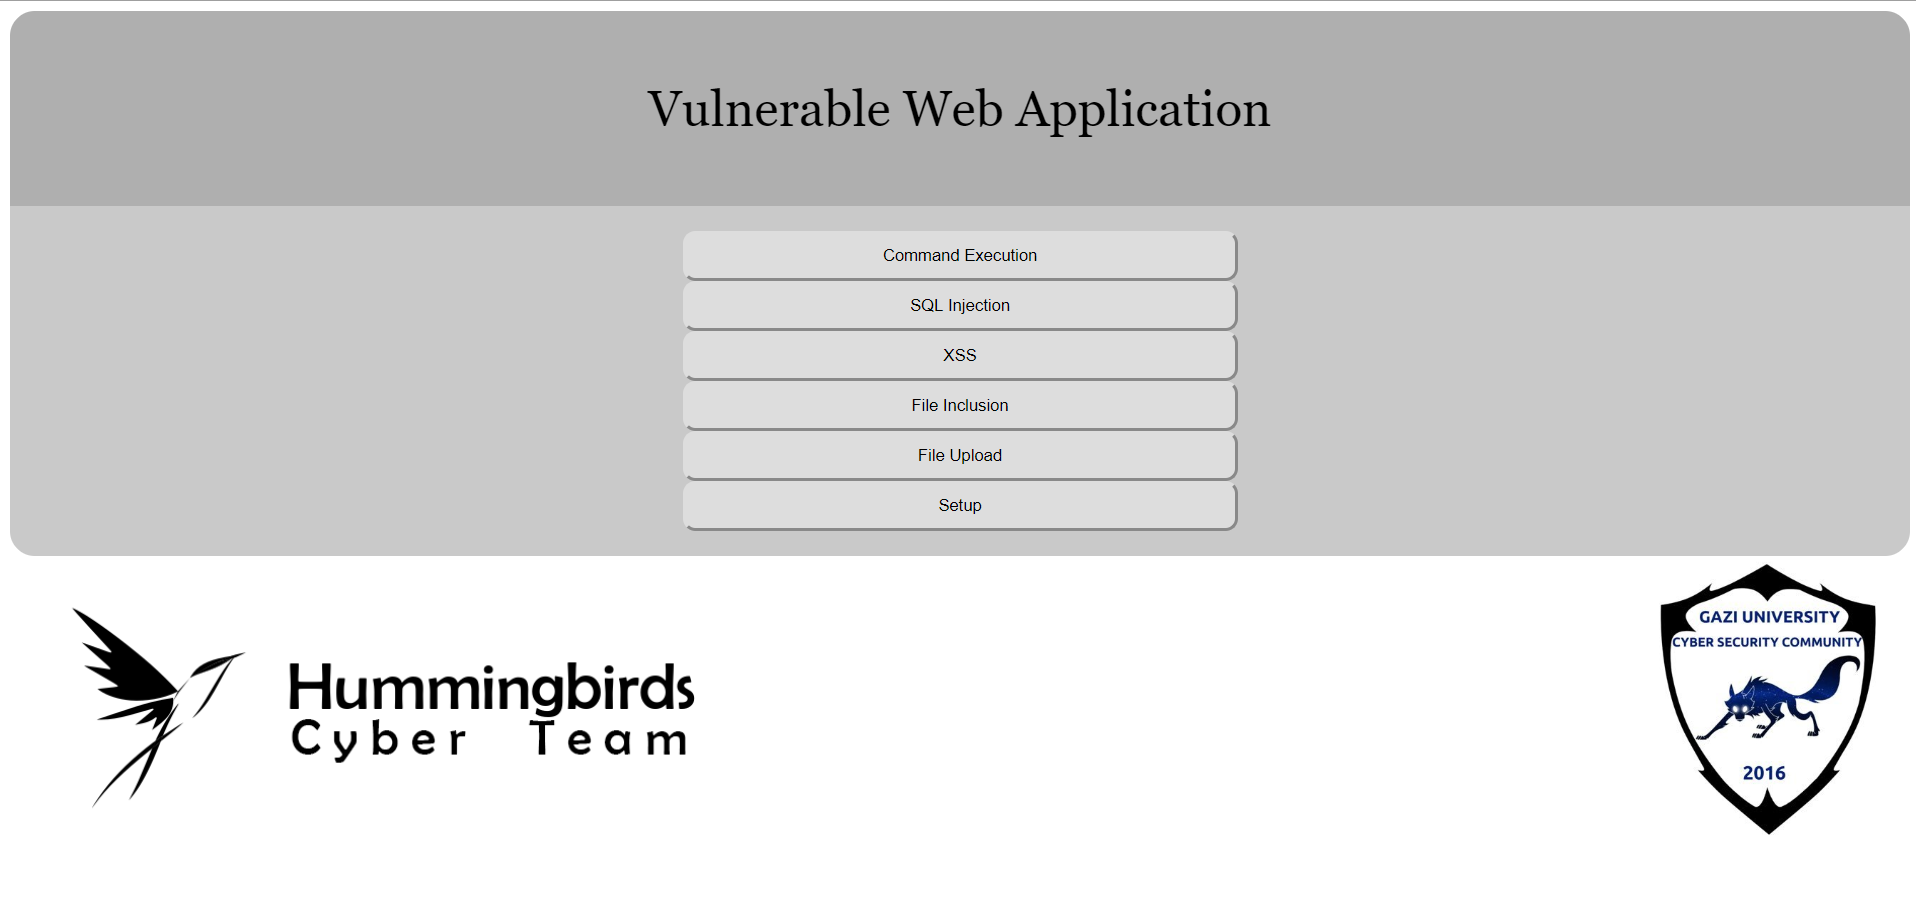
Vulnerable-Web-Application incluye por categorías: Ejecución de Comandos, Inclusión de Archivos, Subida de Archivos, SQL y XSS. Para las categorías que requieren base de datos, crea una base de datos en localhost con un solo botón durante la configuración. En caso de que las bases de datos se corrompan o cambien, puedes crear una base de datos nuevamente.

Guía de instalación

Si quieres ejecutar esta herramienta, en primer lugar necesitas descargar una solución de servidor web como "xampp": puedes descargar xampp desde Xampp. Después de tu instalación;

Para Windows, necesitas copiar los archivos en la carpeta xampp/htdocs.

Para Mac OS, necesitas instalar mampp y copiar los archivos en la carpeta mamp/htdocs. Mampp

Para Linux, después de descargar nuestros archivos, primero debes abrir el servidor apache y copiar los archivos a /var/www/html

Contenedor Docker

También puedes ejecutar la Vulnerable Web Application en Docker con el siguiente comando:

docker run -it --name vuln_app -p 9991:80 santosomar/vuln_app:latest /bin/bash

Nota: Puedes cambiar el puerto 9991 a cualquier puerto que desees según tu implementación.

Otras configuraciones:

El archivo php.ini debe modificarse. Puedes encontrar la ubicación de tu archivo php.ini en la carpeta donde está instalado php.

  • allow_url_include = on - Permite la inclusión remota de archivos
  • allow_url_fopen = on - Permite la inclusión remota de archivos
  • safe_mode = off - (Si PHP <= v5.4) Permite la inyección SQL
  • magic_quotes_gpc = off - (Si PHP <= v5.4) Permite la inyección SQL

Configuración de la aplicación

  • Después de editar la configuración anterior, abre el Panel de control de Xampp e inicia Apache y MySQL.
  • Tus credenciales de MySQL deben seguir siendo las credenciales predeterminadas (p. ej., usuario:root <-> contraseña:"")
  • Abre el archivo index.php en el directorio Vulnerable Web Application. Sigue las instrucciones y crea la base de datos.

Nota: Puedes restablecer la base de datos en cualquier momento, si es necesario o si tienes algún problema. Una vez que la base de datos esté lista, puedes ir a la página de inicio y empezar a hackear.

Licencia

El contenido de este repositorio está licenciado bajo la Licencia Pública General de GNU v3.0.

Versión

1.0.0

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






