 owasp/mosaic
Estructura de coordinación para estándares y directrices de seguridad de IA, reduciendo la fragmentación y proporcionando una guía clara para asegurar los sistemas de IA en todas las organizaciones.


MOSAIC proporciona una estructura de coordinación para las organizaciones que crean estándares y directrices de seguridad de IA, reduciendo inconsistencias, trabajo duplicado, desalineación y brechas. El objetivo final es que el panorama de estándares y directrices proporcione una guía clara para asegurar y supervisar los sistemas de IA que cada vez más conectamos a todo y a los que confiamos nuestros datos sensibles.
Consulte organizaciones miembro de MOSAIC.
Consulte la hoja de ruta.
Consulte los estatutos.
Consulte MOSAICstandards.org.
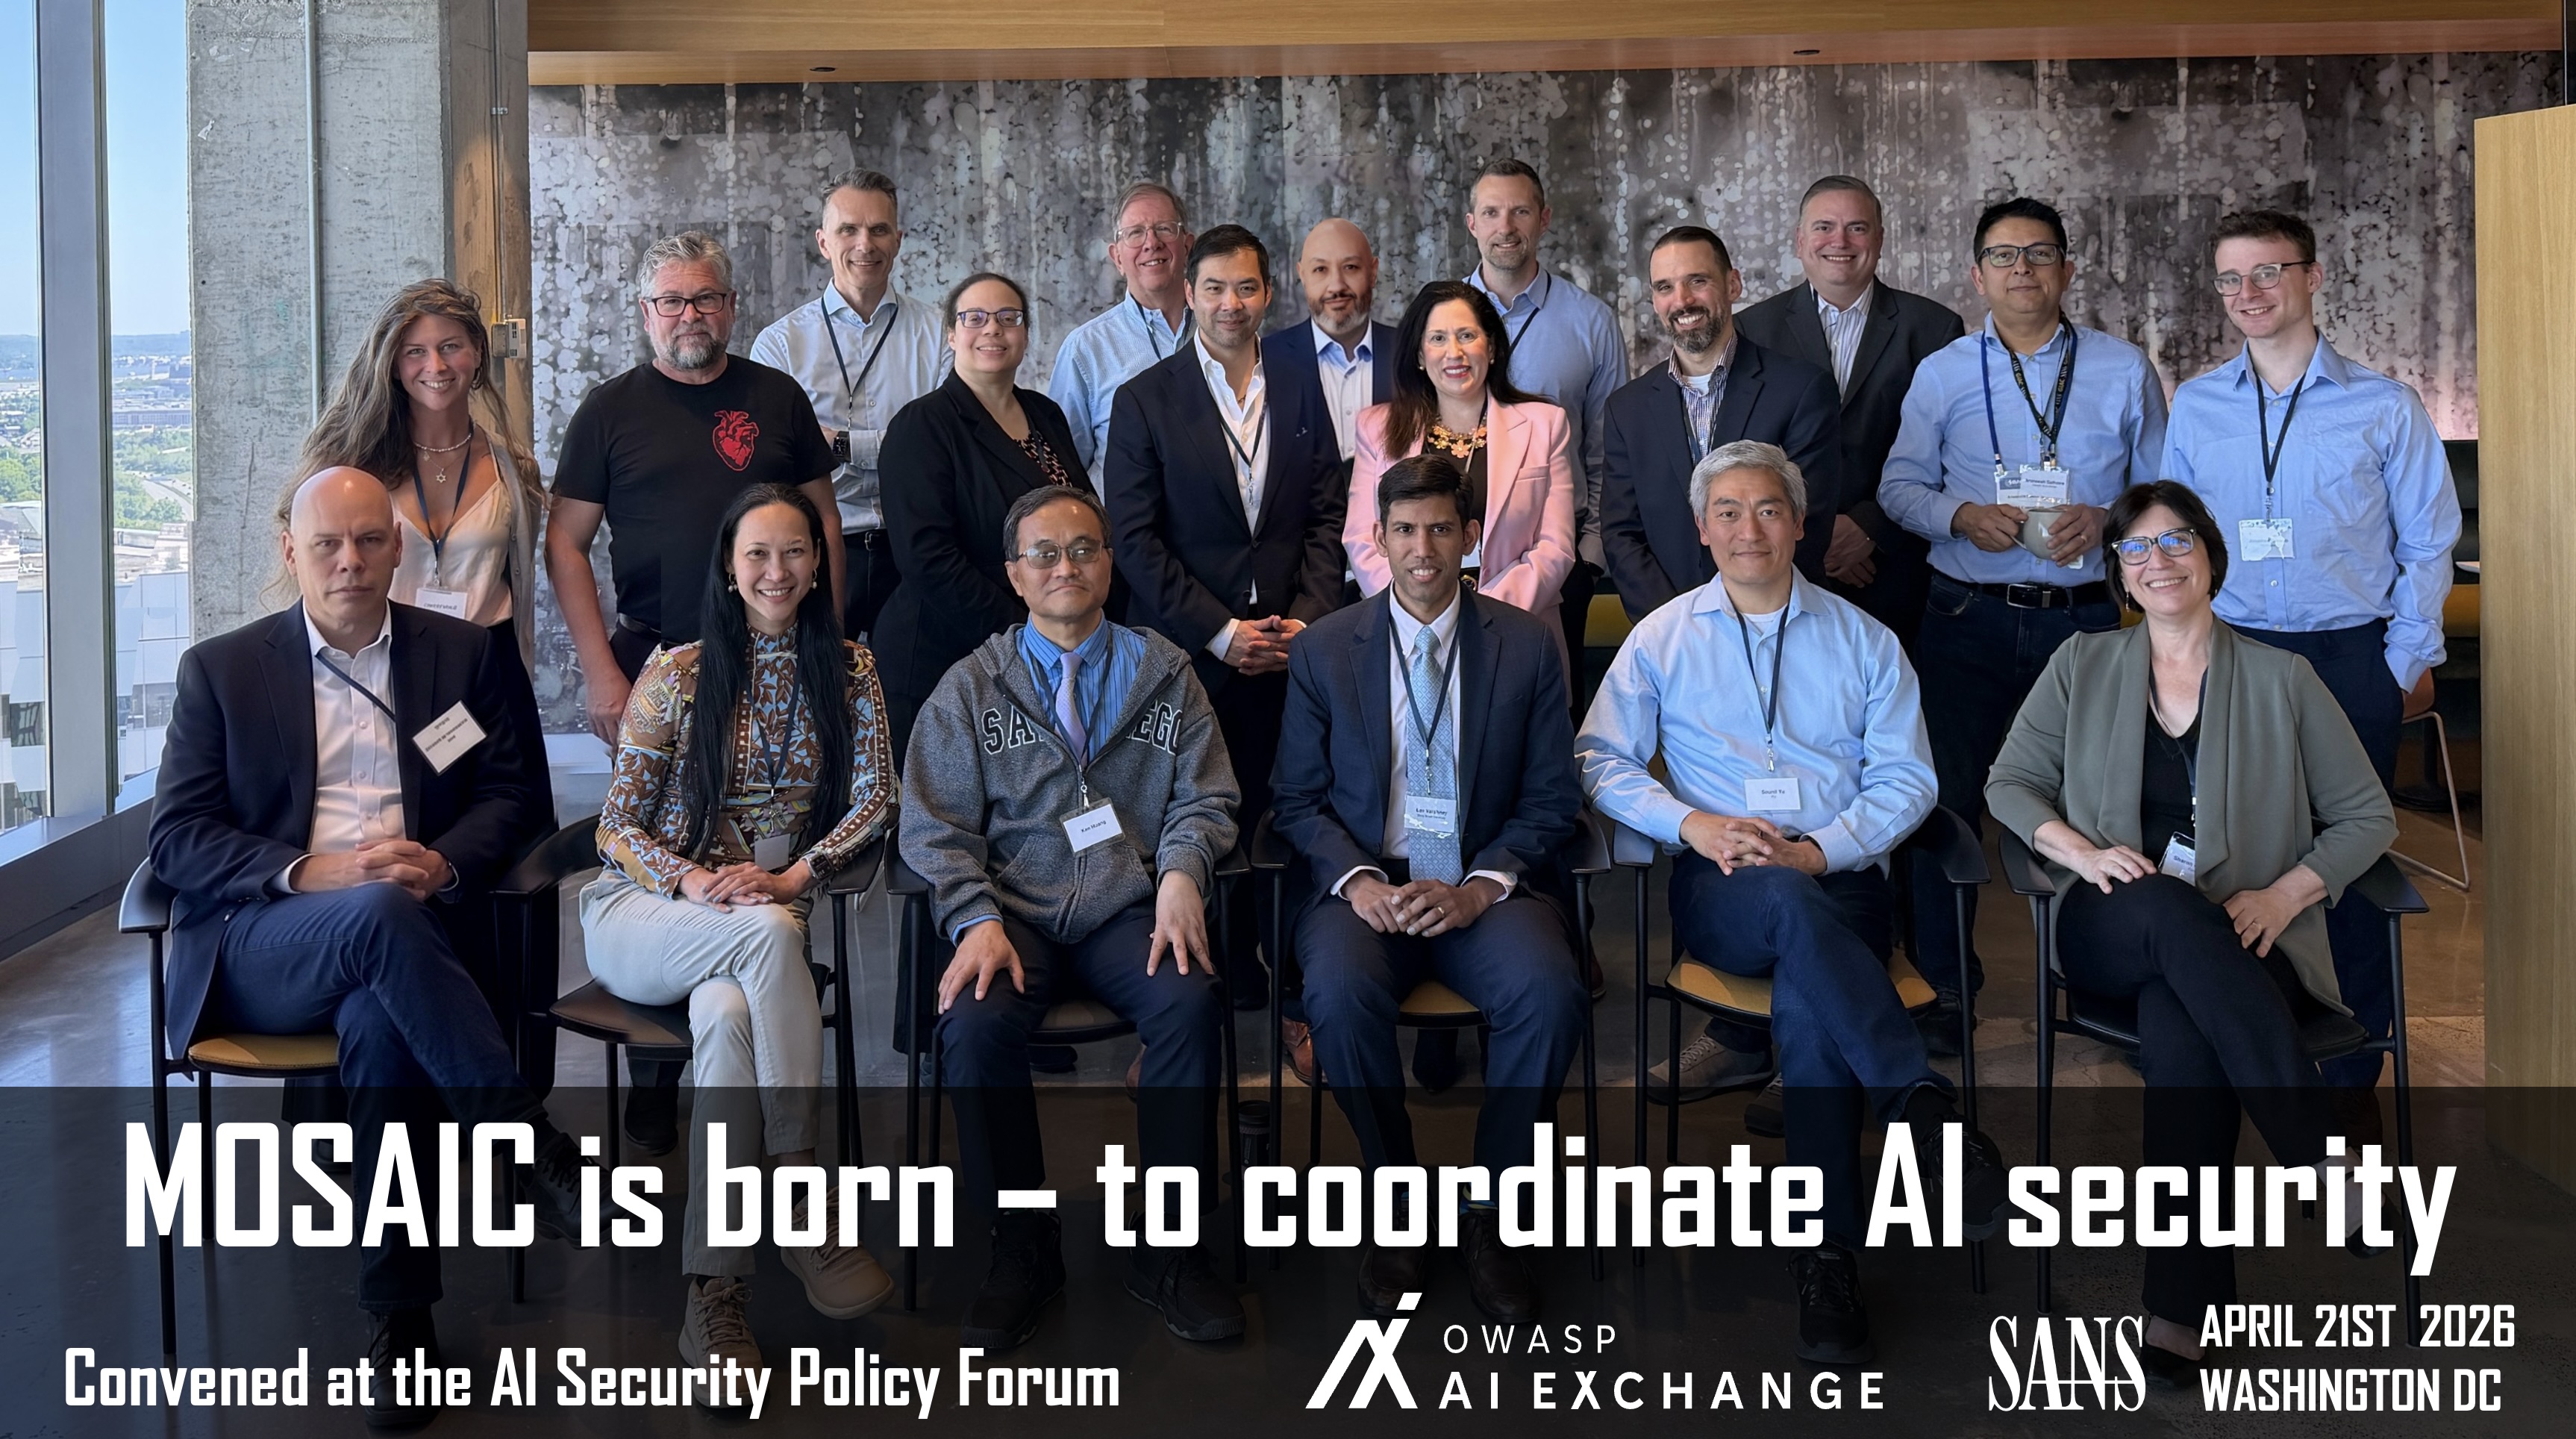
Más información en esta publicación de linkedin y en las notas de la reunión de lanzamiento.
Para participar: consulte la guía de contribución. Las discusiones se pueden encontrar aquí.
Para leer: consulte este README, la carpeta docs o el sitio web.
Tipos de usuarios:
La promesa de la IA está empujando a las organizaciones a conectarla con todo y a confiarle datos sensibles. En todas las industrias, esta exploración está ocurriendo a gran velocidad.
Al mismo tiempo, la IA introduce nuevos riesgos. Los sistemas son vulnerables tanto a tipos de ataques existentes como novedosos, y estos requieren contramedidas específicas. Muchas organizaciones aún no están preparadas para esto. Como resultado, los sistemas de IA se están convirtiendo rápidamente en objetivos atractivos para los adversarios.
Ya lo vemos en un número creciente de incidentes. Cuando los riesgos se materializan, la innovación se ralentiza: los proyectos se pausan, los diseños se revisan y se dedica un esfuerzo significativo a la respuesta y recuperación de incidentes. Lo que parece velocidad al principio a menudo conduce a retrasos después.
Existe una clara necesidad de orientación práctica: cómo identificar amenazas específicas de la IA y qué hacer al respecto. Esto no necesita ser complejo. Cuando se hace bien, en realidad acelera el desarrollo al prevenir retrabajos y reducir la incertidumbre.
Hoy en día, muchas iniciativas están trabajando en dicha orientación. Sin embargo, el panorama está fragmentado. Los profesionales se enfrentan a múltiples marcos, recomendaciones superpuestas y terminología inconsistente. Cada iniciativa tiene fortalezas, pero también puntos ciegos.
El resultado es confusión. Los equipos luchan por decidir qué seguir, combinan enfoques incompatibles o se desvinculan por completo y se apoyan en la esperanza. Esa es una posición arriesgada, especialmente en un dominio donde los fallos pueden escalar rápidamente.
Una fuerte tolerancia al riesgo en un campo tan dinámico como la IA es comprensible. Pero operar sin una orientación de seguridad clara y alineada no es un riesgo calculado: es exposición. La IA exige una exploración estratégica.
Los avances recientes en el descubrimiento de vulnerabilidades de IA, como el sistema de descubrimiento de vulnerabilidades Mythos AI, aumentan aún más la urgencia. Demuestran que las debilidades en los sistemas de IA ahora se pueden encontrar más rápido y a escala, a menudo antes de que los desarrolladores sean conscientes de ellas. Esto inclina la balanza hacia los atacantes y reduce el margen de error.
Por eso importa la coordinación. Alinear estándares y orientaciones entre iniciativas reduce la fragmentación, mejora la claridad y brinda a los profesionales un camino coherente a seguir. Permite a las organizaciones avanzar rápido sin perder el control.
Alinearse con MOSAIC significa alinearse con el trabajo que se lleva a cabo dentro de los miembros de MOSAIC, ya que MOSAIC es el mecanismo de coordinación.
Qué hacer:
Una excelente manera de alinearse en taxonomía y referirse al trabajo existente es vincular los requisitos de su estándar con la taxonomía de requisitos en OpenCRE.org.
La IA puede ser una gran herramienta para apoyar la alineación, ya que los LLM son potentes para comparar documentos largos e identificar solapamientos, brechas y discrepancias. En el proyecto de código abierto OpenCRE, estamos desarrollando herramientas para apoyar este proceso y también para desbloquear el contenido de los miembros de MOSAIC.
Por último, pero no menos importante, la alineación exitosa de estándares requiere por definición sacrificio y compromiso. Una buena alineación normalmente resulta en renunciar a ciertas creencias arraigadas y "matar a tus favoritos". A veces es mejor dejar obsoletas ciertas partes del texto que requirieron mucho trabajo y, en su lugar, remitirse a otra fuente que cubra el tema. El resultado de este proceso a veces doloroso es: menos trabajo de mantenimiento, más enfoque en el contenido clave, más alineación, más claridad para los profesionales y, por lo tanto: mejores sistemas de información, para un mundo mejor.
El sitio público es un sitio estático de Hugo (contenido en markdown, diseños compartidos, CSS en static/assets/), desplegado en Firebase Hosting desde GitHub Actions.
website/content/*.md (solo markdown)website/data/menu.yaml