 owasp/joomscan
Escáner de vulnerabilidades Joomla CMS basado en Perl que automatiza la enumeración de versiones, detección de componentes, emparejamiento de exploits, identificación de cortafuegos y descubrimiento de configuraciones incorrectas con informes de texto/HTML.



======
OWASP Joomla! Vulnerability Scanner (JoomScan) es un proyecto de código abierto, desarrollado con el objetivo de automatizar la tarea de detección de vulnerabilidades y aseguramiento de la fiabilidad en implementaciones de Joomla CMS. Implementado en Perl, esta herramienta permite escanear de forma fluida y sin esfuerzo instalaciones de Joomla, dejando una huella mínima gracias a su arquitectura ligera y modular. No solo detecta vulnerabilidades ofensivas conocidas, sino que también es capaz de detectar muchas configuraciones incorrectas y deficiencias a nivel de administrador que pueden ser explotadas por adversarios para comprometer el sistema. Además, OWASP JoomScan proporciona una interfaz fácil de usar y compila los informes finales en formatos de texto y HTML para facilitar su uso y minimizar la sobrecarga de informes.
OWASP JoomScan está incluido en las distribuciones de Kali Linux.
Automatizado ...
*Enumerador de versión
*Enumerador de vulnerabilidades (basado en versión)
*Enumerador de componentes (1209 más populares por defecto)
*Enumerador de vulnerabilidades de componentes (basado en versión)(+1030 exploits)
*Detector de cortafuegos
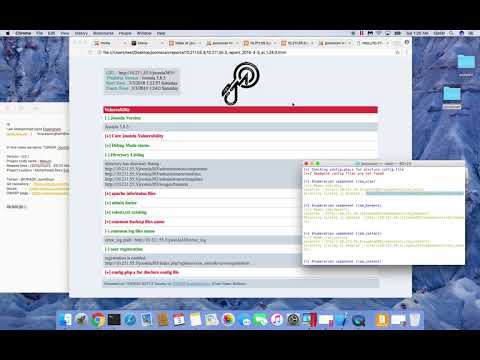
*Informes en salida de texto y HTML
*Encontrar archivos de registro comunes
*Encontrar archivos de copia de seguridad comunes
git clone https://github.com/rezasp/joomscan.git
cd joomscan
perl joomscan.pl
For Docker installation and usage
# Build the docker image
docker build -t rezasp/joomscan .

# Run a new docker container with reports directory mounted at the host
docker run -it -v /path/to/reports:/home/joomscan/reports --name joomscan_cli rezasp/joomscan

# For accessing the docker container you can run the following command
docker run -it -v /path/to/reports:/home/joomscan/reports --name joomscan_cli --entrypoint /bin/bash rezasp/joomscan
Usage:	joomscan.pl [options]

--url | -u <URL>                |   The Joomla URL/domain to scan.
--enumerate-components | -ec    |   Try to enumerate components.

--cookie <String>               |   Set cookie.
--user-agent | -a <user-agent>  |   Use the specified User-Agent.
--random-agent | -r             |   Use a random User-Agent.
--timeout <time-out>            |   set timeout.
--about                         |   About Author
--update                        |   Update to the latest version.
--help | -h                     |   This help screen.
--version                       |   Output the current version and exit.
Realizar comprobaciones predeterminadas...
perl joomscan.pl --url www.example.com
o
perl joomscan.pl -u www.example.com
Enumerar componentes instalados...
perl joomscan.pl --url www.example.com --enumerate-components
o
perl joomscan.pl -u www.example.com --ec
Establecer cookie
perl joomscan.pl --url www.example.com --cookie "test=demo;"
Establecer agente de usuario
perl joomscan.pl --url www.example.com --user-agent "Googlebot/2.1 (+http://www.googlebot.com/bot.html)"
o
perl joomscan.pl -u www.example.com -a "Googlebot/2.1 (+http://www.googlebot.com/bot.html)"
Establecer agente de usuario aleatorio
perl joomscan.pl -u www.example.com --random-agent
o
perl joomscan.pl --url www.example.com -r
Establecer proxy
perl joomscan.pl --url www.example.com --proxy http://127.0.0.1:8080
o
perl joomscan.pl -u www.example.com --proxy https://127.0.0.1:443
Actualizar Joomscan...
perl joomscan.pl --update
https://www.owasp.org/index.php/Category:OWASP_Joomla_Vulnerability_Scanner_Project
https://github.com/rezasp/joomscan
https://github.com/rezasp/joomscan/issues
Introducción a OWASP JoomScan (Youtube)







