🔒 The Bastion
Descripción general
Los bastiones son un conjunto de máquinas utilizadas como punto de entrada único por los equipos operativos (como administradores de sistemas, desarrolladores, administradores de bases de datos, ...) para conectarse de forma segura a dispositivos (servidores, máquinas virtuales, instancias en la nube, equipos de red, ...), normalmente mediante ssh.
The Bastion proporciona mecanismos de autenticación, autorización, trazabilidad y auditabilidad para toda su infraestructura.
Al situarse entre sus usuarios y su infraestructura, The Bastion añade una capa de abstracción intermedia para que su infraestructura no necesite conocer individualmente a los miembros de su equipo operativo.
Cada miembro de su equipo tiene una cuenta individual en The Bastion, y puede ser miembro de uno o varios grupos de bastión que pueden darle acceso a una o más infraestructuras. Los dispositivos de la infraestructura solo necesitan conocer y confiar en el grupo o los grupos de bastión de los que puedan formar parte.
El RBAC de grano fino de The Bastion permite delegar algunas responsabilidades a cualquier cuenta, con alcance de grupo o de todo el bastión, incluidas las cuentas que puedan utilizar sus automatizaciones para, por ejemplo, gestionar el ciclo de vida de las cuentas (vinculadas a su sistema de gestión de recursos humanos, su LDAP o AD), mantener actualizada la ACL de un grupo (vinculada a su CMDB), etc. Los procesos automatizados son fáciles de implementar mediante la API JSON sobre SSH.
Recursos de conocimiento
¿Quiere saber más mientras ve unos dibujos agradables? Aquí tiene una serie de entradas de blog que profundizan en las funcionalidades y los principios fundamentales de The Bastion:
Otros recursos que podrían interesarle:
- Documentación en línea
- (Vídeo en francés, diapositivas en inglés) The Bastion en el Very Tech Trip 2023, caso práctico de gestión de una infraestructura con y sin The Bastion
- (Vídeo en francés, diapositivas en inglés) The Bastion en el OSSIR, 2021, que explica rápidamente los principios fundamentales, luego detalla la funcionalidad de realm y, por último, se centra en por qué las decisiones de implementación técnica tomadas mejoran la seguridad (¡añadiendo voluntariamente una vulnerabilidad de seguridad en el código para demostrarlo!)
- (Pódcast en francés) The Bastion en NoLimitSecu, 2021, entrevista con preguntas y respuestas
♻️ Cero suposiciones sobre su entorno
No se necesita nada sofisticado ni en el lado de entrada ni en el de salida de The Bastion para que funcione.
Solo se necesita su viejo y querido cliente ssh para conectarse a través de él y, por el otro lado, cualquier servidor sshd estándar servirá. Esto incluye, por ejemplo, dispositivos de red en los que quizá no tenga la posibilidad de instalar ningún software personalizado.
Los dispositivos antiguos que solo admiten algoritmos criptográficos de baja seguridad o telnet pueden ocultarse de Internet mediante un firewall que solo permita The Bastion, evitando así un compromiso de baja seguridad al seguir permitiendo únicamente conexiones de alto nivel de seguridad en el lado de entrada del bastión.
➰ Fiabilidad
- Solo se utilizan unas pocas bibliotecas conocidas; menos código de terceros significa una superficie de ataque más pequeña
- El Bastion está diseñado para ser autosuficiente: sin dependencias como bases de datos, otros daemons, otras máquinas o servicios en la nube de terceros, ni para la fase de autenticación ni de autorización, lo que estadísticamente implica menos tiempo de inactividad
- Se puede configurar alta disponibilidad para que varias instancias del bastion formen un clúster de varias instancias, con cualquier instancia utilizable en todo momento (esquema activo/activo)
:godmode: Lista no exhaustiva de características
- Esquemas de acceso personal y grupal con delegación de roles de grupo para garantizar la autonomía de los equipos sin comprometer la seguridad
- Ruptura del protocolo SSH entre las conexiones de entrada y salida
- Grabación de sesiones interactivas (en archivos ttyrec estándar)
- Grabación de sesiones no interactivas (stdout y stderr mediante ttyrec)
- Amplio soporte de registro a través de syslog para un fácil consumo por SIEM
- Las características de autenticación incluyen soporte para MFA/2FA (contraseña, TOTP) además de la autenticación por clave pública
- Soporta la verificación y aplicación de la atestación de claves PIV de Yubico en el lado de la conexión de entrada
- Soporta mosh en el lado de la conexión de entrada
- Soporta el paso a través de scp, sftp y rsync, para subir y/o descargar archivos desde/hacia servidores remotos
- Soporta el paso a través del subsistema SSH netconf
- Soporta realms, para crear una relación de confianza entre dos bastions de posiblemente dos empresas diferentes, dividiendo las fases de autenticación y autorización mientras se siguen aplicando las políticas locales
- Soporta el autologin por contraseña SSH en el lado de salida para dispositivos heredados que no soportan autenticación por clave pública, mientras se sigue forzando la autenticación adecuada por clave pública en el lado de entrada
- Soporta el autologin por contraseña telnet en el lado de salida para dispositivos antiguos que no soportan SSH, mientras se sigue forzando la autenticación adecuada por clave pública SSH en el lado de entrada
- Soporta proxy HTTPS con manejo de autenticación y autorización mediante man-in-the-middle, para desacoplar las contraseñas de entrada y salida (principalmente útil para las API de dispositivos de red)
🔧 Instalar, actualizar y usar The Bastion
Consulte la documentación en línea, o la versión en texto correspondiente que se encuentra en la carpeta doc/.
🎥 Ejemplo rápido de conexión y reproducción
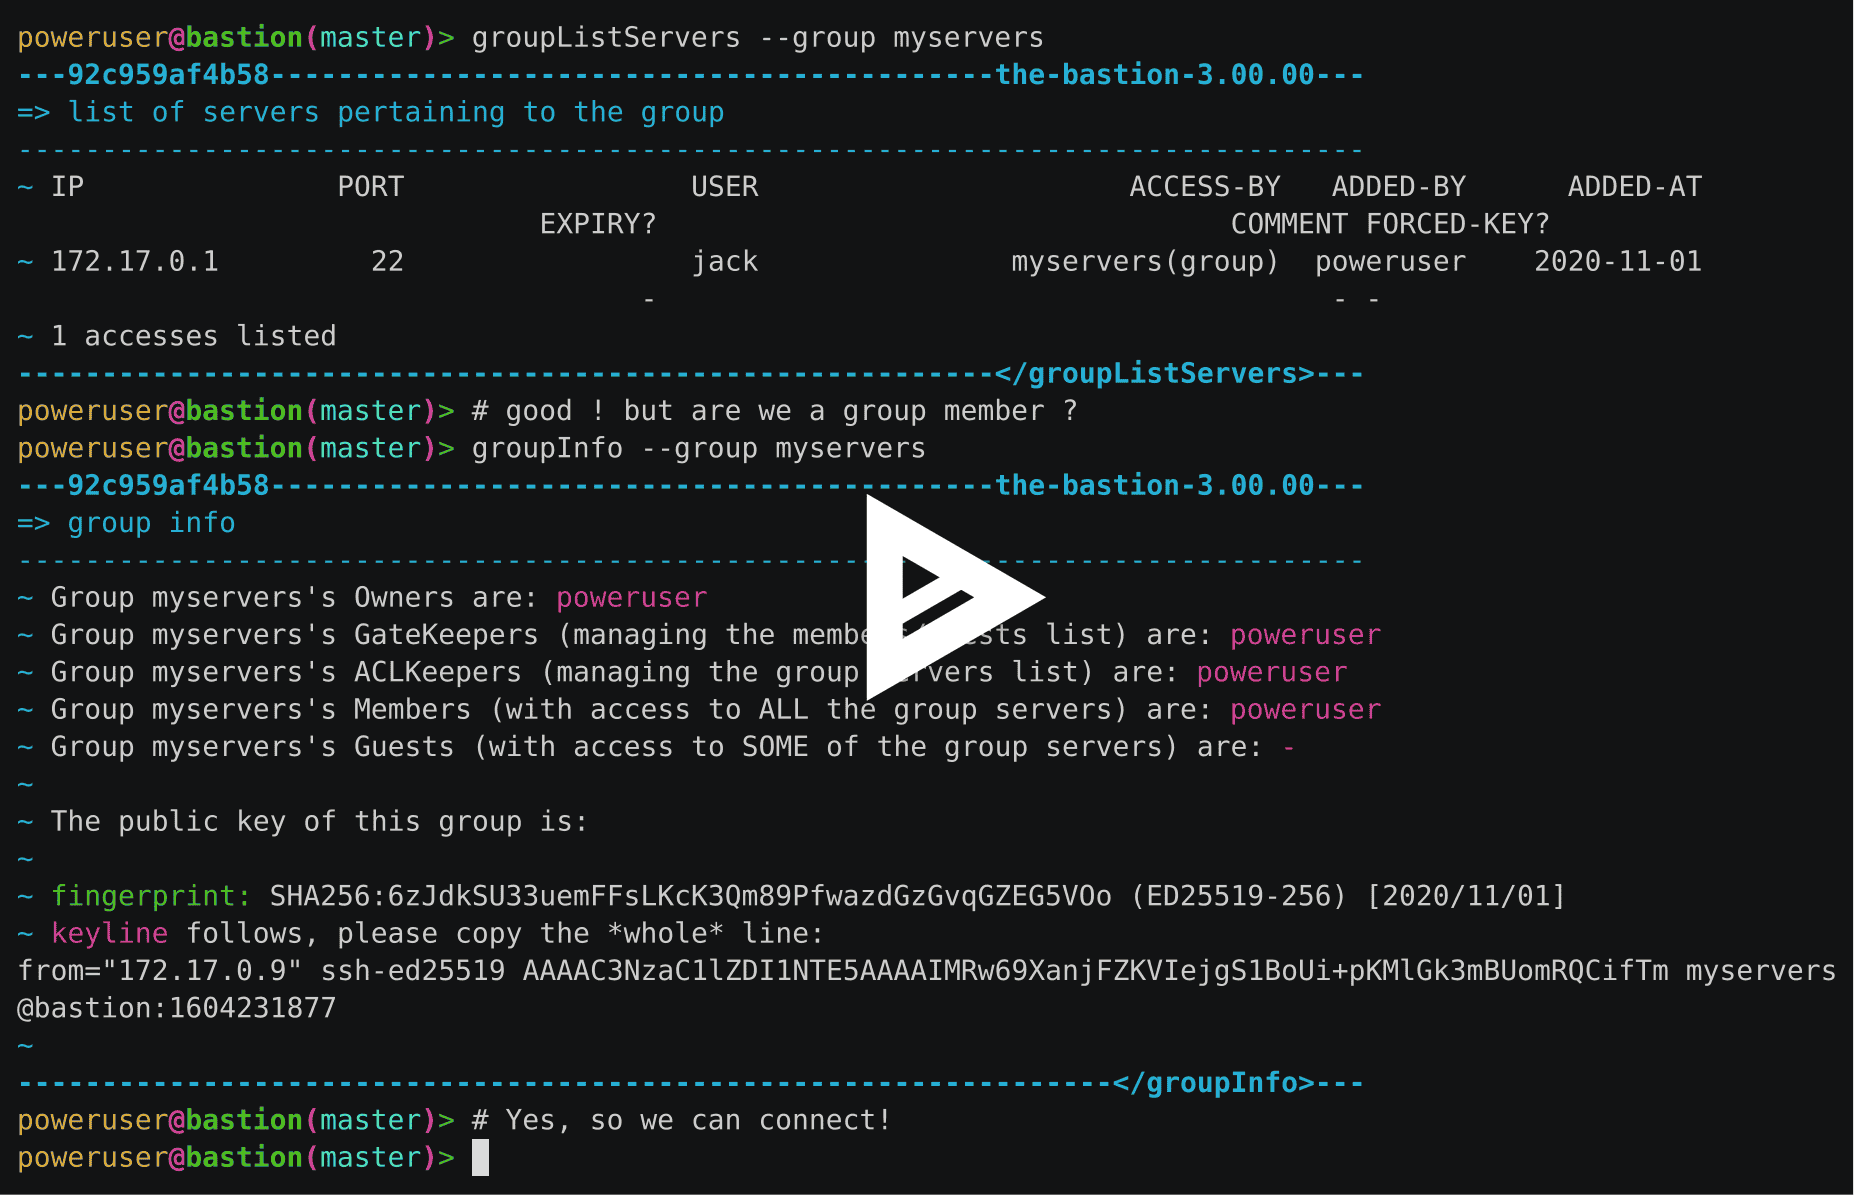
⚡ TL;DR: pruébelo: sandbox desechable usando Docker
Esta es una buena forma de probar The Bastion en segundos, pero lea las FAQ si va en serio con el uso de contenedores en producción.
La imagen del sandbox está disponible para las siguientes arquitecturas: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x.
Ejecutemos la imagen de docker:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox

 ovh/the-bastion







