

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/oblivionsage/elfpeek
Análisis EstáticoIngeniería InversaDepuradoresAnálisis de BinariosAprendizaje y Educación
GitHuboblivionsage/elfpeek

elfpeek

Inspector ELF mínimo escrito en C para una inspección rápida del diseño de binarios.

Ver Repositorio
29146hace 10 mesesRevisado por Kitploit
Compartir

elfpeek

C Linux ELF32 | ELF64 License Stars

No Dependencies Minimal RE Tool

Inspector ELF mínimo con REPL interactivo para análisis rápido de binarios
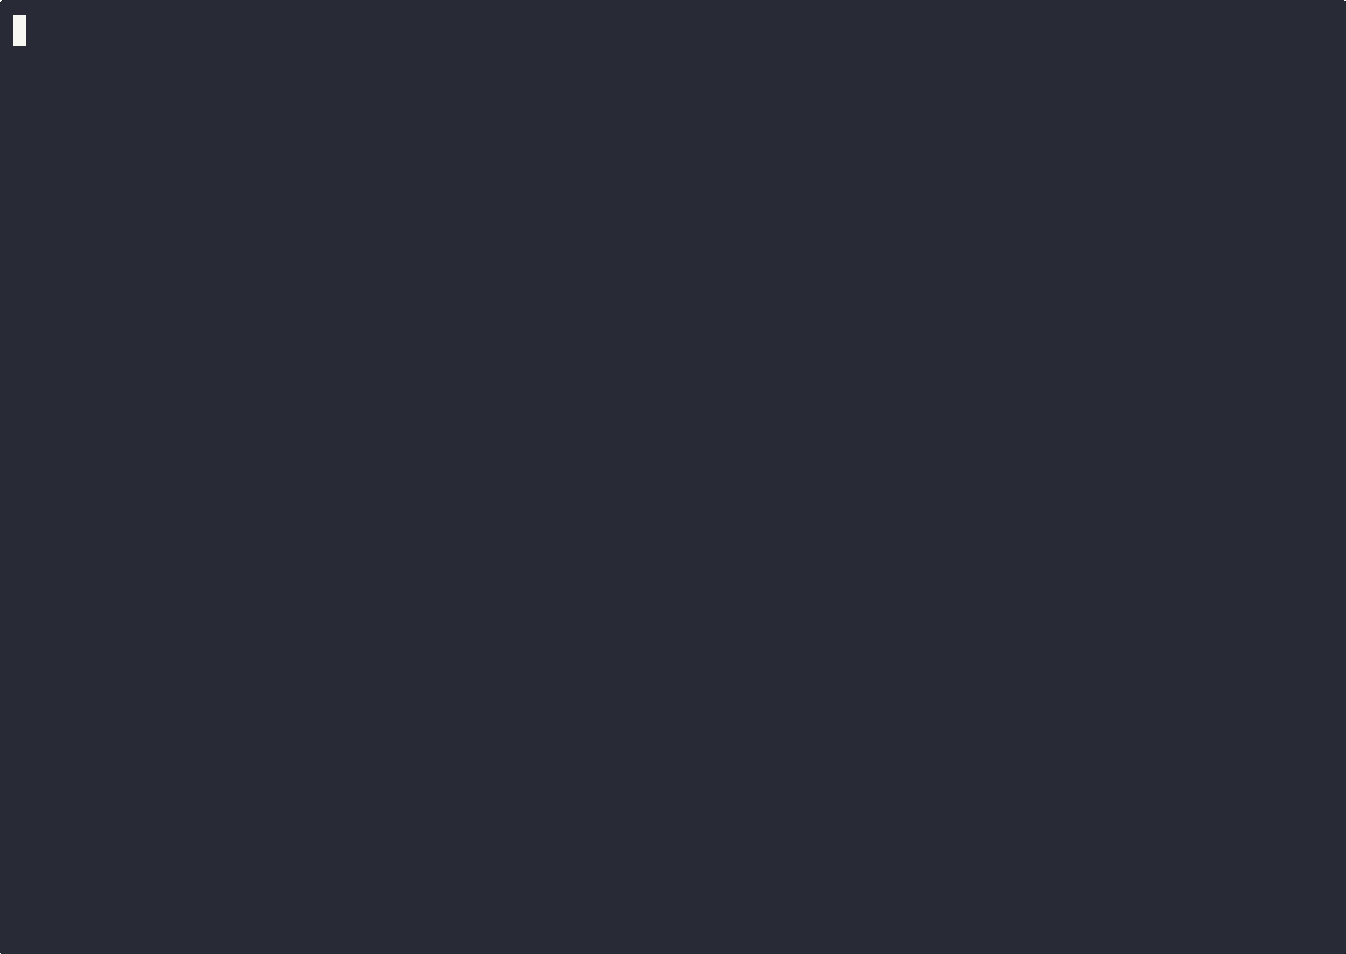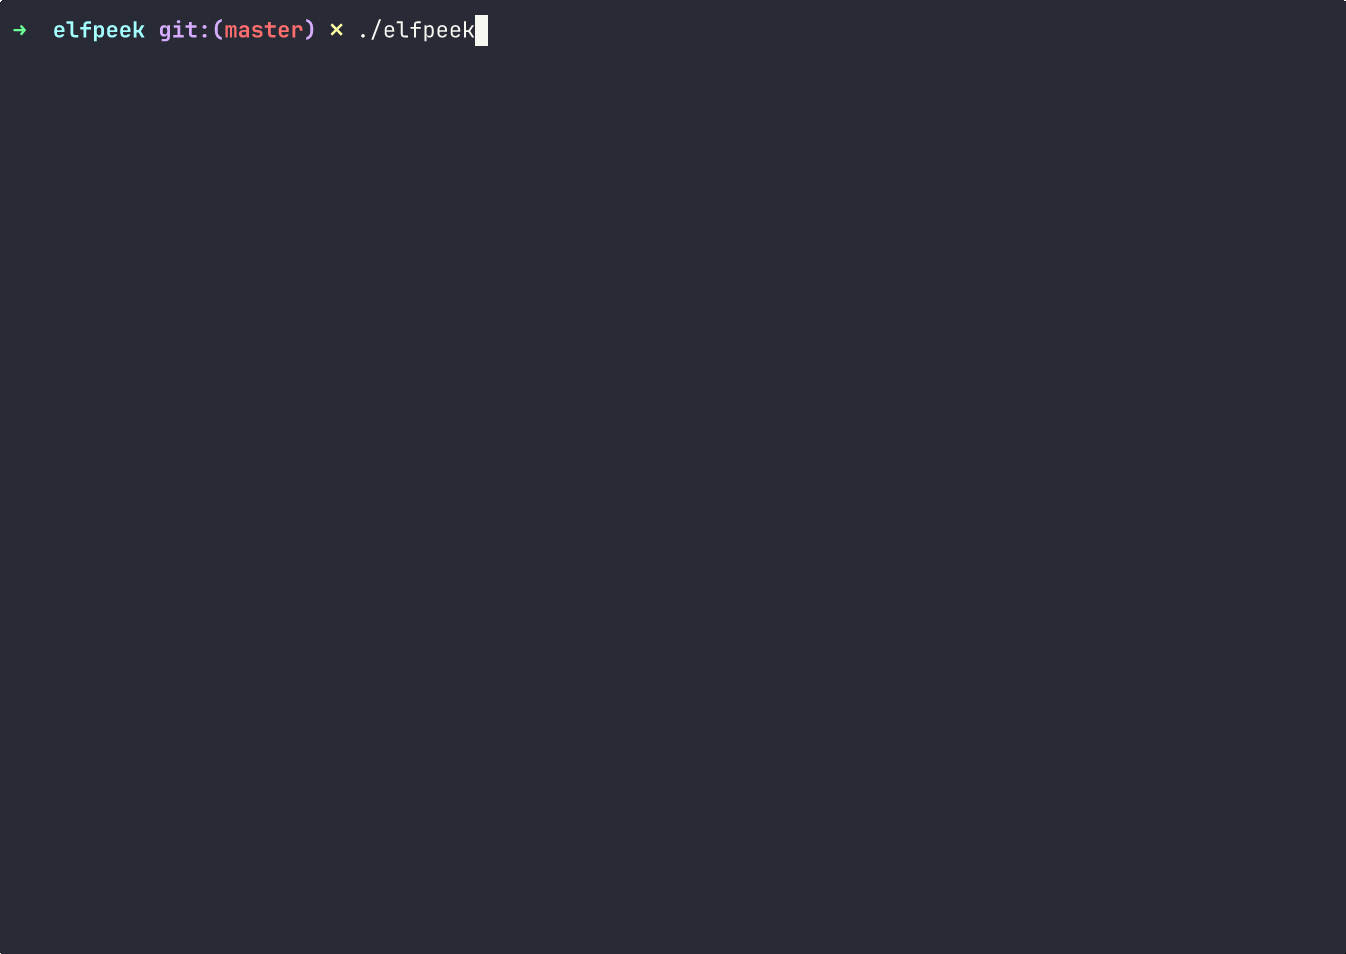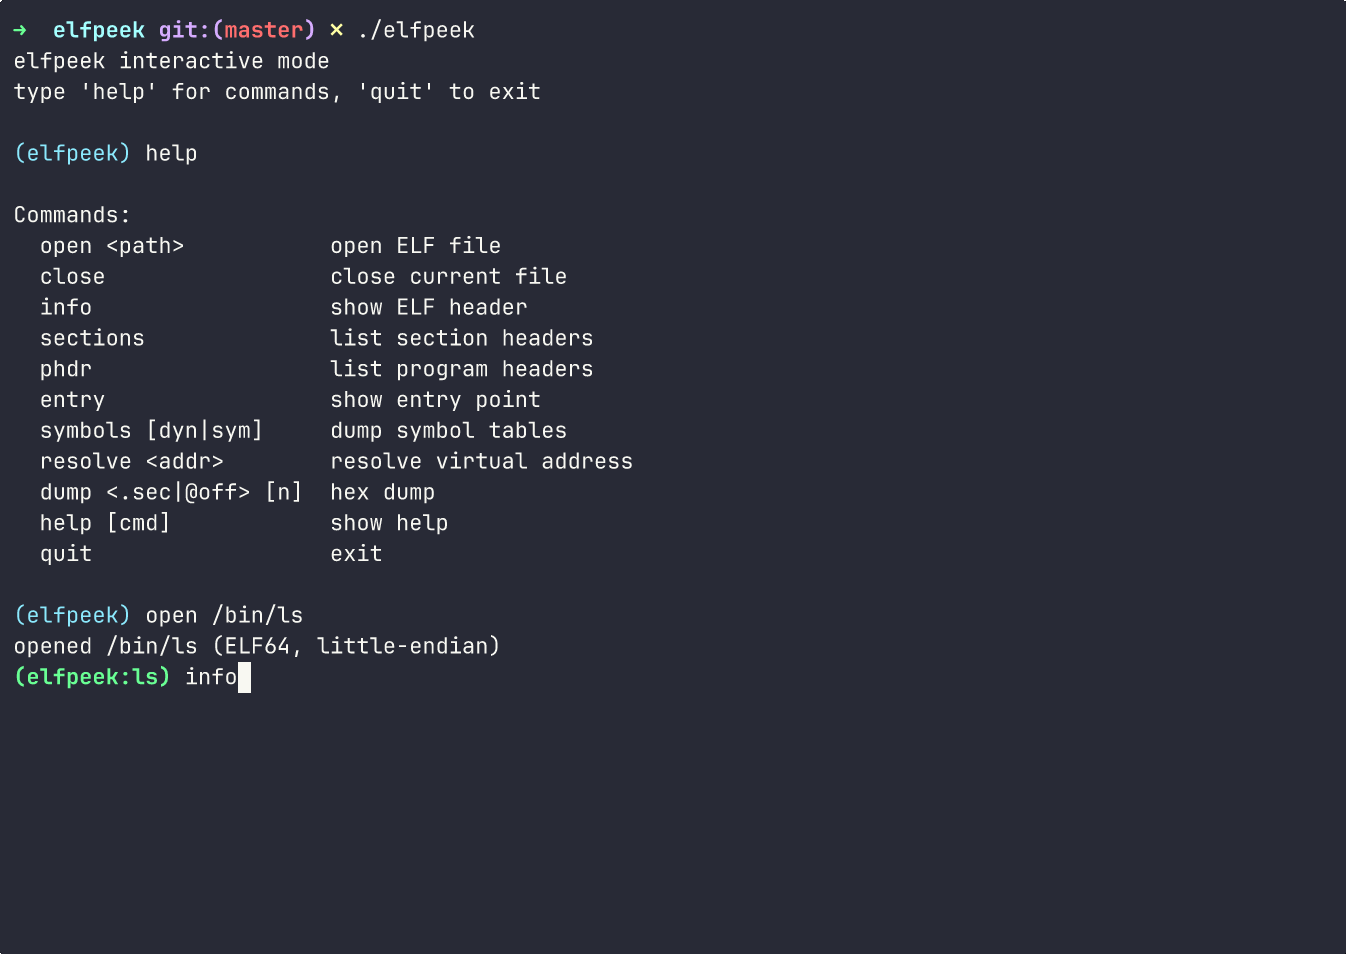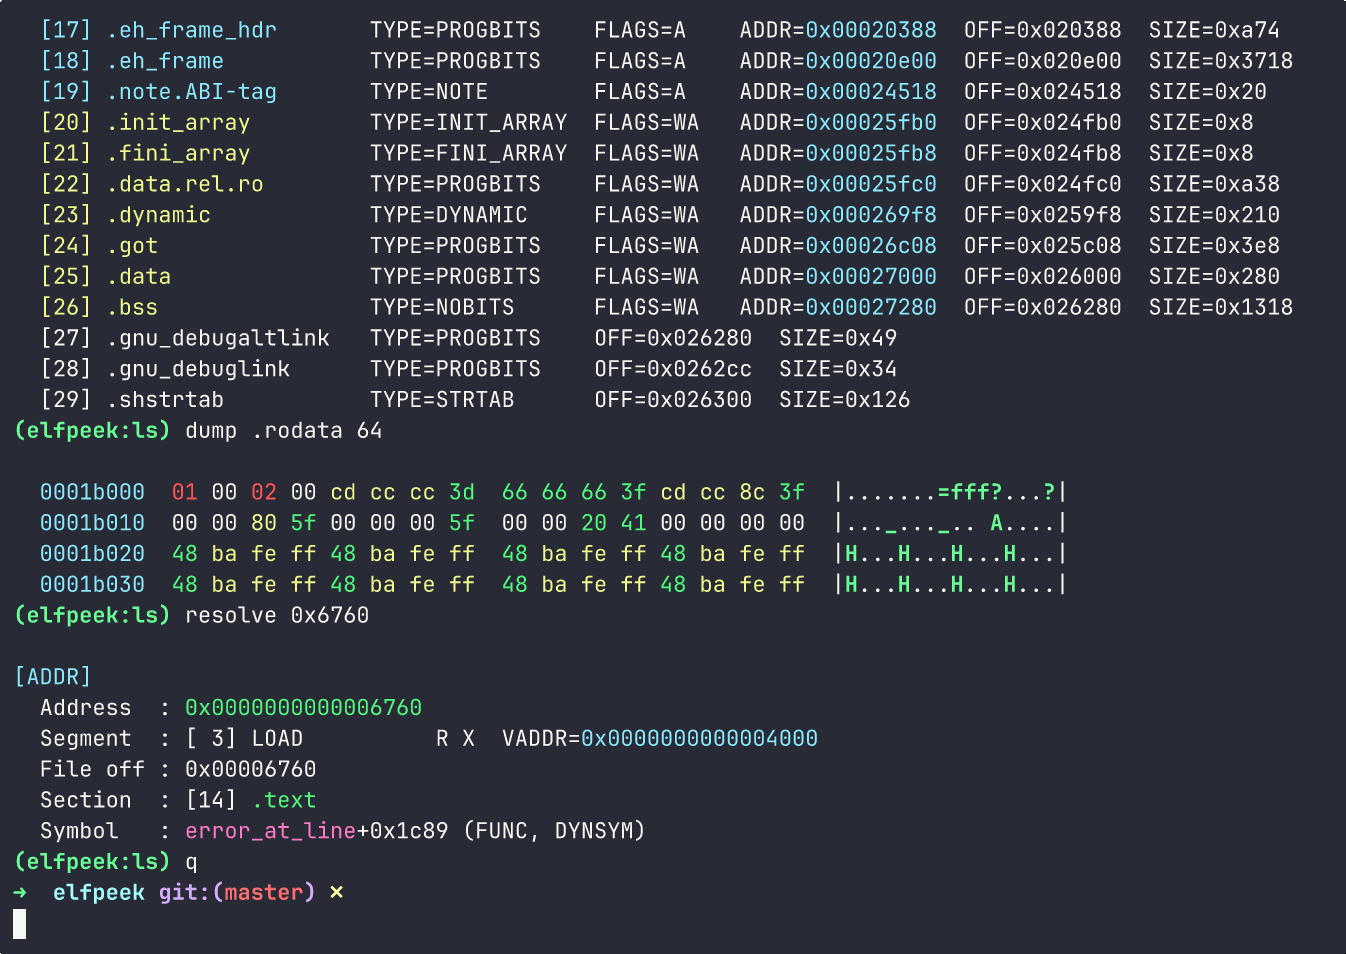

elfpeek demo


¿Por qué?

No es un reemplazo de readelf u objdump. Solo una herramienta rápida y enfocada para preguntas comunes de ingeniería inversa:

  • ¿Cuál es la distribución del binario?
  • ¿Qué segmento/sección contiene esta dirección?
  • ¿Cuál es el desplazamiento de archivo para esta VA?
  • ¿Qué bytes hay en esta ubicación?
  • ¿Qué función es dueña de esta dirección?

También sirve como ejemplo legible de análisis ELF en C. Maneja binarios sin símbolos y solo con segmentos de forma elegante.

Características

  • REPL interactivo con soporte de readline (historial, edición de línea)
  • Prompt dinámico con color - muestra el archivo actual: (elfpeek:ls)
  • Hexdump con color - nulos (gris), imprimibles (verde), control (rojo), bytes altos (amarillo)
  • Secciones con color - ejecutables (verde), escribibles (amarillo), solo lectura (cian)
  • Soporte ELF32/ELF64 con little/big endian
  • Resolvedor de direcciones - mapea VA a segmento, sección, desplazamiento de archivo, símbolo más cercano
  • Tablas de símbolos - tanto .dynsym como .symtab
  • Sin dependencias - solo glibc y <elf.h>

Compilar

make

Opcional: instala libreadline-dev para el historial de comandos en el REPL.

Uso

Modo interactivo

./elfpeek

Modo rápido

./elfpeek /bin/ls           # muestra cabeceras, secciones, símbolos
./elfpeek /bin/ls 0x6760    # resuelve la dirección

Comandos

ComandoAliasDescripción
open <path>oAbrir archivo ELF
closeCerrar archivo actual
infoiMostrar cabecera ELF
sectionssListar cabeceras de sección
phdrpListar cabeceras de programa
entryeMostrar punto de entrada
symbols [dyn|sym]symVolcar tablas de símbolos
resolve <addr>rResolver dirección virtual
dump <.sec|@off> [n]dVolcado hexadecimal (sección u offset)
help?Mostrar ayuda
quitqSalir

Código de colores

Secciones:

  • Verde = ejecutable (.text, .plt)
  • Amarillo = escribible (.data, .bss)
  • Cian = solo lectura (.rodata)

Hexdump:

  • Gris = bytes nulos (00)
  • Verde = ASCII imprimible (20-7E)
  • Rojo = caracteres de control (01-1F)
  • Amarillo = bytes altos (80-FF)

Binarios de prueba

tests/ contiene archivos ELF de ejemplo:

ArchivoDescripción
elf32_le.bin32 bits little-endian (i386)
elf32_be.bin32 bits big-endian (PowerPC)
elf64_be.bin64 bits big-endian (PowerPC64)
elf64_le_pie.binEjecutable PIE
elf64_le_static.binEnlazado estáticamente
elf64_le_dynsym_only.binSin símbolos, solo dynsym
elf64_le_so.binObjeto compartido
elf64_le_segments_only.binSin cabeceras de sección

TODO

  • Comando relocs - mostrar reubicaciones
  • Análisis de got/plt
  • Desensamblado con capstone

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






