Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Domain-Controller-DC-Exploitation-with-Metasploit-Impacket — Explotación de extremo a extremo de un Domain Controller usando Metasploit e Impacket: se descubrió DC10, se explotó Zerologon (CVE-2020-1472), se extrajeron hashes NTLM, se obtuvo una shell SYSTEM y se estableció una sesión de Meterpreter. | Kitploit
Herramientas/GitHubGitHub/nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
ReconocimientoFrameworks de ExploitsGeneración de PayloadsAnálisis de VulnerabilidadesMovimiento LateralPost-ExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
Compartir
GitHubnyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket

Domain-Controller-DC-Exploitation-with-Metasploit-Impacket

Explotación de extremo a extremo de un Domain Controller usando Metasploit e Impacket: se descubrió DC10, se explotó Zerologon (CVE-2020-1472), se extrajeron hashes NTLM, se obtuvo una shell SYSTEM y se estableció una sesión de Meterpreter.

Ver Repositorio
38hace 1 añoAún no revisado

Explotación del Controlador de Dominio DC con Metasploit e Impacket

Explotación de extremo a extremo de un controlador de dominio usando Metasploit e Impacket: descubrí DC10, exploté Zerologon (CVE-2020-1472), extraje hashes NTLM, obtuve un shell SYSTEM y establecí una sesión Meterpreter.

Resumen ejecutivo Este ejercicio demuestra una cadena de ataque completa y realista contra un controlador de dominio vulnerable a CVE-2020-1472 (Zerologon). El compromiso incluyó descubrimiento, enriquecimiento de servicios, explotación, extracción de credenciales, movimiento lateral y validación posterior a la explotación. Obtuve con éxito acceso a nivel SYSTEM y establecí una sesión Meterpreter persistente en el DC usando una combinación de Zerologon, Impacket secretsdump + pass-the-hash, y payloads de msfvenom/meterpreter. Se recopilaron capturas de pantalla y artefactos de comandos en cada etapa como evidencia.

Resumen del laboratorio: Simulé una cadena de ataque completa contra un controlador de dominio de Windows usando Metasploit e Impacket ; descubrimiento, Zerologon, secretsdump, pass-the-hash y una sesión Meterpreter controlada.

Por qué es importante para las organizaciones: Porque el DC controla la autenticación, las directivas de grupo y la identidad de todo el dominio; un compromiso puede desencadenar una interrupción total del negocio, apropiación de cuentas, exfiltración de datos, despliegue de ransomware y pérdida de confianza regulatoria. Proteger los DC salvaguarda la disponibilidad, los ingresos y la reputación al evitar que los atacantes conviertan la identidad en un único punto de fallo.

Explotación del controlador de dominio (DC) con Metasploit + Impacket

ESCENARIO

Se te proporcionan dos máquinas en una red de laboratorio contenida. Un sistema es un controlador de dominio (DC) de Windows llamado DC10 que aloja servicios centrales de Active Directory (AD). El otro sistema es una estación de trabajo Kali ubicada en la misma subred de servidores para pruebas. Se asume que el DC expone servicios típicos de dominio (por ejemplo, LDAP, Kerberos, SMB) y puede ser vulnerable a problemas conocidos. Se espera que el host Kali se utilice para reconocimiento, explotación, acceso a credenciales, movimiento lateral y validación posterior a la explotación. La tarea es identificar el DC, confirmar los detalles del dominio, obtener un punto de apoyo inicial utilizando una técnica aplicable, extraer material de credenciales para habilitar el acceso administrativo y luego demostrar el control del DC a través de un shell remoto y una sesión de agente gestionado, adaptándose a cualquier restricción ambiental, como servicios parcheados, egreso restringido o defensas de punto final. DC: 10.1.16.1 Kali: 10.1.16.66

Hallazgos clave

  • Vulnerabilidad crítica explotada: CVE-2020-1472 (Zerologon) se explotó con éxito para restablecer la contraseña de la cuenta de máquina del DC a vacío.
  • Compromiso de credenciales: Se extrajeron hashes NTLM del DC (secretsdump), revelando credenciales de Administrador que permiten pass-the-hash.
  • Control total del dominio demostrado: Usando los hashes extraídos, se obtuvo un shell SYSTEM en DC10 (psexec) y se ejecutó un shell reverso Meterpreter estable, confirmando ejecución remota de código y persistencia.
  • Servicios expuestos: LDAP, Kerberos, SMB y servicios RPC relacionados eran accesibles desde el host atacante, permitiendo descubrimiento y explotación.
  • Riesgo de superficie de ataque: El DC aceptó operaciones remotas que permitieron la manipulación de cuentas de máquina y la ejecución remota de payloads.

1) Descubrimiento y Alcance

Usé msfconsole con soporte de BD, ejecuté un barrido nmap desde MSF, importé los resultados y refiné hosts y servicios para confirmar la exposición de DC10.
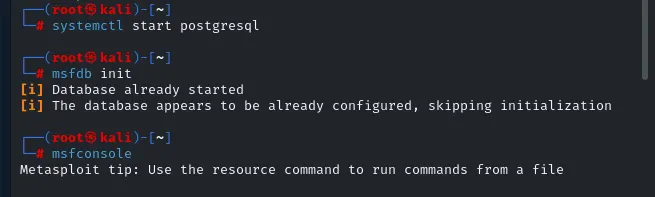
  • Lancé msfconsole con soporte de BD y confirmé la conectividad de la base de datos.
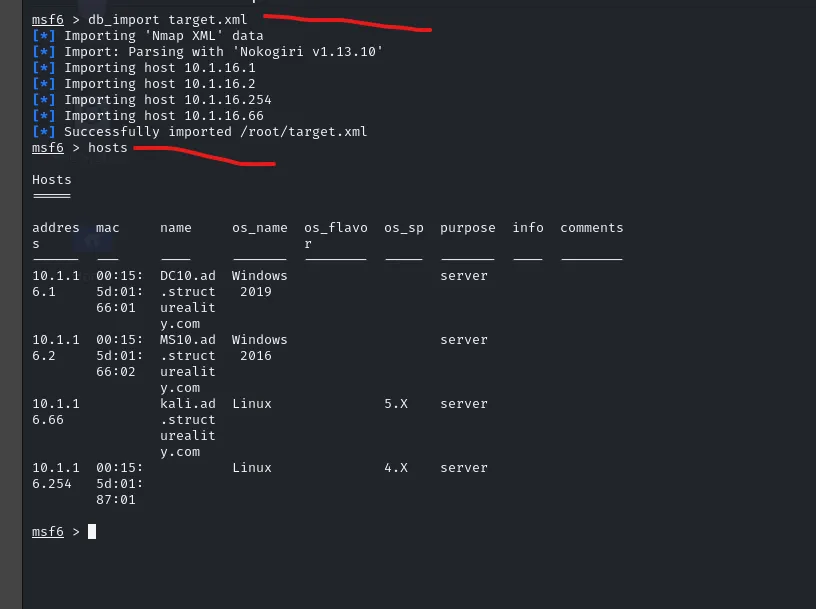
  • Ejecuté un escaneo nmap a través de la subred desde msfconsole e importé los resultados a la BD de MSF.
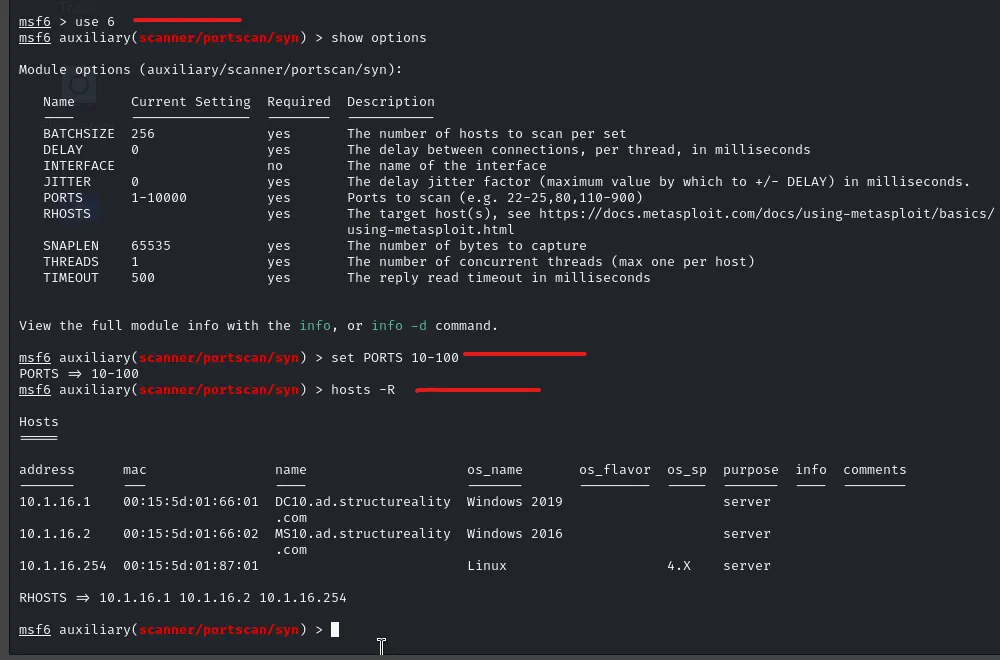
  • Limpié la tabla de hosts para eliminar mi IP de Kali. Revisé los servicios para identificar posibles indicadores de DC.
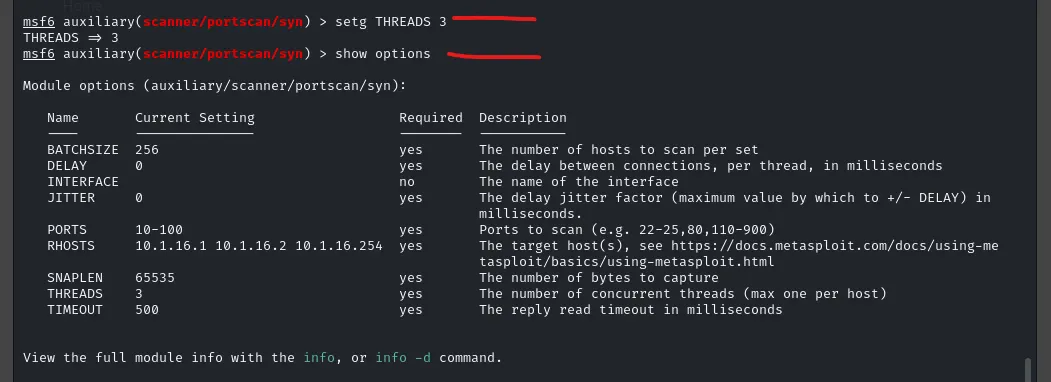
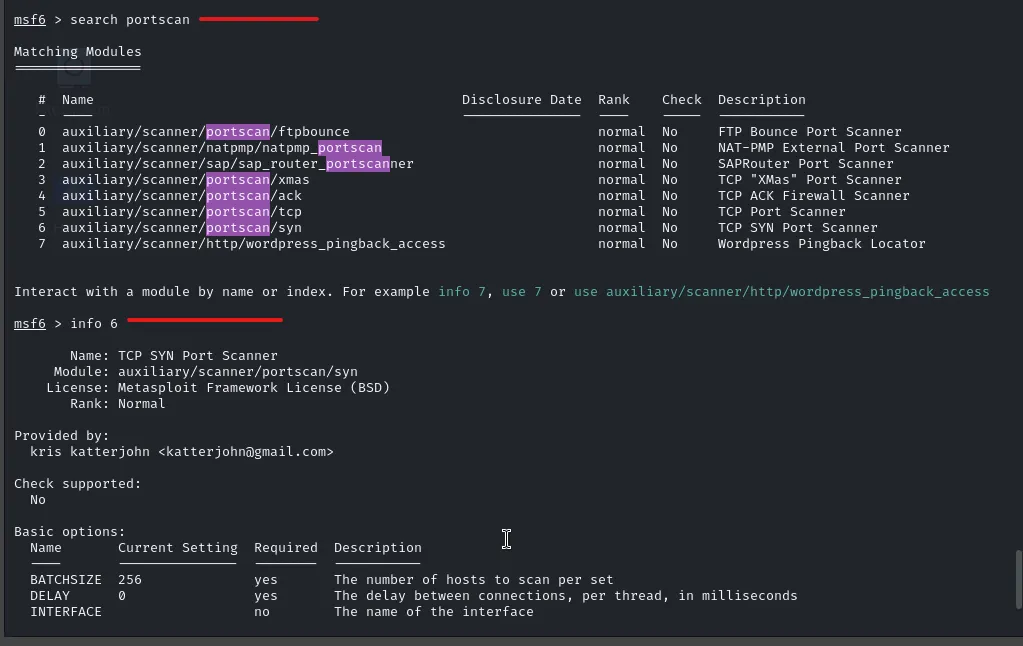
  • Usé el escáner de puertos SYN de MSF con un rango de puertos restringido y subprocesos globales para refinar los datos de servicios.
  • Fingerprinté SMB en hosts Windows para enriquecer los detalles del sistema operativo.
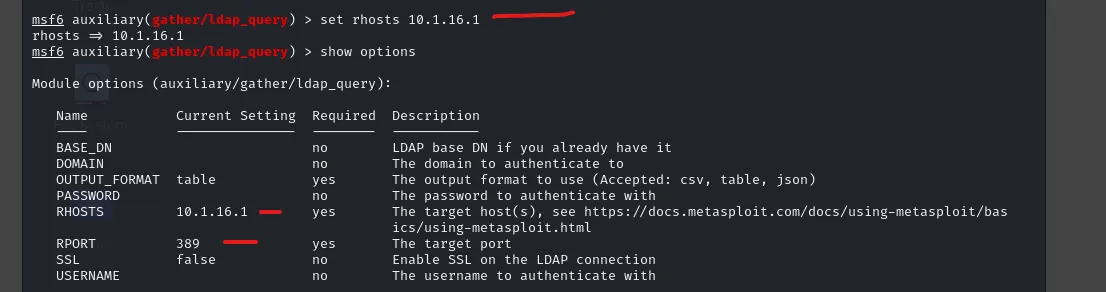
  • Confirmé los servicios LDAP y Kerberos en 10.1.16.1 y verifiqué el nombre de dominio mediante una consulta LDAP.
  • Decisión: Tratar 10.1.16.1 como el objetivo DC para explotación y acceso a credenciales.
Imagen Imagen Imagen

2) Enriquecimiento de Servicios y Confirmación del DC

Realicé un escaneo de puertos SYN en MSF, fingerprinté SMB y confirmé LDAP y Kerberos en 10.1.16.1. Consulté LDAP para obtener el nombre de dominio.
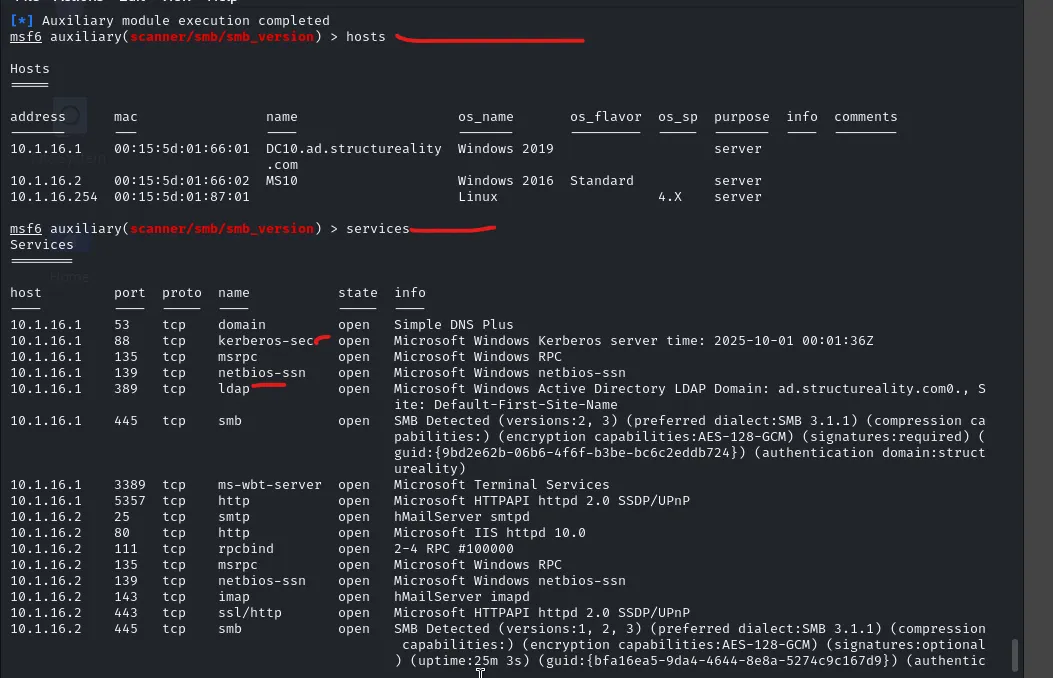
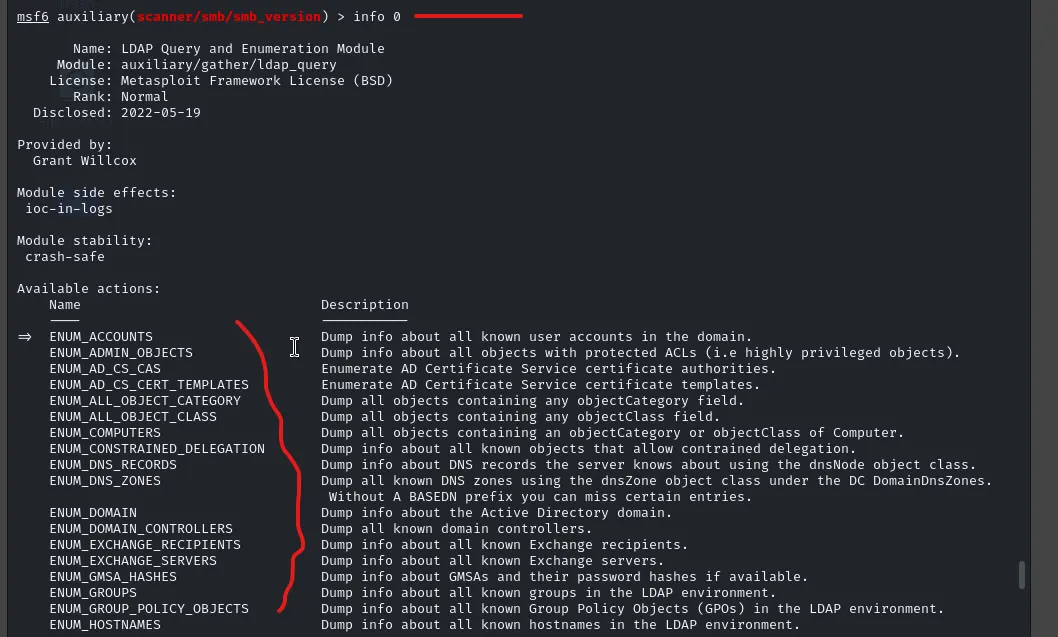
Imagen Imagen Imagen Imagen Imagen

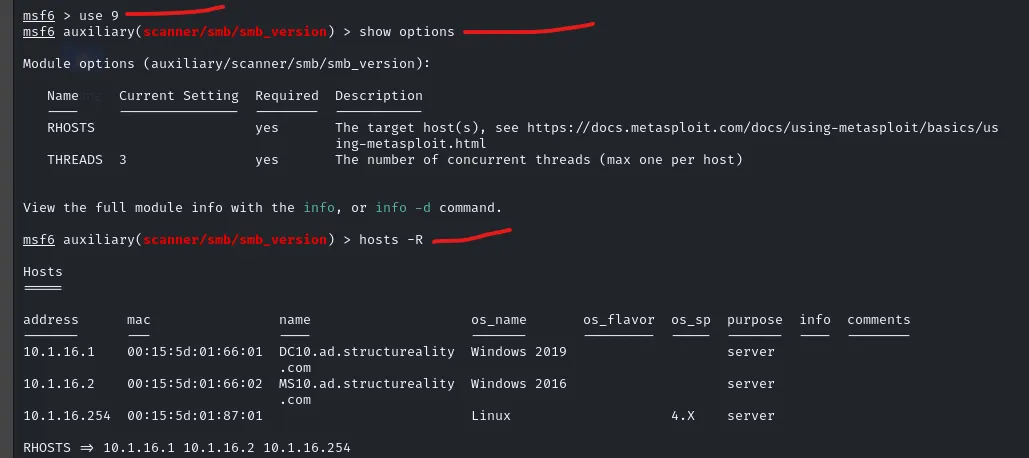
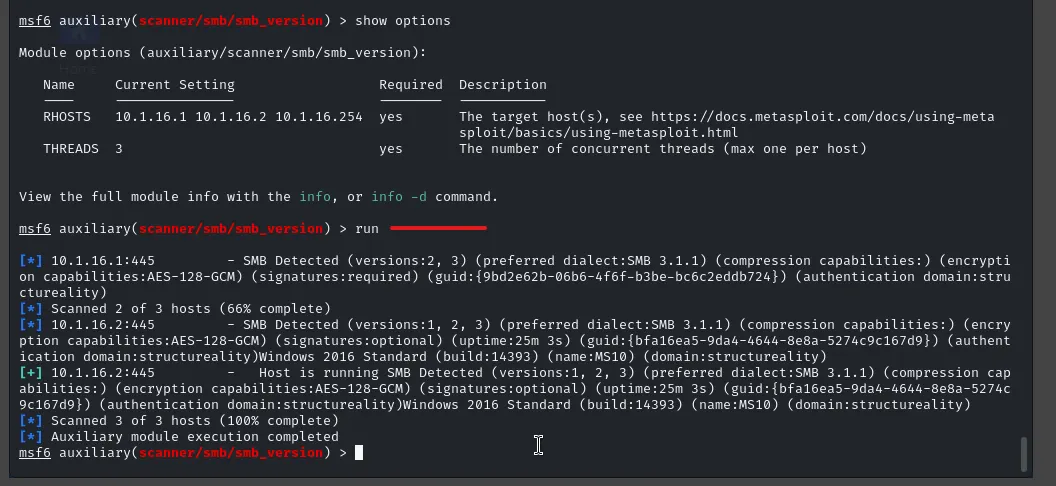
Verificación de versión SMB

  • Usé el módulo de versión SMB en msfconsole: auxiliary/scanner/smb/smb_version.
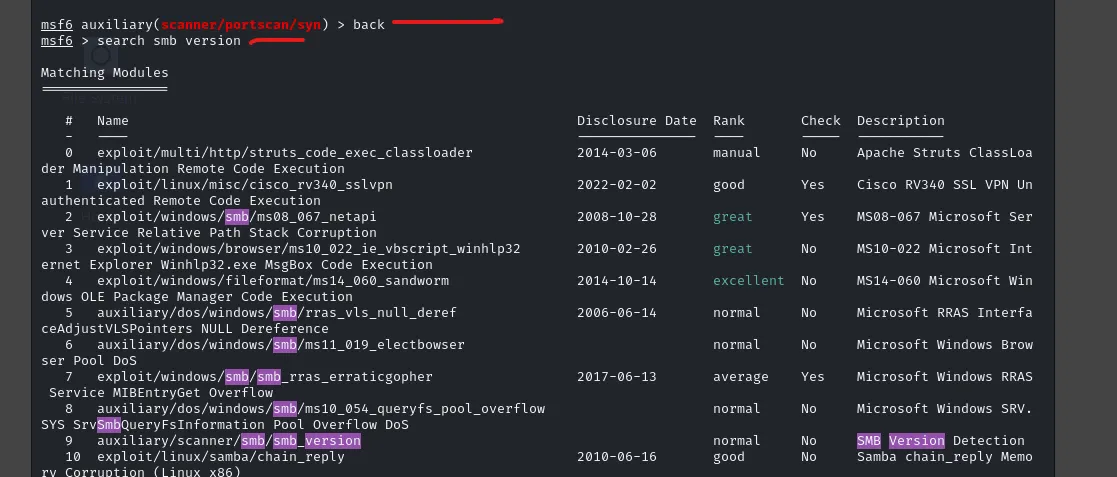
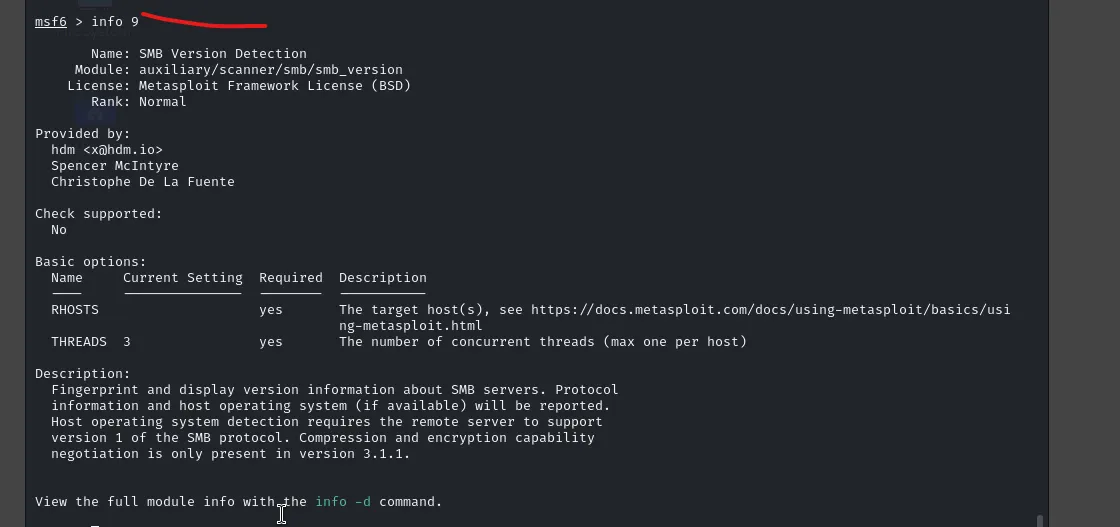
  • Configuré los objetivos desde la tabla de hosts con hosts -R .
  • Obtuve el dialecto SMB y los detalles del sistema operativo.
  • Resultado: 10.1.16.1 mostró información de Windows Server, lo que coincidía con que fuera el controlador de dominio.
Imagen Imagen Imagen Imagen Imagen

Consulta LDAP

  • Para el módulo de consulta LDAP , usé auxiliary/gather/ldap_query.
  • Configuré rhosts 10.1.16.1 para apuntar directamente a DC10.
  • Lo ejecuté para obtener información básica del directorio.
  • Resultado: Confirmé el nombre de dominio como “structureality” y que LDAP en el DC estaba respondiendo.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →