

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nimesh895/malware-analysis-follina-cve-2022-30190
Análisis EstáticoAnálisis de VulnerabilidadesAnálisis ForenseAnálisis de MalwareInteligencia de AmenazasAprendizaje y Educación
GitHubnimesh895/malware-analysis-follina-cve-2022-30190

Malware-Analysis-Follina-CVE-2022-30190

Análisis estático paso a paso de un documento de explotación de Follina (CVE-2022-30190), que cubre la extracción de archivos, la correlación con VirusTotal, el mapeo con MITRE ATT&CK y la identificación de indicadores.

Ver Repositorio
28hace 10 mesesAún no revisado
Compartir

Malware-Analysis-Follina-CVE-2022-30190

Análisis Estático de Malware – Explotación de Follina (CVE-2022-30190)

Investigación de un Documento Malicioso de Microsoft Word flujo de ataque
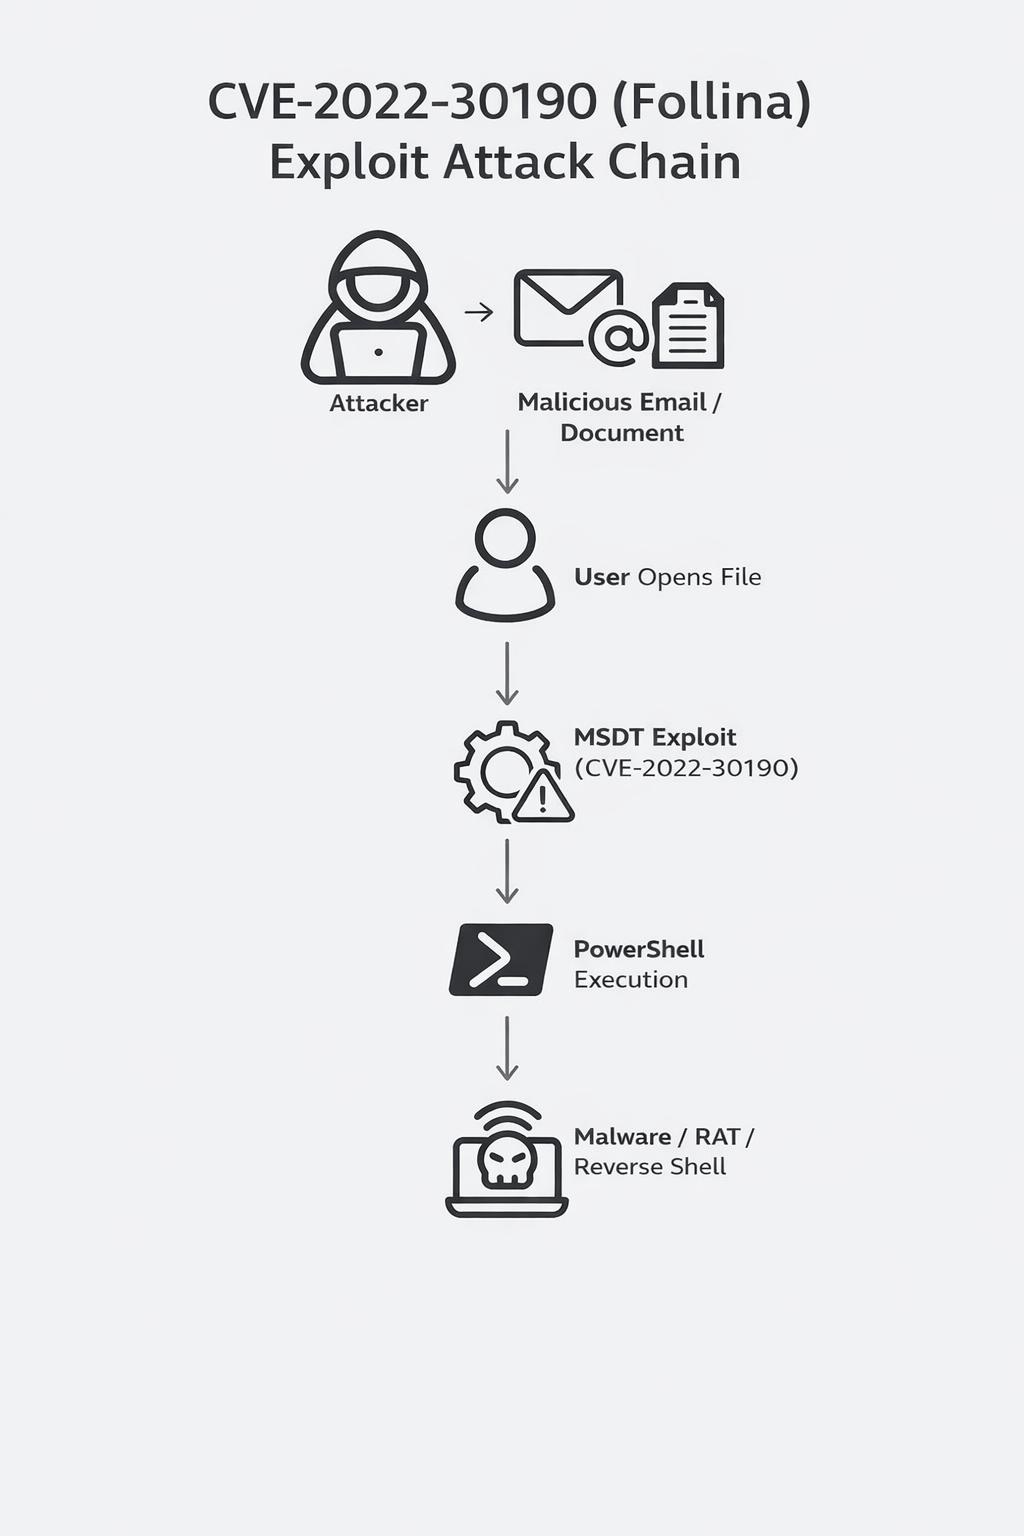
Durante una sesión práctica de análisis de malware en Kali Linux, me encontré con un archivo sospechoso llamado sample.doc. Decidí realizar un análisis estático estructurado para comprender su naturaleza y comportamiento sin ejecutarlo.

Este documento describe los pasos exactos que seguí, las observaciones que hice y las conclusiones a las que llegué.

Todo el trabajo se realizó en una máquina virtual aislada de Oracle VirtualBox con Kali Linux.

Paso 1 – Observación Inicial del Archivo

Primero localicé el archivo en la carpeta Downloads/sample usando el administrador de archivos.
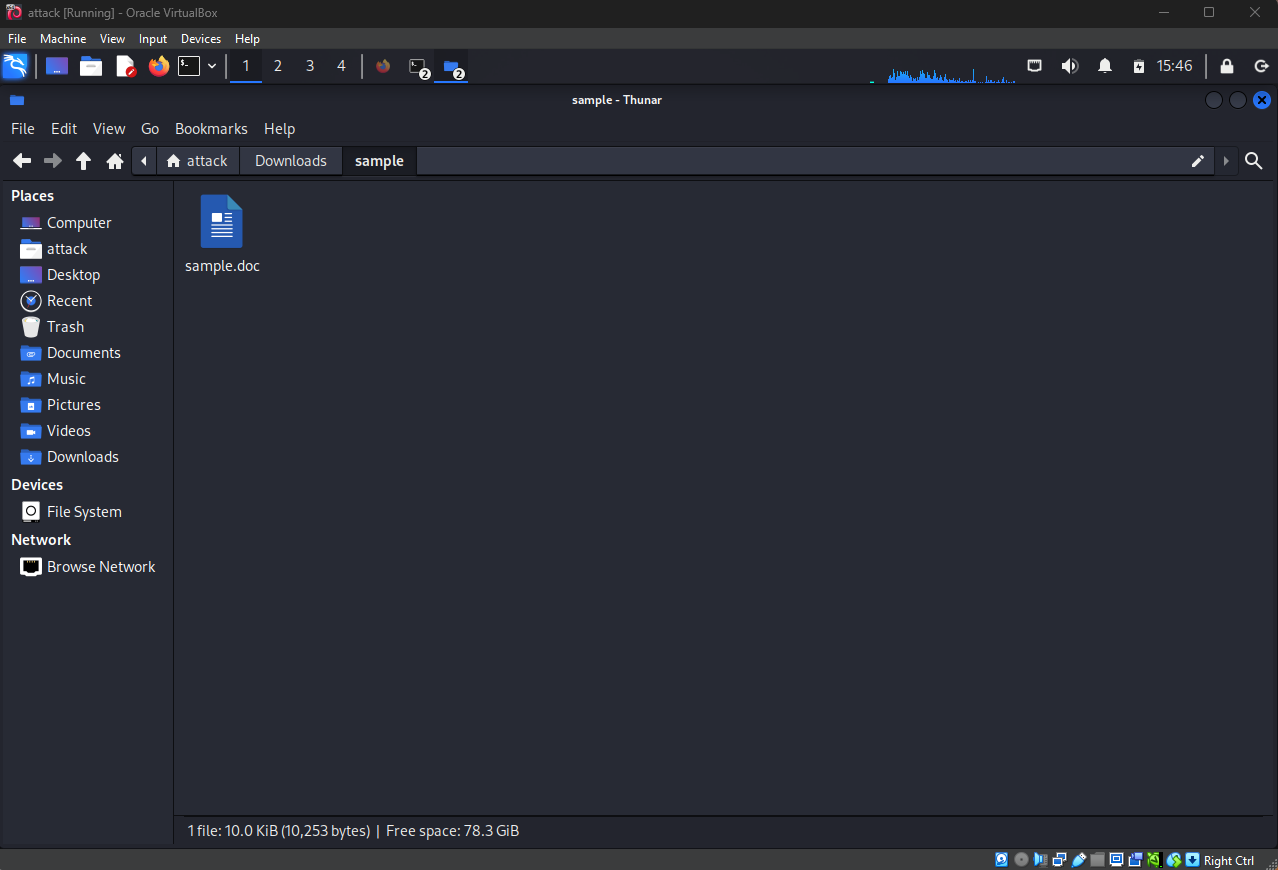
  • Nombre del archivo: sample.doc
  • Tamaño aparente: 10.0 KiB (10,253 bytes)
  • El icono parecía un documento estándar de Word

Archivo de muestra visible en el explorador de archivos

En ese momento ya sospechaba que podría ser malicioso debido al contexto en el que lo obtuve, así que pasé directamente a la validación con inteligencia de amenazas.

Paso 2 – Envío a VirusTotal y Propiedades Básicas

Subí el archivo a VirusTotal e inmediatamente revisé la vista general:

  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
  • SHA-1: 06727ffda60359236a8029e0b3e8a0fd11c23313
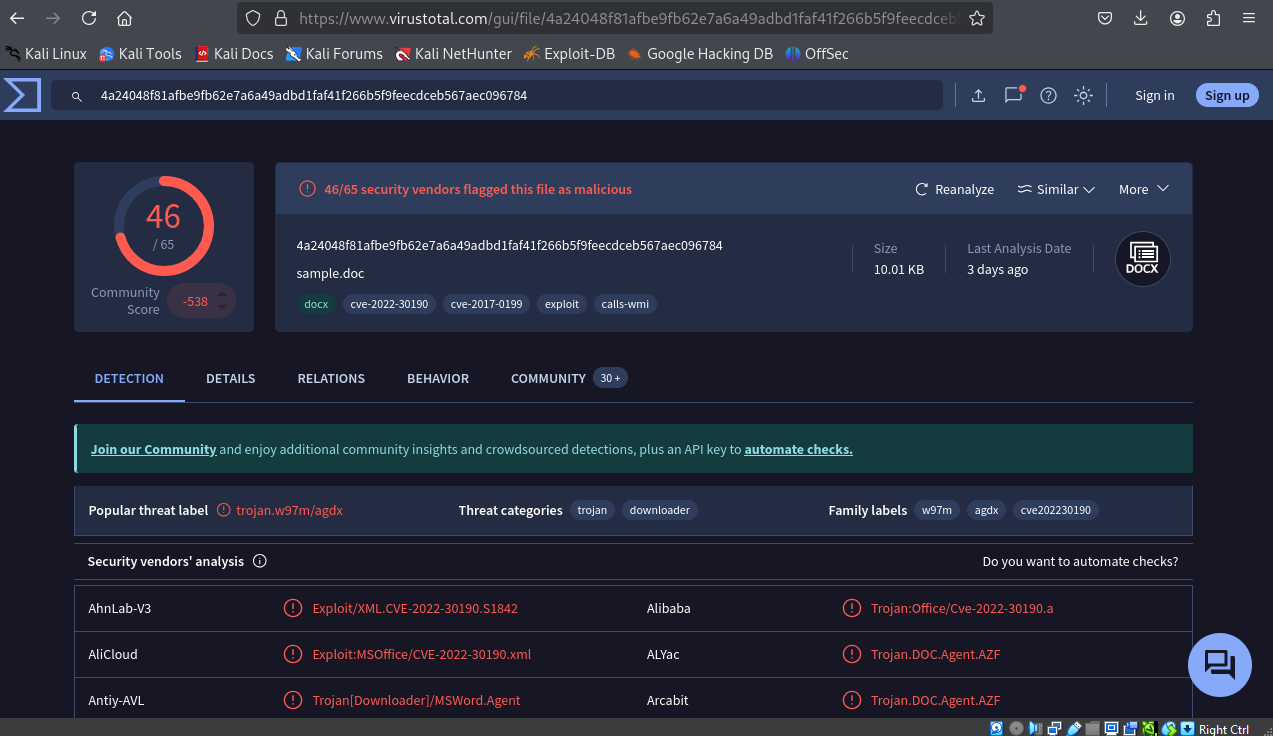
  • Detección: 46 / 65 proveedores lo marcaron como malicioso
  • Tipo de archivo reportado: Documento Office Open XML (formato Microsoft Word 2007+)
  • Puntuación de la comunidad: muy negativa (-538)
  • Etiquetas presentes: docx, cve-2022-30190, cve-2017-0199, exploit, calls-wmi

Esto sugirió fuertemente un documento basado en exploits en lugar de un malware de macro convencional.
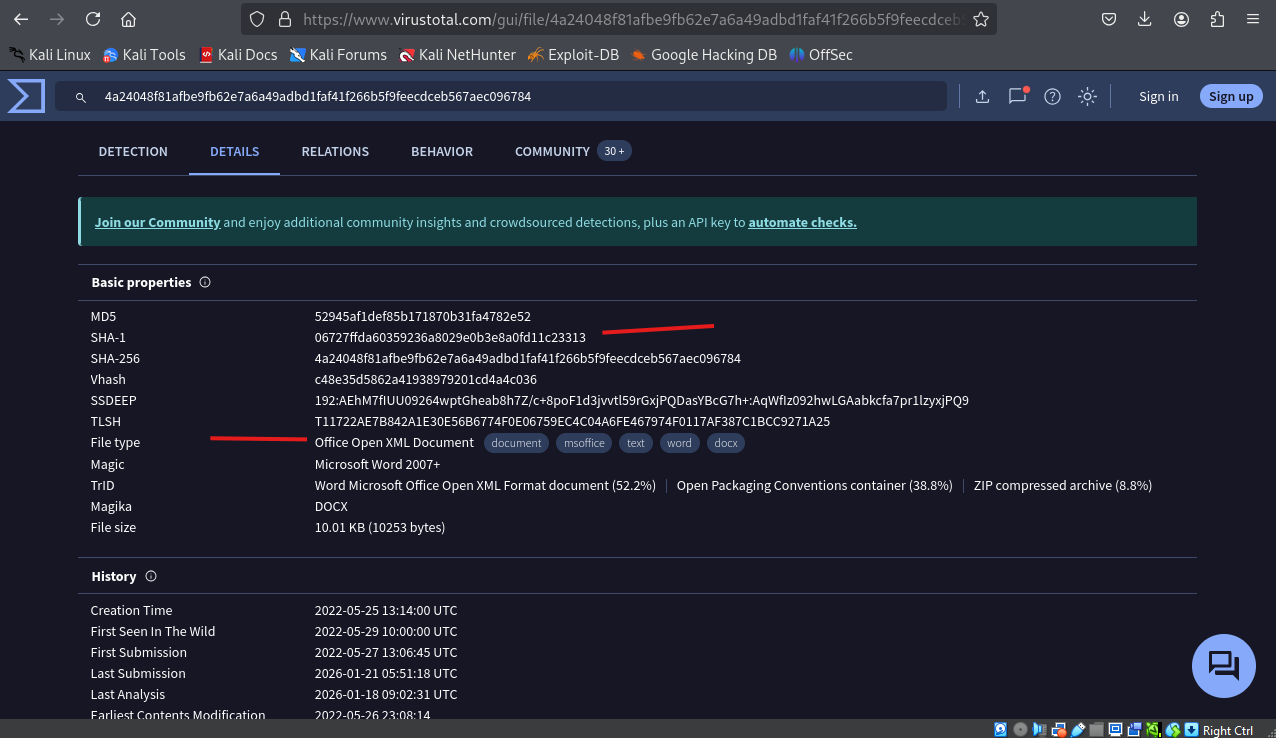
VirusTotal – hash, tipo de archivo y propiedades básicas

VirusTotal – proporción de detección y etiquetas populares

Paso 3 – Revisión de Técnicas MITRE ATT&CK

En la pestaña Comportamiento examiné el mapeo de MITRE ATT&CK que la comunidad / sandboxes de VirusTotal asociaron con esta muestra.

Lo más relevante bajo la táctica Ejecución:

  • T1559 – Comunicación entre procesos (claramente visible y expandido en la captura de pantalla)
  • Varias instancias de T1203 – Explotación para la ejecución del cliente
  • También T1059 – Intérprete de comandos y scripts (posible uso de PowerShell)

Esto apuntó inmediatamente a una técnica que abusa de los mecanismos entre procesos, muy característica de la cadena de abuso de Follina / MSDT.
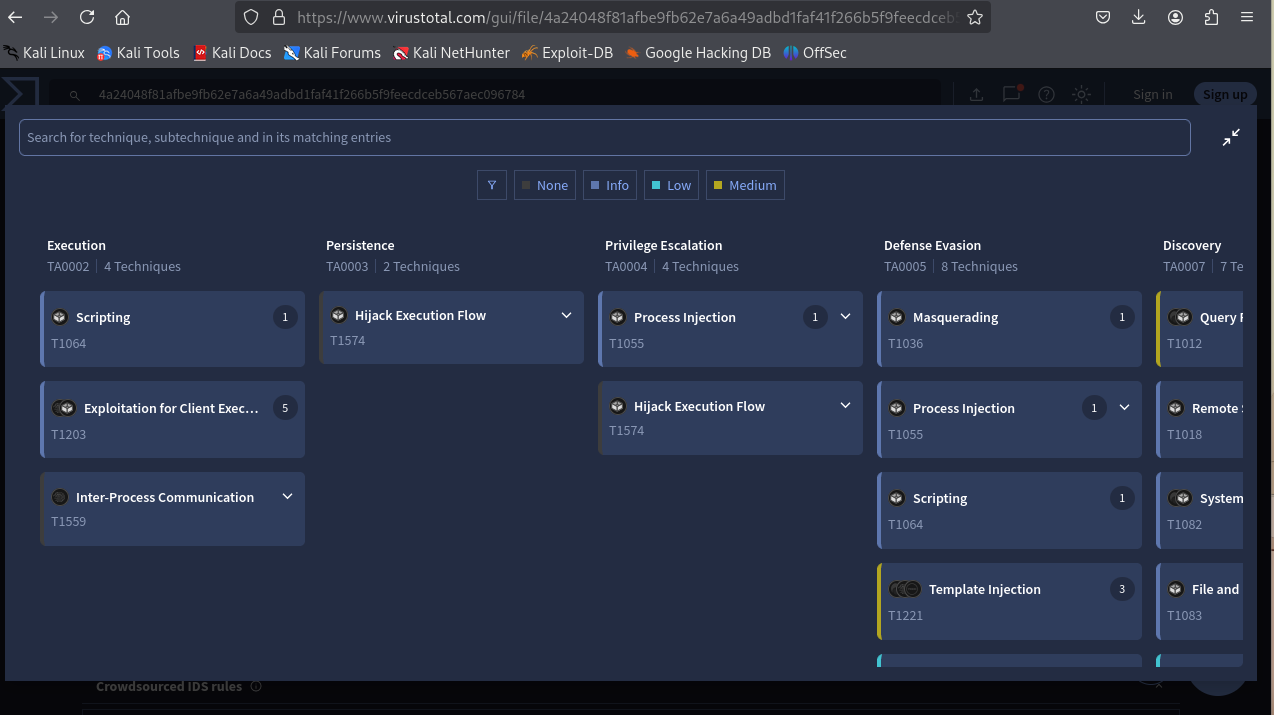
Matriz MITRE ATT&CK de VirusTotal – T1559 resaltado

Paso 4 – Análisis de URLs Contactadas y Relaciones Externas

La sección Relaciones → URLs contactadas reveló el indicador más importante:

Múltiples solicitudes a dominios bajo xmlformats.com (suplantando dominios legítimos de esquemas XML de Microsoft), especialmente rutas que contienen:

  • /office/word/2022/wordprocessingDrawing/RDF842l.html
  • /office/word/2022/wordprocessingDrawing/RDF842l.html (con diferentes variaciones de mayúsculas/minúsculas)

Estas URLs se obtienen automáticamente cuando Microsoft Word procesa la relación externa dentro del documento.

Este es el mecanismo clásico de entrega de Follina: una referencia HTML externa en document.xml.rels que activa el manejador de protocolo ms-msdt:.
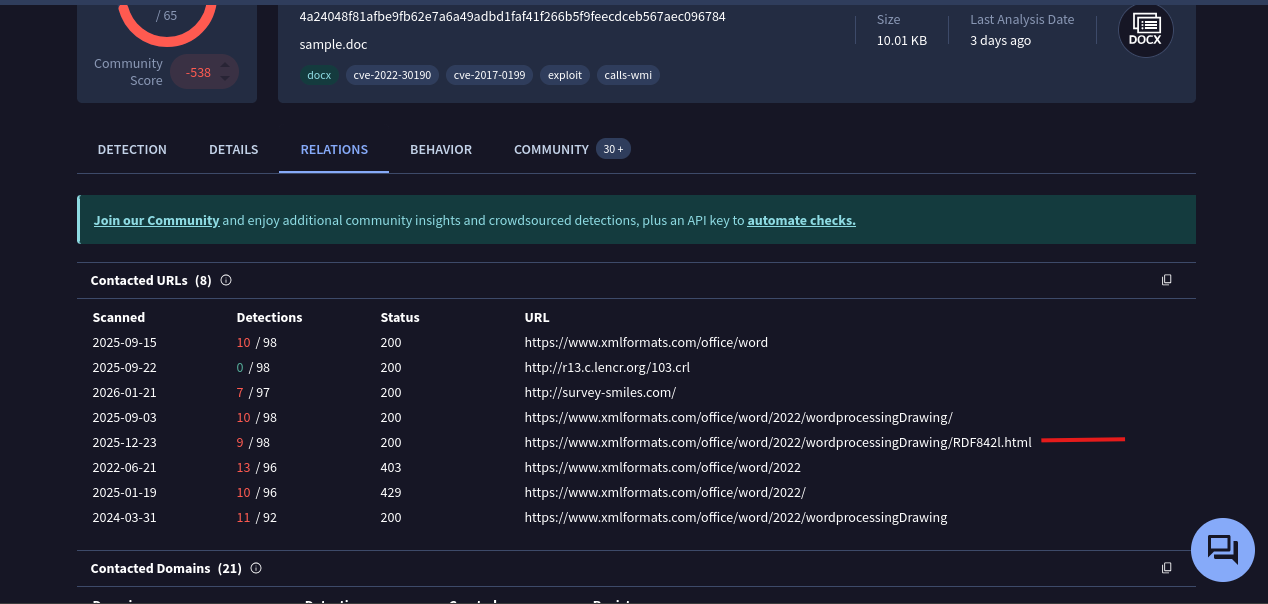
VirusTotal – URLs contactadas que muestran dominios sospechosos xmlformats.com

Paso 5 – Extracción de la Estructura del Documento

Sabiendo que los archivos modernos de Office son archivos ZIP, extraje el contenido usando unzip:

unzip sample.doc

¿Preguntas o comentarios? → Abre un issue o conéctate en LinkedIn: www.linkedin.com/in/nimesh23

🛡️

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





