
 nextronsystems/evtx-baseline
Un repositorio que aloja registros evtx de ejemplo de goodware que contienen instalación de software de muestra e interacción básica del usuario.

Un repositorio que aloja registros evtx de ejemplo tipo goodware que contienen instalaciones de software de muestra e interacción básica de usuario
Si quieres hacer una donación, crea un issue o contacta con @phantinuss en twitter o keybase (los archivos grandes solo se organizan en las releases, no en el propio repositorio)
Instala una máquina virtual de Windows usando una licencia de prueba (https://www.microsoft.com/en-us/evalcenter/)
Instala Sysmon (http://live.sysinternals.com/tools/Sysmon64.exe) usando sysmonconfig-trace.xml, que es un fork modificado de la configuración de Cyb3rWard0g
Abre una consola de powershell como administrador y copia y pega el siguiente script
Application, Security y System a 512MBMicrosoft-Windows-TaskScheduler/OperationalMicrosoft-Windows-DNS-Client/OperationalMicrosoft-Windows-DriverFrameworks-UserMode/OperationalMicrosoft-Windows-LSA/Operational# Incrase Sysmon logs Size
$sysmon = Get-WinEvent -ListLog Microsoft-Windows-Sysmon/Operational
$sysmon.MaximumSizeInBytes = 2147483648 #2GB
$sysmon.SaveChanges()
# Incrase Powershell logs Size
$ps1 = Get-WinEvent -ListLog Microsoft-Windows-PowerShell/Operational
$ps1.MaximumSizeInBytes = 2147483648 #2GB
$ps1.SaveChanges()
$ps2 = Get-WinEvent -ListLog "Windows PowerShell"
$ps2.MaximumSizeInBytes = 2147483648 #2GB
$ps2.SaveChanges()
# Incrase Application logs Size
$application = Get-WinEvent -ListLog Application
$application.MaximumSizeInBytes = 537919488 #512MB
$application.SaveChanges()
# Incrase Security logs Size
$security = Get-WinEvent -ListLog Security
$security.MaximumSizeInBytes = 537919488 #512MB
$security.SaveChanges()
# Incrase System logs Size
$system = Get-WinEvent -ListLog System
$system.MaximumSizeInBytes = 537919488 #512MB
$system.SaveChanges()
# Enable various Log Channels
wevtutil sl Microsoft-Windows-DNS-Client/Operational /e:true
wevtutil sl Microsoft-Windows-DriverFrameworks-UserMode/Operational /e:true
wevtutil sl Microsoft-Windows-LSA/Operational /e:true
wevtutil sl Microsoft-Windows-TaskScheduler/Operational /e:true
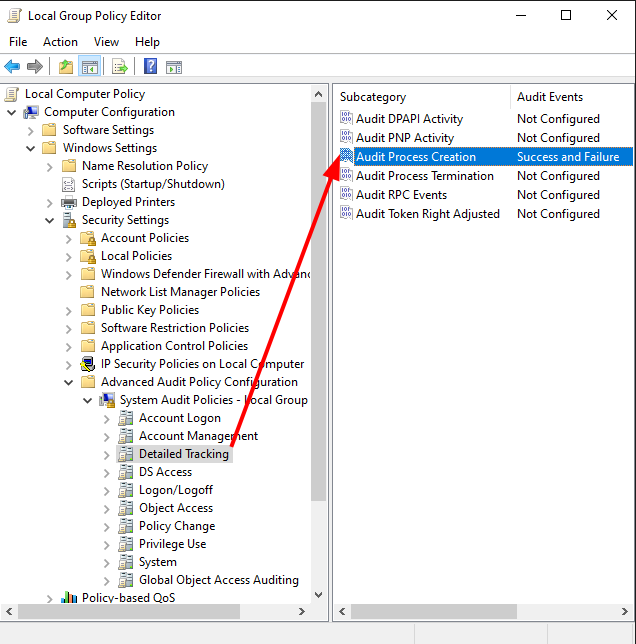
(Ubicación: Abre "gpedit" > "Configuración del equipo" > "Configuración de Windows" > "Configuración de seguridad" > "Configuración avanzada de directivas de auditoría"
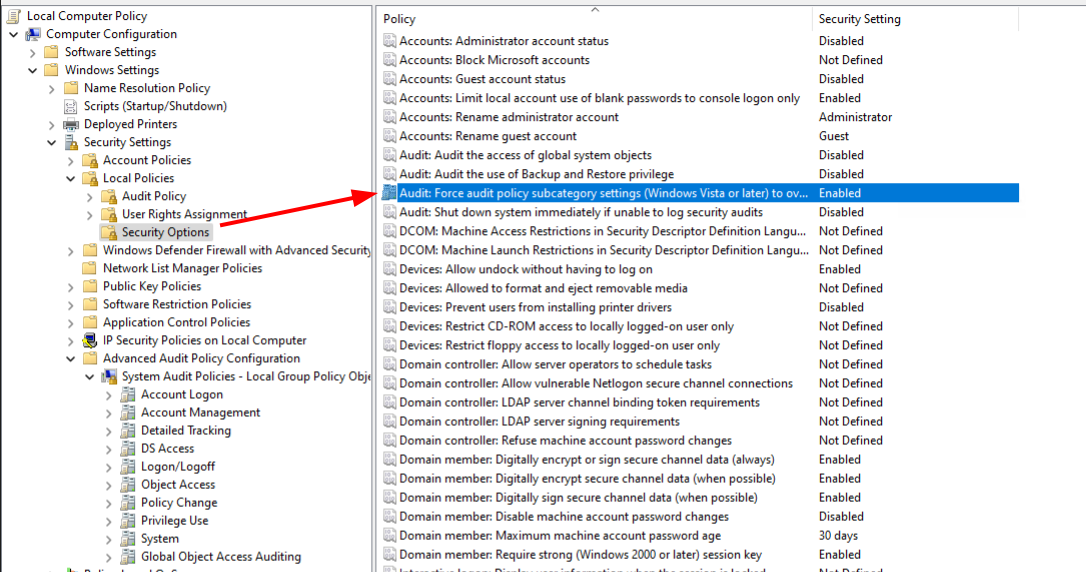
Nota: Cuando se utilizan los ajustes de Configuración avanzada de directivas de auditoría, la directiva "Auditoría: forzar la configuración de subcategorías de directivas de auditoría (Windows Vista o posterior) para que anule la configuración de categorías de directivas de auditoría" en Directivas locales\Opciones de seguridad también debe estar habilitada.
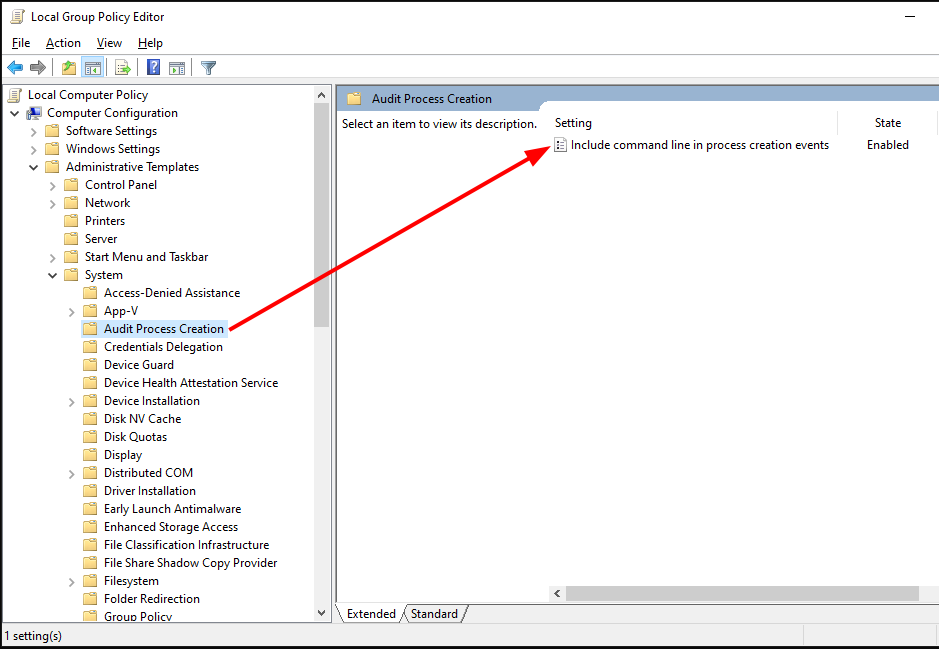
(Ubicación: Abre "gpedit" > "Configuración del equipo" > "Plantillas administrativas" > "Sistema" > "Auditoría de creación de procesos" > "Incluir la línea de comandos en los eventos de creación de procesos", establecido en "Habilitado")
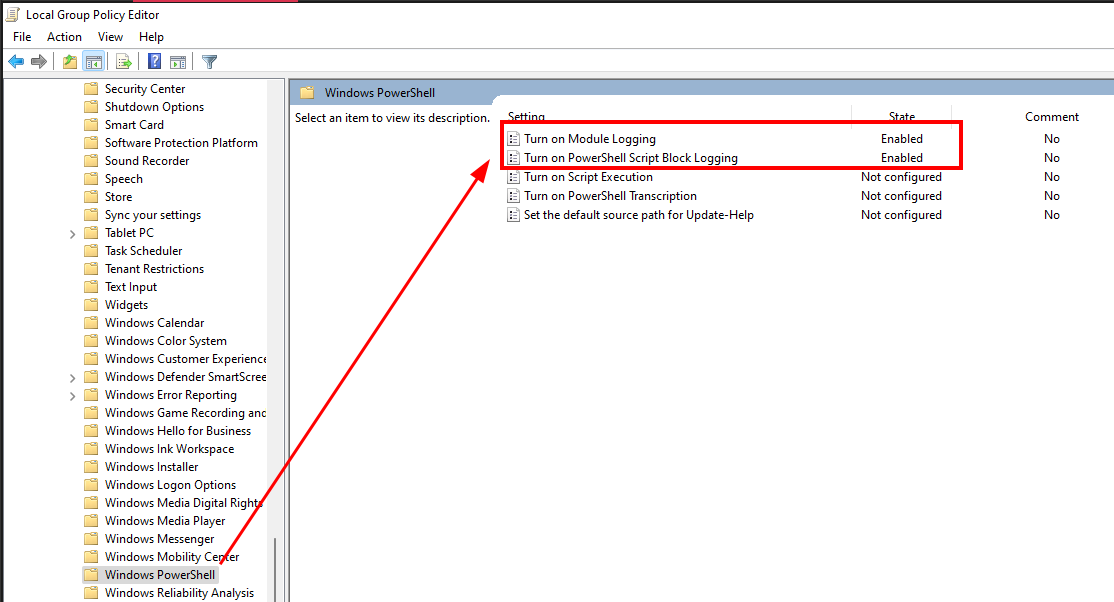
(Ubicación: Abre "gpedit" > "Configuración del equipo" > "Plantillas administrativas" > "Componentes de Windows" > "Windows PowerShell" > "Activar el registro de módulos" y "Activar el registro de bloques de scripts", establecido en "Habilitado")
Instala software y simula la interacción
Exporta el registro de eventos usando el método descrito a continuación y contribuye
Una vez que todo esté hecho y estés listo para donar el registro de eventos, abre una consola de powershell como administrador y ejecuta el siguiente comando
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); Compress-Archive -Path $ENV:UserProfile\evtx -CompressionLevel Optimal -DestinationPath $filename; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
Si tienes 7-Zip (C:\Program Files\7-Zip\7z.exe) instalado en tu sistema y quieres obtener resultados más rápidos, utiliza el siguiente comando desde un símbolo del sistema elevado de powershell
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); & "C:\Program Files\7-Zip\7z.exe" a $filename $ENV:UserProfile\evtx\*; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
El archivo resultante se ubicará en $ENV:UserProfile\evtx\ y tendrá la siguiente convención de nomenclatura donation-evtx-[MajorVersion]-[MinorVersion]-[Build] y ya está listo para ser donado :)
Los siguientes capítulos muestran lo que hicimos en nuestros sistemas de prueba para simular la actividad real de un usuario. Pretende ser un ejemplo de lo que hicimos para crear datos de registro auténticos. Puedes usar tus propios sistemas o simular tu propia actividad de usuario.
(realizado mediante https://ninite.com/)






