Windows DACL Enum Project
Una colección de herramientas para enumerar y analizar DACL de Windows
Publicado como código abierto por NCC Group Plc - http://www.nccgroup.com/
Desarrollado por Ollie Whitehouse, ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsDACLEnumProject
Publicado bajo AGPL; consulte LICENSE para obtener más información
Descripción general de las DACL y ACE de Windows
Lea - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
Herramienta #1: Process Perms
Características
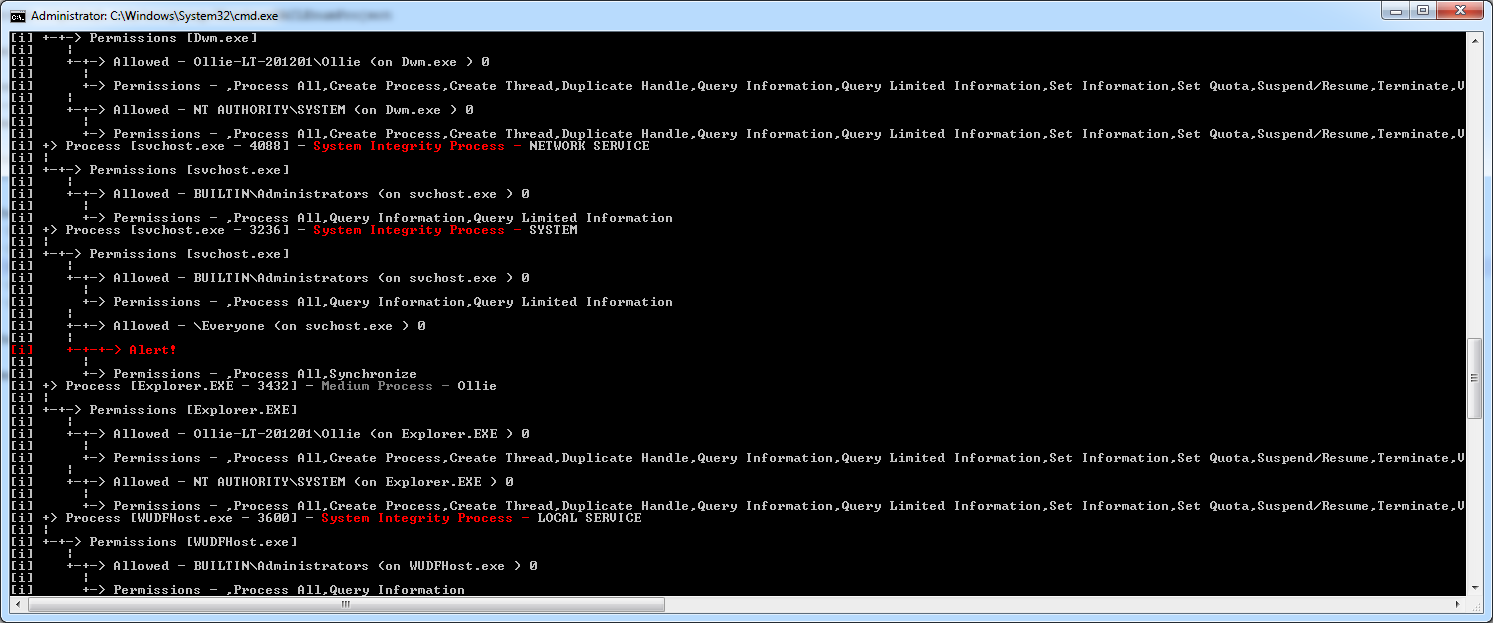
La primera herramienta publicada como parte de este proyecto. Enumerará:
- Los procesos y el nivel de integridad y el usuario con el que se ejecutan.
- Opcionalmente: las DACL asociadas con el objeto del proceso.
- Opcionalmente: los subprocesos de un proceso y las DACL asociadas a ellos.
- Opcionalmente: los módulos cargados por un proceso.
- Opcionalmente: excluir los SID no asignados de la salida.
La herramienta marcará automáticamente cualquier DACL sospechosa.
Opciones de línea de comandos
La línea de comandos acepta las siguientes opciones:
- -p Permisos de proceso
- -m Módulos
- -t Subprocesos y permisos
- -o [PID]
- -x excluir los SID no asignados de las alertas
Uso típico
El uso típico será con una línea de comandos como:
processperms -px
La herramienta está diseñada para Windows Vista / Server 2008 y versiones posteriores gracias a su compatibilidad con los niveles de integridad.
Captura de pantalla
=======
La herramienta está diseñada para Windows Vista / Server 2008 y versiones posteriores gracias a su compatibilidad con los niveles de integridad.
Herramienta #2: Window Stations y Desktops
Características
La segunda herramienta publicada como parte de este proyecto. Enumerará:
- Las Window Stations dentro de la sesión en la que se ejecuta y la DACL asociada
- Los Desktops dentro de esas Window Stations y las DACL asociadas
Herramienta #3: Servicios
Características
La tercera herramienta publicada como parte de este proyecto. Enumerará:
- Servicios, incluidos controladores de kernel, controladores de filtro y servicios en modo usuario.
- DACL asociadas con las entradas de servicio del Administrador de control de servicios.
- Estado del servicio, PID, ruta del binario.
- DACL asociadas con los binarios asociados
- Marcar las DACL obviamente débiles
Herramienta #4: Sistema de archivos
Características
La cuarta herramienta publicada como parte de este proyecto. Enumerará:
- Archivos y listas de control de acceso
- Directorios y listas de control de acceso
- Alertar sobre archivos o directorios con control de acceso que parezcan débiles
Herramienta #5: Registro
Características
La quinta herramienta publicada como parte de este proyecto. Enumerará:
- Claves de registro y listas de control de acceso
- Alertar sobre claves con control de acceso que parezcan débiles
- -s parámetro para excluir todo excepto la salida más sospechosa (consulte -h).
- -x parámetro para alertar solo sobre la salida sospechosa (consulte -h).

 nccgroup/windowsdaclenumproject







