Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LoggerPlusPlus — Extensión avanzada de registro de Burp Suite | Kitploit

Herramientas/GitHubGitHub/nccgroup/loggerplusplus
Seguridad WebPruebas de PenetraciónUtilidades y FrameworksAnálisis de Registros
GitHubnccgroup/loggerplusplus

LoggerPlusPlus

Extensión avanzada de registro de Burp Suite

Ver Repositorio
71217139hace 2 añosRevisado por Kitploit
Compartir

Logger++

Registro avanzado para Burp Suite

GitHub Watchers GitHub Stars GitHub All Releases GitHub License

Desarrollado por Corey Arthur Twitter Follow
Originalmente por Soroush Dalili Twitter Follow

Publicado como código abierto por NCC Group Plc - https://www.nccgroup.com/
Publicado bajo AGPL-3.0, consulte LICENSE para más información

Descripción

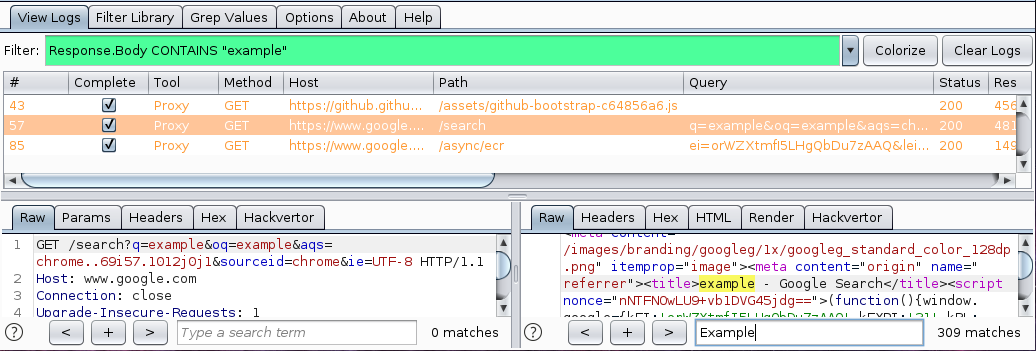
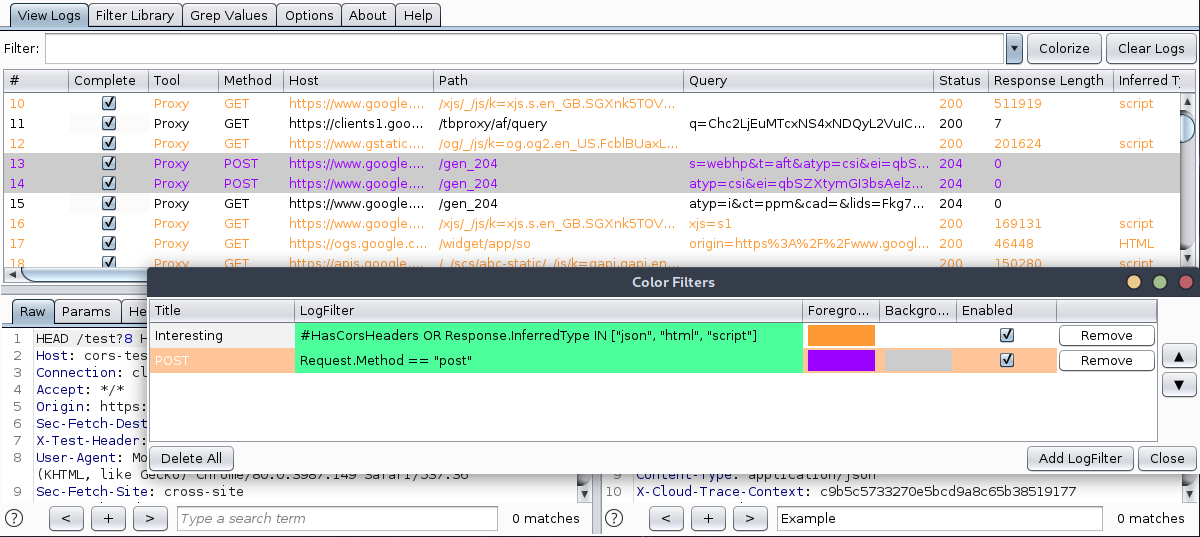
Logger++ es una extensión de registro multiproceso para Burp Suite. Además de registrar solicitudes y respuestas de todas las herramientas de Burp Suite, la extensión permite definir filtros avanzados para resaltar entradas interesantes o filtrar los registros para mostrar solo aquellas que coinciden con el filtro.

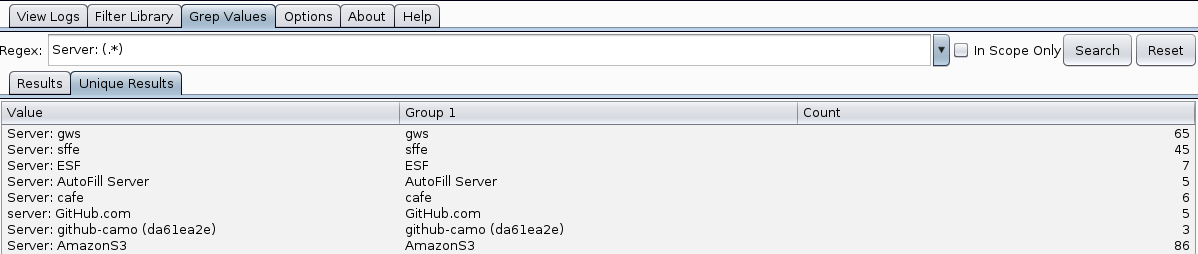
Una herramienta de grep integrada permite buscar en los registros para localizar entradas que coincidan con un patrón especificado, y extraer los valores de los grupos de captura.

Para permitir que los registros se utilicen en otros sistemas, la tabla también se puede subir a Elasticsearch o exportar a CSV.

Características:

  • Funciona con la última versión de Burp Suite (probado en 1.7.27)
  • Registra todas las herramientas que envían solicitudes y reciben respuestas
  • Capacidad de registrar desde una herramienta específica
  • Capacidad de guardar los resultados en formato CSV
  • Capacidad de mostrar resultados de expresiones regulares personalizadas en solicitudes/respuestas
  • El usuario puede personalizar los encabezados de las columnas
  • Se pueden crear filtros avanzados para mostrar solo las solicitudes que coinciden con una cadena o patrón regex específico.
  • Se puede añadir resaltado de filas utilizando filtros avanzados para hacer que las solicitudes interesantes sean más visibles.
  • Grep a través de los registros.
  • Solicitudes y respuestas en vivo.
  • Múltiples opciones de vista.
  • Panel de vista emergente.
  • Multihilo.

Limitaciones actuales:

  • No se puede registrar la hora real de las solicitudes a menos que se originen desde la herramienta proxy.
  • No se puede calcular el retraso real entre una solicitud y su respuesta a menos que se origine desde la herramienta proxy.

Capturas de pantalla

Filtros de registro

Log Filters

Resaltado de filas

Row Highlights

Búsqueda Grep

Grep Panel

Uso

Puede utilizar esta extensión sin usar la tienda BApp. Para instalar la última versión de esta extensión desde el repositorio de GitHub, siga estos pasos:

  1. Descargue el jar de la última versión .

  2. En Burp Suite, haga clic en la pestaña "Extender", luego en la pestaña "Extensions" haga clic en el botón "Add" y seleccione el archivo "loggerplusplus.jar" descargado.

  3. Ahora debería poder ver la pestaña "Logger++" en Burp Suite. Si no puede registrar nada, revise la configuración de las extensiones de Burp Suite. Si los botones de guardar están deshabilitados, asegúrese de que las bibliotecas solicitadas se hayan cargado correctamente; descargue y vuelva a cargar la extensión e intente de nuevo. Si ha encontrado un problema, repórtelo en el proyecto de GitHub.

  4. Puede configurar esta extensión usando su pestaña de "opciones" y haciendo clic derecho en los encabezados de las columnas.

  5. Si le gusta el proyecto, ¡dele una estrella al repositorio! <3

Stargazers

Contribución

Compilar desde el código fuente

Si desea compilar el proyecto desde el código fuente, el proyecto usa Gradle para simplificar el proceso:

  1. Clone el repositorio: git clone https://github.com/nccgroup/LoggerPlusPlus.git
  2. Dentro de la carpeta del proyecto, ejecute gradlew jar (Linux) gradlew.bat jar (Windows)
  3. Una vez completado, puede encontrar el Jar compilado en la carpeta releases del proyecto.

Pruebas

IntelliJ Idea se ha utilizado para desarrollar el proyecto, pero siéntase libre de usar cualquier IDE que prefiera. Las siguientes instrucciones son para Idea, pero el proceso será similar para otros IDEs.

  1. Dentro de Idea, haga clic en File > Open, luego seleccione el archivo build.gradle del proyecto.
  2. Haga clic en "Open as Project" en el siguiente diálogo.
  3. Para ejecutar/depurar la aplicación, navegue a Run > Edit Configurations, luego agregue una nueva configuración "Application" dirigida a la clase TestLogger.

Reportar errores

Si ha encontrado un problema, repórtelo a través de GitHub.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →