
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BurpImportSitemap — Import To Sitemap es una extensión de Burp Suite para importar un archivo CSV de wstalker o un archivo de exportación de ZAP en el Sitemap de Burp. | Kitploit
Herramientas/GitHubGitHub/nccgroup/burpimportsitemap
Proxies Web e InterceptaciónRecopilación de InformaciónSeguridad WebPruebas de PenetraciónUtilidades y Frameworks
GitHubnccgroup/burpimportsitemap

BurpImportSitemap

Import To Sitemap es una extensión de Burp Suite para importar un archivo CSV de wstalker o un archivo de exportación de ZAP en el Sitemap de Burp.

Ver Repositorio
6743hace 3 añosAún no revisado
Compartir

Extensión Import To Sitemap

Import To Sitemap es una extensión de Burp Suite para importar archivos CSV de wstalker o archivos de exportación de ZAP al Sitemap de Burp. También incluye un menú contextual para enviar elementos de solicitud/respuesta desde cualquier pestaña al sitemap.

Licencia

Publicado como código abierto por NCC Group Plc - https://www.nccgroup.com/

Desarrollado por Jose Selvi Twitter Follow

https://github.com/nccgroup/BurpImportSitemap

Publicado bajo AGPL, consulte LICENSE para más información

Compilar o Descargar

Para usarlo, puede compilar su propio archivo jar desde el código fuente ejecutando gradle fatJar. También puede descargar el archivo jar ya compilado desde aquí.

Usando la Extensión Import to Sitemap

Una vez que la extensión se ha cargado en Burp, se añade una pestaña adicional llamada "Import Sitemap". Esta nueva pestaña tiene varios botones para seleccionar y cargar el archivo CSV.
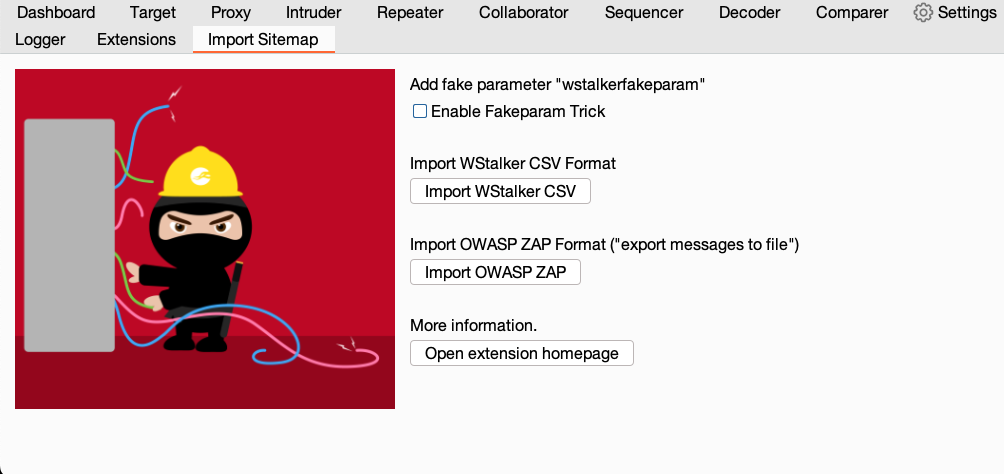
Cargar CSV

Hay una casilla de verificación llamada "Enable Fakeparam Trick", que está deshabilitada por defecto y se considera una opción heredada. Más información sobre esta opción heredada aquí.

Al seleccionar el archivo CSV, todas las solicitudes y respuestas se cargan en el SiteMap. Desde allí podemos inspeccionarlas y exportarlas a Repeater, Intruder, etc.
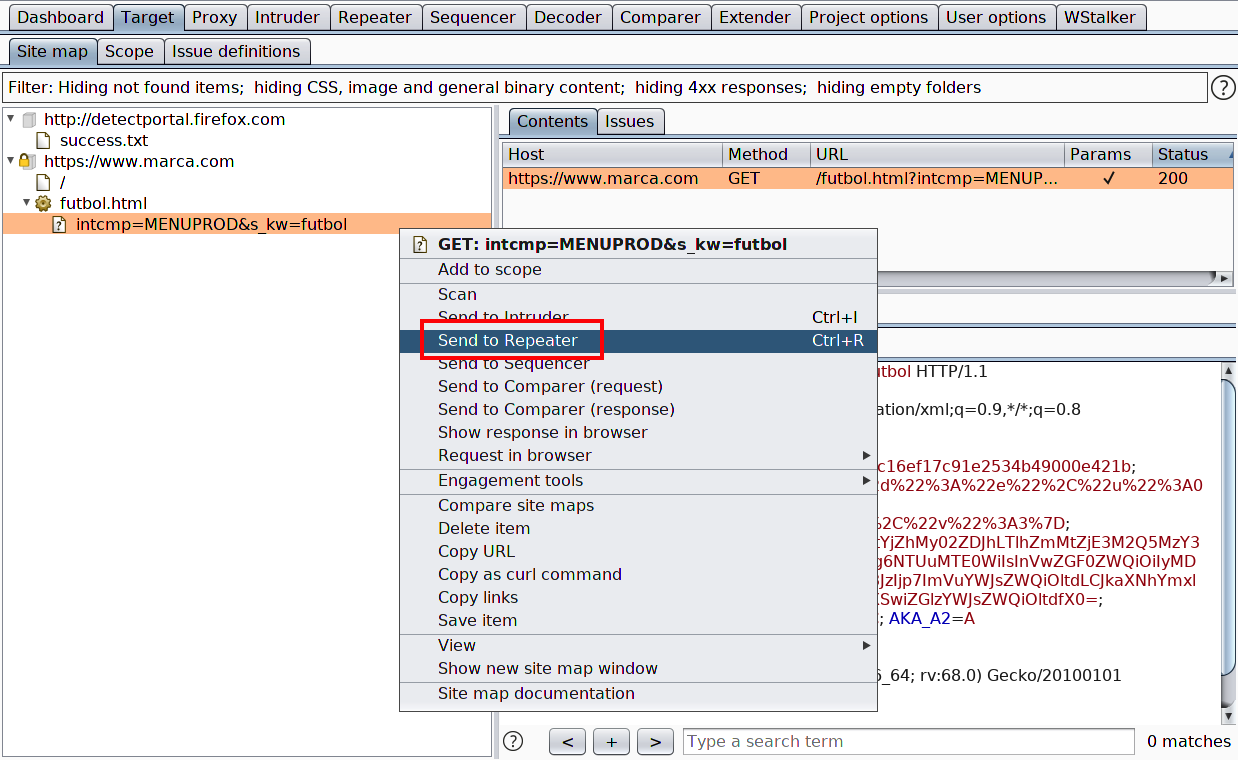
Enviar a

La extensión también incluye dos menús contextuales que permiten importar solicitudes/respuestas desde cualquier otra herramienta. El de "fakeparam" importará como si hubiéramos habilitado la casilla descrita anteriormente. Esta segunda opción probablemente se eliminará en futuras actualizaciones.
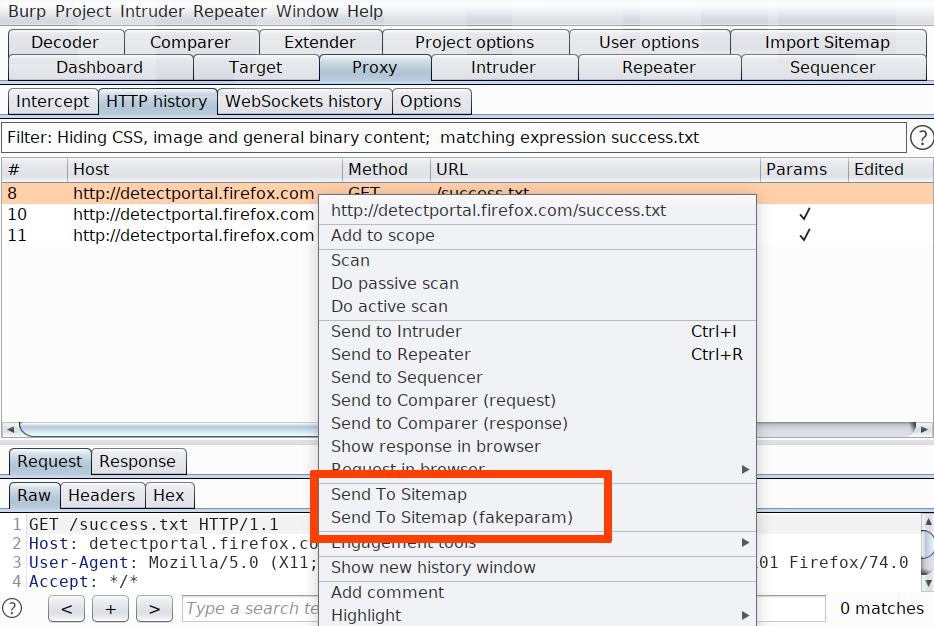

Cargar CSV

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





