
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-6218-POC — RARLAB WinRAR: Ejecución remota de código por recorrido de directorio | Kitploit

Herramientas/GitHubGitHub/mulwarex/cve-2025-6218-poc
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubmulwarex/cve-2025-6218-poc

CVE-2025-6218-POC

RARLAB WinRAR: Ejecución remota de código por recorrido de directorio

Ver Repositorio
10431hace 1 añoAún no revisado
Compartir

RARLAB WinRAR Directory Traversal Remote Code Execution Vulnerability. Esta vulnerabilidad permite a atacantes remotos ejecutar código arbitrario en instalaciones afectadas de RARLAB WinRAR. Se requiere interacción del usuario para explotar esta vulnerabilidad, ya que la víctima debe visitar una página maliciosa o abrir un archivo malicioso.

La falla específica existe en el manejo de rutas de archivo dentro de archivos comprimidos. Una ruta de archivo manipulada puede hacer que el proceso atraviese directorios no deseados. Un atacante puede aprovechar esta vulnerabilidad para ejecutar código en el contexto del usuario actual. Fue ZDI-CAN-27198.

📦 Generador de Cargas ZIP con Múltiples Cruces de Directorios

Este script de Python crea un archivo ZIP especialmente manipulado que explota una vulnerabilidad de ejecución remota de código por cruce de directorios en WinRAR (ZDI-CAN-27198). El archivo incluye una carga diseñada para ser extraída en la carpeta Inicio de Windows, permitiendo su ejecución en el próximo inicio de sesión del usuario. CVE-2025-6218-POC

⚠️ ADVERTENCIA: Esta herramienta se proporciona únicamente con fines educativos y de investigación. El uso no autorizado puede ser ilegal y poco ético. Siempre obtenga la autorización adecuada antes de realizar pruebas en cualquier sistema.


🔥 Resumen de la Vulnerabilidad

  • Software afectado: WinRAR (todas las versiones anteriores al parche)
  • Referencia CVE/ZDI: ZDI-CAN-27198
  • Vector de ataque: Archivo ZIP malicioso
  • Impacto: Ejecución remota de código (RCE) al extraer el archivo

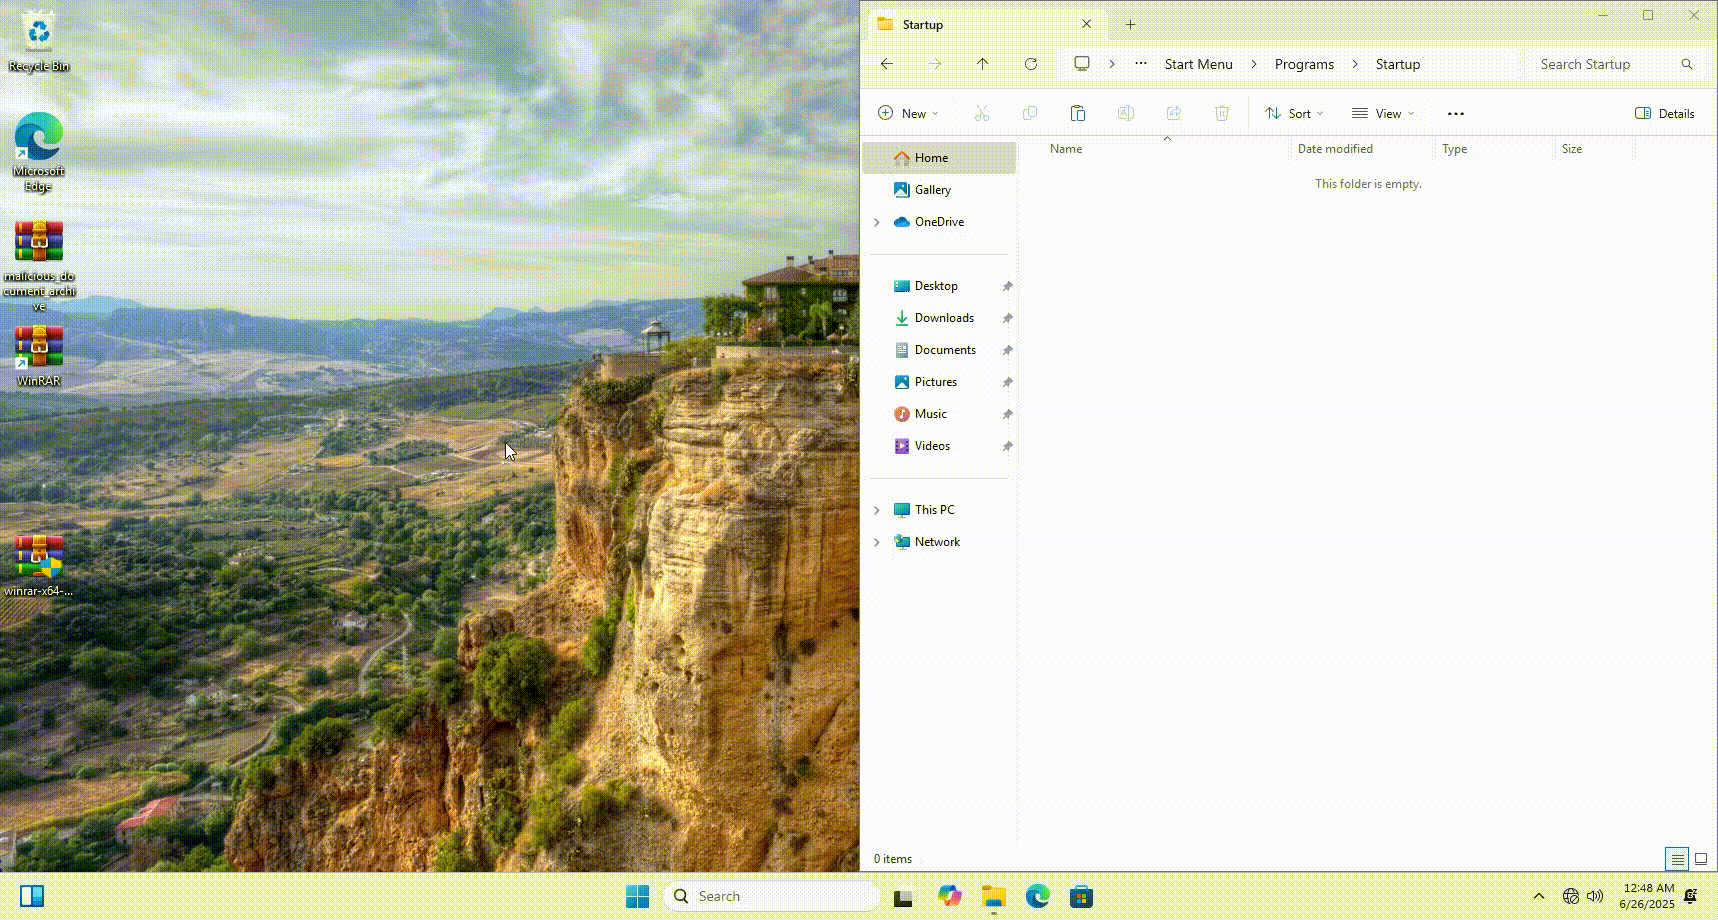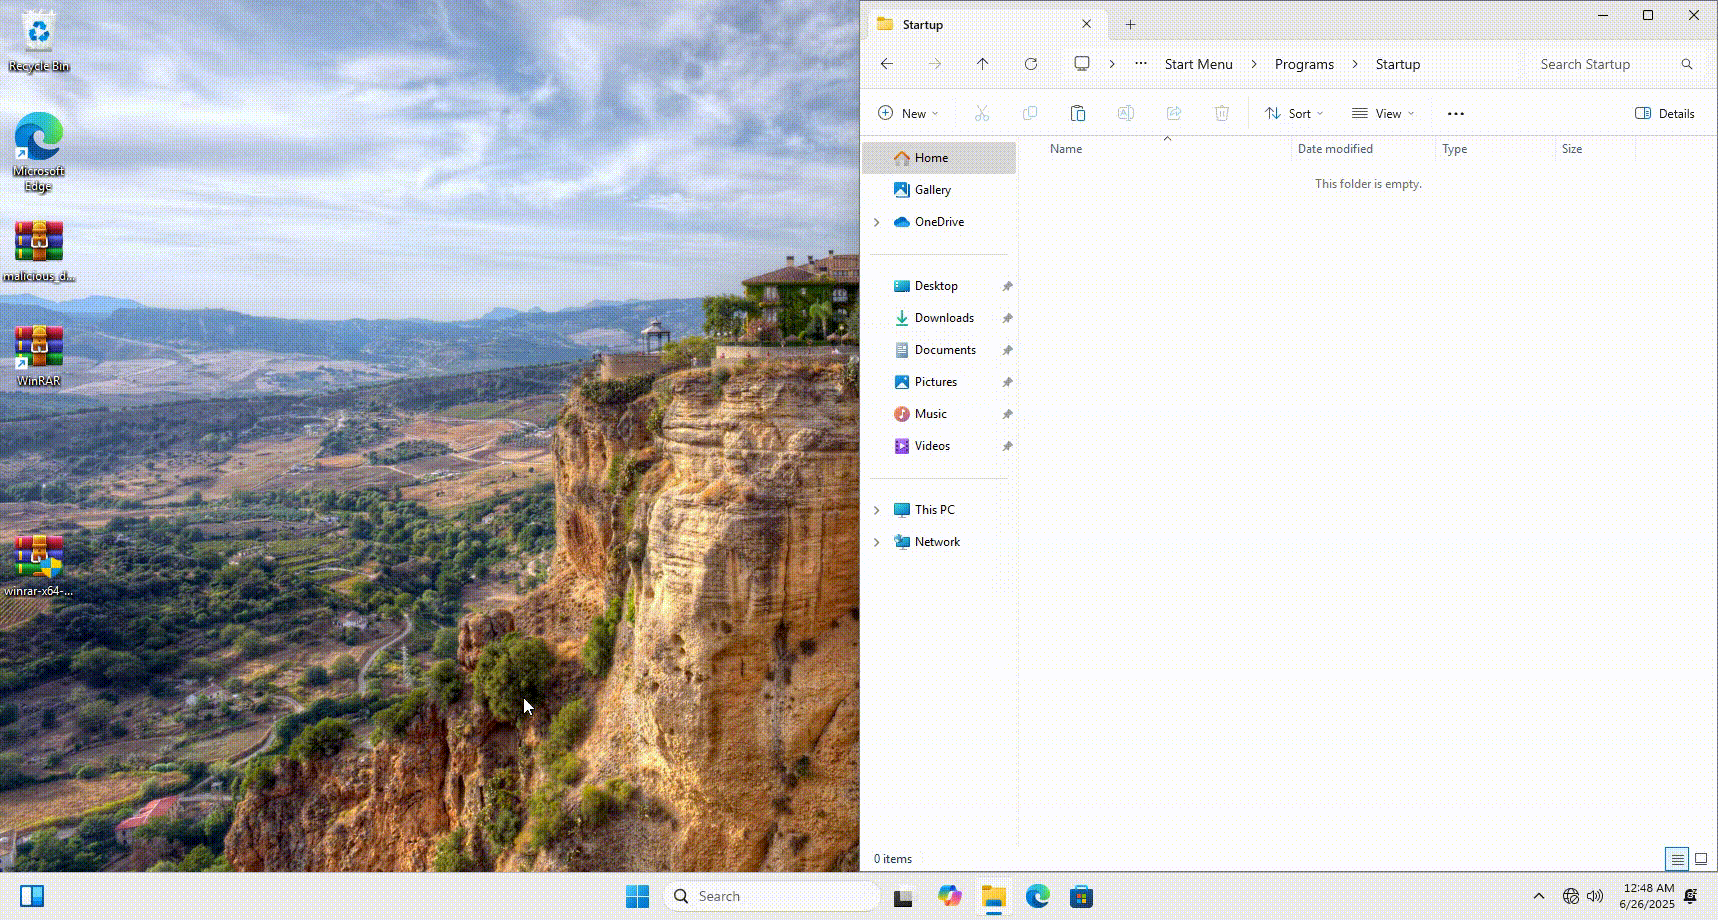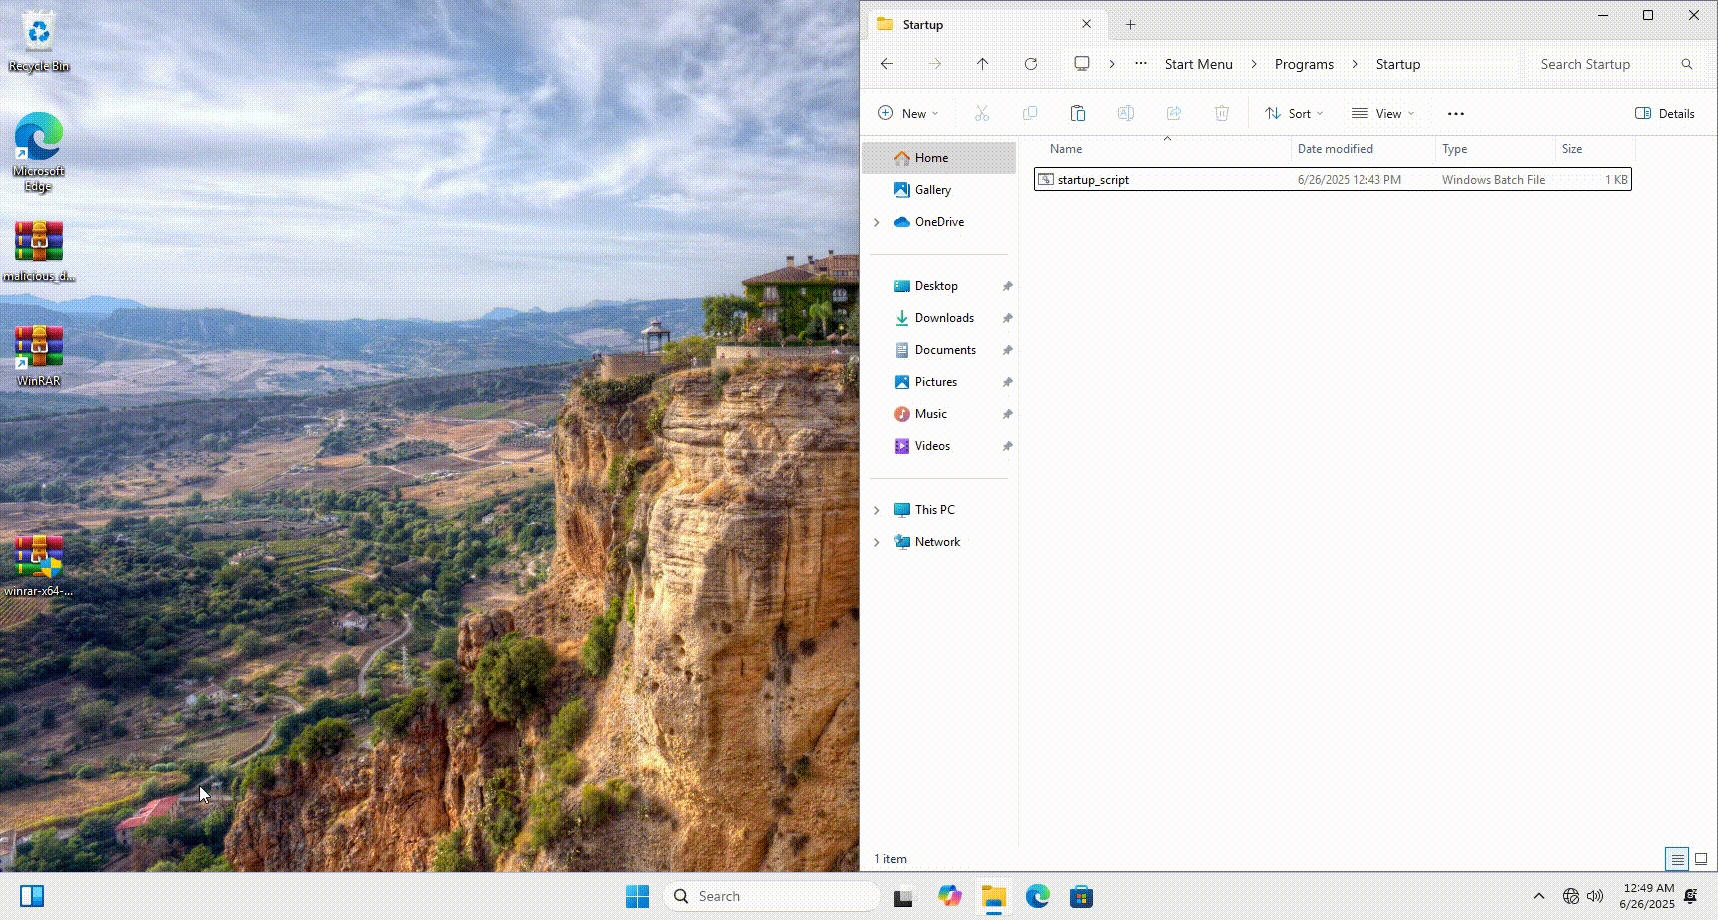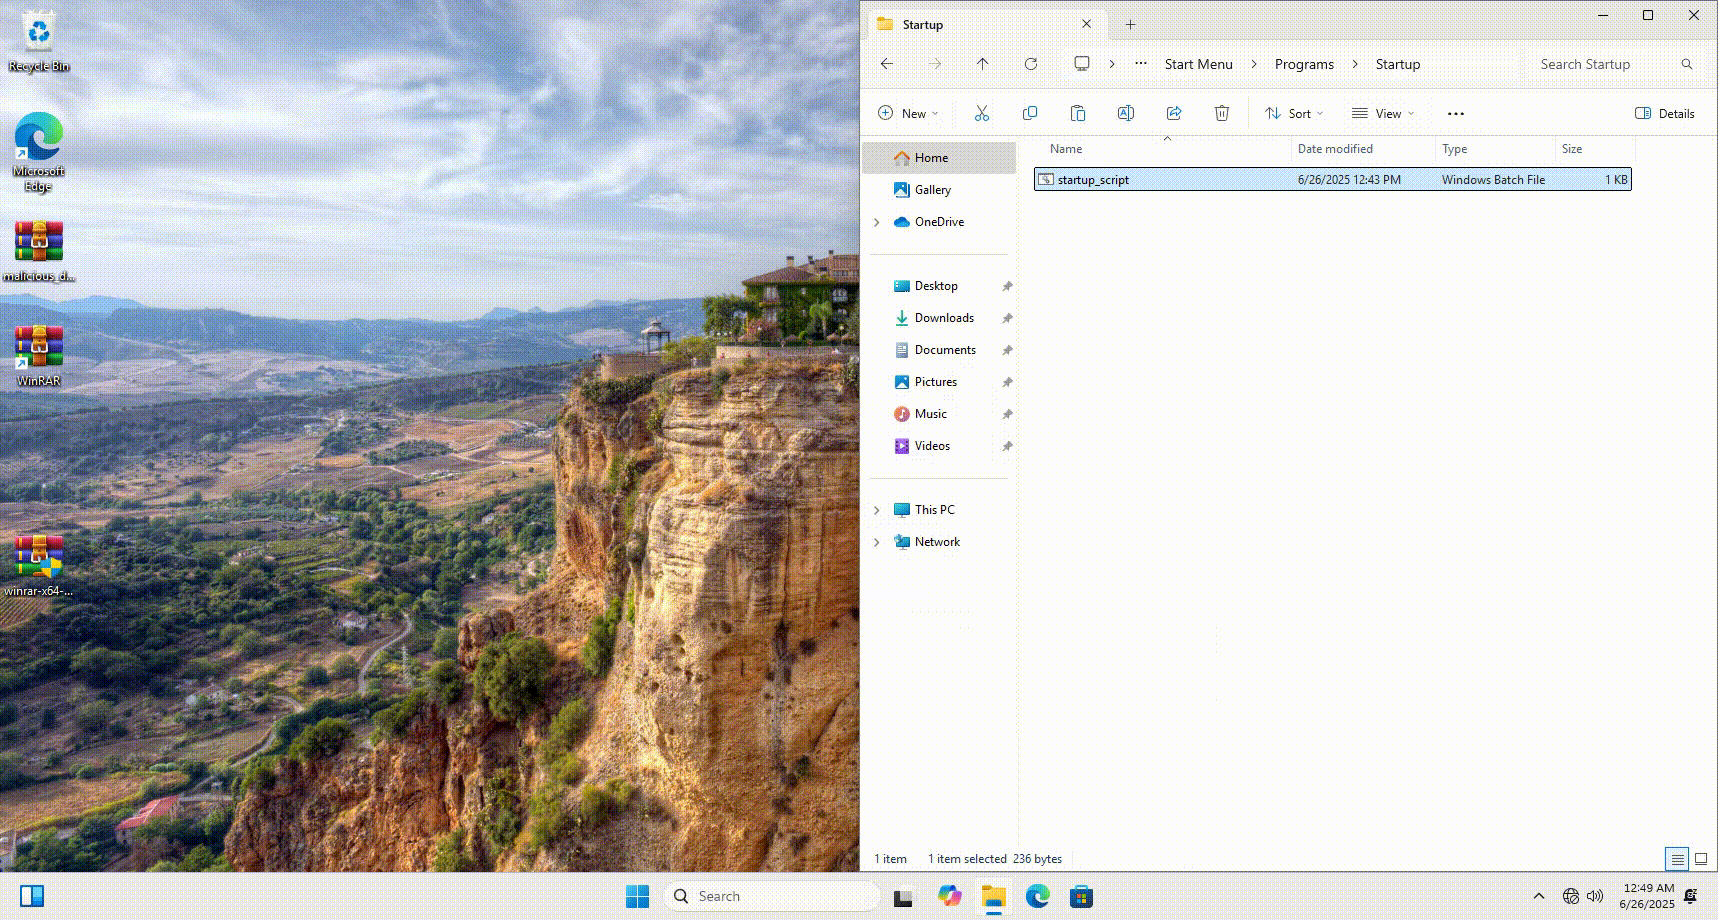
Al incrustar una carga útil con secuencias de cruce de directorios (.. .\\.. .\\...), el ZIP engaña a WinRAR para que extraiga archivos fuera del directorio actual, por ejemplo, en la carpeta Inicio de la víctima: AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
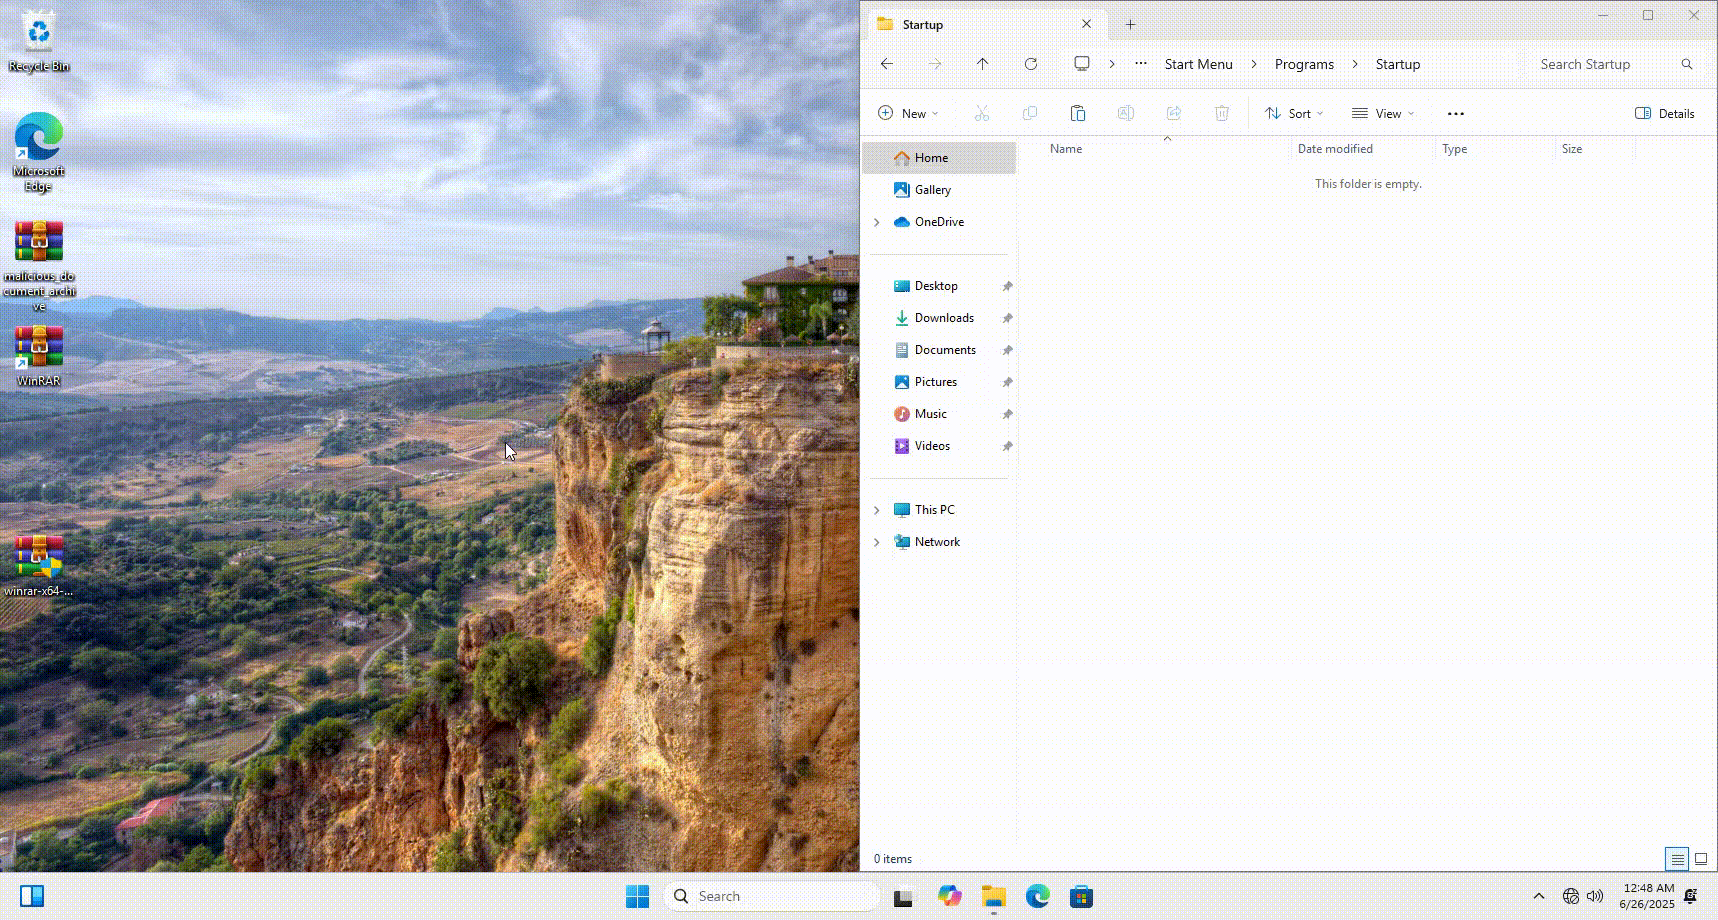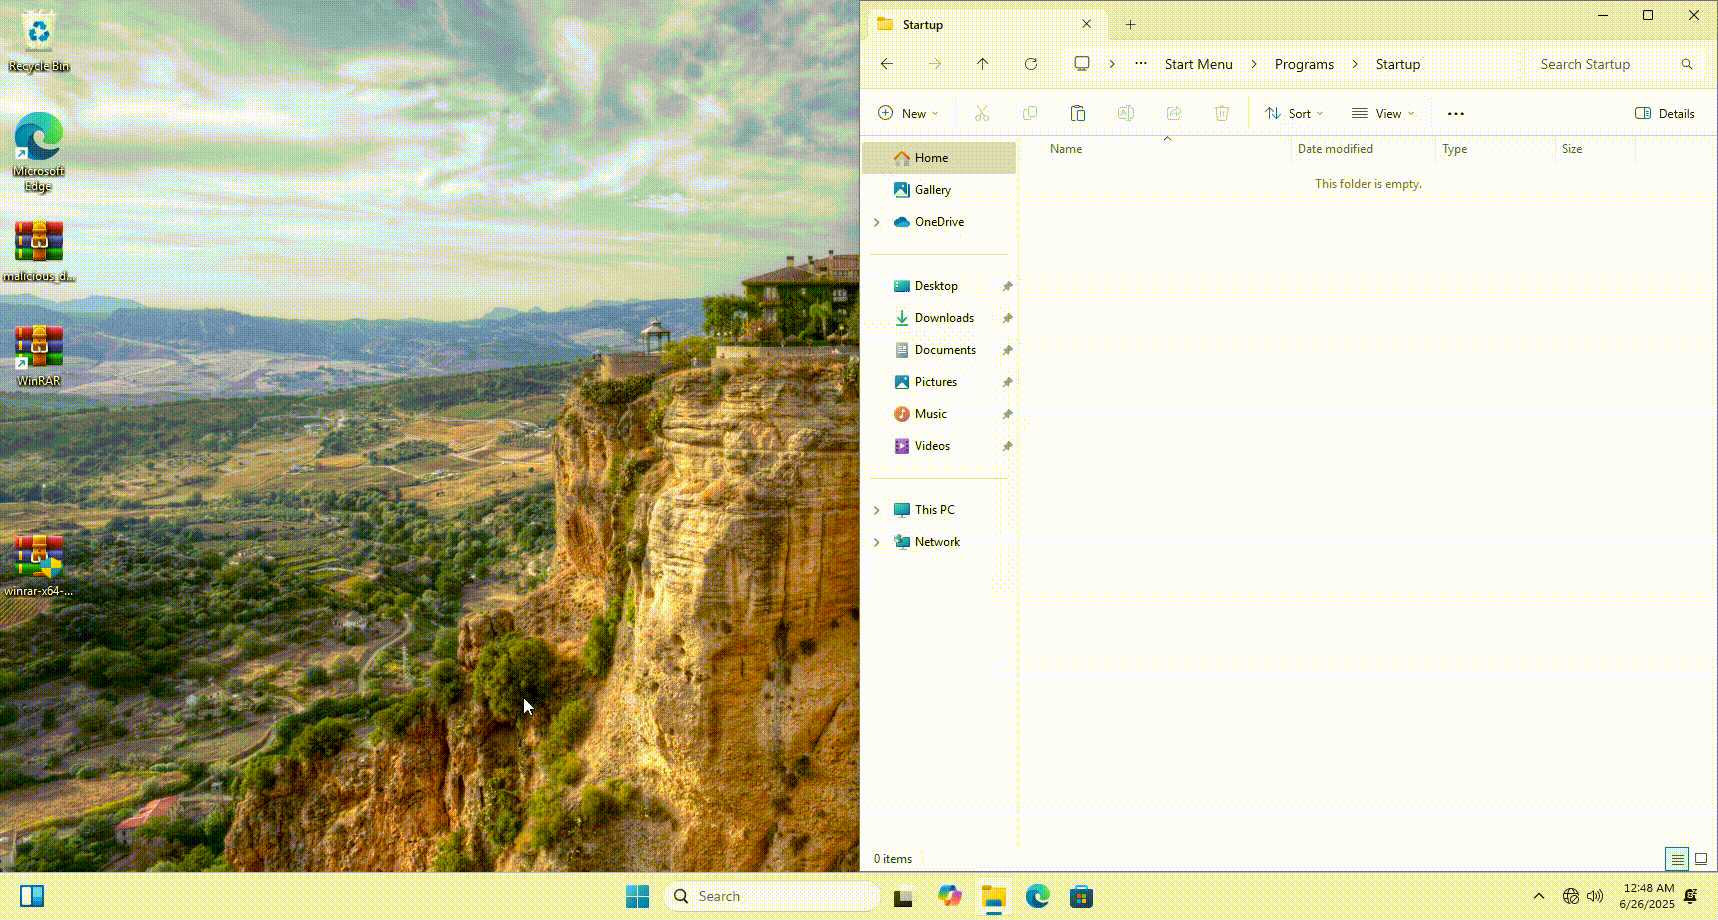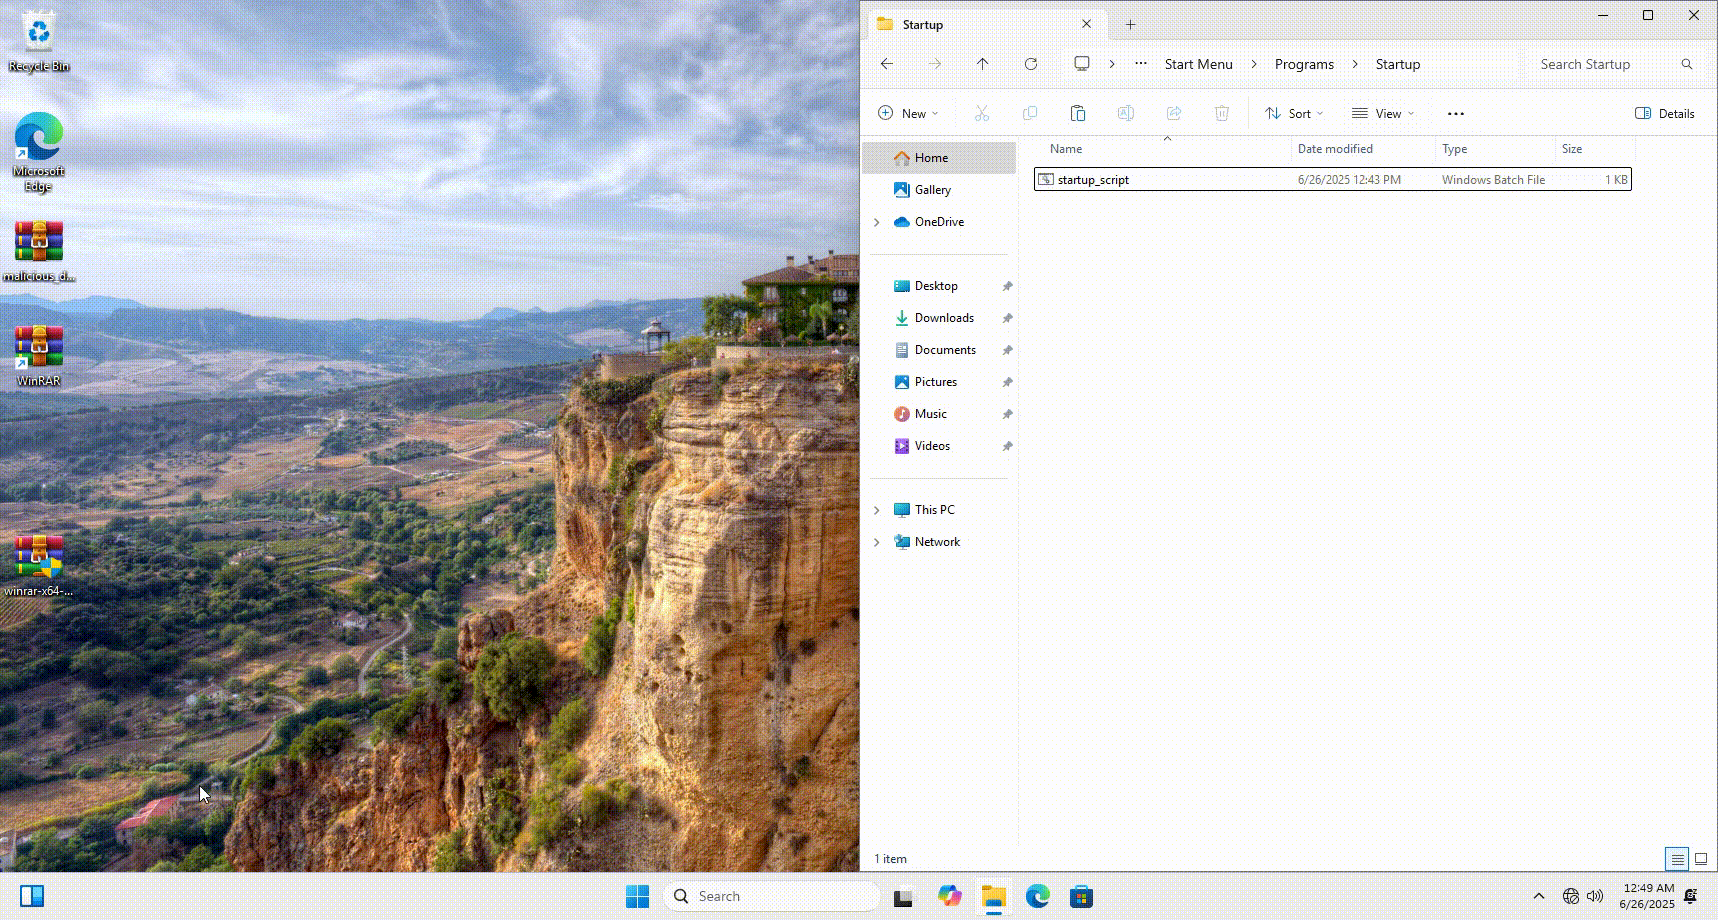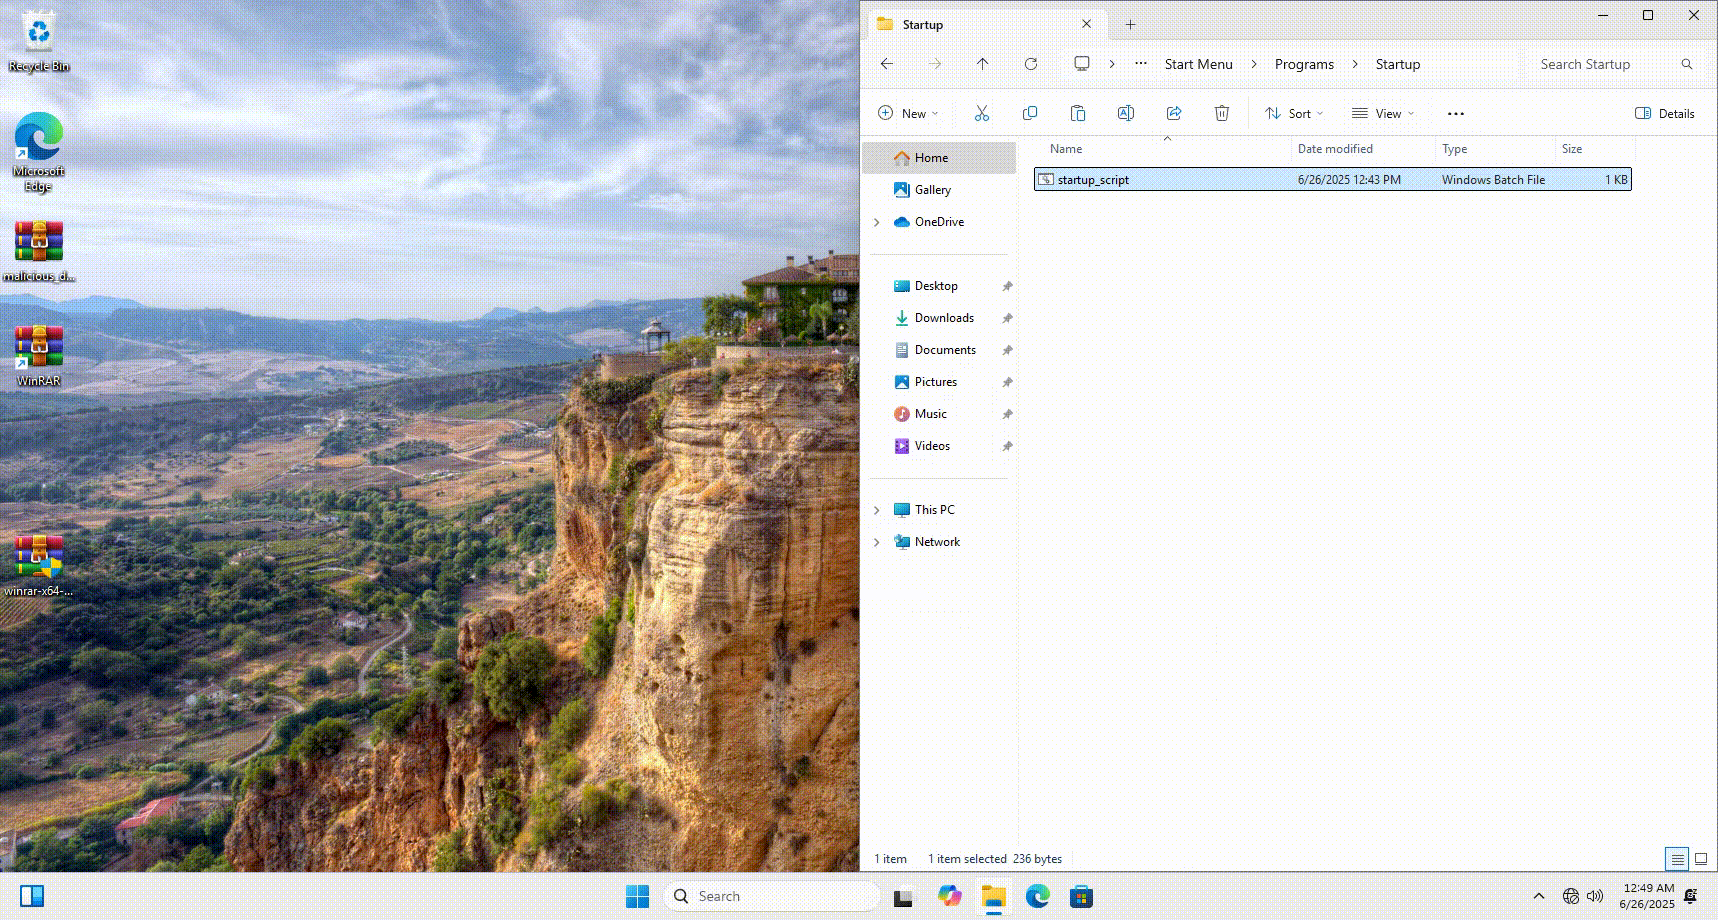

🎞️ Vista Previa de la Demostración

Demo

🧰 Características

  • Inyecta la carga útil en la carpeta Inicio usando de 3 a 7 niveles de cruce de directorios
  • Funcionará incluso si el zip se extrae en 7 directorios de profundidad
  • Opcionalmente incluye un archivo normal señuelo para parecer legítimo
  • Soporta archivos de carga arbitrarios

🚀 Uso

▶️ Requisitos

  • Python 3.x

▶️ Línea de Comandos

python3 zip_payload_generator.py --payload payload.bat --normal decoy.pdf --output backdoor.zip

⚠️ Aviso Legal

Este proyecto es solo para pruebas de penetración educativas y autorizadas. El creador no se responsabiliza por el mal uso o daños causados por esta herramienta. Siempre cumpla con las leyes y regulaciones locales.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




