
 msnightmare/signdrop
Vulnerabilidad de escalada de privilegios local 0day en la autenticación del sistema de archivos de registro común de Windows

Esta vulnerabilidad no afectará a todas las máquinas Windows, pero estimo que el 80% de las instalaciones de Windows del mundo son vulnerables a ella. Para comprobarlo, debe ejecutar la prueba de concepto o revisar la configuración de su registro; si genera un shell SYSTEM, es vulnerable. Y, por lo general, es vulnerable si su instalación de Windows tiene más de 90 días, así que es seguro asumir que todos los que lean esto son definitivamente vulnerables.
Quizás se pregunte por qué; se debe a si la mitigación de autenticación de CLFS está habilitada o no, y es por esto:
De Microsoft:
Actualmente, el período de adopción dura 90 días, a partir del momento en que el sistema se inició por primera vez con esta versión de CLFS. Una vez transcurrido este período de adopción de 90 días, el controlador pasará automáticamente a modo de aplicación estricta en su siguiente inicio, tras lo cual CLFS esperará que todos los archivos de registro contengan códigos de autenticación válidos. Tenga en cuenta que este valor de 90 días puede cambiar en el futuro.
Desde el 28 de octubre de 2025, Microsoft publicó la mitigación de autenticación de CLFS en el canal de versión oficial para frenar la explotación de vulnerabilidades de CLFS, ya que CLFS era un objetivo fácil de explotar al analizar archivos de registro complejos en modo kernel. Así que, si algo sale mal, se trata de una corrupción de memoria que puede explotarse para obtener privilegios elevados. Tras implementarse la mitigación, hubo un marcado descenso en las vulnerabilidades de CLFS explotadas públicamente, ya que dejó de representar una superficie de ataque masiva, pero la mitigación introdujo una nueva vulnerabilidad que llamo "SignDrop".
El fallo específico existe en clfs.sys en la forma en que maneja la creación del archivo de autenticación ".cnpf", al crear un nuevo archivo de registro accediendo al dispositivo expuesto en \CLFS
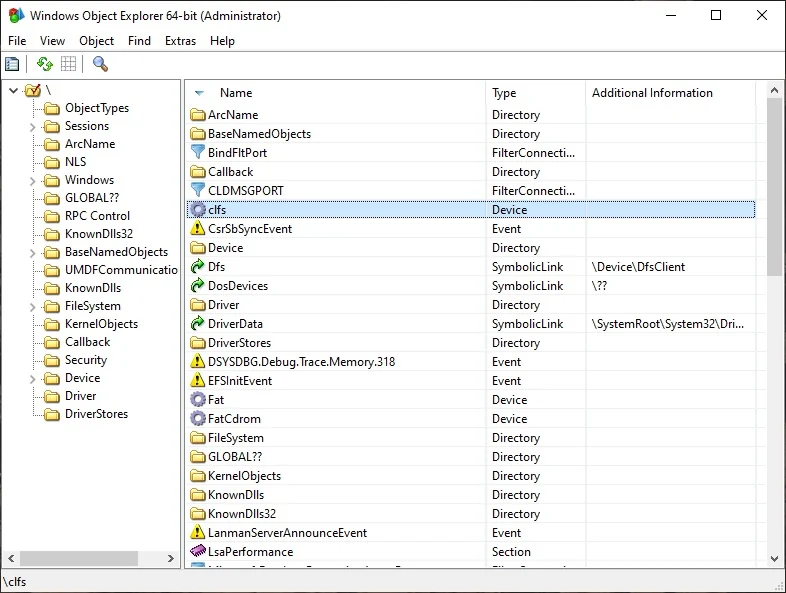
El controlador creará un archivo de registro para usted con la extensión ".blf"; también puede crear archivos de registro asociados con el registro inicial llamando a AddLogContainer, puede especificar la ruta del nuevo registro, y este nuevo registro también se firmará con otro archivo de autenticación que termina en C:\Controlled\Path.cnpf. Hasta este punto, CLFS no hace nada mal, ya que aplica correctamente la comprobación de acceso especificando OBJ_FORCE_ACCESS_CHECK, de modo que los nuevos objetos se crean bajo el contexto del proceso llamador.
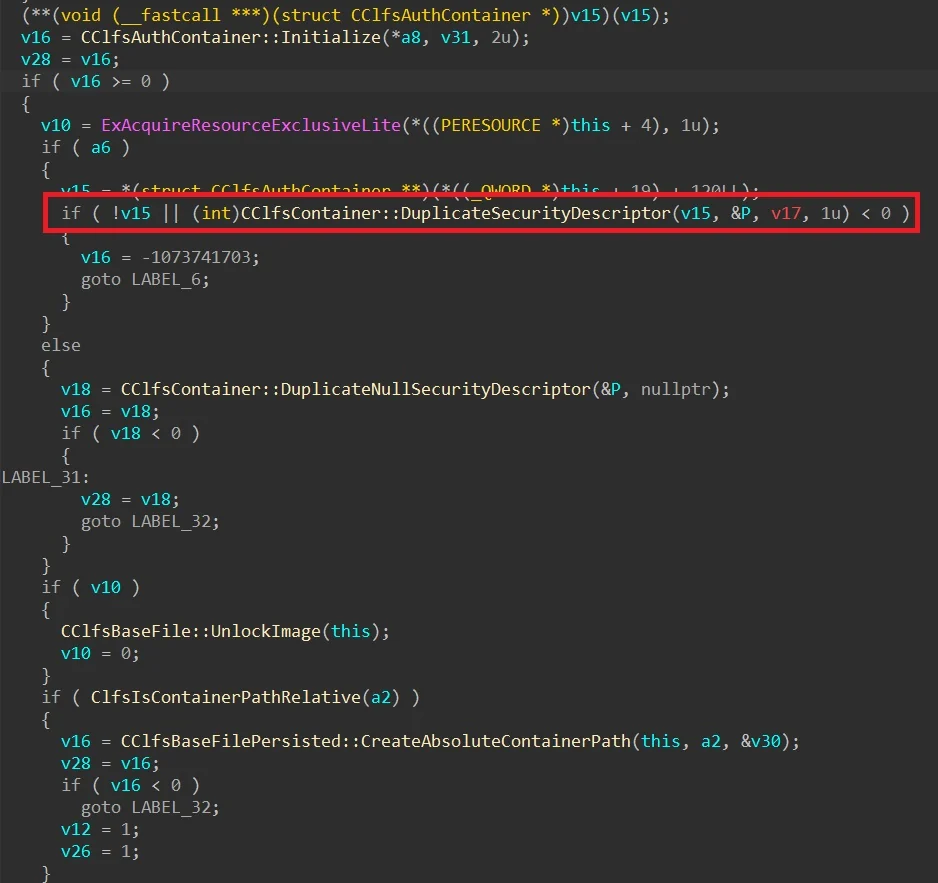
En la rutina CclfsContainer::Create, se puede encontrar lo siguiente,
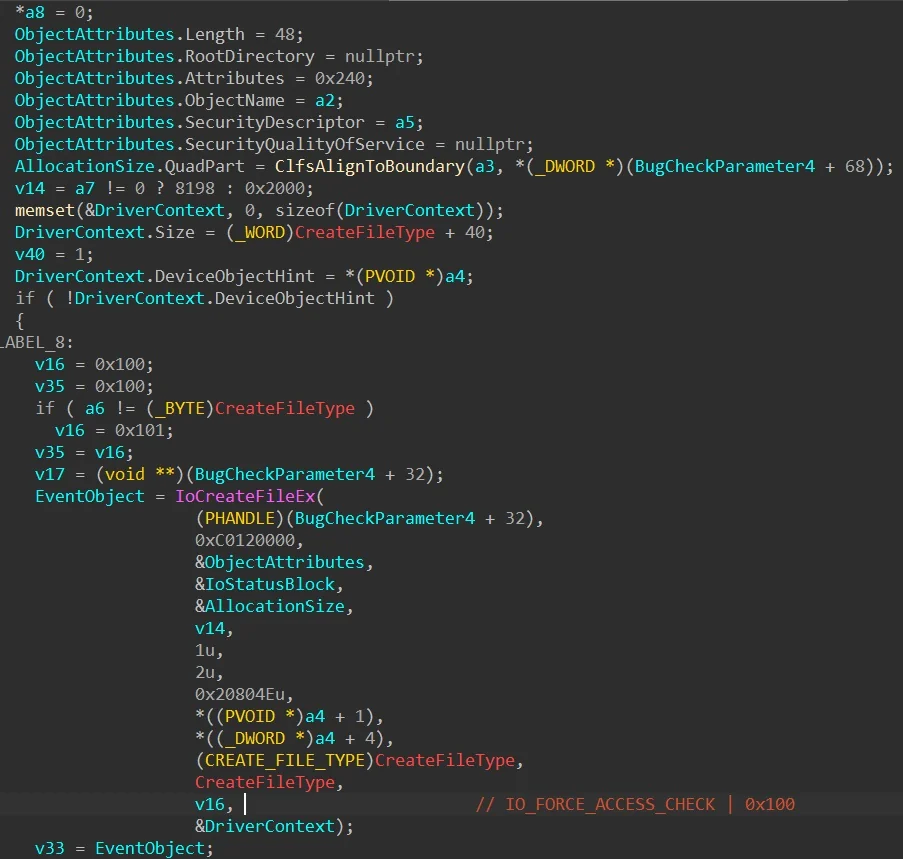
Este código es responsable de crear/abrir los archivos contenedores y también los archivos de autenticación; la parte interesante es que, si asocia un archivo de registro con el contenedor original, el contenedor asociado siempre se abrirá también si se abre el contenedor ".blf" original. Encontré un comportamiento interesante en CLFS: si el archivo contenedor recién asociado está vacío, CLFS intentará firmar el archivo independientemente de si el archivo de firma existe o no, lo cual es interesante... De nuevo, hasta ahora, la implementación está bien porque todo se hace bajo el contexto del proceso llamador, así que nada puede salir mal, ¿verdad?
El problema puede surgir si el proceso llamador cambia, ya que abrir un archivo de registro no requiere especificar ningún flag especial en NtCreateFile, solo necesita especificar la ruta correcta; por ejemplo, "\CLFS??\C:\test\t" abrirá "t.blf" y el archivo de registro se abrirá; en este caso específico, si el archivo especifica un archivo de registro asociado, entonces el archivo asociado también se abrirá.
En este caso, podemos forzar a cualquier proceso privilegiado a abrir el archivo de registro después de que se haya configurado como un usuario estándar; en este caso, se fuerza a Windows Defender a abrir los archivos contenedores llamando a ServerMpUpdateEngineSignature; manipulando los enlaces simbólicos del administrador de objetos, se puede engañar a Windows Defender para que abra el contenedor CLFS en el contexto del motor antimalware y usará la ruta de archivo especificada en el contenedor original para abrir el contenedor asociado y, si el archivo de firma está ausente, entonces se creará.
Dado que el proceso llamador es privilegiado, el archivo de autenticación se creará como SYSTEM... Y lo que lo empeora es el hecho de que CLFS siempre creará el nuevo archivo de autenticación con la DACL del archivo original
Si todo está encadenado correctamente, curiosamente esta mitigación de seguridad legítima puede usarse contra sí misma y permitir una elevación de privilegios. Todo está hecho correctamente por Microsoft aquí, pero la lógica permite el abuso. Lo que lo hace aún más divertido es el hecho de que puede usarse contra cualquier motor antimalware para eludir su mecanismo de autodefensa (o protección contra manipulaciones), ya que se puede desencadenar la creación arbitraria de archivos en el contexto de su propio proceso antimalware, de modo que desde la perspectiva de sus controladores del kernel, la solicitud de creación de archivo proviene de su propio proceso legítimo, por lo que pasa; esto hace que esta vulnerabilidad sea única, ya que puede usarse para desactivar cualquier antivirus/EDR.

La vulnerabilidad ha sido probada en windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental
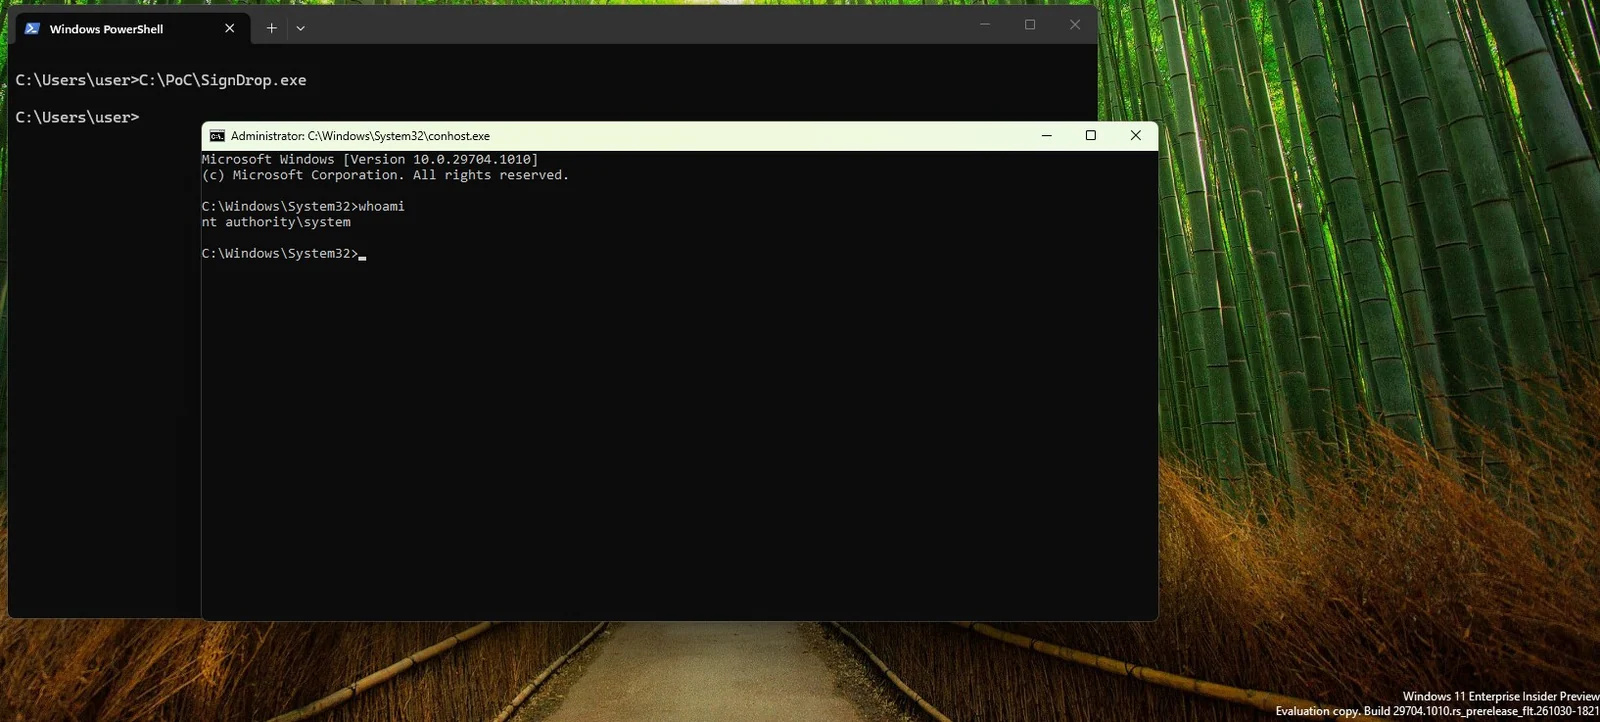
Para comprobar si esta vulnerabilidad te afecta, revisa tu modo de autenticación de CLFS; si está en modo de aprendizaje o en modo de aplicación, entonces eres vulnerable y el PoC debería generar un shell SYSTEM.
Lamentablemente, por ahora, deshabilitar la mitigación expondrá tu máquina a vulnerabilidades de corrupción de memoria, ya que CLFS todavía no maneja bien los archivos de registro; es por eso que la mitigación existe en el primer archivo, así que por ahora no hay solución a esto excepto esperar a que Microsoft publique un parche. Si tienes un problema con este repositorio, contacta a [email protected] con tus inquietudes.






