
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182-Terminal — Este es un POC para probar tus proyectos vulnerables a CVE-2025-55182 con una terminal y capacidad para escanear una lista | Kitploit
Herramientas/GitHubGitHub/mrsol0/cve-2025-55182-terminal
Escáneres de VulnerabilidadesGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubmrsol0/cve-2025-55182-terminal

CVE-2025-55182-Terminal

Este es un POC para probar tus proyectos vulnerables a CVE-2025-55182 con una terminal y capacidad para escanear una lista

Ver Repositorio
34hace 11 mesesAún no revisado
Compartir

Escáner de Vulnerabilidad RSC de Next.js (CVE-2025-66478 / CVE-2025-55182)

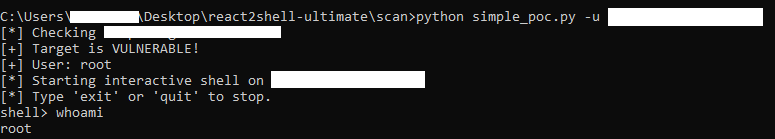
Terminal Preview

Una herramienta ligera y multihilo de Prueba de Concepto (PoC) diseñada para detectar y demostrar la vulnerabilidad de Ejecución Remota de Código en los React Server Components (RSC) de Next.js (React2Shell). Esta herramienta permite tanto la verificación de un solo objetivo como el escaneo masivo de alta concurrencia.

Características

  • Detección precisa: Identifica instancias vulnerables verificando el acceso de ejecución estricto a nivel de root.
  • Escaneo masivo: Motor multihilo capaz de escanear listas grandes de objetivos de manera eficiente.
  • Panel en vivo: Pantalla de estado en tiempo real que rastrea el progreso, hosts vulnerables, objetivos sin conexión e instancias seguras.
  • Capacidad de reanudación: Posibilidad de reanudar escaneos interrumpidos desde un índice específico.
  • Shell interactiva: Pseudo-shell integrada para ejecutar código arbitrario en objetivos vulnerables (solo uso autorizado).
  • Filtrado de falsos positivos: Distingue entre vulnerabilidades críticas de contexto root y otros problemas potenciales ("Sospechoso"), filtrando el ruido de la salida de consola.

Instalación

  1. Clona este repositorio o descarga el código fuente.
  2. Instala las dependencias requeridas:
pip install -r requirements.txt

Uso

El script simple_poc.py admite dos modos principales: modo de URL única y modo de lista.

Modo de objetivo único

Escanea una sola URL. Si el objetivo es vulnerable, la herramienta abrirá una shell interactiva.

python simple_poc.py -u <url>

Modo de escaneo masivo

Escanea una lista de URLs desde un archivo. Este modo usa multihilo para el rendimiento y muestra un panel de estado.

python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]

Argumentos

  • -u, --url: Especifica una URL de objetivo única (p. ej., http://example.com).
  • -i, --input: Especifica un archivo de texto que contenga una lista de URLs a escanear (una por línea).
  • -t, --threads: Establece el número de hilos concurrentes para el escaneo masivo (por defecto: 20).
  • --start: Reanuda el escaneo desde un número de línea específico (índice basado en 0) del archivo de entrada.

Ejemplos

Escanea un solo sitio:

python simple_poc.py -u https://vulnerable-site.com

Escanea una lista con 50 hilos:

python simple_poc.py -i targets.txt -t 50

Reanuda un escaneo desde la línea 1000:

python simple_poc.py -i targets.txt -t 50 --start 1000

Descargo de responsabilidad

Este software se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas. El autor no acepta responsabilidad alguna por el mal uso de este software ni por cualquier daño causado por su uso. Asegúrate de tener autorización implícita antes de escanear cualquier objetivo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




