 morpheuslord/quadrainspect
Marco modular de análisis de seguridad para APK de Android que integra herramientas estáticas, dinámicas y de ingeniería inversa para una evaluación integral de vulnerabilidades y pruebas de penetración en aplicaciones móviles.

   ____                  __           ____                           __
  / /\ \__  ______ _____/ /________ _/  _/___  _________  ___  _____/ /_
 / / / / / / / __ `/ __  / ___/ __ `// // __ \/ ___/ __ \/ _ \/ ___/ __/
/ /_/ / /_/ / /_/ / /_/ / /  / /_/ // // / / (__  ) /_/ /  __/ /__/ /_
\___\\_\__,_/\__,_/\__,_/_/   \__,_/___/_/ /_/____/ .___/\___/\___/\__/
                                                /_/


QuadraInspect es un framework de Android que integra AndroPass, APKUtil, RMS y MobFS, proporcionando una potente herramienta para analizar la seguridad de aplicaciones Android. AndroPass es una herramienta que se centra en analizar la seguridad de los mecanismos de autenticación y autorización de las aplicaciones Android, mientras que APKUtil es una herramienta que extrae información valiosa de un archivo APK. Por último, MobFS y RMS facilitan el análisis del sistema de archivos de una aplicación montando su almacenamiento en un entorno virtual.
Al combinar estas tres herramientas, QuadraInspect proporciona un enfoque integral para el análisis de vulnerabilidades de aplicaciones Android. Este framework puede ser utilizado por desarrolladores, investigadores de seguridad y pentesters para evaluar la seguridad de sus propias aplicaciones o de terceros. QuadraInspect proporciona una interfaz unificada para las tres herramientas, lo que facilita su uso y reduce el tiempo necesario para realizar un análisis exhaustivo de vulnerabilidades. En última instancia, este framework tiene como objetivo aumentar la seguridad de las aplicaciones Android y proteger los datos confidenciales de los usuarios frente a posibles amenazas.
QuadraInspect está empaquetado como un proyecto Python estándar y se gestiona con el
gestor de paquetes uv.
La ruta más rápida — instala uv, todas las dependencias de Python, y todas
las herramientas integradas y complementos en un solo comando:
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
./install.sh            # Linux / macOS  (use sudo donde las herramientas lo requieran)
En Windows, ejecute install.bat desde el directorio clonado. Pase --deps-only para
instalar solo las dependencias de Python y omitir las herramientas.
Las instrucciones paso a paso a continuación hacen lo mismo manualmente.
curl -LsSf https://astral.sh/uv/install.sh | sh
(Consulte la guía de instalación de uv para Windows y métodos alternativos.)
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
uv sync
uv sync crea un entorno virtual aislado e instala QuadraInspect desde
el conjunto de dependencias bloqueado (uv.lock). Los scripts de análisis incluidos extraen algunas
bibliotecas adicionales; instálelas con:
uv sync --extra tools
uv run quadrainspect # modo interactivo (frame)
También puede ejecutarlo como módulo o mediante el punto de entrada heredado:
uv run python -m quadrainspect
uv run python main.py
En Linux/macOS algunas herramientas integradas requieren privilegios elevados; ejecute el comando con
sudodonde sea necesario.
Una vez que QuadraInspect se cargue, ejecute:
QuadraInspect Main>> START install_tools
Para instalar las herramientas integradas y todos los complementos opcionales en un solo paso, use:
QuadraInspect Main>> START full_install
Las herramientas se descargan en el directorio tools y los pasos de configuración de cada herramienta
se ejecutan automáticamente.
Los add-ins son herramientas opcionales contribuidas por la comunidad. Se declaran como objetos AddOn
en quadrainspect/tools/addins.py, por lo que contribuir con uno nuevo es cuestión
de añadir una sola entrada con sus dependencias y un callable de instalación — sin
declaración switch/match que editar.
update addins o
update-addins, que realizan un git pull en el checkout.START addins; ambos requieren un entorno de ejecución de Java.Cada módulo tiene una función de ayuda para que los comandos y las descripciones sean detallados y puedan modificarse para su operación.
sudoAdmin, todo lo demás se puede hacer como un usuario normalEstos son los puntos clave que deben abordarse para un funcionamiento fluido:
args o usando SET target dentro de la herramienta.target, ya que todas las herramientas buscan el archivo objetivo en esa carpeta.Hay 2 modos:
|
└─> F mode
└─> A mode
El modo f es un modo en el que se obtiene la interfaz activa para usar la variación interactiva del framework con el prompt, etc.
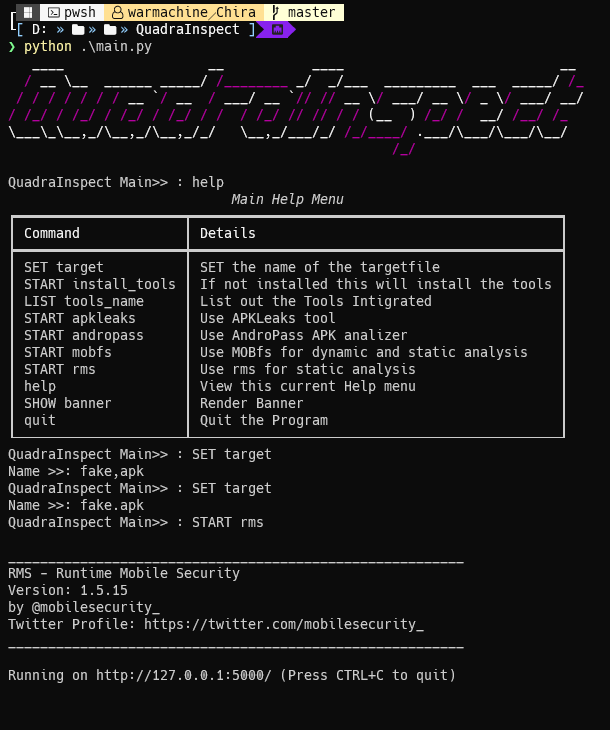
El modo F es el modo normal y se puede usar fácilmente
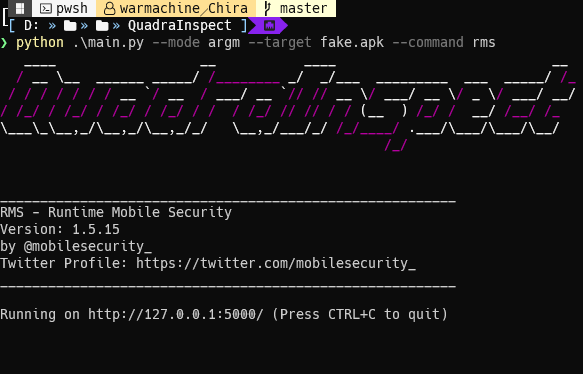
El modo A o modo argumentativo toma la entrada mediante argumentos y ejecuta los comandos sin ninguna intervención del usuario; esto está limitado al menú principal, en el futuro planeo extender esta característica incluso a los códigos incorporados.
uv run quadrainspect --target <APK_file> --mode argm --command install_tools/tools_name/apkleaks/mobfs/rms/apkleaks
el menú principal de toda la herramienta tiene estas opciones y comandos:
