 morluto/rea
Ingeniería inversa de cualquier cosa con agentes, desde el comportamiento de aplicaciones hasta binarios nativos.

English · 简体中文 · 日本語 · 한국어 · العربية
Ve una función que te guste. Comprende cómo funciona, hasta el nivel del binario.


Inicio rápido · Estado actual · Modelo de investigación · Catálogo de herramientas · Hoja de ruta · Cómo funciona
npm install --global rea-agents && rea setup
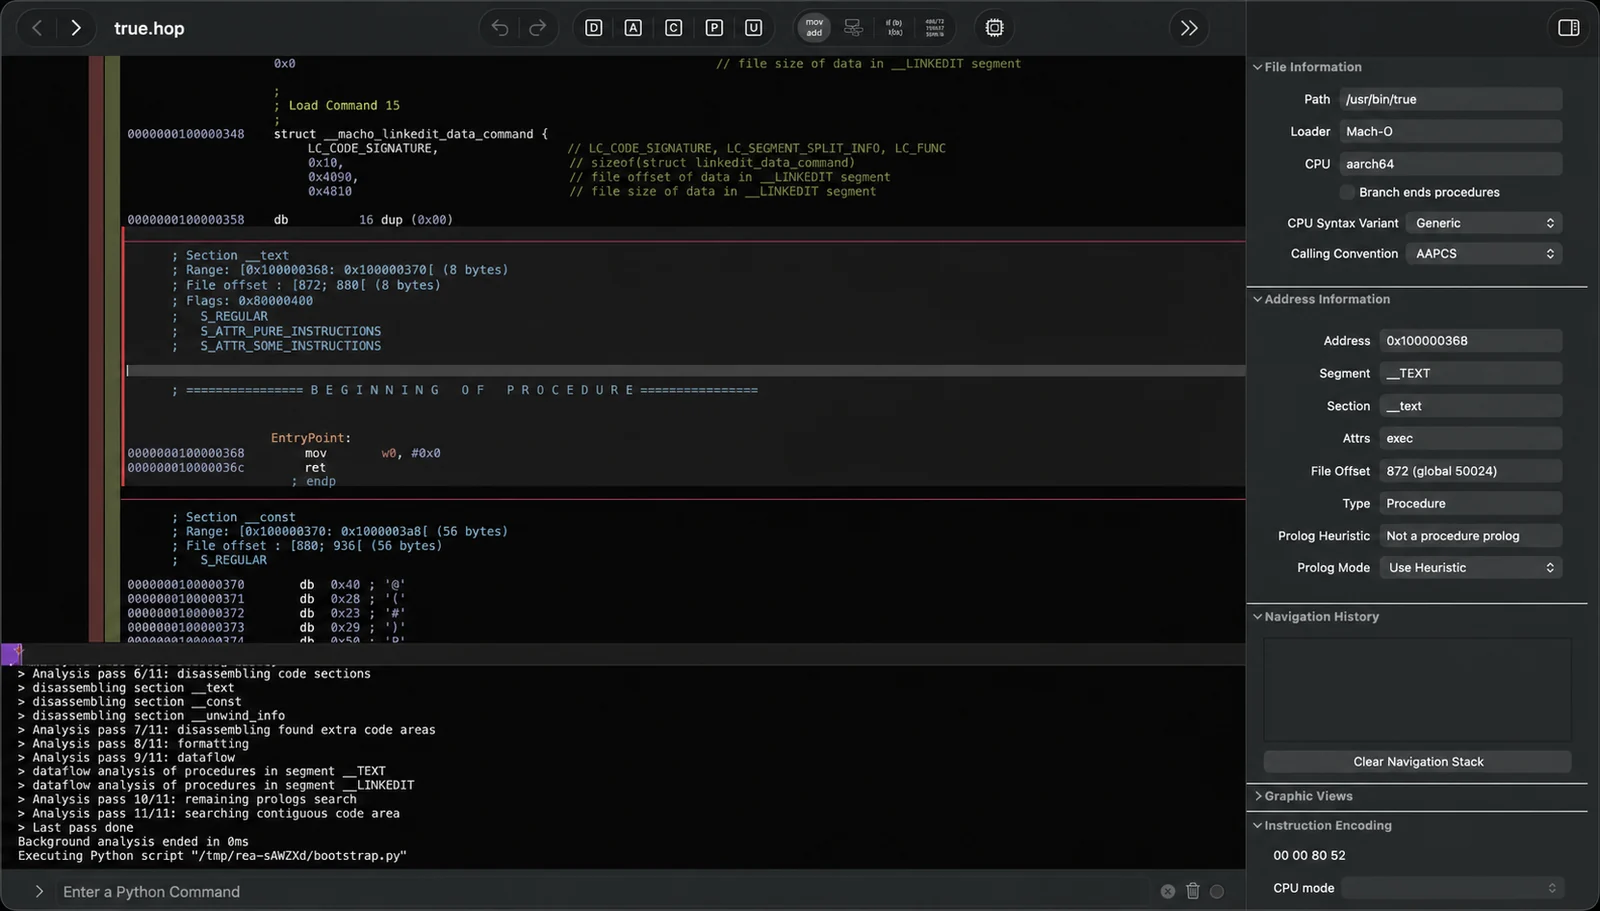
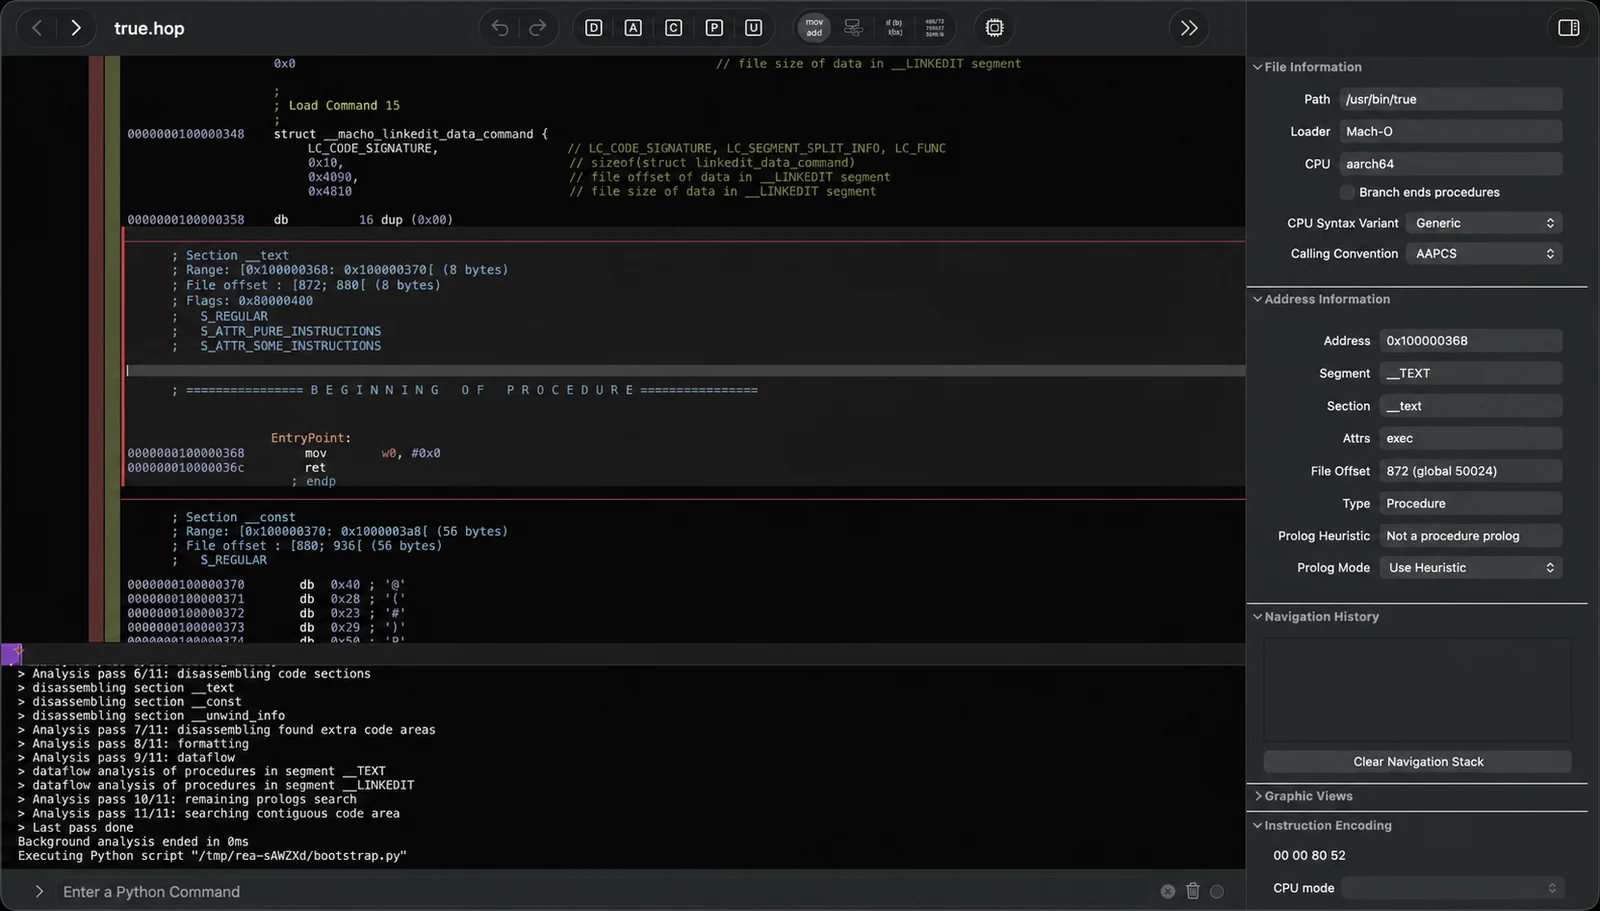
¿Ves una función en una aplicación que quieres en tu propio producto? Dale la aplicación a tu agente, incluso sin su código fuente. Con REA, el agente puede investigar la función, explicar cómo funciona, mostrar sus evidencias y construir una versión adaptada a tu stack y tus requisitos.
REA ofrece a los agentes una forma consistente de investigar software. Hoy eso incluye análisis nativo profundo y dosieres de funciones a través de Hopper o tu propio Ghidra en Linux y macOS, además de un Ghidra P0 experimental para Windows x64 para aplicaciones PE nativas aprobadas; triaje gestionado de PE/CLI sin ejecución; registros de Evidence reproducibles; captura controlada de procesos; observación pasiva de sitios web, páginas de Electron y Node/Electron V8 Inspector; reconstrucción de JavaScript/source-map; y grafos neutrales respecto al proveedor para conectar capas de la aplicación sin confundir la inferencia estática con la observación en tiempo de ejecución. El conjunto de herramientas a más largo plazo extiende el mismo flujo de trabajo del agente a APIs, protocolos, artefactos móviles, firmware, comportamiento en tiempo de ejecución más rico y diferencias entre versiones.
La ingeniería inversa normalmente obliga al operador a elegir una herramienta, aprender su API, mover evidencias entre programas y decidir qué inspeccionar a continuación. REA delega ese trabajo al agente mediante comandos, skills, resultados estructurados y flujos de investigación repetibles.
Ejecuta la configuración una vez. La integración con el agente instala un registro MCP alineado y la skill de enrutamiento incluida en el paquete:
npx rea-agents setup
Luego pregunta:
Understand how search works in the Notes app, show me the evidence, and build a
similar feature for my project.
Notes es solo un ejemplo. Nombra cualquier aplicación que quieras entender, o pídele al agente que comience con una descripción general.
|
Descompilar Abre una aplicación y recupera código legible, cadenas, nombres y otras pistas sobre cómo funciona. |
Entender Sigue el código de una parte de la aplicación a otra hasta que el agente pueda explicar cómo funciona realmente una característica. |
Recrear Convierte lo que el agente aprendió en una característica para tu propio producto, adaptada a tu stack, interfaz y requisitos. |
REA muestra cómo llegó a sus conclusiones. No afirma recuperar el código fuente original ni clonar automáticamente una aplicación.
| Creado para agentes | Pregunta qué hace una aplicación y deja que tu agente la inspeccione en lugar de adivinar. |
| CLI y MCP | Ejecuta las mismas capacidades de ingeniería inversa desde tu terminal o agente. |
| Complejidad gestionada | REA instala y gestiona las herramientas de ingeniería inversa en segundo plano. |
| De la idea al código | Entiende una característica y luego construye tu propia versión en la misma sesión de programación. |
| Local por diseño | El análisis se ejecuta en tu host local compatible. REA no sube la aplicación a un servicio de análisis alojado. |
| Mantiene el contexto | Investiga varias aplicaciones sin empezar de cero para cada pregunta. |
npx --yes rea-agents@latest setup
El prompt del ejecutor de paquetes de npm, cuando se muestra, aprueba la descarga de REA para esta invocación; no aprueba ningún cambio de configuración. El asistente de REA muestra por separado su plan completo y pregunta antes de aplicarlo. La configuración no actualiza Homebrew, Node.js ni npm. El comando de configuración se abre con el trabajo que habilita: investigar aplicaciones locales desde un agente, recuperar evidencia a través de un proveedor de análisis profundo y reutilizar el flujo de trabajo guiado de REA. Resume los agentes detectados y luego pregunta qué capacidades configurar: integración de agentes (MCP más el flujo de trabajo guiado correspondiente) y, cuando sea necesario, el proveedor Hopper. Nada está preseleccionado. Elegir la integración de agentes abre una segunda lista de verificación vacía para los agentes detectados específicos que deben recibir un registro.
@latest hace explícita la versión solicitada y le pide a npm la versión publicada actualmente bajo esa etiqueta. REA no reemplaza silenciosamente la versión del paquete que npm seleccionó. Por lo tanto, las reversiones intencionales siguen estando disponibles mediante una solicitud exacta del paquete.
REA mantiene el recorrido en línea para que su historial permanezca en la terminal. Seleccionar una capacidad no selecciona todos los objetivos detectados ni autoriza un cambio. Antes de que cambie algo, REA valida la configuración existente, imprime rutas exactas y efectos externos, y solicita la aprobación final con No como opción predeterminada. La pantalla mantiene visibles las teclas disponibles mientras eliges; Ctrl-C y rechazar dejan el sistema sin cambios.
REA detecta Claude Code, Claude Desktop, Codex, Cursor, Gemini CLI, Windsurf y Devin. Configura los primeros seis cuando se detectan; Devin se reporta pero se deja sin cambios porque no tiene un límite de configuración MCP local documentado. Los registros son aditivos, con copia de seguridad previa y se leen de vuelta después de escribir. Puedes volver a ejecutar la configuración de forma segura.

