
 mobsf/mobile-security-framework-mobsf
Marco de pruebas de seguridad automatizado para aplicaciones móviles en Android, iOS y Windows. Realiza análisis estático y dinámico, detección de malware y pruebas de seguridad de API con integración CI/CD.

# Mobile Security Framework (MobSF)  Mobile Security Framework (MobSF) es una plataforma de investigación de seguridad para aplicaciones móviles en Android, iOS y Windows Mobile. MobSF se puede utilizar para una variedad de casos de uso, como seguridad de aplicaciones móviles, pruebas de penetración, análisis de malware y análisis de privacidad. El Analizador Estático admite binarios de aplicaciones móviles populares como APK, IPA, APPX y código fuente. Mientras tanto, el Analizador Dinámico admite aplicaciones tanto de Android como de iOS y ofrece una plataforma para pruebas instrumentadas interactivas, datos en tiempo de ejecución y análisis de tráfico de red. MobSF se integra sin problemas con tu pipeline de DevSecOps o CI/CD, facilitado por APIs REST y herramientas CLI, mejorando tu flujo de trabajo de seguridad con facilidad. Hecho con  en India [](https://hub.docker.com/r/opensecurity/mobile-security-framework-mobsf/) [](https://www.python.org/downloads/) [](https://badge.fury.io/py/mobsf) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/) [](https://www.gnu.org/licenses/gpl-3.0.html) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/actions) [](https://sonarcloud.io/dashboard?id=MobSF_Mobile-Security-Framework-MobSF)  [](https://bestpractices.coreinfrastructure.org/projects/6392) [](http://www.toolswatch.org/2017/02/2016-top-security-tools-as-voted-by-toolswatch-org-readers/) [](http://www.toolswatch.org/2018/01/black-hat-arsenal-top-10-security-tools/) [](https://www.blackhat.com/asia-15/arsenal.html#yso-mobile-security-framework) [](https://www.blackhat.com/asia-18/arsenal.html#mobile-security-framework-mobsf) [](https://www.blackhat.com/eu-23/arsenal/schedule/index.html#mobile-security-framework---mobsf-35327) MobSF también está incluido con [Android Tamer](https://tamerplatform.com), [BlackArch](https://blackarch.org/mobile.html) y [Pentoo](https://www.pentoo.ch/). ### Apoyar a MobSF [](https://opensecurity.in/donate) > ¿MobSF ha marcado una diferencia para ti? Muestra tu apoyo y ayúdanos a innovar con una donación. Es fácil construir código abierto, mantenerlo es otra historia. *¡Larga vida al código abierto!* ## Documentación Quick setup with docker ``` docker pull opensecurity/mobile-security-framework-mobsf:latest docker run -it --rm -p 8000:8000 opensecurity/mobile-security-framework-mobsf:latest # Default username and password: mobsf/mobsf ``` [](https://mobsf.github.io/docs) * Prueba MobSF Static Analyzer Online: [mobsf.live](https://mobsf.live) * MobSF en CI/CD: [mobsfscan](https://github.com/MobSF/mobsfscan) * Presentaciones de conferencias: [Diapositivas y videos](https://mobsf.github.io/Mobile-Security-Framework-MobSF/presentations.html) * Curso en línea de MobSF: [OpSecX MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/) * Novedades: [Ver Changelog](https://mobsf.github.io/Mobile-Security-Framework-MobSF/changelog.html) ## Colaboradores [Ajin Abraham](https://in.linkedin.com/in/ajinabraham)  | [Magaofei](https://github.com/magaofei)  | [Matan Dobrushin](https://github.com/matandobr)  | [Vincent Nadal](https://github.com/superpoussin22)  ## Cursos de e-Learning y Certificaciones  [Automated Mobile Application Security Assessment with MobSF -MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/)  [Android Security Tools Expert -ATX](https://opsecx.com/index.php/product/android-security-tools-expert-atx/) ## Soporte de MobSF * **Soporte gratuito:** Soporte limitado gratuito, preguntas, ayuda y discusiones, únete a nuestro canal de Slack [](https://join.slack.com/t/mobsf/shared_invite/zt-3ephptj6c-OuDMatJ9z9MT0T_Vb~l2pg) * **Soporte empresarial:** Solicitudes de funciones prioritarias, soporte en vivo y capacitación en sitio, consulta [](https://opensecurity.in/#support) ## Contribución, Solicitudes de Funciones y Errores * Lee [CONTRIBUTING.md](https://github.com/MobSF/Mobile-Security-Framework-MobSF/blob/master/.github/CONTRIBUTING.md) antes de abrir errores, solicitudes de funciones y pull requests. * Para actualizaciones y anuncios del proyecto, sigue a [@ajinabraham](https://twitter.com/ajinabraham) o [@OpenSecurity_IN](https://twitter.com/OpenSecurity_IN). * Las Issues de Github son solo para rastrear errores y solicitudes de funciones. No publiques consultas de soporte o ayuda allí. Tenemos un canal de Slack para eso. ### Análisis Estático - Android 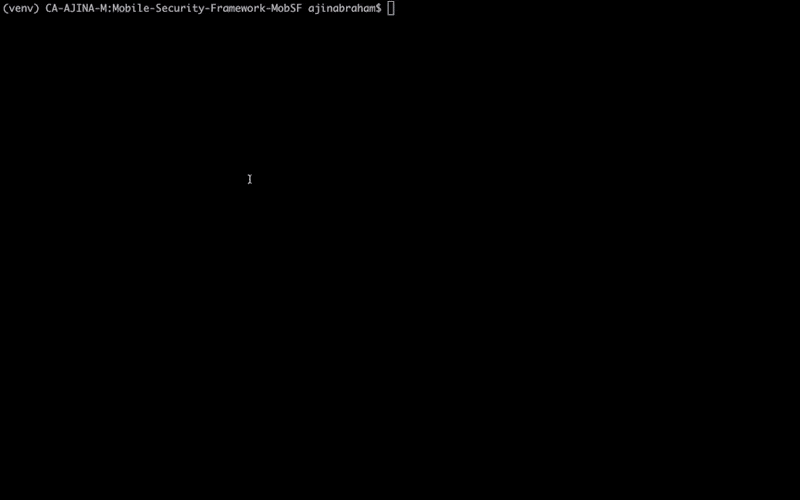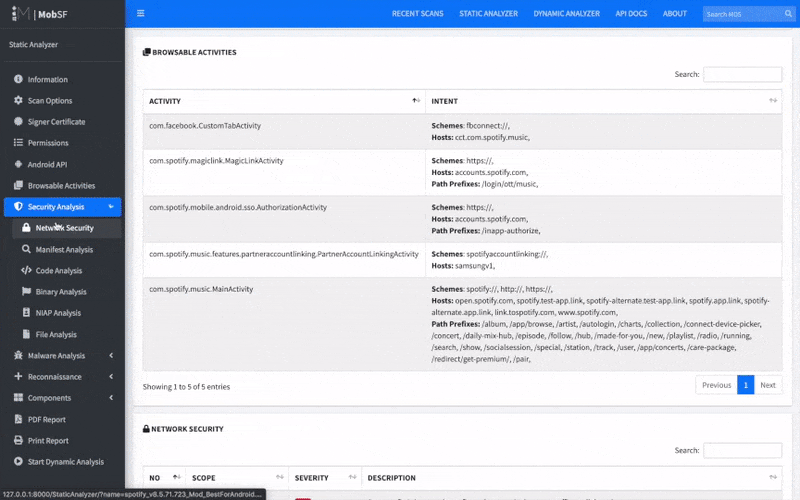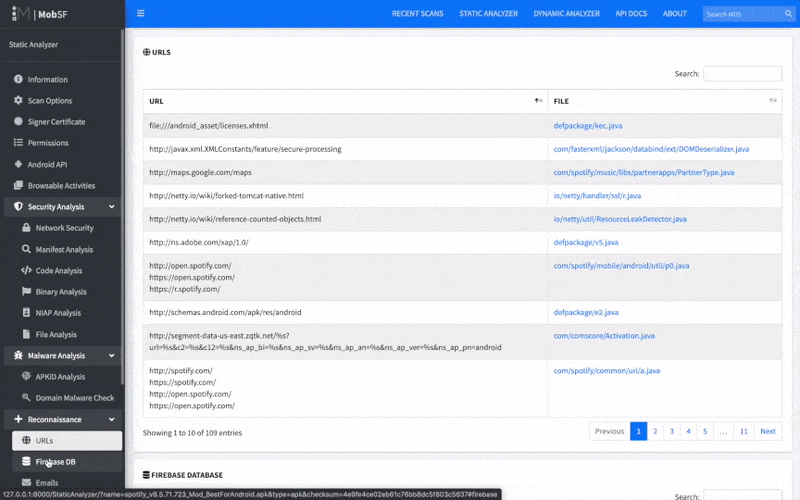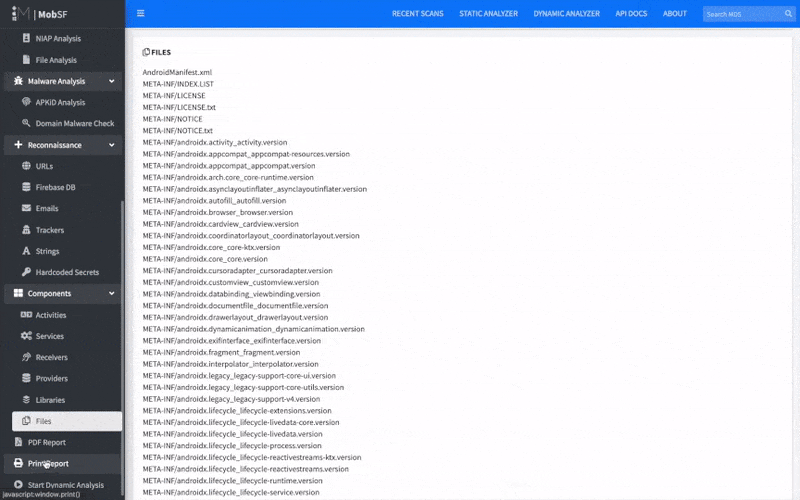 ### Análisis Estático - iOS 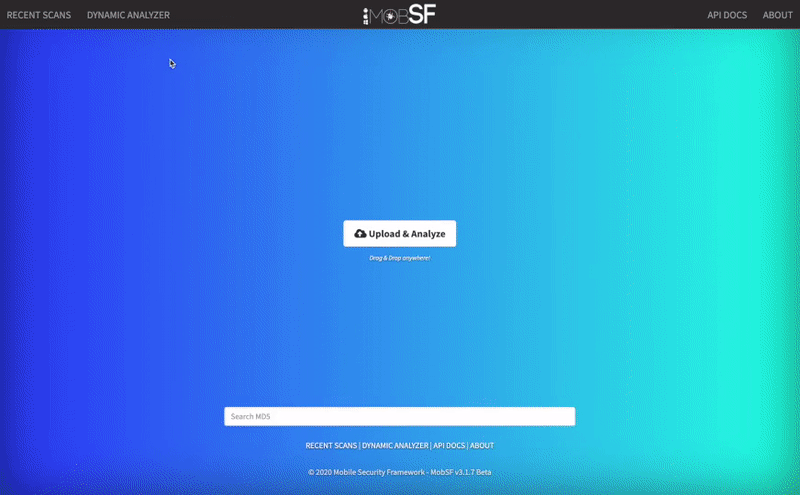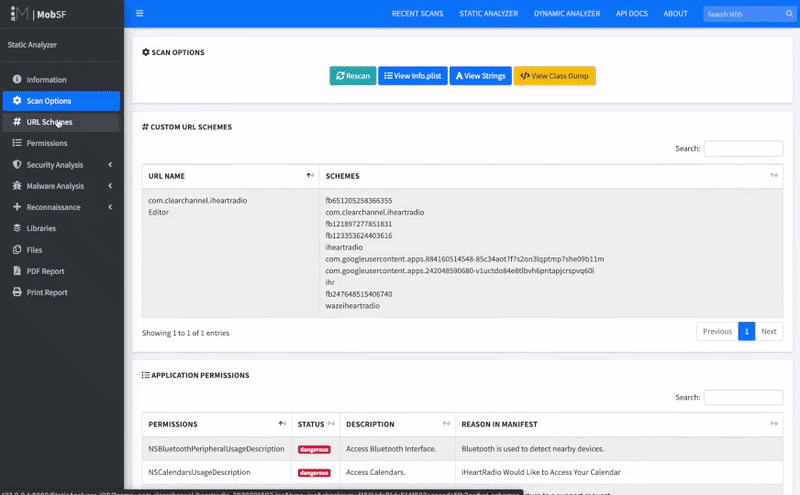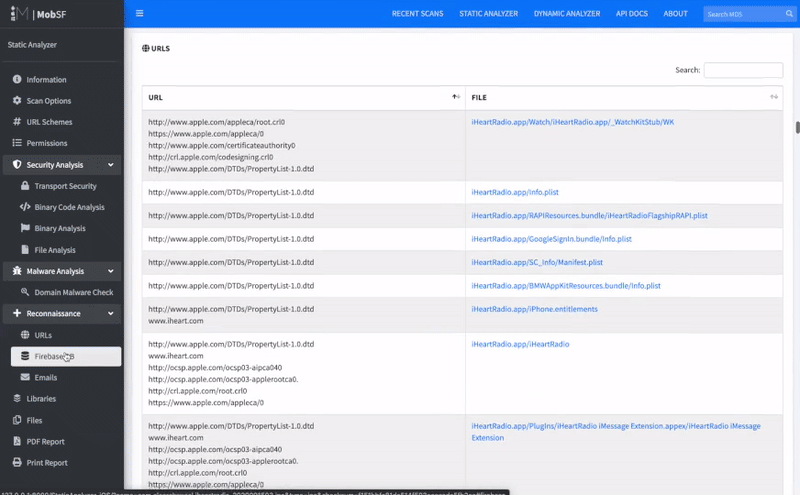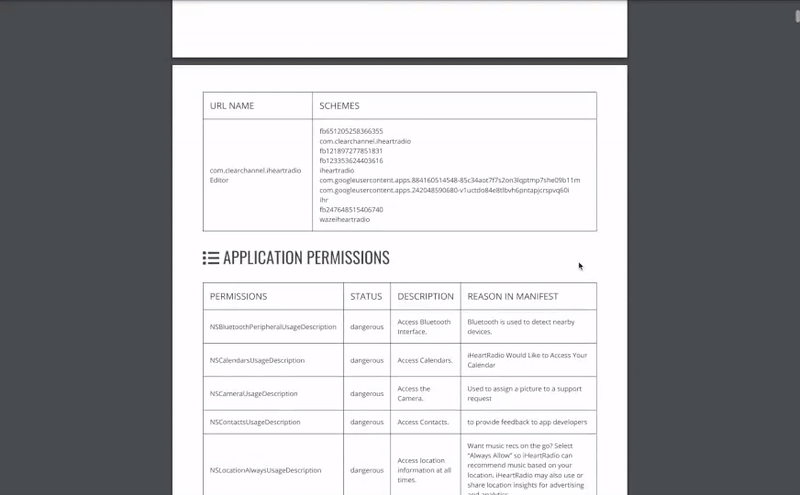 ### Análisis Dinámico - APK Android 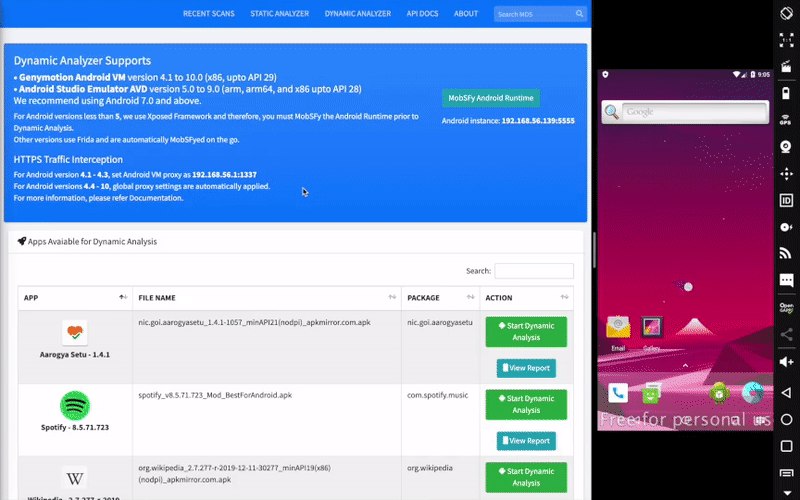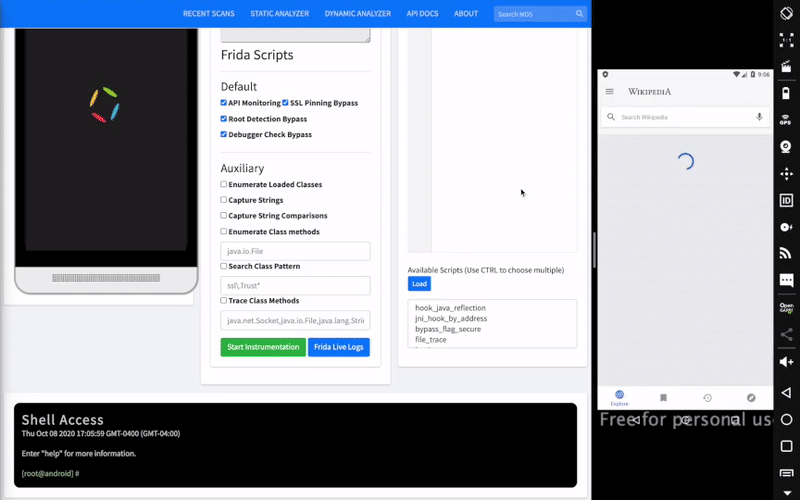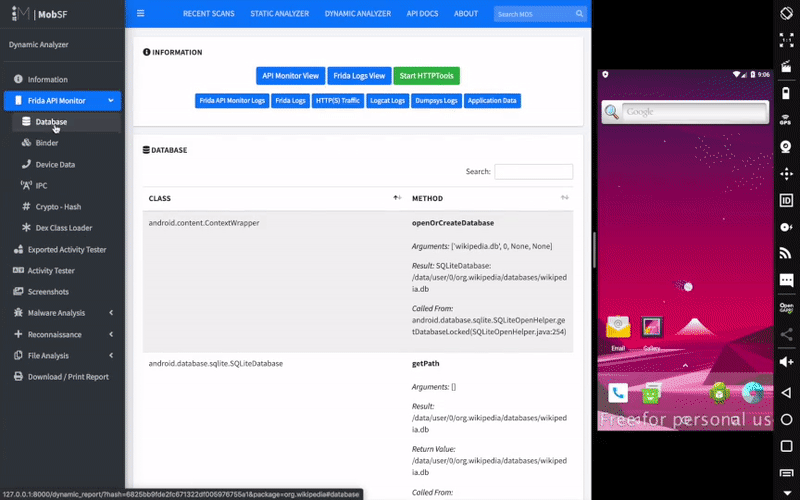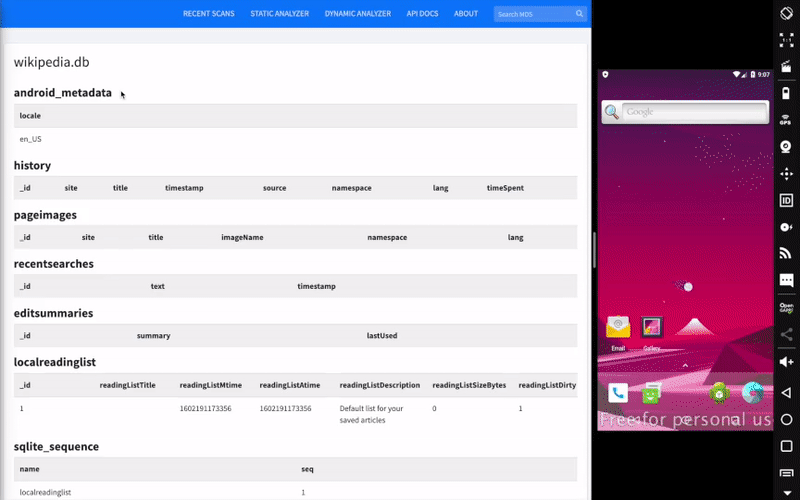 ### Visor de API Web 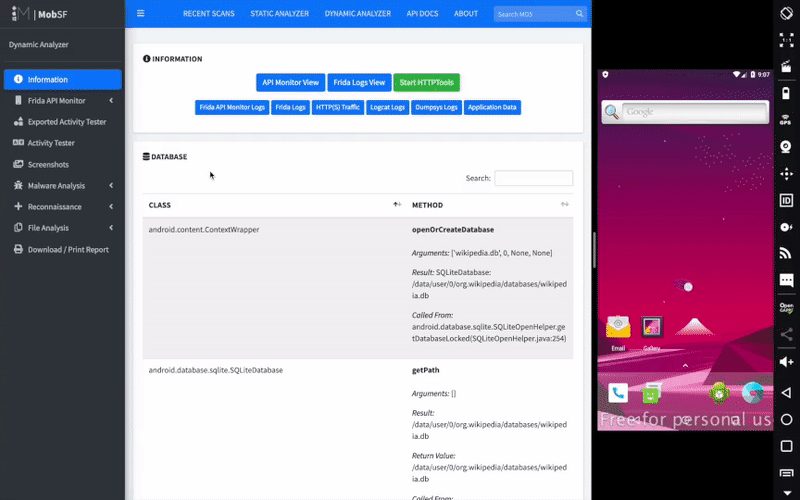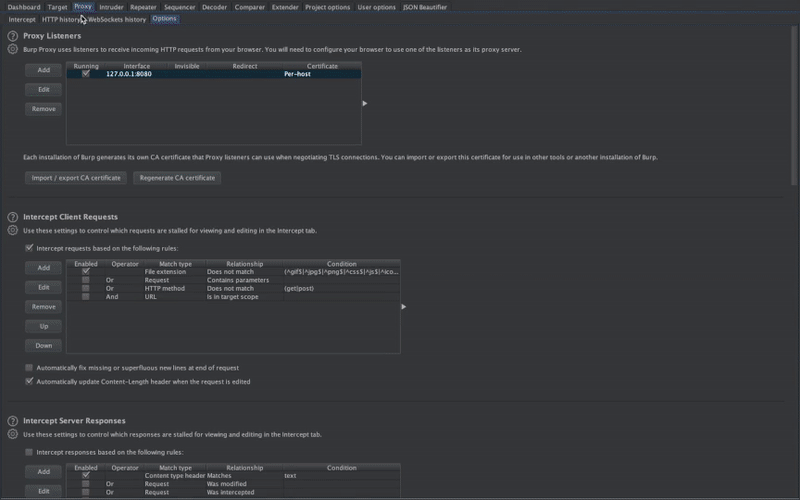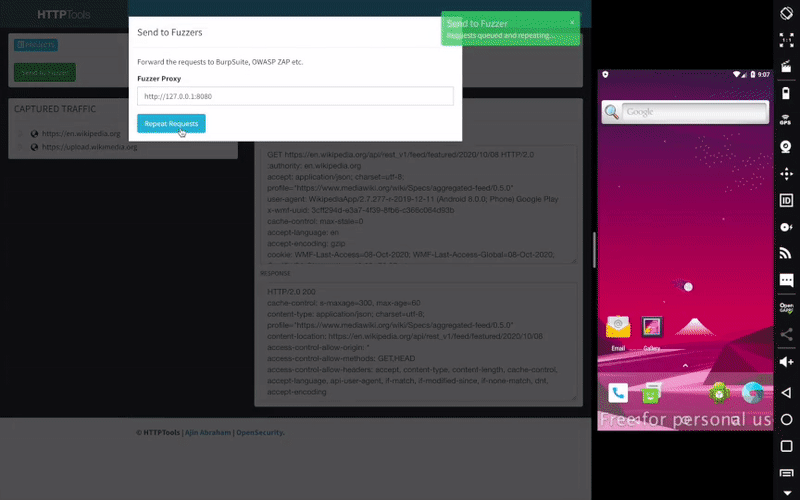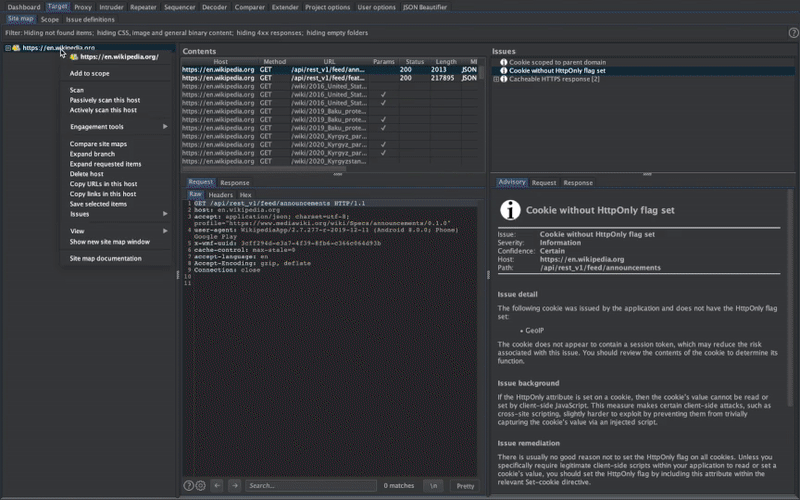 ### Análisis Dinámico - IPA iOS 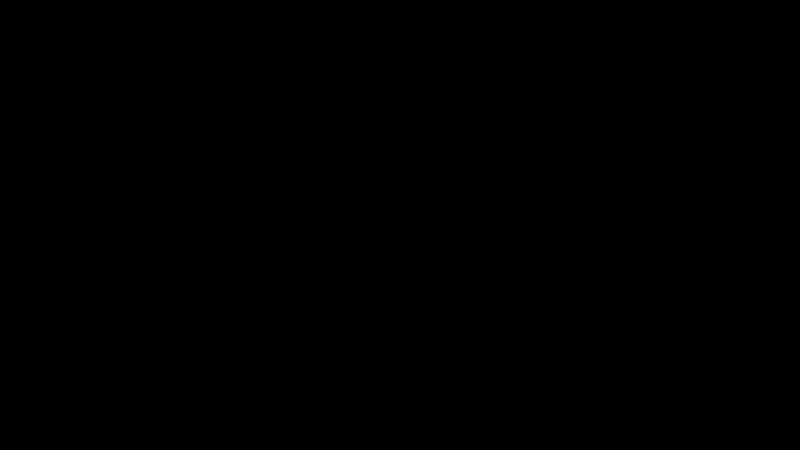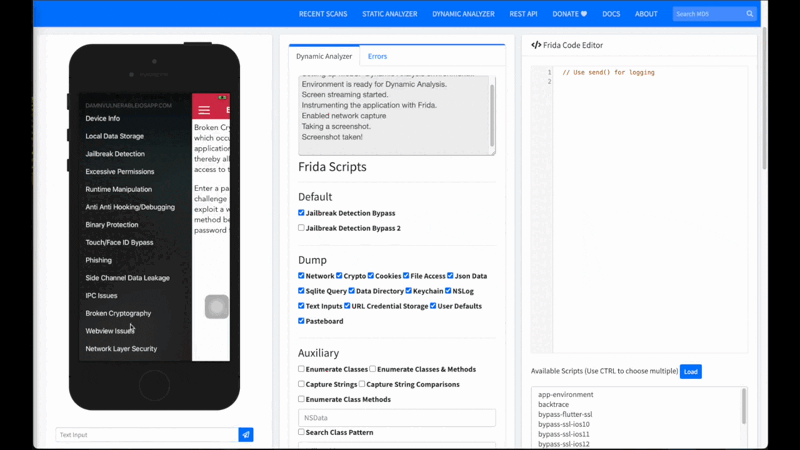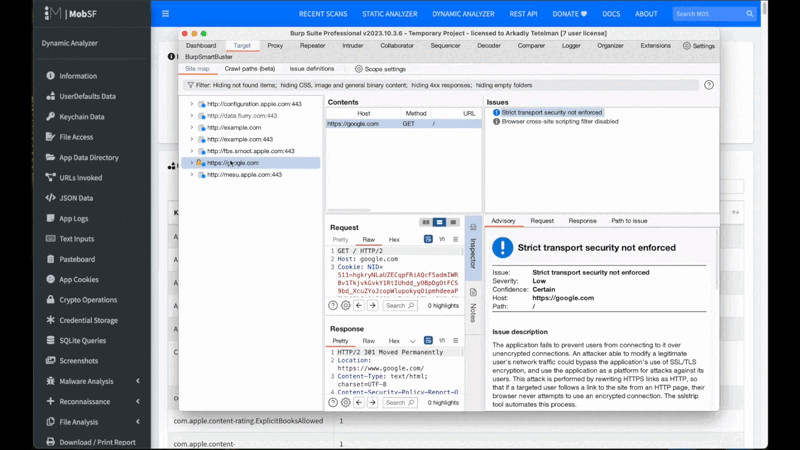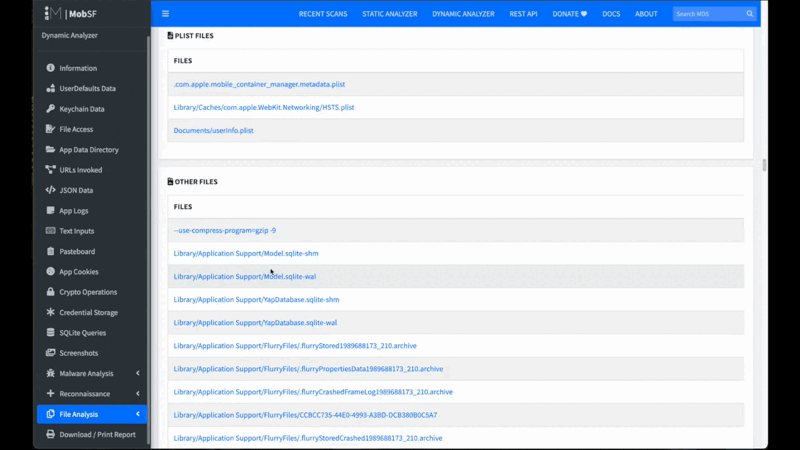 ## Colaboradores Anteriores * [Dominik Schlecht](https://github.com/sn0b4ll)  ## Contribuyentes Honorables y Menciones * Amrutha VC - Por el nuevo logotipo de MobSF * Dominik Schlecht - Por el excelente trabajo al añadir el Análisis Estático de Aplicaciones de Windows Phone a MobSF * Esteban - Mejor análisis del manifiesto de Android y mejora del análisis estático. * Matan Dobrushin - Por añadir soporte para emulador ARM Android a MobSF - Agradecimiento especial a cuckoo-droid * Shuxin - Análisis de binarios de Android * Abhinav Saxena - (@xandfury) - Por la integración de Travis CI y registro *  [Netguru](https://www.netguru.com/) (@karolpiateknet, @mtbrzeski) - Por el soporte de Swift en iOS, contribuciones de reglas y refactorización de SAST. * Maxime Fawe - (@Arenash13) - Por la implementación de Estrategia de Coincidencia de algoritmos de coincidencia de patrones SAST. * Abhinav Sejpal (@Abhinav_Sejpal) - Por molestarme con errores, solicitudes de funciones y sugerencias de UI y UX * Anant Srivastava (@anantshri) - Por la idea de Activity Tester * Anto Joseph (@antojoseph) - Por la ayuda con SuperSU * Bharadwaj Machiraju (@tunnelshade) - Por escribir pyWebProxy desde cero * Rahul (@c0dist) - Soporte para Kali * MindMac - Por escribir Android Blue Pill * Oscar Alfonso Diaz - (@OscarAkaElvis) - Por contribuciones de Dockerfile * Thomas Abraham - Por trucos de JS en la UI * Tim Brown (@timb_machine) - Por el conjunto de reglas de análisis binario de iOS * Shanil Prasad (@Rajuraju14) - Por mejorar el análisis ATS de iOS * Jovan Petrovic (@JovanPetrovic) - Por patrocinar un servidor para alojar mobsf.live
