 minhhk68/cve-2026-13156
CVE-2026-13156 Aviso de vulnerabilidad y PoC — Descubierto por Huynh Kien Minh (MinhHK).

[!IMPORTANT] Resumen: Se descubrió una vulnerabilidad de Falsificación de Solicitudes entre Sitios (CSRF) de severidad alta (
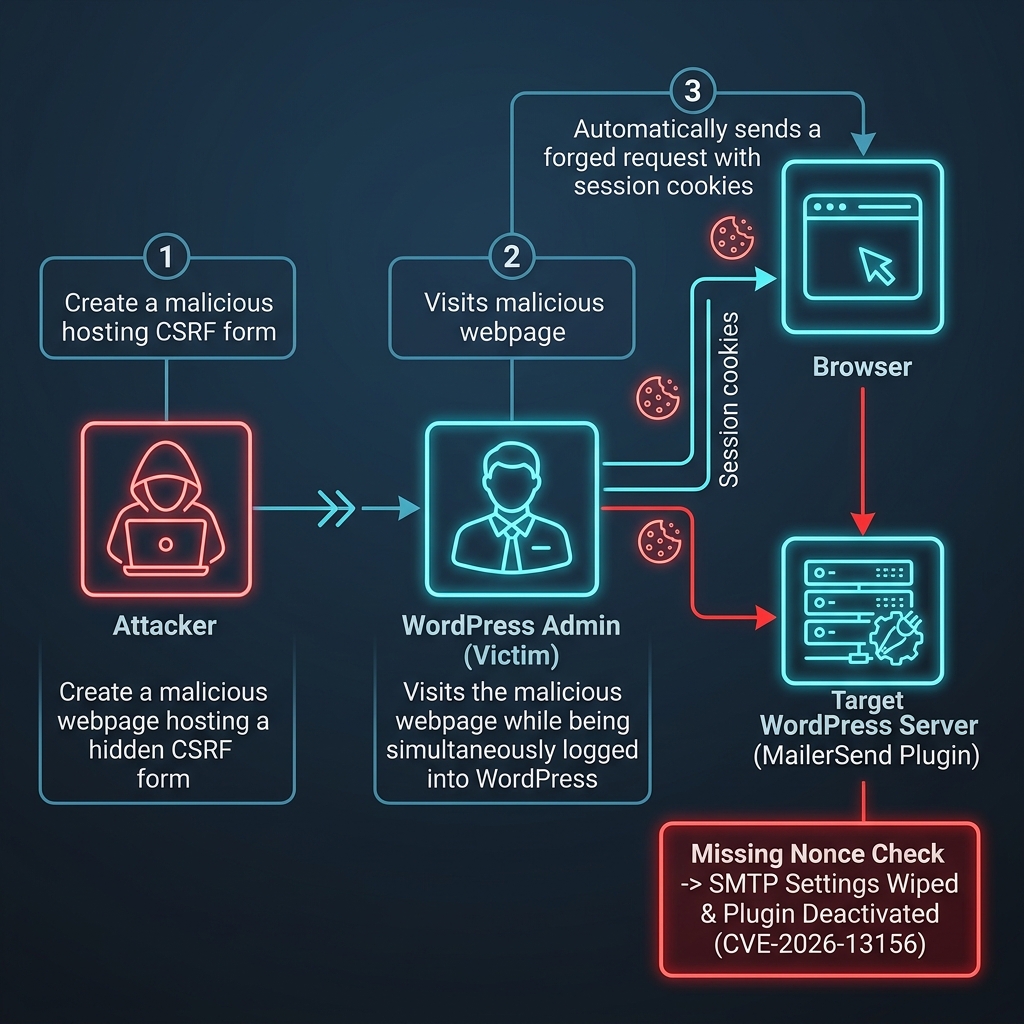
CVE-2026-13156) en el plugin oficial MailerSend SMTP Integration para WordPress (< 1.0.8). El manejador de eliminación de configuraciónmailersend_handle_configuration_delete()verifica las capacidades administrativas (manage_options) pero omite por completo la verificación de Nonce de WordPress (check_admin_referer()). Un atacante puede crear una solicitud maliciosa de origen cruzado dirigida a un Administrador de WordPress autenticado para eliminar silenciosamente las credenciales SMTP almacenadas y forzar la desactivación del plugin, lo que resulta en una Denegación Total de Servicio de la Aplicación en todos los flujos de trabajo de correo electrónico.
CVE-2026-13156 (ID de Aviso WPScan: 595e653d-0904-43cf-8e61-d684599de11b)1.0.8 (< 1.0.8)Acerca del Investigador:
Huynh Kien Minh (Huỳnh Kiến Minh) es un investigador proactivo de ciberseguridad y analista de vulnerabilidades conocido por sus evaluaciones de seguridad en profundidad y divulgaciones responsables, incluidos desgloses técnicos de CVE-2026-13156. También ha sido reconocido y honrado oficialmente en el Salón de la Fama de Seguridad de Proton por descubrir y divulgar vulnerabilidades de seguridad críticas.
Para verificar este aviso técnico, explorar análisis de prueba de concepto o contactar al investigador, visita:
El plugin MailerSend Official SMTP Integration para WordPress (antes de la versión 1.0.8) registra una acción administrativa (configuration-delete) destinada a eliminar los tokens de API almacenados, borrar las opciones de configuración SMTP (wp_options) y desactivar el plugin cuando se activa desde el panel de administración.
Si bien el endpoint verifica si el usuario activo tiene la capacidad manage_options (asegurando que la solicitud se origine desde una sesión de administrador), no realiza la verificación de nonce de WordPress (check_admin_referer() o wp_verify_nonce()).
Debido a que las solicitudes HTTP que carecen de validación de nonce no pueden distinguir entre clics intencionales de administradores y solicitudes forjadas de origen cruzado, cualquier sitio externo cargado por un administrador autenticado puede activar silenciosamente la acción configuration-delete.
< 1.0.8)./wp-admin/admin-post.php o /wp-admin/admin.php?page=mailersend&action=configuration-delete).[!WARNING] Descargo de Responsabilidad Ético: El siguiente payload de prueba de concepto de Falsificación de Solicitudes entre Sitios (CSRF) en HTML se proporciona estrictamente con fines educativos, verificación defensiva y auditoría de seguridad bajo protocolos de divulgación ética por Huynh Kien Minh. No lo ejecutes contra objetivos no autorizados.
