
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
Seguridad de Sistemas EmbebidosAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónAnálisis de Firmware
GitHubminanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise

cve-2021-21735-zte-zxhn-h168n-admin-compromise

Compartir

Análisis de CVE-2021-21735: fuga de información en la página de asistente de ZTE ZXHN H168N V3.5, fallo de enrutamiento del firmware y el camino desde datos PPPoE/WLAN expuestos hasta el compromiso total del administrador.

Ver RepositorioSitio web
338hace 6 mesesAún no revisado

CVE-2021-21735: ZTE ZXHN H168N — de la fuga de información al compromiso total del administrador

Estudio de caso técnico e informe listo para GitHub Pages sobre CVE-2021-21735 en el ZTE ZXHN H168N V3.5.

Este repositorio se centra en el fallo de enrutamiento del firmware que subyace a los endpoints del asistente expuestos, la cronología de la divulgación, la diferencia de puntuación entre el aviso del fabricante y el NVD, y el camino práctico que va de la fuga de información al compromiso total del administrador.
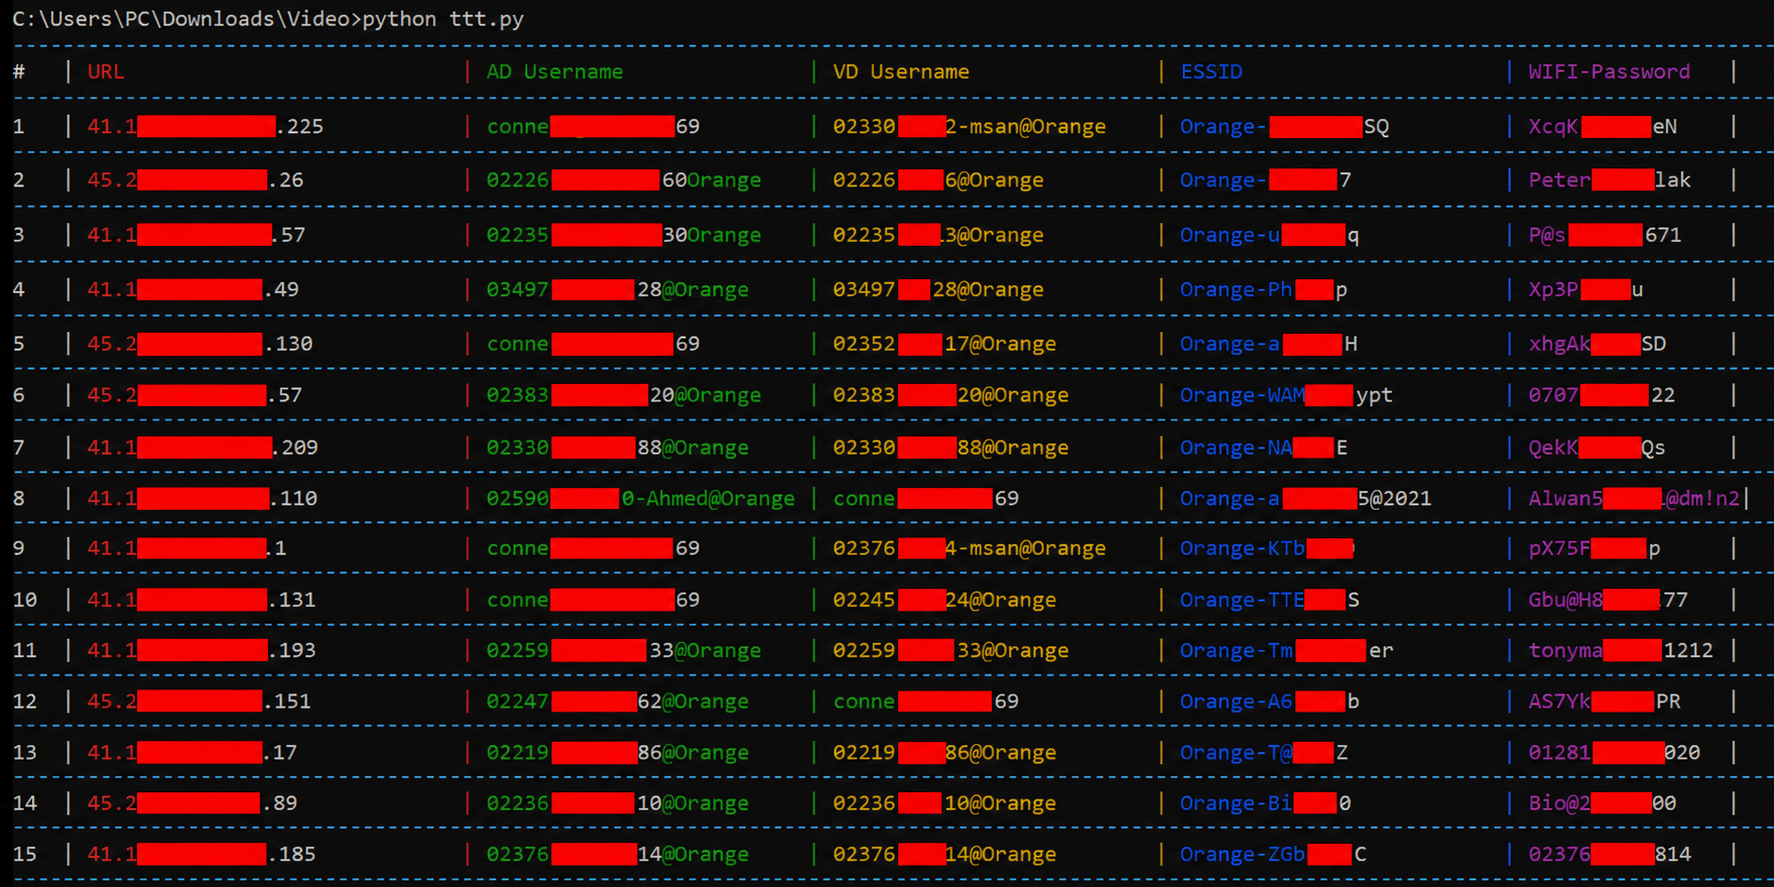
Imagen de evidencia censurada para CVE-2021-21735

Qué contiene este repositorio

  • index.html: la página principal del artículo, diseñada para GitHub Pages
  • zte_zxhn_h168n_bulk_poc.py: script de prueba de concepto masivo para los endpoints del asistente expuestos
  • requirements.txt: dependencias mínimas de Python para el PoC
  • hero.png: imagen destacada utilizada en el encabezado del artículo
  • Codecleaned.png: captura de pantalla del firmware depurada utilizada en el análisis de causa raíz
  • Redacted.png: imagen de evidencia censurada utilizada en la sección de evidencias

Enfoque principal

Este informe trata CVE-2021-21735 como algo más que una divulgación de información genérica:

  • los manejadores del asistente expuestos devolvían datos de PPPoE y WLAN
  • el mecanismo de lista blanca del firmware parece admitir rutas de configuración sensibles a través de una rama QuickSetupEnable
  • las prácticas de credenciales del lado del despliegue podrían convertir la fuga en un compromiso total del administrador

PoC

El repositorio incluye un PoC masivo que demuestra el comportamiento de las páginas del asistente expuestas descrito en el informe sobre una lista de hosts:

python -m pip install -r requirements.txt
python .\zte_zxhn_h168n_bulk_poc.py --input .\urls.txt

El script obtiene:

  • PPPoE ADUsername
  • PPPoE VDUsername
  • WLAN ESSID
  • WLAN KeyPassphrase a través de la acción no autenticada GetPassword

Entrada esperada:

  • urls.txt: lista de hosts o IPs objetivo separados por saltos de línea

Nota sobre la publicación

El repositorio está preparado para GitHub Pages, pero Pages aún no está habilitada porque un sitio de GitHub Pages publicado se vuelve accesible públicamente incluso cuando el repositorio en sí permanece privado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



